क्या आपका वर्डप्रेस स्पैम ईमेल भेज रहा है जो आपकी ओर से नहीं हैं? क्या आप चिंतित हैं कि आपके विज़िटर और ग्राहकों को स्पैम मिल रहा है?
यदि आप इन समस्याओं का सामना कर रहे हैं, तो आपकी वेबसाइट सबसे अधिक हैक हो चुकी है। सबसे पहले आपको अपनी वेबसाइट को मैलवेयर के लिए स्कैन करना होगा।
आपको तेजी से कार्य करना होगा क्योंकि इस समय भी आपके सब्सक्राइबर्स को वर्डप्रेस स्पैम ईमेल मिल रहे हैं जो उन्हें खतरे में डाल सकते हैं।
यदि यह जारी रहता है, तो आपका वेब होस्ट ईमेल को ब्लैकलिस्ट कर देगा, या मैलवेयर के कारण आपकी पूरी साइट को सस्पेंड भी कर सकता है। या आपका ईमेल सेवा प्रदाता ईमेल डिलीवर करना बंद कर देगा, और आपको 'MTA कतार बहुत बड़ी है' जैसी त्रुटि मिलेगी। ये सभी गंभीर परिणाम हैं सिर्फ इसलिए कि आपकी वेबसाइट पर मैलवेयर है।
इस लेख में, हम आपको दिखाते हैं कि अपनी वेबसाइट से मैलवेयर कैसे हटाएं और गंभीर क्षति नियंत्रण कैसे करें। हम इस बात पर पर्याप्त जोर नहीं दे सकते: मैलवेयर जितनी देर वेबसाइट पर रहता है, उतना ही बदतर होता जाता है। इसलिए हम हमेशा विशेषज्ञों द्वारा त्वरित निष्कासन की सलाह देते हैं।
संक्षेप में: अपनी वर्डप्रेस साइट को स्पैम ईमेल भेजने से रोकने के लिए अंतर्निहित मैलवेयर को हटाएं। स्थिति गंभीर है क्योंकि आपके ग्राहक पहले से ही मैलवेयर से प्रभावित हो रहे हैं, और आपको तेजी से कार्य करने की आवश्यकता है। एक बार मैलवेयर हट जाने के बाद, आप उनका विश्वास वापस पाने की दिशा में आगे बढ़ सकते हैं।
ईमेल संचार डिजिटल मार्केटिंग की आधारशिलाओं में से एक है क्योंकि यह बहुत प्रभावी है। ईमेल सूची बनाना आसान नहीं है, खासकर जब से आपने लोगों का विश्वास जीतने और मूल्य प्रदान करके अपने संचार में उनका भरोसा कायम करने के लिए कड़ी मेहनत की है।
इसलिए, जब आपकी ईमेल सूची को आपसे (या उन्हें ऐसा लगता है) स्पैम ईमेल मिलने लगते हैं, तो यह विश्वास का बड़ा उल्लंघन है। स्पैम ईमेल उनकी सुरक्षा और डेटा से समझौता करते हैं, और कुछ लोग ईमेल के कारण गंभीर रूप से प्रभावित हो सकते हैं।
इस लेख में, हम उस मैलवेयर को हटाने पर ध्यान केंद्रित करेंगे जो आपकी वर्डप्रेस वेबसाइट को आपकी जानकारी के बिना स्पैम ईमेल भेजने का कारण बनता है। हम यह भी थोड़ा चर्चा करेंगे कि आपके वैध ईमेल स्पैम फ़ोल्डर में क्यों पहुंचते हैं, और आपकी वेबसाइट के संपर्क फ़ॉर्म से स्पैम ईमेल प्राप्त होने की समस्या। वे अनुभाग लेख के अंत में हैं।
आपका वर्डप्रेस स्पैम ईमेल क्यों भेज रहा है?
आपकी वर्डप्रेस साइट के स्पैम ईमेल भेजने के कुछ कारण हो सकते हैं। हम सभी सहमत हो सकते हैं कि कारण चाहे जो भी हो, यह फिर भी एक भयानक स्थिति है। इस अनुभाग में, हम संभावित कारणों के बारे में बात करते हैं, ताकि आप पहचान सकें कि समस्या को हल करने के लिए आपको क्या ठीक करने की आवश्यकता है।
आपकी वेबसाइट पर मैलवेयर
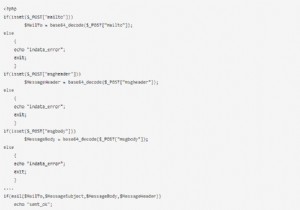
वर्डप्रेस वेबसाइटों के स्पैम ईमेल भेजने का सबसे आम कारण जो हम देखते हैं, वह यह है कि प्रश्नगत वेबसाइट हैक हो चुकी है। मैलवेयर एक दुर्भावनापूर्ण मेलर स्क्रिप्ट है जो कम समय में कई पतों पर बड़ी मात्रा में ईमेल भेज सकती है। यह वेबसाइट पर ईमेल भेजने वाले कोड में हेरफेर करके ऐसा कर सकता है।
वर्डप्रेस में एक कोर फ़ंक्शन wp_mail() होता है जिसका उपयोग वेबसाइट से ईमेल भेजने के लिए किया जाता है। यह फ़ंक्शन सुविधाओं के मामले में सीमित है, इसलिए वेबसाइट एडमिन अक्सर बेहतर लचीलेपन और अपने ईमेल पर नियंत्रण के लिए एक SMTP मेल प्लगइन इंस्टॉल करते हैं।
मैलवेयर तब स्क्रिप्ट या प्लगइन की कार्यक्षमता में हेरफेर करके स्पैम ईमेल भेजने में सक्षम होता है, जिससे ऐसा लगता है जैसे वेबसाइट उन्हें भेज रही है। अक्सर, ईमेल सामग्री के अलावा, हैकर्स दुर्भावनापूर्ण मेलर को ईमेल पते भी प्रदान करते हैं। उनका लक्ष्य आपके वेबसाइट IP का उपयोग करके स्पैम ईमेल भेजना है।
एक साइड नोट के रूप में, कमजोर ईमेल प्लगइन हैक का कारण नहीं हैं। भले ही WP Mail SMTP और Easy WP SMTP जैसे लोकप्रिय मेल प्लगइन्स में अतीत में कमजोरियां रही हों, तथ्य यह है कि मैलवेयर किसी भी प्लगइन या थीम से आ सकता है। बस ऐसा होता है कि मैलवेयर को स्पैम ईमेल भेजने के लिए भी डिज़ाइन किया गया है।
समझौता किया गया ईमेल खाता
जब हम अपनी वेबसाइट, विज़िटर और डेटा को सुरक्षित करने के लिए सर्वोत्तम प्रथाओं के बारे में बात करते हैं, तो हम हमेशा मजबूत पासवर्ड के महत्व के बारे में बात करते हैं। सुरक्षा विशेषज्ञों के रूप में, हमने गिनती खो दी है कि हमने कितनी बार उपयोगकर्ताओं को लॉगिन और FTP क्रेडेंशियल्स जैसे महत्वपूर्ण खातों के लिए 'password' या 'pass123' जैसे पासवर्ड चुनते देखा है।
खराब पासवर्ड क्रैक करना बेहद आसान है। वे हैकर्स के खिलाफ बमुश्किल एक बचाव हैं, इसलिए हैकर्स सचमुच सेकंडों में उपयोगकर्ता खातों तक पहुंच प्राप्त कर सकते हैं।
आपका एक ईमेल खाता समझौता किया गया हो सकता है, और इसीलिए आपके उपयोगकर्ताओं को वर्डप्रेस स्पैम ईमेल मिल रहे हैं। यदि ऐसा है, तो समाधान खाते में जाकर पासवर्ड को एक मजबूत पासवर्ड पर रीसेट करना है।
हम बाद के अनुभाग में पासवर्ड सुरक्षा और बेहतर नीतियों के बारे में अधिक बात करेंगे।
कैसे पता करें कि मेरा वर्डप्रेस हैक हो गया है और स्पैम ईमेल भेज रहा है?
हैकर्स आपकी वेबसाइट का यथासंभव लंबे समय तक शोषण करना चाहते हैं, इसलिए वे चाहते हैं कि मैलवेयर यथासंभव लंबे समय तक अनदेखा रहे। इसलिए आपको अपनी वेबसाइट पर मैलवेयर के लक्षण दिखाई दे भी सकते हैं और नहीं भी। हालांकि, आपकी वेबसाइट पर मौजूद मैलवेयर की जांच करने के निश्चित तरीके हैं।
हैक की गई वेबसाइट के लक्षण
चूंकि आप अपनी वर्डप्रेस वेबसाइट से स्पैम ईमेल भेजे जाने का अनुभव कर रहे हैं, यह हैक का एक बहुत अच्छा संकेत है। आप निम्नलिखित कुछ लक्षण भी देख सकते हैं, जो सीधे वर्डप्रेस स्पैम ईमेल हैक से संबंधित हैं:
- वेब होस्ट द्वारा ब्लैकलिस्ट: आपकी वेबसाइट आपके वेब होस्ट के सर्वर पर है और उनके IP का उपयोग करती है। यदि आपकी वर्डप्रेस वेबसाइट से स्पैम ईमेल जा रहे हैं, तो स्पैम फिल्टर आपकी वेबसाइट के IP को ब्लैकलिस्ट कर सकते हैं। चूंकि आपकी वेबसाइट का IP आपके वेब होस्ट का IP है, इससे उन्हें कई समस्याएं होती हैं। उनके पास संभवतः अन्य ग्राहक भी उसी IP का उपयोग कर रहे हैं, इसलिए ब्लैकलिस्ट उन सभी को भी प्रभावित करेगी। इस स्थिति को पहले से रोकने के लिए, वेब होस्ट प्रभावित वेबसाइट से ईमेल को ब्लैकलिस्ट करने या पूरी वेबसाइट को पूरी तरह से सस्पेंड करने में तेजी दिखाते हैं।

- आपके इनबॉक्स में उन ईमेल की विफल डिलीवरी सूचनाएं जो आपने नहीं भेजीं: जैसा कि हमने पहले उल्लेख किया है, हैकर्स अपनी दुर्भावनापूर्ण मेलर स्क्रिप्ट में ईमेल पते भी जोड़ते हैं। इनमें से कुछ ईमेल पते स्पैम ट्रैप या गैर-मौजूद पते भी हो सकते हैं। विफल डिलीवरी सूचनाएं तब आपके ईमेल इनबॉक्स में आ जाएंगी। यह आपकी वेबसाइट से स्पैम ईमेल जाने का एक बहुत अच्छा संकेत है।

- MTA कतार बहुत बड़ी है या ईमेल कतार अवरुद्ध है: आपको एक त्रुटि संदेश दिखाई दे सकता है, जिसमें कहा गया है कि MTA कतार बहुत बड़ी है। या शायद, जब आप अपना ईमेल प्लगइन चेक करते हैं, तो आप देखते हैं कि कतार उन लंबित ईमेल से भरी हुई है जो नहीं भेजे जा रहे हैं।
हम ईमेल डिलीवरी कैसे काम करती है इसकी तकनीकी बातों में नहीं जाना चाहते, इसलिए यह कहना पर्याप्त है कि एक MTA (मेल ट्रांसफर एजेंट) प्रक्रिया का एक महत्वपूर्ण घटक है। यह सुनिश्चित करने के लिए जिम्मेदार है कि एक ईमेल प्रेषक से रिसीवर तक सफलतापूर्वक पहुंचे। इसलिए यदि इसमें त्रुटि आ रही है, तो इसका मतलब है कि ईमेल अपने गंतव्य तक नहीं पहुंच रहे हैं।
- ग्राहक शिकायत कर रहे हैं: यह सहन करने के लिए भयानक है, लेकिन यह भेष में एक आशीर्वाद है। जब ग्राहक मुद्दे उठाते हैं, तो कम से कम वे समाधान के लिए रुकने का इरादा रखते हैं, बजाय आपकी वेबसाइट को पूरी तरह से छोड़ने के।
इस बात की ठोस संभावना है कि आप इनमें से कोई भी लक्षण न देखें। शायद आपको मैलवेयर के अन्य लक्षण दिखाई दें; शायद नहीं। यह सब मैलवेयर की अस्थिर प्रकृति और उन कपटपूर्ण तरीकों पर निर्भर करता है जो हैकर्स अक्सर अपनाते हैं।
अपनी वेबसाइट को मैलवेयर के लिए स्कैन करें
यह पता लगाने का सबसे तेज़ और सबसे प्रभावी तरीका है कि आपकी वेबसाइट पर मैलवेयर है या नहीं, एक डीप स्कैनर का उपयोग करना। एक डीप स्कैनर हर फ़ाइल और फ़ोल्डर की जांच करता है और आपकी वेबसाइट के डेटाबेस के हर बिट को स्कैन करके मैलवेयर ढूंढता है।
MalCare के मुफ्त स्कैनर से अपनी वेबसाइट को डीप स्कैन करें

आपको बस अपनी वेबसाइट पर MalCare इंस्टॉल करना है, और एक निश्चित परिणाम के लिए कुछ मिनट इंतजार करना है। स्कैन परिणाम आपको बताएंगे कि आपकी वेबसाइट हैक हुई है या नहीं और कितनी फाइलें प्रभावित हैं।
अपनी वेबसाइट को स्कैन करने के अन्य तरीके
अपनी वेबसाइट को मैलवेयर के लिए स्कैन करने के दो अन्य तरीके हैं: ऑनलाइन स्कैनर का उपयोग करना या अपनी वेबसाइट को मैन्युअली स्कैन करना।
हम मैलवेयर संक्रमण के लिए केवल प्रथम-स्तरीय निदान के रूप में ऑनलाइन स्कैनर का उपयोग करने की सलाह देते हैं। यह आपको एक निश्चित परिणाम नहीं दे सकता, क्योंकि एक ऑनलाइन स्कैनर केवल वेबसाइट के उन हिस्सों को स्कैन कर सकता है जो उसके लिए दृश्यमान हैं। वर्डप्रेस कोर फाइलें और अन्य महत्वपूर्ण फाइलें, जिनमें अक्सर गंभीर मैलवेयर होता है, बिल्कुल भी स्कैन नहीं होंगी।
हमारी राय में ऑनलाइन स्कैनिंग केवल आंशिक रूप से प्रभावी है, लेकिन फिर भी अपनी वेबसाइट को मैन्युअली स्कैन करने की कोशिश करने से कई गुना बेहतर है। इसके लिए आवश्यक विशाल समय के अलावा, मैलवेयर छूट जाने की बहुत वास्तविक संभावना भी है। आप सूचीबद्ध फाइलों की जांच के लिए ऑनलाइन स्कैनर के परिणामों का उपयोग कर सकते हैं, लेकिन फिर से, यह पूर्ण स्कैन नहीं है।
वर्डप्रेस सुरक्षा विशेषज्ञों के रूप में, हम ग्राहकों के लिए मैन्युअल सफाई के दौरान मैलवेयर को स्कैन करने के लिए टूल का उपयोग करते हैं। लंबे समय तक मैलवेयर संक्रमण से वेबसाइट को होने वाला जोखिम बहुत अधिक है, और हमारा प्रयास हमेशा यह सुनिश्चित करना होता है कि हमारे ग्राहकों को जल्दी सहायता मिले।
अपनी वेबसाइट पर मैलवेयर का पता लगाने के लिए वैकल्पिक निदान
हमारे अनुभव में, सभी सुरक्षा स्कैनर एक जैसे नहीं बने हैं। प्रत्येक के पास मैलवेयर का पता लगाने के अपने तरीके हैं, और कुछ दूसरों की तुलना में कम प्रभावी हैं।
यदि आपने अपनी वेबसाइट को स्कैन करने के लिए WordFence या Sucuri का उपयोग किया है, तो आप यह पुष्टि करने के अन्य तरीकों की तलाश कर रहे होंगे कि क्या आपकी वेबसाइट पर वास्तव में मैलवेयर है। WordFence कई मौकों पर अत्यधिक अलर्ट और झूठी सकारात्मकताओं के लिए जाना जाता है, जबकि Sucuri अक्सर मैलवेयर का पता लगाने में पूरी तरह विफल रहता है। iThemes को एडमिन को उनकी अपनी वेबसाइटों से लॉक आउट करने के लिए जाना जाता है।
कुल मिलाकर, यदि आप इनमें से किसी प्लगइन पर भरोसा करते हैं, तो अपनी वेबसाइट पर मैलवेयर की जांच के लिए कुछ सुझाव जानना उपयोगी है।
- एक इनकॉग्निटो ब्राउज़र से लॉग इन करके अपनी वेबसाइट की जांच करें
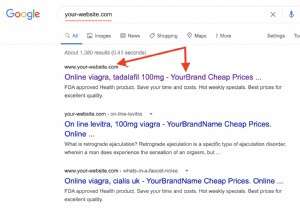
- यदि आपको अपनी वेबसाइट पर पेजों की संख्या का अंदाजा है, तो Google पर अपनी वेबसाइट खोजें और खोज परिणामों की जांच करें. संख्या लगभग आपके द्वारा ज्ञात संख्या से मेल खानी चाहिए। यदि आपकी अपेक्षा से बहुत अधिक हैं, तो यह हैक का संकेत है।
- असामान्य उपयोगकर्ता गतिविधि के लिए गतिविधि लॉग जांचना अच्छी प्रथा है, यदि किसी हैकर ने एडमिन खाते तक अनधिकृत पहुंच प्राप्त की है
- अपने Google Analytics डेटा में अप्रत्याशित या अस्पष्ट यातायात प्रवृत्तियों की जांच करें
- जब आपकी वेबसाइट हैक हो जाती है तो आपको Google Search Console में चेतावनियां भी दिखाई देंगी
- अपने इंस्टॉल किए गए प्लगइन्स और थीम को अपडेट के लिए समीक्षा करें। शायद पुराने संस्करणों में हाल ही में खोजी गई भेद्यता है
- क्या आपकी वेबसाइट पर नल्ड सॉफ़्टवेयर इंस्टॉल है? वही आपका अपराधी है।
अपनी वेबसाइट पर मैलवेयर की जांच करने का सबसे आसान तरीका MalCare के मुफ्त स्कैनर का उपयोग करना है। अपने आप को बहुत समय और परेशानी से बचाएं, और इसे अभी इंस्टॉल करें।
हैक किए गए वर्डप्रेस को स्पैम ईमेल भेजने से कैसे ठीक करें
एक बार जब आपको अपनी वेबसाइट पर मैलवेयर की उपस्थिति के बारे में निश्चित उत्तर मिल जाता है, तो आपको इससे छुटकारा पाने की आवश्यकता होती है। आपकी वेबसाइट से भेजा गया स्पैम ईमेल - जितना बुरा है - केवल हिमशैल का सिरा है। यदि मैलवेयर को ऐसे ही छोड़ दिया जाए तो बहुत बुरा होगा।
अपनी वेबसाइट से मैलवेयर साफ करने के 3 तरीके हैं:
- एक सुरक्षा प्लगइन का उपयोग करें [अनुशंसित]
- एक सुरक्षा विशेषज्ञ को नियुक्त करें
- इसे स्वयं मैन्युअली करें
हम दोहराना चाहते हैं कि तेजी से आगे बढ़ना कितना महत्वपूर्ण है। इस बिंदु पर आपकी वेबसाइट अभी भी हैक की गई है और आपके उपयोगकर्ताओं और ग्राहकों को ईमेल भेज रही है।
विकल्प 1: एक सुरक्षा प्लगइन का उपयोग करें [अनुशंसित]
हम दृढ़ता से अनुशंसा करते हैं कि आप MalCare इंस्टॉल करें, और मिनटों में मैलवेयर हटाने के लिए ऑटो-क्लीन सुविधा का उपयोग करें। यह व्यापक रूप से एक सर्वश्रेष्ठ-इन-क्लास सुरक्षा प्लगइन के रूप में जाना जाता है जो आपकी वेबसाइट को स्कैन, साफ और सुरक्षित करता है।
एक बार जब आप MalCare इंस्टॉल कर लेते हैं और मुफ्त स्कैन के लिए अपनी वेबसाइट सिंक कर लेते हैं, तो आपको बस अपनी वेबसाइट को मिनटों में साफ करने के लिए अपग्रेड करना होगा। आप इसे सीधे अपने MalCare डैशबोर्ड से कर सकते हैं, बिना अपनी वेबसाइट पर कुछ भी कॉन्फ़िगर किए।
यह एक सरल प्रक्रिया है:
- अपनी वेबसाइट पर MalCare इंस्टॉल करें, और इसके सिंक होने की प्रतीक्षा करें
- प्लगइन तब मैलवेयर का पता लगाने के लिए आपकी वेबसाइट को स्कैन करेगा
- ऑटो-क्लीन करें जब ऐसा करने के लिए कहा जाए
बस! MalCare को अत्यधिक उपयोगकर्ता-अनुकूल और उपयोग में आसान बनाया गया था। यह सर्जिकल रूप से मैलवेयर को हटाता है, जबकि आपकी वेबसाइट को पूरी तरह से बरकरार और नए जैसा अच्छा छोड़ देता है। मैलवेयर हटाने की गति के अलावा, आप अपना कोई डेटा भी नहीं खोते।
यदि ऑटो-क्लीन मैलवेयर को सुरक्षित रूप से हटाने में सक्षम नहीं है, तो आप हमेशा सहायता से संपर्क कर सकते हैं। प्रत्येक MalCare सदस्यता असीमित सफाई और मैलवेयर-मुक्त वेबसाइट की गारंटी के साथ आती है। आपको अपनी वेबसाइट के लिए एक वर्ष की सुरक्षा मिलेगी, दैनिक स्कैन के साथ, एक बुद्धिमान फ़ायरवॉल, और एक शक्तिशाली डैशबोर्ड एक ही स्थान पर अपनी सभी वेबसाइटों को प्रबंधित करने के लिए।
यदि आपकी वेबसाइट तक पहुंच नहीं है तो MalCare कैसे इंस्टॉल करें
यदि आपके वेब होस्ट ने आपकी वेबसाइट को सस्पेंड कर दिया है, तो आप MalCare इंस्टॉल करने के लिए अपनी वेबसाइट तक नहीं पहुंच सकते। हमारे ग्राहक सहायता पर जाएं, और वे आपको सफाई के लिए IP को व्हाइटलिस्ट कराने के लिए अपने वेब होस्ट से संपर्क करने के लिए आवश्यक सटीक चरणों के बारे में बताएंगे।
यदि सब विफल हो जाता है, तो हम आपकी वेबसाइट को मैन्युअली भी साफ कर सकते हैं।
विकल्प 2: एक सुरक्षा विशेषज्ञ को नियुक्त करें
उन साइटों के लिए कई मैलवेयर हटाने की सेवाएं उपलब्ध हैं जो पहुंच से बाहर हैं। MalCare एक आपातकालीन सफाई सेवा भी प्रदान करता है, लेकिन हम प्लगइन इंस्टॉल करने की दृढ़ता से वकालत करते हैं।
हम अन्य सफाई सेवाओं पर टिप्पणी नहीं कर सकते और उन्हें मैलवेयर साफ करने में यथोचित रूप से निपुण मानते हैं। हालांकि, सेवा की श्रमसाध्य प्रकृति, साथ ही आवश्यक महान विशेषज्ञता का मतलब है कि लागत आमतौर पर अत्यधिक होती है। बहुत कम आपकी साइट के पुनः संक्रमित न होने की गारंटी देंगे, इसलिए यदि आप इस मार्ग को चुनते हैं तो सावधानी से चलें।
विकल्प 3: हैक किए गए वर्डप्रेस को स्पैम ईमेल भेजने से मैन्युअली साफ करें
आइए इसका सामना करें: आप इस अनुभाग को नहीं पढ़ रहे होते यदि आप वर्डप्रेस विशेषज्ञ होते। लेकिन मैन्युअल सफाई को सफलतापूर्वक पूरा करने के लिए आपको यही होना चाहिए।
MalCare में, हमने पिछले कई वर्षों में सैकड़ों और हजारों वेबसाइटों को साफ किया है। वह सारी विशेषज्ञता उत्पाद के निर्माण में लगी है, और इसीलिए हम मैन्युअल मैलवेयर हटाने के खिलाफ इतनी दृढ़ता से सलाह देते हैं।
विशेषज्ञता से अलग, मैन्युअल सफाई एक समय लेने वाली प्रक्रिया है। और हम जानते हैं कि हम यह बार-बार कहते रहते हैं, लेकिन यह वास्तव में इतना महत्वपूर्ण है: मैलवेयर वेबसाइट पर जितना अधिक समय तक रहता है, उतना ही अधिक नुकसान करता है।
अपनी साइट की मैन्युअल सफाई का प्रयास करने से पहले आपको जिन बातों का पता होना चाहिए
- वर्डप्रेस फ़ाइल और डेटाबेस संरचना; कोर, प्लगइन्स, और थीम
- PHP, JavaScript, और SQL के साथ व्यावहारिक क्षमता
- cPanel, FTP, फ़ाइल प्रबंधक और phpMyAdmin को कैसे नेविगेट करें
ये पूर्वापेक्षाएँ एक वेबसाइट को साफ करने के लिए आवश्यक न्यूनतम हैं। आदर्श रूप से, आपको कोड तर्क भी पता होना चाहिए, ताकि आप मूल्यांकन कर सकें कि स्क्रिप्ट क्या करती हैं। यह आपको अच्छे और बुरे कोड के बीच अंतर करने में सक्षम बनाएगा।
अपनी वेबसाइट को मैन्युअली साफ करने के लिए चरण-दर-चरण निर्देश
- यदि आपके वेब होस्ट ने आपकी वेबसाइट को सस्पेंड कर दिया है, तो आपको इसमें पहुंच पुनः प्राप्त करने की आवश्यकता है। इसके लिए, आपको अपने वेब होस्ट से संपर्क करना होगा, और उनसे सफाई के लिए अपने IP को व्हाइटलिस्ट करने का अनुरोध करना होगा। कुछ होस्ट, जैसे Bluehost, ऐसा नहीं करेंगे। जिस स्थिति में आपको इसके बिना करना होगा। नीचे दिए गए चरण अभी भी काम करेंगे।
- हैक की गई फ़ाइलों की सूची के साथ स्कैन परिणाम प्राप्त करें. आपको यह या तो अपने वेब होस्ट से मिलेगा (यदि उन्होंने आपको हैक के बारे में सचेत किया), Google Search Console से, या ऑनलाइन स्कैनर से। हैक की गई फ़ाइलों की सूची एक उत्कृष्ट प्रारंभिक बिंदु है, लेकिन यह पूरी तस्वीर नहीं है। ऑनलाइन स्कैनर वेबसाइटों को डीप स्कैन करने में असमर्थ हैं, इसलिए मैलवेयर संकेतित स्थानों के अलावा अन्य स्थानों में हो सकता है।
- बिना असफल हुए अपनी वेबसाइट का बैकअप लें. हां, आपकी वेबसाइट पर मैलवेयर है, लेकिन यह फिलहाल कार्यात्मक है। यदि मैन्युअल सफाई किसी भी तरह से आपकी वेबसाइट को तोड़ देती है, तो आप इस बैकअप का उपयोग बिना अधिक परेशानी के एक कार्यशील वेबसाइट पर वापस जाने के लिए कर सकते हैं। यह मुख्य कारणों में से एक है कि हम मैन्युअल सफाई के खिलाफ सलाह देते हैं।
- वर्डप्रेस रिपॉजिटरी पर जाएं और वर्डप्रेस और अपने सभी प्लगइन्स और थीम के नए इंस्टॉल प्राप्त करें। आप इनका उपयोग अपनी वेबसाइट कोड के कुछ हिस्सों को बदलने के लिए करेंगे, और कुछ मामलों में अपनी वेबसाइट के साथ कोड की तुलना करने के लिए। पहला, याद रखें कि उन संस्करणों को प्राप्त करें जो आपकी वेबसाइट पर इंस्टॉल थे। आपको रिपॉजिटरी में संग्रहीत संस्करणों को देखकर सही संस्करण ढूंढना पड़ सकता है। दूसरा, हैक की गई वेबसाइट और साफ इंस्टॉल के बीच कोड की तुलना करते समय, ध्यान रखें कि कस्टमाइजेशन अतिरिक्त कोड के रूप में दिखाई दे सकते हैं। यह स्पष्ट रूप से मैलवेयर नहीं है, इसलिए कुछ भी अलग दिखने पर उसे हटाने से सावधान रहें।
- नकली प्लगइन्स देखें और उन्हें पूरी तरह से हटा दें। अब जब आपके पास प्लगइन्स और थीम की सूची है, जिसका उपयोग आपने रिपॉजिटरी से साफ इंस्टॉल डाउनलोड करने के लिए किया था, तो आप क्रॉस-चेक कर सकते हैं कि क्या कोई उस सूची में नहीं है।
नकली प्लगइन्स के कुछ स्पष्ट संकेत होते हैं: वे जाहिर तौर पर रिपॉजिटरी पर नहीं होंगे; उनके पास अधिकतम एक या दो फाइलें होंगी; नाम बहुत अजीब होंगे, जैसे wp-zzz उदाहरण के लिए। - नल्ड थीम और प्लगइन्स से छुटकारा पाएं। यह आपकी वेबसाइट सुरक्षा का एक गैर-परक्राम्य हिस्सा है। नल्ड थीम और प्लगइन्स पायरेटेड हैं, क्योंकि उनके लाइसेंस क्रैक किए गए हैं। नल्ड सॉफ़्टवेयर न केवल परिणामस्वरूप अनैतिक है, बल्कि मैलवेयर और बैकडोर से भरा हुआ है। यदि आपकी वेबसाइट पर नल्ड सॉफ़्टवेयर इंस्टॉल है, तो यह हैक की उत्पत्ति थी।
- वर्डप्रेस इंस्टॉलेशन को बदलें। कुछ वर्डप्रेस कोर फ़ोल्डर और फाइलें हैं जिनमें उपयोगकर्ता डेटा या परिवर्तन नहीं होते हैं। इन्हें आप बेधड़क बदल सकते हैं, और यह आपको उन्हें मैलवेयर के लिए जांचने से बचाएगा।
कोर फ़ाइलों को बदलने के लिए, अपनी वेबसाइट फ़ाइलों तक पहुंचने के लिए cPanel में लॉग इन करें। निम्नलिखित फ़ोल्डरों को हटा दें, और उन्हें साफ संस्करणों से बदलें:
/wp-admin
/wp-includes
इसके बाद, /wp-uploads फ़ोल्डर की जांच करें। इसमें बिल्कुल भी PHP फाइलें नहीं होनी चाहिए। वहां मिलने वाली किसी भी स्क्रिप्ट को हटा दें।
अंत में, कोर फ़ाइलों की जांच करें। इन्हें आप एक साथ नहीं बदल सकते, क्योंकि इनमें आपकी वेबसाइट के लिए कॉन्फ़िगरेशन डेटा होता है। इन फ़ाइलों के साथ बहुत सावधान रहें, क्योंकि यदि index.php या .htaccess फ़ाइलों जैसी किसी चीज़ के साथ कुछ गलत होता है, तो आपकी वेबसाइट बिल्कुल भी लोड नहीं होगी।
index.php
wp-config.php
wp-settings.php
wp-load.php
.htaccess
मैलवेयर की प्रकृति के कारण, हम यहां क्या देखना है इसके बारे में अधिक विशिष्ट नहीं हो सकते। प्रत्येक हैक दूसरे से बिल्कुल अलग हो सकता है। - प्लगइन और थीम फ़ोल्डर्स से मैलवेयर हटाएं। जैसा कि आपने असामान्य कोड के लिए कोर वर्डप्रेस फ़ाइलों की जांच की, आपको प्लगइन्स और थीम के लिए भी ऐसा ही करना होगा। हमने यह पहले उल्लेख किया था, लेकिन यह दोहराने योग्य है: नए इंस्टॉल में वह कस्टम कोड नहीं होगा जो बाद में आपकी वेबसाइट पर जोड़ा गया था। स्पष्ट रूप से समझे बिना कुछ भी हटाने से सावधान रहें। साथ ही, favicon.ico जैसी प्रतीत होने वाली निर्दोष फाइलें भी मैलवेयर हो सकती हैं। यहां सावधानी से चलें। मैलवेयर अक्सर प्रमुख थीम फ़ाइलों में पाया जाता है: header.php, footer.php, और functions.php, इसलिए यह शुरू करने के लिए एक अच्छी जगह है।
- डेटाबेस को मैलवेयर से साफ करें। यह एक काफी बड़ा कार्य है, इसलिए डेटाबेस से निपटने के लिए कई घंटे या दिन अलग रखना बुद्धिमानी है। डेटाबेस में आपका सारा उपयोगकर्ता डेटा, सामग्री, पोस्ट, पेज, चित्र, और वह सब कुछ है जो आपने अपनी वेबसाइट पर जोड़ा है। प्रभावी रूप से, यह वही है जो आपकी वेबसाइट को आपका बनाता है। डेटाबेस से स्क्रिप्ट हटाते समय अत्यधिक सावधानी बरतें, जब तक कि आप बिल्कुल निश्चित न हों कि यह मैलवेयर है। आप ज्यादातर प्लगइन्स और थीम के बिना एक साइट को पुनर्स्थापित कर सकते हैं, लेकिन डेटाबेस के बिना नहीं।
- एक बार मैलवेयर हटा दिए जाने के बाद, आपको सभी बैकडोर से छुटकारा पाने की आवश्यकता है। बैकडोर मैलवेयर के प्रवेश बिंदु हैं, और वे वेबसाइट पर कहीं भी हो सकते हैं: फ़ाइलें या डेटाबेस, या दोनों। मैलवेयर को साफ करना केवल एक संक्रमण से छुटकारा पाना था। कारण से छुटकारा पाने के लिए, बैकडोर को भी जाना होगा।
आमतौर पर, बैकडोर निम्नलिखित फ़ंक्शन में से एक का उपयोग करते हैं:
eval
base64_decode
gzinflate
preg_replace
str_rot13
हालांकि, इन फ़ंक्शन का वास्तविक कार्यक्षमता भी होती है, जैसे XMLRPC फ़ंक्शन स्वाभाविक रूप से खराब नहीं है, लेकिन अनधिकृत पहुंच प्राप्त करने के लिए इसका उपयोग किया जा सकता है। - साफ की गई फ़ाइलों को पुनः अपलोड करें अपनी वेबसाइट पर, cPanel का उपयोग करके। आपको फ़ाइलों को बदलने के लिए फ़ाइल प्रबंधक की आवश्यकता होगी, और डेटाबेस को बदलने के लिए phpMyAdmin की। यदि आपका डेटाबेस बहुत बड़ा है, तो आपको इस समस्या का सामना करना पड़ सकता है। जिस स्थिति में, SFTP पर स्विच करें। मौजूदा फ़ाइलों को हटाएं, और फिर अपनी साफ फ़ाइलों को पेस्ट करें।
- सफाई प्रक्रिया में अंतिम चरण है सभी कैश साफ़ करना। कैश का उपयोग आपकी वेबसाइट के पुराने संस्करणों को संग्रहीत करके प्रदर्शन में सुधार के लिए किया जाता है। इसलिए, कैश्ड संस्करणों में अभी भी वह मैलवेयर होगा जिसे आपने अभी साफ किया है। वास्तव में, यदि आप Google ब्लैकलिस्ट की अपील कर रहे हैं, तो समीक्षा अनुरोध अक्सर विफल हो जाते हैं क्योंकि Google कैश को स्कैन करता है और मैलवेयर को बरकरार पाता है।
यदि आप यहां तक पहुंच गए हैं, तो यह एक बड़ी उपलब्धि है। हमने एडमिन द्वारा स्वयं साइटों को साफ करने की कोशिश करते समय कई साइटों को मरम्मत से परे टूटते देखा है। यह एक थकाऊ और जोखिम भरा उपक्रम है, क्योंकि इसमें भारी जोखिम शामिल है।
जब आप इसे स्वयं मुफ्त में कर सकते हैं तो सुरक्षा प्लगइन के लिए भुगतान क्यों करें?
संक्षिप्त संस्करण यह है कि एक सुरक्षा प्लगइन वास्तव में मैलवेयर से छुटकारा पाने का एकमात्र तरीका है।
लंबा संस्करण इस प्रकार है:
- मानवीय त्रुटि के कारण मैन्युअल सफाई में मैलवेयर छूट जाता है
- एक अच्छा सुरक्षा प्लगइन सबसे अच्छी तरह से छिपे हुए मैलवेयर और बैकडोर का भी पता लगा सकेगा
- फ़ाइलों और डेटाबेस को मैन्युअली स्कैन और साफ करने में कम से कम दिन लगेंगे; जबकि शाब्दिक मिनटों की तुलना में
- मैन्युअल सफाई से वेबसाइट के टूटने का भारी जोखिम है
यहां कोई मुकाबला नहीं है: सुरक्षा प्लगइन आगे का सबसे अच्छा रास्ता है। MalCare इंस्टॉल करें और अपनी वेबसाइट को ऑटो-क्लीन करने के लिए एक बार क्लिक करें।
यहां तक कि वर्डप्रेस सुरक्षा विशेषज्ञ भी वेबसाइटों से मैलवेयर ढूंढने और हटाने के लिए टूल और कोडिंग कौशल का उपयोग करते हैं। उनके पास पारिस्थितिकी तंत्र में शामिल होने का लाभ भी है और वे शायद मैलवेयर में नए रुझानों से अवगत हैं।
वर्डप्रेस को फिर से हैक होने और स्पैम ईमेल भेजने से कैसे बचाएं?
बधाई हो! आपकी वेबसाइट अब साफ है, और आप क्षति नियंत्रण करने के लिए तैयार हो सकते हैं। हालांकि, इससे पहले कि हम इसमें जाएं, हम उन कुछ उपायों को कवर करना चाहते हैं जो आपको अपनी वेबसाइट को फिर से हैक होने से बचाने के लिए करने चाहिए।
एकीकृत फ़ायरवॉल के साथ एक सुरक्षा प्लगइन इंस्टॉल करें
पिछले 10 वर्षों में, हमने हैक को उत्परिवर्तित होते और वेबसाइटों में हैक करने के बारे में अधिक से अधिक कुटिल रूप से चतुर होते देखा है। सुरक्षा विशेषज्ञों को साथ रखना पड़ा है क्योंकि हैकर को केवल एक बार पार करने में सक्षम होने की आवश्यकता होती है, जबकि सुरक्षा को हमलों को सफलतापूर्वक रोकने के लिए लगातार अपडेट रहने की आवश्यकता होती है।
एक अच्छा सुरक्षा प्लगइन मैलवेयर, बैकडोर, और भेद्यता की जांच के लिए आपकी वेबसाइट को रोजाना स्कैन करेगा। इसमें बॉट हमलों को रोकने और ब्रूट-फोर्स लॉगिन प्रयासों को रोकने के लिए एक एकीकृत फ़ायरवॉल होना चाहिए। और अंत में, इसमें वेबसाइट से मैलवेयर को जल्दी से साफ करने का एक आसान तरीका होना चाहिए।
सब कुछ अपडेट करें
यदि आपकी वेबसाइट पर प्लगइन्स और थीम के पुराने संस्करण थे, या यहां तक कि वर्डप्रेस भी, तो आपको उन्हें जल्द से जल्द अपडेट करने की आवश्यकता है। डेवलपर्स अपने अपडेट में सुरक्षा पैच जारी करते हैं, अक्सर भेद्यता को संबोधित करने के लिए। उदाहरण के लिए, WP Mail SMTP में एक XSS भेद्यता थी, और Easy WP SMTP में एक एडमिन रीसेट भेद्यता थी। इन दोनों को बाद के संस्करणों में पैच किया गया था, लेकिन उन सभी जिन्होंने प्लगइन्स को अपडेट नहीं किया, उन्हें भारी नुकसान हुआ।

वर्डप्रेस वेबसाइटों को अपडेट करना मुश्किल हो सकता है, क्योंकि सब कुछ कितना परस्पर जुड़ा हुआ है। अपडेट यूआई या डिज़ाइन को तोड़ने के लिए जाने जाते हैं, और कभी-कभी वेबसाइट को ऑफ़लाइन भी कर देते हैं। इसलिए बैकअप लेने के बाद पहले स्टेजिंग साइट पर अपडेट का परीक्षण करना हमेशा सर्वोत्तम होता है।
एक उपयोगकर्ता खाता नीति लागू करें
हर बार उपयोगकर्ता खातों की समीक्षा करना अच्छा अभ्यास है, विशेष रूप से बड़ी साइटों के साथ। जैसे-जैसे लोग वेबसाइट प्रबंधन टीम को छोड़ते हैं और जुड़ते हैं, उनके उपयोगकर्ता खाते पहले की तरह समान विशेषाधिकारों के साथ अप्रयुक्त पड़े रहते हैं। यह एक सुरक्षा खतरा है क्योंकि पासवर्ड फिर नियमित रूप से अपडेट नहीं किए जाते हैं, और उन खातों से समझौता किया जा सकता है।
इसी तरह, सभी को नियमित रूप से अपने पासवर्ड बदलने की आवश्यकता है। मजबूत पासवर्ड अनधिकृत पहुंच को रोकते हैं, लेकिन चूंकि उन्हें याद रखना मुश्किल होता है, हम पासवर्ड मैनेजर के उपयोग की सलाह देते हैं।
वर्डप्रेस स्पैम ईमेल के परिणाम क्या हैं
एक शब्द में? स्पैम ईमेल के परिणाम बुरे हैं। यहां कुछ चीजें हैं जो हमने उन वेबसाइटों के साथ होते देखा है जिनमें यह समस्या थी:
- ग्राहक ईमेल के बारे में शिकायत करते हैं, और अंततः विश्वास खो देते हैं
- आपका वेब होस्ट आपके ईमेल को ब्लॉक कर देगा, इसलिए आपके वैध ईमेल भी नहीं भेजे जाएंगे
- अंततः, मैलवेयर के कारण आपकी वेबसाइट सस्पेंड हो जाएगी
- आपको कानूनी परेशानी में पड़ने का बहुत वास्तविक खतरा है
- यदि आपके पास ईमेल सेवाओं के लिए मीटर्ड मूल्य निर्धारण है, तो आप बिलों में वृद्धि देखेंगे
चीजें वास्तव में खराब हो सकती हैं, वास्तव में तेजी से। वेबसाइट पर मैलवेयर होने के बारे में यह भयानक चीजों में से एक है। कृपया अपनी वेबसाइट की सुरक्षा के लिए एक सुरक्षा प्लगइन इंस्टॉल करें, अन्यथा आप हमेशा हैकर्स और उनके कपटपूर्ण मैलवेयर से जोखिम में रहेंगे।
अपनी वर्डप्रेस वेबसाइट के स्पैम ईमेल भेजने से कैसे उबरें
आप अब फिनिश लाइन के करीब हैं। आपकी वेबसाइट मैलवेयर से मुक्त है, और आपने यह सुनिश्चित करने के लिए कदम उठाए हैं कि आपकी वेबसाइट फिर से हैक न हो।
इस स्पैम ईमेल समस्या को सुलझाने का अगला कदम क्षति नियंत्रण करना है। उम्मीद है, आपने स्पैम ईमेल समस्या को समय पर पकड़ लिया, और बहुत से लोग प्रभावित नहीं हुए। यदि नहीं, तो निम्नलिखित चरण केवल एक प्रारंभिक बिंदु हैं। आपको अपनी उपयोगकर्ता सूची के लिए बड़ी मरम्मत करनी पड़ सकती है।
- अपने वेब होस्ट और ईमेल सेवा प्रदाता से संपर्क करें: यदि उन्होंने आपकी वेबसाइट या आपकी ईमेल सेवा को ब्लैकलिस्ट कर दिया है, तो आपको इसे सुलझाने के लिए कदम उठाने की आवश्यकता है। आपके द्वारा समस्या को हल करने, मैलवेयर को साफ करने, और यह सुनिश्चित करने के लिए उठाए गए कदमों का विवरण देना हमेशा सहायक होता है कि यह फिर से न हो, अच्छे उपाय के लिए।
- स्पैम ईमेल के बारे में जानकारी के साथ अपनी सूची को ईमेल करें: प्रभावित लोगों तक पहुंचें और उन्हें आश्वस्त करें। उनसे पासवर्ड बदलने और अपने उपकरणों को मैलवेयर के लिए स्कैन करने के लिए कहें। यथासंभव सहायता प्रदान करें, और स्पैम ईमेल के परिणामस्वरूप उनके सामने आई किसी भी समस्या को हल करने में मदद करने का प्रयास करें।
- आने वाली उपयोगकर्ता क्वेरी के लिए सहायता टीम तैयार करें: अपनी टीम को सवालों का जवाब देने और मुद्दों को संबोधित करने के लिए आवश्यक उपकरण दें। इसकी आवश्यकता हो भी सकती है और नहीं भी, लेकिन तैयार रहना हमेशा अच्छा होता है।
मैलवेयर अपने पीछे विनाश का निशान छोड़ जाता है, क्योंकि कई लोग पहचान या डेटा चोरी से प्रभावित होते हैं। यही कारण है कि Google और वेब होस्ट मैलवेयर से संक्रमित वेबसाइटों के बारे में इतना कड़ा रुख अपनाते हैं।
एक अच्छा नियम है कि किसी भी और सभी संचार में पारदर्शी रहें। तथ्यों पर टिके रहें, बहाने न बनाएं, और आप इस आपदा को कुछ सकारात्मक में बदलने में सक्षम हो सकते हैं। लोग आखिरकार ईमानदारी और सत्यनिष्ठा का जवाब देते हैं।
मेरे ईमेल स्पैम फ़ोल्डर में क्यों पहुंच रहे हैं?
कभी-कभी, हमें उन ग्राहकों से ईमेल प्राप्त होते हैं जिनके ईमेल उनके उपयोगकर्ताओं के स्पैम फ़ोल्डर में पहुंच रहे हैं। उनकी वेबसाइटों को स्कैन करने के बाद, हमने पाया कि कोई मैलवेयर नहीं है। साथ ही ईमेल स्वयं फ़िशिंग ईमेल या अन्य घोटाले नहीं हैं।
तो ईमेल उपयोगकर्ता स्पैम फ़ोल्डर में क्यों पहुंच रहे हैं?
पता चला है, स्पैम फिल्टर वास्तविक ईमेल को विभिन्न कारणों से भी फ़्लैग करते हैं। हमने सबसे आम कारणों को सूचीबद्ध किया है जो हमें मिले हैं, लेकिन यह सूची किसी भी तरह से संपूर्ण नहीं है:
- ईमेल भेजते समय स्पैमी प्रथाएं: संभावना है कि आप ऐसे ईमेल भेज रहे हैं जो स्पैम फिल्टर को ट्रिगर करते हैं। 'फ्री' या 'नाउ' जैसे कुछ कीवर्ड फिल्टर को ट्रिप करते हैं। यदि फ्रॉम जानकारी रिटर्न पथ से मेल नहीं खाती, तो यह भी ईमेल को स्पैम फ़ोल्डर में पहुंचा सकता है। हमने अलग-अलग टॉप-लेवल डोमेन वाले ईमेल को भी इस समस्या का सामना करते देखा है। आप अपने ईमेल के स्पैम स्कोर की जांच करके समस्या का पता लगा सकते हैं।
- गलत DNS सेटिंग्स: आपका ईमेल सर्वर के बीच बाउंस हो सकता है, यह इस पर निर्भर करता है कि ईमेल कैसे कॉन्फ़िगर किया गया है। यह एक स्पैम फिल्टर को ट्रिगर कर सकता है, क्योंकि यह ऐसा लग सकता है जैसे कोई आपके डोमेन का उपयोग ईमेल भेजने के लिए कर रहा है, एक प्रथा जिसे स्पूफिंग के रूप में जाना जाता है। समाधान DNS रिकॉर्ड को सही ढंग से कॉन्फ़िगर करना है ताकि स्पैम फिल्टर को आश्वस्त किया जा सके कि ईमेल निश्चित रूप से आपके डोमेन से आ रहा है।
- सर्वर स्पैम ब्लैकलिस्ट पर: संभावना है कि आपका ईमेल सर्वर कहीं ब्लैकलिस्ट पर है, पिछली गलतियों के कारण या शायद किसी और के कारण जो उसी सर्वर का उपयोग ईमेल के लिए कर रहा है। शायद उन्होंने एक स्पैम ट्रैप मारा, और परिणामस्वरूप सर्वर ब्लैकलिस्ट हो गया। यह कहना मुश्किल है, लेकिन हल करना अनिवार्य है। पता लगाएं कि आपका सर्वर किस ब्लैकलिस्ट पर है, और हटाने का अनुरोध करें।
आप इनमें से किसी भी मुफ्त ऑनलाइन टूल का उपयोग अपने ब्राउज़र में कर सकते हैं और अपना IP पता दर्ज करके ब्लैकलिस्ट की जांच कर सकते हैं:- Whatismyipaddress
- Mx Toolbox
- What is my IP
यदि आपकी साइट किसी ब्लैकलिस्ट पर दिखाई देती है, तो आपको उस विशेष ऑनलाइन सेवा से संपर्क करके ब्लैकलिस्ट हटाने का अनुरोध करना होगा।
यदि उपरोक्त कोई भी समाधान मदद नहीं करता है, तो इस उत्कृष्ट समस्या निवारण गाइड का उपयोग करके समस्या का पता लगाएं। सामान्य तौर पर, हालांकि, हमेशा अपने ईमेल के लिए अच्छी प्रथाओं का उपयोग करें: केवल ऑप्ट-इन, स्पैम कीवर्ड से दूर रहें, और इसी तरह। खरीदी गई सूचियों से प्लेग की तरह बचें और नियमित रूप से अपनी सूची को साफ करें, जुड़ाव मेट्रिक्स और बाउंस दरों पर पैनी नजर रखकर।
मेरी वेबसाइट से स्पैम ईमेल प्राप्त करना कैसे बंद करें?
हो सकता है कि आप जिस समस्या का सामना कर रहे हैं वह यह नहीं है कि आपके ग्राहक आपकी वेबसाइट से स्पैम ईमेल प्राप्त कर रहे हैं, बल्कि आप प्राप्त कर रहे हैं। यह पूरी तरह से असंबंधित समस्या है, लेकिन हम इसे कवर कर रहे हैं क्योंकि इसमें स्पैम ईमेल भी शामिल हैं।

आपकी वेबसाइट संपर्क फ़ॉर्म से प्राप्त स्पैम प्रविष्टियां मैलवेयर के कारण नहीं होती हैं। कोई भी एक खुले संपर्क फ़ॉर्म को भर सकता है, और आपको एक स्पैम ईमेल भेज सकता है। हालांकि, आप इस समस्या को कम करने के तरीके हैं:
- खुले संपर्क फ़ॉर्म में एक कैप्चा जोड़ें
- स्पैम ईमेल को फ़िल्टर करने के लिए Akismet प्लगइन इंस्टॉल करें
यहां एकमात्र चेतावनी यह है कि आपको स्पैम फ़ोल्डर पर नजर रखने की आवश्यकता है। फिल्टर कभी-कभी वैध प्रश्नों को फ़्लैग कर सकते हैं, जो गलती से वहां पहुंच सकते हैं।
मुख्य निष्कर्ष
वर्डप्रेस द्वारा आपके ग्राहकों को स्पैम ईमेल भेजने से बहुत सारी समस्याएं होंगी। न केवल ग्राहक आपके व्यवसाय में विश्वास खो देंगे, बल्कि आपका वेब होस्ट और Google जल्द ही अनुसरण करेंगे। नुकसान बहुत तेजी से बढ़ सकते हैं क्योंकि मैलवेयर बहुत नुकसान पहुंचाता है।
अपनी वेबसाइट को मैलवेयर से बचाने के अलावा, बड़ी मात्रा में ईमेल के लिए एक समर्पित ईमेल सेवा का उपयोग करने पर भी विचार करें। ईमेल सेवा प्रदाता डिलीवरी की जिम्मेदारी लेगा, और अन्य महत्वपूर्ण कॉन्फ़िगरेशन, जैसे DNS में मदद करेगा। लंबे समय में, यह आपके उपयोगकर्ताओं को गलत वर्डप्रेस स्पैम ईमेल से बचाने के लिए बेहतर काम करता है।
यदि आपके कोई प्रश्न या टिप्पणियां हैं, तो कृपया हमें एक लाइन भेजें! हम आपसे सुनना पसंद करते हैं और वर्डप्रेस सुरक्षा के बारे में बात करके खुश हैं।
अक्सर पूछे जाने वाले प्रश्न
मेरे वर्डप्रेस ईमेल स्पैम में क्यों जा रहे हैं?
यदि आपकी वेबसाइट से आपके उपयोगकर्ताओं को स्पैम ईमेल जा रहे हैं तो यह हैक की ओर इशारा करता है। मैलवेयर वर्डप्रेस में ईमेल भेजने वाली स्क्रिप्ट का उपयोग करके अनजान उपयोगकर्ताओं को सैकड़ों और हजारों स्पैम ईमेल भेज सकता है। वेबसाइट के मालिक के रूप में आपके लिए स्पैम ईमेल के कई बुरे परिणाम हैं। आपका ईमेल सेवा प्रदाता आपके ईमेल को ब्लैकलिस्ट कर सकता है, आपके ग्राहक हैक या घोटाले का शिकार हो सकते हैं, और आपकी वेबसाइट सस्पेंड हो सकती है।
मैं वर्डप्रेस स्पैम ईमेल समस्या को कैसे ठीक करूं?
अपनी वर्डप्रेस साइट को स्पैम ईमेल भेजने से ठीक करने के लिए, आपको उस मैलवेयर को हटाने की आवश्यकता है जो समस्या पैदा कर रहा है। मैलवेयर को वर्डप्रेस वेबसाइटों से हटाना बहुत मुश्किल है, इसलिए आपको इसे प्रभावी ढंग से साफ करने के लिए एक सुरक्षा प्लगइन की आवश्यकता है।