आपकी वेबसाइट के खोज परिणामों में बेतरतीब ढंग से जापानी कीवर्ड दिखाई देना हैरान करने वाला हो सकता है। यदि आप पहले से नहीं जानते कि क्यों, तो यह आपकी साइट पर मैलवेयर का परिणाम है।
जापानी कीवर्ड हैक कई स्तरों पर भ्रमित करने वाला है। वेबसाइट मालिक शुरुआत में कई लक्षणों का अनुभव करते हैं, जैसे लॉगिन करने में असमर्थ होना या अपनी वेबसाइट तक पहुंचने पर रीडायरेक्ट होना। अन्य ने अपनी Google Search Console में अज्ञात उपयोगकर्ताओं के जुड़ने, और विज्ञापन राजस्व में गिरावट का अनुभव किया है। अंतिम झटका स्पष्ट रूप से खोज परिणामों में जापानी टेक्स्ट का दिखाई देना है।
पहली चीज जो आपको करने की आवश्यकता है वह है अपनी WordPress वेबसाइट को स्कैन करना, और फिर मैलवेयर हटाने की ओर बढ़ना। जापानी SEO हैक को ठीक करना मुश्किल है, और कई उपयोगकर्ता पाते हैं कि यह बार-बार वापस आता रहता है।
इस लेख में, हम आपको ठीक से दिखाएंगे कि अपनी WordPress वेबसाइट से जापानी कीवर्ड हैक कैसे हटाएं, और सुनिश्चित करें कि यह फिर से वापस न आए।
TL;DR: अपनी WordPress वेबसाइट से जापानी कीवर्ड स्पैम को 5 मिनट में हटाएं। MalCare इंस्टॉल करें, अपनी वेबसाइट को सिंक करें और आपका काम हो गया। MalCare आपकी वेबसाइट को साफ करता है, और इसे दोबारा हैक होने से बचाता है। यह स्थायी मानसिक शांति के लिए आपका ऑल-इन-वन WordPress सुरक्षा समाधान है।
जापानी कीवर्ड हैक क्या है
जापानी कीवर्ड हैक एक भयानक मैलवेयर संक्रमण है जिसमें हैकर्स आपके पेजों में स्पैमी जापानी टेक्स्ट इंजेक्ट करते हैं। जब पेज Google द्वारा इंडेक्स हो जाता है, तो खोज परिणामों पर आपकी उपस्थिति में हेरफेर किया जाएगा। इसलिए आपकी वेबसाइट जापानी कीवर्ड के लिए रैंक करना शुरू कर देगी।

जापानी SEO हमला फार्मा हैक और SEO स्पैम हैक के समान है, क्योंकि यह मूल रूप से अन्य वेबसाइटों की रैंकिंग बढ़ाने के लिए आपकी वेबसाइट में स्पैम कीवर्ड और पेज इंजेक्ट करता है। यह हैकर्स द्वारा उपयोग की जाने वाली एक विशिष्ट रणनीति है क्योंकि वे उन वेबसाइटों और उत्पादों को बढ़ावा देना चाहते हैं जो आमतौर पर Google Ads या खोज नीतियों के तहत अनुमत नहीं होंगे। ग्रे मार्केट या अवैध उत्पाद और सेवाएं, उदाहरण के लिए। मैलवेयर आपकी वेबसाइट के उपयोगकर्ताओं को स्पैम वेबसाइटों पर रीडायरेक्ट भी कर सकता है।
इन सभी मैलवेयर प्रभावों के साथ समस्या यह है कि औसत विज़िटर को यह एहसास नहीं होता कि आप मैलवेयर के शिकार हैं, इसलिए वे आपके ब्रांड को खराब अनुभव के साथ जोड़ सकते हैं। इस संभावना पर कि कोई विज़िटर जानता है कि यह मैलवेयर के कारण है, संभावना है कि वे अपने उपकरणों पर मैलवेयर होने से डरेंगे और बहुत जल्दी चले जाएंगे। किसी भी तरह से, आपकी वेबसाइट और ब्रांड हार जाता है।
WordPress वेबसाइट पर जापानी SEO हैक के लक्षण
जापानी कीवर्ड हैक का एक स्पष्ट लक्षण है: आपकी वेबसाइट के खोज परिणामों में जापानी वर्ण। लेकिन यदि आप अपने खोज परिणामों की जांच करने के आदी नहीं हैं, तो अन्य लक्षण हैं जिन्हें आप देख सकते हैं।
- आपकी साइट के खोज परिणामों में जापानी वर्ण। यह हैक का सबसे स्पष्ट लक्षण है, और सामना करने पर चौंकाने वाला हो सकता है। साथ ही, यदि आप किसी परिणाम से क्लिक करते हैं, तो आप अपनी सामान्य वेबसाइट देख सकते हैं, या 404 त्रुटि। हम बाद में लेख में बताएंगे कि ऐसा क्यों हो सकता है।
- वेबसाइट में कई स्पैम पेज जोड़े जाएंगे, कभी-कभी सैकड़ों हजारों में। फिर से, यह कुछ ऐसा है जिसे आप खोज परिणामों में, या अपनी वेबसाइट डेटाबेस में wp_posts टेबल में देख सकते हैं।
- हैकर्स अक्सर खुद को Google Search Console खाते में जोड़ लेंगे जियोटार्गेटिंग और साइटमैप परिणामों में हेरफेर करने के लिए। आपको एक ईमेल सूचना प्राप्त होगी कि किसी ने आपकी साइट के Google Search Console पर खुद को मालिक के रूप में सत्यापित किया है। यदि यह अप्रत्याशित व्यवहार है, तो यह एक अच्छा संकेत है कि आपकी वेबसाइट पर मैलवेयर है।
- Google Search Console आपकी वेबसाइट पर सुरक्षा मुद्दों को चिह्नित करेगा।
- रीडायरेक्ट स्पैम पेज से किसी अन्य साइट पर
- आपकी साइट के विज़िटर्स की शिकायतें, क्योंकि वे अवांछनीय या स्पैमी सामग्री का सामना करते हैं
- यदि वे इस पर मैलवेयर का पता लगाते हैं तो आपका वेब होस्ट आपकी साइट को निलंबित कर सकता है। तब WordPress जापानी कीवर्ड हैक से निपटना बहुत कठिन हो जाता है।
मैलवेयर को असंगत होने के लिए डिज़ाइन किया गया है, इसलिए संभावना है कि आप हमारे द्वारा सूचीबद्ध लक्षणों में से केवल कुछ देखें, लेकिन सभी नहीं। हालांकि यह सच है कि कोडिंग त्रुटियां इन लक्षणों का कारण बन सकती हैं, यह बल्कि असंभव है। किसी भी मामले में, सुरक्षित रहना और यह पता लगाना सबसे अच्छा है कि आपकी वेबसाइट पर संक्रमण है या नहीं।
आपकी वेबसाइट पर जापानी कीवर्ड स्पैम के लिए निदान
मैलवेयर हमेशा अलार्म घंटियों के साथ नहीं आता, और अक्सर लोग कुछ समय बाद ही पता लगाते हैं कि उनकी वेबसाइट हैक हो गई है। देर से पता लगाने की समस्या यह है कि यह जितनी देर वेबसाइट पर रहता है, मैलवेयर कुछ गंभीर नुकसान पहुंचा सकता है।
हमने Google को वेबसाइटों को डी-इंडेक्स करते देखा है, और मैलवेयर वाली साइटों को वेब होस्ट द्वारा निलंबित करते देखा है - और यह तो बस हिमशैल का टिप है। आप छूटे हुए मैलवेयर के कारण अपनी पूरी वेबसाइट खो सकते हैं; यह वास्तव में इतना खतरनाक है। मैलवेयर को जल्द से जल्द खोजना महत्वपूर्ण है, और ऐसा करने के कुछ तरीके हैं।
अपनी वेबसाइट को मैलवेयर के लिए स्कैन करें
यह जानने का एकमात्र निश्चित तरीका है कि आपकी वेबसाइट हैक हुई है या नहीं, इसे स्कैन करना। स्कैनर आपकी वेबसाइट की फ़ाइलों और डेटाबेस को मैलवेयर के लिए जांचते हैं। हालांकि, सभी स्कैनर एक ही तरह से काम नहीं करते, इसलिए आप उनसे अलग-अलग परिणाम प्राप्त कर सकते हैं, यह इस पर निर्भर करता है कि वे कैसे काम करते हैं और क्या स्कैन करते हैं।
MalCare के साथ अपनी वेबसाइट को डीप स्कैन करें
MalCare के साथ अपनी वेबसाइट पर जापानी कीवर्ड हैक के हर उदाहरण को मिनटों में खोजें। स्कैनर मैलवेयर कोड और बैकडोर के लिए हर फ़ाइल और हर डेटाबेस टेबल को देखता है। यदि आपकी वेबसाइट पर कोई मैलवेयर है, चाहे वह कितनी भी अच्छी तरह छिपा हो, MalCare इसे ढूंढ लेगा।
हम कई कारणों से MalCare की सिफारिश करते हैं:
- वेबसाइट के डेटाबेस और फ़ाइलों को स्कैन करता है
- मैलवेयर और बैकडोर ढूंढता है
- स्कैन आपकी वेबसाइट के प्रदर्शन को प्रभावित नहीं करते
- स्कैनिंग के लिए उन्नत एल्गोरिदम का उपयोग करता है
- पूरी तरह से मुफ्त उपयोग करने के लिए
MalCare का स्कैनर मैलवेयर का पता लगाने के लिए एक मजबूत अंतर्निहित एल्गोरिदम का उपयोग करता है, जो अन्य मैलवेयर स्कैनर द्वारा की जाने वाली फ़ाइल मिलान से ऊपर और परे जाता है। इस कारण से, न केवल सभी मैलवेयर का पता लगाया जाता है - जो जापानी कीवर्ड हैक के मामले में विशेष रूप से महत्वपूर्ण है - बल्कि झूठी सकारात्मकता की संभावना भी कम होती है।
ऑनलाइन स्कैनर का उपयोग करना
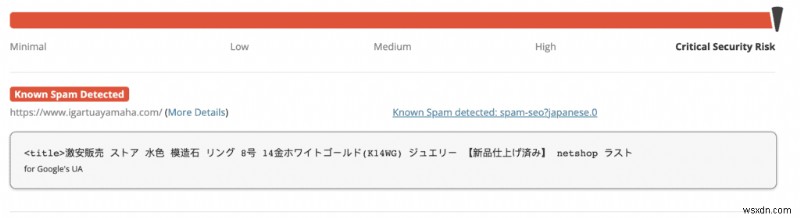
प्रथम-स्तरीय नैदानिक उपकरण के रूप में, आप मैलवेयर की जांच के लिए ऑनलाइन स्कैनर का उपयोग कर सकते हैं। जापानी कीवर्ड हैक के मामले में, एक ऑनलाइन स्कैनर निश्चित रूप से मैलवेयर का पता लगाएगा, क्योंकि स्पैम कोड वेबसाइट के दृश्य भागों में है। यदि यह आपकी वेबसाइट पर जापानी कीवर्ड स्पैम का पता लगाता है तो Sucuri SiteCheck निम्नलिखित कोड दिखाएगा:
spam-seo?japanese.0ऑनलाइन स्कैनर का उपयोग करने की चेतावनी यह है कि उनकी क्षमता सीमित है। ऑनलाइन स्कैनर केवल आपकी वेबसाइट के फ्रंटएंड तक पहुंच सकते हैं, जैसे डेटाबेस से पोस्ट, पेज या कमेंट, और फ़ाइलों से अपलोड फ़ोल्डर। कोर WordPress फ़ाइलें और वेबसाइट के कुछ अन्य महत्वपूर्ण भाग सुरक्षा कारणों से बाहरी रूप से दुर्गम हैं। इस प्रकार, ऑनलाइन स्कैनर उन स्थानों को मैलवेयर के लिए स्कैन नहीं कर सकते।
हालांकि, मैलवेयर कोर WordPress फ़ोल्डरों में रह सकता है और बहुत बार रहता है। इसलिए, जबकि ऑनलाइन स्कैनर एक अच्छा नैदानिक उपकरण है, यह एक पूर्ण तस्वीर पेश करने की उम्मीद नहीं की जा सकती।
मैन्युअल स्कैनिंग
अपनी वेबसाइट को मैन्युअल रूप से स्कैन करने का सबसे कम कुशल तरीका है, फ़ाइलों, फ़ोल्डरों, और डेटाबेस को मैलवेयर के लिए जांचना। जैसा कि हमने इस लेख में पहले कहा है, मैलवेयर बिल्कुल कहीं भी हो सकता है। हैकर्स मैलवेयर को यथासंभव लंबे समय तक छिपाए रखना चाहते हैं, और पहचान से बचने के लिए चालाक तरीके लेकर आएंगे।
जापानी कीवर्ड हैक के मामले में, आप Google पर परिणामों से इस प्रवृत्ति का एक उदाहरण देख सकते हैं। जापानी वर्णों वाले लिंक में से किसी एक पर क्लिक करने का प्रयास करें। अक्सर, आप या तो अपनी वेबसाइट को वैसा ही देखेंगे जैसा होना चाहिए, या एक 404 पेज। हैकर ने इस संज्ञानात्मक असंगति को प्राप्त करने के लिए क्लोकिंग का उपयोग किया है, इसलिए आप गार्ड से बाहर हो जाते हैं।
निम्नलिखित उदाहरण देखें:
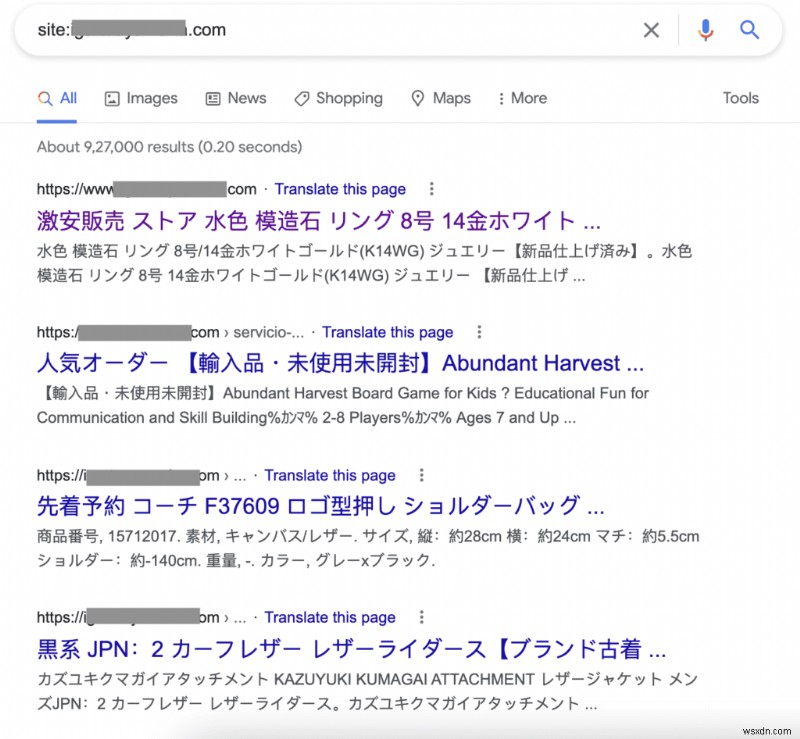
ऊपर की छवि जापानी वर्णों से भरे खोज परिणाम दिखाती है। नीचे की छवि वह है जो एक उपयोगकर्ता, जिसमें वेबसाइट एडमिन भी शामिल है, पहले परिणाम पर क्लिक करने पर देखता है।
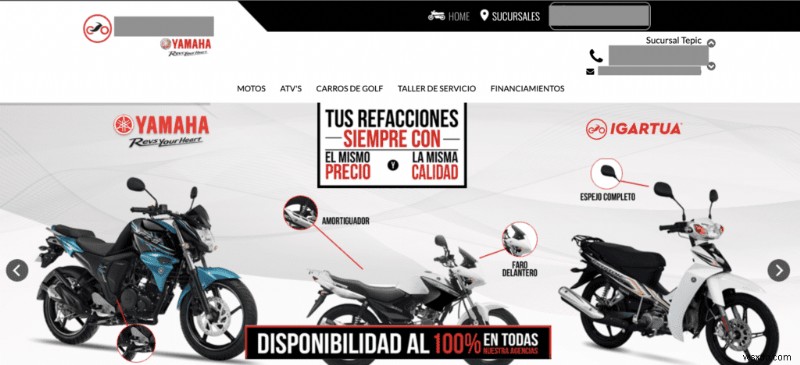
बिल्कुल सामान्य दिखता है। कहीं भी जापानी वर्ण नहीं। लेकिन, यदि आप वेबसाइट को यह सोचने के लिए थोड़े कोड का उपयोग करते हैं कि आप Googlebot हैं न कि मानव, तो आप इसके बजाय यह पेज देखेंगे:
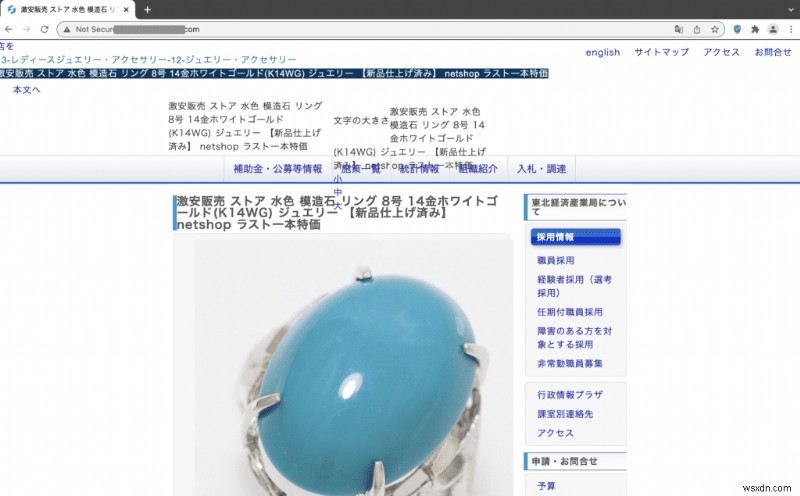
बहुत अलग, है ना? यह क्लोकिंग का एक उदाहरण है और यह जापानी SEO स्पैम को साइट एडमिन से लंबे समय तक बहुत प्रभावी ढंग से छुपाता है।
हैकर्स वेबसाइटों पर मैलवेयर को छिपाने के लिए कई अन्य तरीकों का उपयोग करते हैं। इसलिए, अपनी वेबसाइट पर हैक का पता लगाने का सबसे अच्छा तरीका MalCare का उपयोग करके इसे स्कैन करना है।
अन्य निदान
MalCare के साथ अपनी वेबसाइट को डीप स्कैन करना एकमात्र पहचान विधि है जो अकेले खड़ी है। यदि आप अपनी वेबसाइट को डीप स्कैन नहीं करना चाहते हैं, तो ये अन्य निदान यह निर्धारित करने में मदद कर सकते हैं कि आपकी वेबसाइट पर जापानी कीवर्ड हैक है या नहीं।
- अपनी साइट के खोज परिणामों की जांच करें, site:mysiteurl.com का उपयोग करके अपने डोमेन से संबंधित परिणाम प्राप्त करने के लिए। यदि आप उन पेजों को देखते हैं जो आपने नहीं बनाए हैं, तो यह SEO स्पैम संक्रमण का एक अच्छा संकेत है। जापानी कीवर्ड मैलवेयर के लिए विशेष रूप से, site:mysiteurl.com japan का उपयोग करके सबूत खोजें।

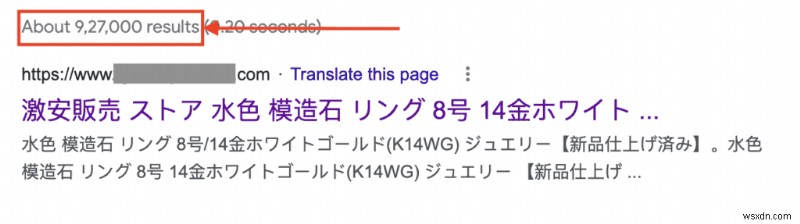
- खोज परिणामों की संख्या जांचें यह देखने के लिए कि क्या संख्या आपकी वेबसाइट पर वास्तव में कितने पेज हैं, उससे मेल खाती है। जापानी कीवर्ड हमला आपकी वेबसाइट में कई पेज जोड़ता है, कभी-कभी सैकड़ों हजारों में। यदि आपकी वेबसाइट पर सामान्य दिन लगभग 40 परिणाम हैं, तो दूसरे दिन 800,000 परिणाम हैक का परिणाम है।
- अपनी वेबसाइट के Google Search Console पर उपयोगकर्ताओं की जांच करें। यदि आपको कोई अजीब उपयोगकर्ता मिलते हैं जिन्हें आप नहीं पहचानते, तो अपने साइटमैप की भी जांच करें। आपके द्वारा अपनी वेबसाइट के लिए जोड़े गए साइटमैप से अलग एक हो सकता है। नया वाला, यदि किसी अनधिकृत उपयोगकर्ता द्वारा जोड़ा गया है, तो निश्चित रूप से स्पैम पेज शामिल होंगे।
- Search Console पर सुरक्षा मुद्दे टैब जांचें यह देखने के लिए कि क्या Google के स्कैनरों ने आपकी वेबसाइट को क्रॉल करते समय संदिग्ध या भ्रामक सामग्री को चिह्नित किया है।

- एक से अधिक .htaccess फ़ाइल हो सकती है जो रीडायरेक्ट का कारण है, यदि आपके विज़िटर उनका अनुभव कर रहे हैं। आपकी वेबसाइट में केवल एक .htaccess फ़ाइल होनी चाहिए।
- URL निरीक्षण टूल का उपयोग करके क्लोक्ड सामग्री की जांच करें, यदि स्पैम पेज में से एक 404 त्रुटि उत्पन्न करता है। इस टूल का उपयोग करके, आप देख सकते हैं कि पेज वास्तव में अनुपलब्ध है, या Googlebot को पेज का एक अलग संस्करण दिखाने के लिए क्लोकिंग का उपयोग कर रहा है। क्लोकिंग को Google द्वारा एक भ्रामक अभ्यास माना जाता है, इसलिए यह अंततः आपकी SEO रैंकिंग और ऑर्गेनिक ट्रैफिक को खो देगा।
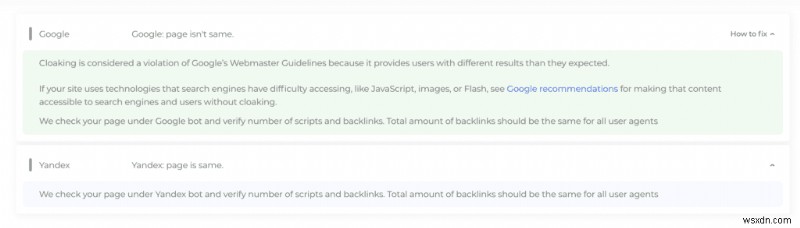
जैसा कि हमने पहले कहा है, हैकर्स यह सुनिश्चित करने के लिए बहुत कुछ करते हैं कि वेबसाइट एडमिन यथासंभव लंबे समय तक मैलवेयर न ढूंढें। जापानी कीवर्ड हैक कोई अपवाद नहीं है, भले ही इसके बहुत दृश्यमान लक्षण हैं। इसके मामले में, मैलवेयर वेबसाइट के लगभग हर हिस्से में फैल जाता है, और हटाने के लिए एक जिद्दी संक्रमण है। इस तरह, हैकर्स यह सुनिश्चित कर सकते हैं कि एक अनुभवहीन वेबसाइट एडमिन कुछ समय के लिए मैलवेयर के साथ फंसा रहे।
जापानी कीवर्ड हैक को कैसे ठीक करें
एक बार जब आपने पुष्टि कर ली कि आपकी वेबसाइट हैक हो गई है, तो अगला महत्वपूर्ण कदम इसे जल्द से जल्द हटाना है। मैलवेयर जितनी देर वेबसाइट पर रहता है, उतना ही अधिक नुकसान पहुंचाता है।
आपकी WordPress साइट पर जापानी कीवर्ड हैक को हटाने के 3 तरीके हैं:
- हैक को साफ करने के लिए एक सुरक्षा प्लगइन का उपयोग करें
- WordPress सुरक्षा विशेषज्ञ को किराए पर लें
- हैक को मैन्युअल रूप से साफ करें
1. [अनुशंसित] जापानी कीवर्ड हैक को हटाने के लिए MalCare का उपयोग करें
अपनी वेबसाइट से किसी भी मैलवेयर को हटाने का सबसे तेज और सबसे प्रभावी तरीका MalCare का उपयोग करना है। यह WordPress वेबसाइटों के लिए एक सर्वश्रेष्ठ-इन-क्लास सुरक्षा प्लगइन है, और आपकी वेबसाइट पर किसी भी दुर्भावनापूर्ण कोड का त्वरित काम करेगा।

MalCare मैलवेयर का पता लगाने और हटाने के लिए एक बुद्धिमान प्रणाली का उपयोग करता है, यह सुनिश्चित करते हुए कि आपकी वेबसाइट बरकरार रहे। प्लगइन कोर फ़ाइलों, प्लगइन और थीम फ़ाइलों और फ़ोल्डरों, और वेबसाइट डेटाबेस के माध्यम से तेजी से काम करता है। सबसे अच्छी बात, आपको अपनी वेबसाइट को मैलवेयर-मुक्त करने के लिए 5 मिनट से अधिक प्रतीक्षा करने की आवश्यकता नहीं है।
आपको बस इतना करना है:
- अपनी WordPress वेबसाइट पर MalCare इंस्टॉल करें, और प्लगइन को सक्रिय करें
- अपनी साइट के हमारे सर्वर के साथ सिंक होने की प्रतीक्षा करें। इसमें पहला स्कैन शामिल है।
- एक बार स्कैन परिणाम प्रदर्शित होने पर, मैलवेयर को पूरी तरह से हटाने के लिए ऑटो-क्लीन पर क्लिक करें।
बस इतना ही। कुछ ही मिनटों में, आपकी WordPress वेबसाइट बिल्कुल साफ है, और आप हैक के कारण हुए नुकसान को वापस लाने के बारे में जा सकते हैं। यदि आपने अपनी वेबसाइट को स्कैन करने के लिए MalCare का उपयोग किया, तो आपको बस अपग्रेड टू क्लीन करना होगा। आपकी वेबसाइट एक साल के लिए सुरक्षित है, और आपके पास किसी भी मुद्दे पर मदद के लिए शीर्ष WordPress सुरक्षा विशेषज्ञों तक पहुंच है।
MalCare क्यों चुनें?
- आपकी वेबसाइट से केवल मैलवेयर हटाता है, इसलिए आपका डेटा और अच्छा कोड पूरी तरह से अछूता रहता है
- बैकडोर हटाता है ताकि आपकी वेबसाइट फिर से हैक न हो। बैकडोर हैकर्स को मैलवेयर हटाने के लगभग तुरंत बाद वेबसाइटों को पुनः संक्रमित करने की अनुमति देते हैं। कई सफाई सेवाएं इस संबंध में विफल होती हैं, और दोहराए गए संक्रमणों के साथ मैलवेयर हटाने की लागत आसमान छूती है।
- प्लगइन्स और थीम में कमजोरियों का पता लगाता है जिनका हैकर्स द्वारा शोषण किया जा सकता है
- एक एकीकृत फ़ायरवॉल है जो आपकी वेबसाइट को सामान्य WordPress शोषण जैसे SQL इंजेक्शन, XSS हमले, और रिमोट कोड इंजेक्शन से बचाता है। यह किसी देश या डिवाइस से खराब बॉट्स को आपकी साइट पर जाने से भी ब्लॉक करेगा
MalCare फ़ायरवॉल के साथ 100,000 से अधिक वेबसाइटों की रक्षा करता है और इन सभी वेबसाइटों पर होने वाले हमलों से सीखता है। इसलिए न केवल आपकी वेबसाइट उन हमलों से सुरक्षित है जो यह सीधे अनुभव करती है, बल्कि उन हमलों से भी जो यह भविष्य में अनुभव कर सकती है।
2. अपनी वेबसाइट को साफ करने के लिए मैलवेयर हटाने की सेवा प्राप्त करें
अपनी वेबसाइट को साफ करने के लिए सुरक्षा प्लगइन का उपयोग करने के बाद अगला सबसे अच्छा विकल्प मैलवेयर हटाने की सेवा प्राप्त करना है।
कभी-कभी, अपनी वेबसाइट पर प्लगइन इंस्टॉल करना संभव नहीं होता। आपका वेब होस्ट आपकी साइट को निलंबित कर सकता है, या आपकी साइट रीडायरेक्ट कर रही हो सकती है, इसलिए आपके wp-admin तक पहुंचना असंभव है। इन मामलों में, विशेषज्ञ सहायता अक्सर एक अच्छा समाधान होता है।
MalCare में, हमारे पास इन स्थितियों के लिए एक आपातकालीन मैलवेयर हटाने की सेवा है। सुरक्षा विशेषज्ञ आपको अपने वेब होस्ट के साथ अपनी वेबसाइट तक पहुंच हासिल करने, और मैलवेयर हटाने की प्रक्रिया के माध्यम से मार्गदर्शन करेंगे।
आप अपनी वेबसाइट से मैलवेयर हटाने के लिए MalCare के बाहर किसी सुरक्षा विशेषज्ञ से भी संपर्क कर सकते हैं। हालांकि, कृपया ध्यान रखें कि वे आपको उनकी उपलब्धता के आधार पर एक स्लॉट देंगे, इसलिए आपको समाधान मिलने से पहले कुछ दिन इंतजार करना पड़ सकता है। इसके अतिरिक्त, मैलवेयर हटाने की सेवाएं महंगी हैं क्योंकि वे प्रति सफाई शुल्क लेते हैं। चूंकि वे पुनः संक्रमण के खिलाफ गारंटी नहीं देते, ये लागत तेजी से निषेधात्मक हो सकती हैं।
3. जापानी कीवर्ड हैक को मैन्युअल रूप से कैसे हटाएं
सैद्धांतिक रूप से किसी भी मैलवेयर को WordPress वेबसाइट से मैन्युअल रूप से हटाना संभव है, लेकिन इसका मतलब यह नहीं है कि यह बिल्कुल उचित है।
जिन एडमिन ने अपनी वेबसाइट को मैन्युअल रूप से साफ करने की कोशिश की है, उन्होंने या तो हैक को लगभग तुरंत फिर से प्रकट होते देखा है क्योंकि सभी मैलवेयर नहीं हटाए गए थे, या उनकी वेबसाइट टूट गई क्योंकि उन्होंने गलती से अच्छा कोड हटा दिया था। सभी मामलों में, यह सफलता की छोटी संभावनाओं के साथ एक निराशाजनक अनुभव रहा है।
इसलिए, सैकड़ों वेबसाइटों को खराब आकार में देखने के बाद, हम मैन्युअल मैलवेयर हटाने के खिलाफ दृढ़ता से सलाह देते हैं।
अपनी वेबसाइट से जापानी कीवर्ड हैक को हटाने के चरण
1. अपनी वेबसाइट तक पहुंच हासिल करें
यदि वेब होस्ट ने आपके खाते को निलंबित कर दिया है, तो यह पहला काम है। अन्यथा, आप अगले चरण पर जा सकते हैं। अपने वेब होस्ट से अपने IP को व्हाइटलिस्ट करने के लिए कहें ताकि आप इसे साफ करने के लिए अपनी वेबसाइट तक पहुंच सकें।
साथ ही, वेब होस्ट ने अपने मैलवेयर स्कैनर के डेटा के आधार पर आपके खाते को निलंबित कर दिया। उनसे उस जानकारी को साझा करने के लिए कहें, और यह सफाई के लिए एक प्रारंभिक बिंदु के रूप में काम कर सकता है।
2. अपनी वेबसाइट का बैकअप लें
किसी भी बदलाव को करने से पहले अपनी वेबसाइट का पूरा बैकअप लें। एक पूर्ण बैकअप में WordPress कोर फ़ाइलें और फ़ोल्डर, प्लगइन और थीम फ़ाइलें और फ़ोल्डर, और वेबसाइट का डेटाबेस शामिल है। आप बैकअप डाउनलोड करने के लिए cPanel के फ़ाइल प्रबंधक और phpMyAdmin टूल का उपयोग कर सकते हैं, लेकिन हम एक समर्पित बैकअप प्लगइन की सलाह देते हैं। यदि आपकी साइट बहुत बड़ी है, तो आपको cPanel के माध्यम से डेटाबेस को पुनर्स्थापित करने में कठिनाई होगी, इसलिए बैकअप प्लगइन आपका सबसे अच्छा विकल्प है।
3. WordPress, और प्लगइन्स और थीम को रिपॉजिटरी से डाउनलोड करें
अपनी वेबसाइट पर इंस्टॉल किए गए प्लगइन्स और थीम की एक सूची बनाएं, उनके संस्करणों के साथ। यह महत्वपूर्ण है, क्योंकि आप अपनी वेबसाइट के कोड में मैलवेयर का पता लगाने के लिए उस कोड का उपयोग करेंगे। WordPress के लिए भी यही बात लागू होती है। आदर्श रूप से आपको हर चीज के नवीनतम संस्करणों का उपयोग करना चाहिए, लेकिन हमेशा ऐसा नहीं होता।
नोट: यदि आपकी वेबसाइट पर कोई नल्ड सॉफ़्टवेयर है, तो यह उससे छुटकारा पाने का समय है। नल्ड सॉफ़्टवेयर मैलवेयर के लिए रेड कार्पेट निमंत्रण है। हैकर्स प्रीमियम प्लगइन्स और थीम के लाइसेंस तोड़ते हैं, और उन्हें मुफ्त डाउनलोड के लिए उपलब्ध कराते हैं। वह कारण मैलवेयर है। याद रखें, मुफ्त भोजन जैसी कोई चीज नहीं होती।
4. WordPress को पुनर्स्थापित करें
कुछ WordPress कोर फ़ाइलें और फ़ोल्डर एक वेबसाइट पर ज्यादातर अपरिवर्तित रहते हैं, इसलिए आप उन्हें तुरंत बदल सकते हैं: /wp-admin और /wp-includes
अगली बात यह है कि निम्नलिखित फ़ाइलों को पिछले चरण में डाउनलोड की गई साफ इंस्टॉल में मौजूद नहीं होने वाले अजीब दिखने वाले कोड के लिए जांचें: index.php, wp-config.php, wp-settings.php, wp-load.php, और .htaccess
अजीब दिखने वाला कोड PHP स्क्रिप्ट हो सकता है जो जगह से बाहर लगता है, या उनमें अजीब सामग्री के साथ। मैलवेयर को नेत्रहीन रूप से पहचानने के लिए वर्णों का कोई विशेष सेट नहीं है, इसलिए हम अधिक विशिष्ट नहीं हो सकते। यदि आपके वेब होस्ट ने पहले चरण से आपको हैक की गई फ़ाइलों की सूची साझा की है, तो आप यह पता लगाने के लिए उनका उपयोग कर सकते हैं कि कौन सा कोड दुर्भावनापूर्ण है।
/wp-uploads फ़ोल्डर में कोई PHP फ़ाइल नहीं होनी चाहिए, इसलिए वहां जो भी आप देखते हैं उन्हें बिना सोचे-समझे हटाया जा सकता है।
कोड साफ करते समय, यदि आप 100% निश्चित नहीं हैं कि यह बुरा है या अच्छा, तो आप कोड को कमेंट आउट कर सकते हैं यदि यह किसी फ़ाइल में है, या फ़ाइल एक्सटेंशन को किसी ऐसी चीज़ में बदल सकते हैं जो निष्पादन योग्य नहीं है। इस तरह, आप संभावित मैलवेयर को बेकार बना रहे हैं, बिना इसे हटाए। यदि यह सौम्य निकलता है, तो आप अपने परिवर्तनों को जल्दी से वापस ला सकते हैं।
5. प्लगइन्स और थीम साफ करें
/wp-content फ़ोल्डर में सभी प्लगइन और थीम फ़ाइलें और फ़ोल्डर होंगे। WordPress इंस्टॉलेशन के साथ आपने जो किया उसके समान, उनमें से प्रत्येक को संदिग्ध कोड और फ़ाइलों के लिए अच्छी तरह से जांचें।
यहां सावधान रहें, क्योंकि सभी अंतर बुरे नहीं हैं। प्लगइन्स और थीम में आपके द्वारा किए गए कस्टमाइज़ेशन भी अंतर के रूप में दिखाई देंगे, और ये आपकी वेबसाइट के वे हिस्से हैं जिन्हें आप बरकरार रखना चाहेंगे। यदि कस्टमाइज़ेशन कोई समस्या नहीं है, न ही एक्सटेंशन से संबंधित डेटा महत्वपूर्ण है, तो आसान विकल्प पूरे प्लगइन या थीम को बदलना होगा।
6. डेटाबेस से मैलवेयर हटाएं
अब जब फ़ाइलें साफ हैं, तो आपको डेटाबेस से मैलवेयर हटाने की आवश्यकता है। जापानी कीवर्ड हैक के मामले में, यह कोई मामूली काम नहीं है। इस मैलवेयर का प्राथमिक कार्य आपकी वेबसाइट को स्पैम पेजों से भरना है। इन पेजों के लिए अपने wp_posts टेबल की जांच करें, और यदि आप संक्रमित हैं, तो आप मूल रूप से आपके पास जितने पेज थे, उसकी तुलना में कई सौ हजार पेज देख सकते हैं।
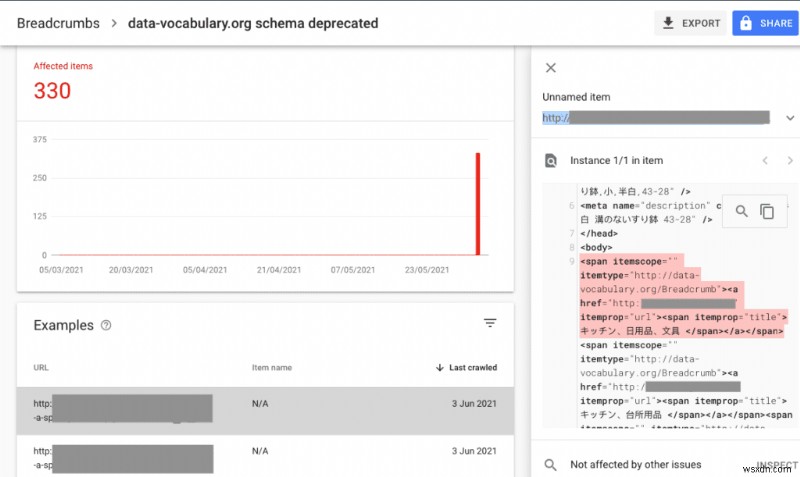
साथ ही, यह मैलवेयर कभी-कभी रीडायरेक्ट हैक लक्षण प्रदर्शित करता है, जो एक पूरी तरह से अलग खेल है। हमारे समर्पित गाइड में हैक किए गए रीडायरेक्ट मैलवेयर को हटाने का तरीका देखें।
7. संदिग्ध फ़ाइलों के लिए अपने रूट की जांच करें
उपरोक्त सभी - WordPress कोर, प्लगइन्स, और थीम - आमतौर पर public_html फ़ोल्डर में पाए जाते हैं। यह आपकी वेबसाइट का रूट फ़ोल्डर है, और इसमें दुर्भावनापूर्ण स्टैंडअलोन फ़ाइलें भी हो सकती हैं। सभी अज्ञात फ़ाइलें आवश्यक रूप से खराब नहीं हैं, लेकिन जांच के लायक हैं।
8. सभी बैकडोर हटाएं
बैकडोर मैलवेयर का एक सबसेट हैं, जो एक हैकर को मैलवेयर हटाने के बाद भी आपकी वेबसाइट तक पहुंच हासिल करने की अनुमति देते हैं। वे लॉगिन पेज को दरकिनार करके काम करते हैं, इसलिए नाम।
बैकडोर कहीं भी हो सकते हैं, मैलवेयर की तरह। कोड में देखने के लिए कुछ फ़ंक्शन हैं: eval, base64_decode, gzinflate, preg_replace, और str_rot13।
ये फ़ंक्शन वेबसाइट तक बाहरी पहुंच को सक्षम करते हैं, लेकिन इसका मतलब यह नहीं है कि वे आवश्यक रूप से खराब हैं। वे एक प्लगइन के कोड का हिस्सा हो सकते हैं, लेकिन शायद ही कभी वैध रूप से उपयोग किए जाते हैं।
9. अपनी साफ की गई फ़ाइलें और डेटाबेस अपलोड करें
एक बार जब आपकी फ़ाइलों और डेटाबेस से मैलवेयर साफ हो जाता है, तो आपको अपनी वेबसाइट पर संक्रमित कोड को आपके द्वारा साफ की गई प्रतियों से बदलने की आवश्यकता है।
आप ऐसा करने के लिए cPanel का उपयोग कर सकते हैं। मौजूदा फ़ाइलों को हटाने और साफ संस्करणों को अपलोड करने के लिए फ़ाइल प्रबंधक का उपयोग करें, और डेटाबेस के लिए वही करने के लिए phpMyAdmin। हालांकि इस चरण से पहले, सुनिश्चित करें कि आपके पास अपनी वेबसाइट का पूरा बैकअप है। यदि आपकी कोई सफाई गड़बड़ा गई है, तो बैकअप ही एकमात्र चीज है जो आपकी वेबसाइट को बचा सकती है।
बड़े डेटाबेस को cPanel के माध्यम से पुनर्स्थापित करना मुश्किल है, इसलिए हम SFTP का उपयोग करने की सलाह देते हैं। यह एक धीमी प्रक्रिया है, लेकिन कम से कम ट्रांसफर अंततः सफल होगा।
10. प्लगइन्स और थीम की जांच करें
आपने साफ की गई फ़ाइलें और डेटाबेस अपलोड कर दी हैं, और वेबसाइट लोड हो रही है। यह एक अच्छा संकेत है। अब आपको प्रत्येक पेज के माध्यम से जाने की आवश्यकता है, और जांचें कि क्या सब कुछ वैसा ही काम करता है जैसा होना चाहिए। आप पूरे प्लगइन फ़ोल्डर को अक्षम कर सकते हैं, और एक-एक करके सक्षम कर सकते हैं यह सुनिश्चित करने के लिए कि सब कुछ सुचारू रूप से काम करता है। थीम के लिए भी यही बात लागू होती है।
11. सबडोमेन और नेस्टेड WordPress साइट्स के साथ मैलवेयर हटाने की प्रक्रिया दोहराएं
कई वेबसाइटों में एक ही सर्वर पर एक पुरानी WordPress वेबसाइट हो सकती है। यह अक्सर साइट रीडिज़ाइन, एक सबडोमेन, या यहां तक कि एक पुरानी स्टेजिंग साइट के साथ होता है।
मैलवेयर एक ही cPanel पर होस्ट की गई साइटों के बीच जा सकता है, और इसमें नेस्टेड WordPress वेबसाइटें शामिल हैं। यदि आपके पास एक या अधिक नेस्टेड साइट्स हैं, तो आपको उनमें से प्रत्येक के साथ फिर से चरण 1 से 10 दोहराने की आवश्यकता है, अन्यथा मैलवेयर आपकी वेबसाइट को कुछ ही समय में फिर से संक्रमित कर देगा।
12. पुष्टि करने के लिए अपनी वेबसाइट को फिर से स्कैन करें
यह चरण पुडिंग का प्रमाण है। अपनी वेबसाइट को फिर से MalCare के माध्यम से चलाएं यह जांचने के लिए कि क्या आपकी वेबसाइट मैलवेयर से साफ है। यदि MalCare का स्कैनर आपको स्वास्थ्य का साफ बिल देता है, बधाई हो! आपकी वेबसाइट जापानी कीवर्ड हैक-मुक्त है।
एक बार जब आप मैलवेयर से छुटकारा पा लेते हैं, तो आपने बहुत कुछ पूरा कर लिया है। अब आपको क्षति नियंत्रण के बारे में सोचने की आवश्यकता है।
पोस्ट-हैक चेकलिस्ट
जापानी SEO स्पैम आपकी वेबसाइट से हट गया है। क्योंकि MalCare वास्तविक मैलवेयर के अलावा बैकडोर को भी साफ करता है, आपने हैक के अंतिम अवशेषों को हटाने, और मैलवेयर के कारण हुए नुकसान को वापस लाने के लिए खुद को थोड़ा समय खरीदा है।
आपको कुछ चीजें करने की आवश्यकता है, और हमने उन्हें यहां प्राथमिकता के क्रम में सूचीबद्ध किया है।
- Google Search Console से अनधिकृत उपयोगकर्ताओं को हटाएं. अपने Search Console में जाएं, और आप उन्हें आसानी से हटा पाएंगे। यदि अनधिकृत मालिक जोड़े गए हैं, तो निष्कासन प्रक्रिया थोड़ी अधिक जटिल है। Search Console से उन्हें हटाने के अलावा, आपको वेबसाइट की .htaccess फ़ाइल से संबंधित सत्यापन टोकन से भी छुटकारा पाने की आवश्यकता है। अवांछित मालिक को सावधानीपूर्वक हटाने के लिए Google की मार्गदर्शिका का पालन करें। .htaccess फ़ाइल एक महत्वपूर्ण फ़ाइल है, इसलिए इसमें कोई भी बदलाव करने से पहले अपनी वेबसाइट का बैकअप लेना बुद्धिमानी है।
- हटाएं WordPress कैश ताकि आपकी साइट की कोई भी कैश्ड प्रतियां हट जाएं जिनमें अभी भी मैलवेयर हो सकता है।
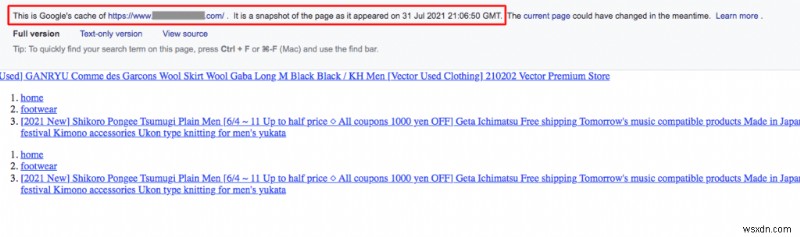
- Google से अपनी साइट को पुनः इंडेक्स करने का अनुरोध करें और एक साफ साइटमैप पुनः सबमिट करें. यदि मैलवेयर हटाने के बाद भी आपकी साइट के खोज परिणाम जापानी वर्ण दिखा रहे हैं, तो ऐसा इसलिए है क्योंकि Google ने आपकी वेबसाइट को पुनः क्रॉल नहीं किया है। पुनः इंडेक्सिंग का अनुरोध करने से यह समस्या हल हो जाएगी, और एक साफ साइटमैप सबमिट करने से प्रक्रिया तेज होगी।
- अपनी साइट से Google की ब्लैकलिस्ट हटाना. यदि आपकी वेबसाइट को जापानी कीवर्ड हैक के कारण भ्रामक के रूप में चिह्नित किया गया था, तो आपको इसे हटाने के लिए कदम उठाने होंगे। हालांकि प्रक्रिया Google को अपनी साइट को पुनः इंडेक्स कराने के समान है, आप ब्लैकलिस्ट से बाहर निकलने के लिए हमारे समर्पित गाइड को भी पढ़ सकते हैं।
- यदि आपके पास पहले नल्ड प्लगइन्स या थीम थे, तो उनसे पूरी तरह छुटकारा पाएं
- सब कुछ अपडेट करें: WordPress, प्लगइन्स और थीम। अपडेट कमजोरियों को संबोधित करते हैं, जो वेबसाइटों के हैक होने के सबसे बड़े कारण हैं
- अपनी साइट के विज़िटर्स तक पहुंचें उन्हें आश्वस्त करने के लिए और मैलवेयर के कारण आपके ब्रांड को हुए नुकसान की मरम्मत करने के लिए। स्पष्ट और पारदर्शी संचार ही रास्ता है, और इससे आपको विश्वास हासिल करने में मदद मिलेगी।
पहचान और हटाना WordPress सुरक्षा के दो स्तंभ हैं, तीसरा रोकथाम है। रोकथाम यकीनन लंबी अवधि में सबसे महत्वपूर्ण है क्योंकि हैक न होना इससे निपटने से कहीं बेहतर है। अगले कुछ खंडों में, हम देखेंगे कि जापानी कीवर्ड हैक - या उस मामले के लिए कोई अन्य मैलवेयर - आपकी साइट को फिर से संक्रमित करने से कैसे रोकें।
जापानी SEO हमले को कैसे रोकें
अब जब आपने अपनी वेबसाइट से जापानी कीवर्ड हैक हटा दिया है, तो बड़ी लड़ाई जीत ली गई है। MalCare का ऑटो-क्लीन मैलवेयर और बैकडोर हटाता है, इसलिए आपको मैलवेयर के जल्दी वापस आने की चिंता करने की आवश्यकता नहीं है। अब महत्वपूर्ण बात यह है कि अपनी वेबसाइट सुरक्षा में किसी भी खामी को बंद करें, और मैलवेयर के कारण हुए नुकसान को वापस लाएं।
यहां कुछ चीजें हैं जो आप अपनी वेबसाइट को हैकर्स से बचाने के लिए कर सकते हैं:
- एक सुरक्षा प्लगइन इंस्टॉल करें, जिसमें दैनिक स्कैन हों, स्वचालित रूप से मैलवेयर साफ करता हो, और आपकी वेबसाइट को शोषण से बचाने के लिए फ़ायरवॉल हो
- सभी पासवर्ड बदलें, जिसमें उपयोगकर्ता पासवर्ड, डेटाबेस और SFTP पासवर्ड शामिल हैं
- सभी उपयोगकर्ता खातों को फोर्स रीसेट करें
- प्लगइन्स और थीम की समीक्षा करें, और उन लोगों को हटाएं जो सक्रिय उपयोग में नहीं हैं
- SSL लागू करें
- नियमित बैकअप में निवेश करें, क्योंकि जब चीजें गलत होती हैं तो वे जीवनरक्षक हो सकते हैं
WordPress सुरक्षा एक बार की गतिविधि के बजाय एक सतत प्रक्रिया है। एक अच्छी रणनीति यह है कि उपयोगकर्ताओं, गतिविधि लॉग, पासवर्ड जैसी चीजों की नियमित आधार पर समीक्षा करने के लिए एक योजना हो।
आपकी वेबसाइट कैसे हैक हुई
3 प्रमुख कारण हैं कि कैसे एक साइट हैकर्स और उनके मैलवेयर के प्रति संवेदनशील हो सकती है। अक्सर साइट एडमिन सवाल करना शुरू कर देते हैं कि क्या WordPress कमजोर है या उन्होंने अपने वेब होस्ट को चुनकर अच्छा निर्णय लिया। अधिक बार नहीं, सुरक्षा खामियां वेबसाइट के साथ ही होती हैं।
- पुराने प्लगइन्स और थीम में कमजोरियां: जब कमजोरियों की खोज की जाती है, तो सॉफ़्टवेयर डेवलपर्स सुरक्षा पैच को अपडेट के रूप में जारी करते हैं। प्लगइन्स और थीम को अपडेट करना अक्सर दर्दनाक होता है, इसलिए कई लोग इसे यथासंभव लंबे समय तक टालते हैं, लेकिन इससे वेबसाइट सुरक्षा में चूक होती है।
- नल्ड सॉफ़्टवेयर ना-ना है: हम इस पर पर्याप्त जोर नहीं दे सकते: नल्ड प्लगइन्स और थीम मैलवेयर से भरे होते हैं, इसलिए आप प्रीमियम सॉफ़्टवेयर मुफ्त में प्राप्त कर सकते हैं। इसके अलावा, नल्ड सॉफ़्टवेयर को अपडेट नहीं मिलते, और आप डेवलपर्स से सहायता प्राप्त नहीं कर सकते। यदि आप एक अच्छा सौदा पाने के इच्छुक हैं, तो लाइफटाइम लाइसेंस की तलाश करें।
- खराब पासवर्ड: यदि आपकी वेबसाइट के लिए मजबूत पासवर्ड नहीं हैं, तो कोई भी मात्रा में सुरक्षा हैकर्स को बाहर नहीं रख सकती। विभिन्न खातों में पासवर्ड का पुन: उपयोग न करें, मजबूत पासवर्ड नीतियों को लागू करना सुनिश्चित करें, और उन्हें नियमित रूप से अपडेट करें। जटिल पासवर्ड याद रखने के मुद्दे को हल करने के लिए पासवर्ड मैनेजर का उपयोग करें।
- ब्रूट फोर्स हमले: हैकर्स के लिए आपकी वेबसाइट में प्रवेश पाने के सबसे आम तरीकों में से एक आपके लॉगिन पेज को ब्रूट फोर्स करना है। यदि आपके पास मजबूत पासवर्ड हैं, तो उनके सफल होने की संभावना काफी कम है, लेकिन फिर भी आप अपनी वेबसाइट की रक्षा के लिए और अधिक कर सकते हैं, जैसे टू-फैक्टर ऑथेंटिकेशन इंस्टॉल करना, लॉगिन प्रयासों को सीमित करना, और reCAPTCHA का उपयोग करना।
WordPress आपकी वेबसाइट सुरक्षा के लिए शायद ही कभी दोषी है, हालांकि इसे बहुत आलोचना मिलती है। अपनी अत्यधिक लोकप्रियता के कारण, WordPress हैकर्स के लिए एक लक्ष्य बन गया है। यह स्पष्ट रूप से एक बुरी बात है, लेकिन इसके विपरीत, इसी कारण से, इसने कई सुरक्षा मुद्दों को हल किया है जो अभी भी अन्य CMS को परेशान करते हैं।
इसी तरह, आपका वेब होस्ट आपकी वेबसाइट में मैलवेयर प्रवेश करने का कारण हो सकता है, लेकिन यह असंभव है। वेब होस्ट के पास नेटवर्क और सर्वर-स्तरीय फ़ायरवॉल हैं क्योंकि आपकी साइट पर मैलवेयर उनके लिए बहुत हानिकारक है। इसलिए वे संक्रमण के खिलाफ बहुत सावधानी बरतते हैं।
आपकी वेबसाइट क्यों हैक हुई
आप सोच रहे होंगे कि हैकर्स द्वारा आपकी वेबसाइट को क्यों निशाना बनाया गया। शायद, यह एक शौक साइट या ब्लॉग है, और उपयोगकर्ता डेटा संग्रहीत नहीं करता। लेकिन इसका मतलब यह नहीं है कि आपकी वेबसाइट का कोई मूल्य नहीं है। हैकर्स द्वारा जापानी कीवर्ड हैक के साथ वेबसाइटों को लक्षित करने के कई कारण हैं:
- वे आपकी वेबसाइट को बैकलिंक्स से भरकर अपनी वेबसाइटों के SEO में सुधार करना चाहते हैं
- हैकर्स आपकी वेबसाइट पर विज्ञापन और रीडायरेक्ट लगा सकते हैं ताकि उनकी अवांछनीय वेबसाइटों को बढ़ावा दिया जा सके
- वे अन्य वेबसाइटों में हैक करने के लिए आपकी वेबसाइट का उपयोग कर सकते हैं
वेबसाइटों में हैक करने के कई और कारण हैं, लेकिन ये आमतौर पर वे मामले हैं जो हमने जापानी कीवर्ड मैलवेयर के लिए विशिष्ट देखे हैं।
जापानी कीवर्ड हैक का प्रभाव क्या है
एक बार हैक होने के बाद, आप एक साथ कई चीजों को गलत होते देखेंगे।
- विज़िटर्स का विश्वास खो जाता है
- SEO और ऑर्गेनिक ट्रैफिट को झटका लगता है
- Google आपकी वेबसाइट को ब्लैकलिस्ट कर सकता है
- वेब होस्ट आपकी वेबसाइट को निलंबित कर सकता है
- Google Ads आपके खाते को निलंबित कर सकता है
और अन्य समस्याओं की एक पूरी मेजबानी। मैलवेयर को कभी भी हल्के में नहीं लेना चाहिए।
यह समाप्त होता है
हम आशा करते हैं कि आपको यह जापानी कीवर्ड हैक हटाने की मार्गदर्शिका उपयोगी और पालन करने में आसान लगी। यदि आपके कोई प्रश्न हैं, तो हमसे संपर्क करें क्योंकि हम मदद के लिए यहां हैं!
FAQ
जापानी कीवर्ड हैक को कैसे ठीक करें?
जापानी कीवर्ड हमले को ठीक करने के लिए, आपको पहले अपनी वेबसाइट से मैलवेयर हटाने की आवश्यकता है और फिर Google के साथ अपनी वेबसाइट को इंडेक्स करें। हमारे पास एक आसान जापानी कीवर्ड हैक फिक्स गाइड है जो प्रक्रिया में आपकी मदद करेगा।
मेरी वेबसाइट पर जापानी SEO हैक कैसे हुआ?
जापानी SEO हमला आपकी वेबसाइट पर मौजूद एक भेद्यता के कारण हुआ। सामान्य कमजोरियां पुराने प्लगइन्स, थीम, और कमजोर उपयोगकर्ता नाम और पासवर्ड हैं। हमने अपनी WordPress वेबसाइट को सुरक्षित बनाने के तरीके पर एक आसान गाइड संकलित किया है।
मेरा WordPress सुरक्षा प्लगइन क्यों कह रहा है कि कोई जापानी कीवर्ड स्पैम नहीं है?
आपका WordPress सुरक्षा प्लगइन कह रहा है कि कोई जापानी कीवर्ड स्पैम नहीं है क्योंकि इस प्रकार का हैक ढूंढना मुश्किल है। हैकर्स चालाक हैं। वे जानते हैं कि सुरक्षा प्लगइन्स मैलवेयर का पता लगाने के लिए कौन सी रणनीति उपयोग करते हैं (जैसे हस्ताक्षर मिलान)। वे मैलवेयर को सादे दृष्टि में छिपाने के तरीके विकसित करते हैं, यही कारण है कि पुरानी तकनीकों वाले सुरक्षा प्लगइन्स जापानी कीवर्ड हमले जैसे कठिन हैक को ढूंढने में विफल होते हैं।
जापानी कीवर्ड हैक क्या है? क्या यह वेबसाइटों के बैकलिंक्स को प्रभावित करता है?
जापानी कीवर्ड हैक एक भयानक मैलवेयर संक्रमण है जहां हैकर्स आपकी वेबसाइट के पेजों में स्पैमी जापानी शब्द इंजेक्ट करते हैं। जब पेज Google द्वारा इंडेक्स हो जाता है, तो खोज परिणामों पर आपकी उपस्थिति में हेरफेर किया जाता है। इसलिए आपकी वेबसाइट जापानी कीवर्ड के लिए रैंक करना शुरू कर देती है।
WordPress जापानी हैक क्या करता है?
WordPress जापानी हैक में, आपकी वेबसाइट के पेजों में स्पैमी जापानी शब्द इंजेक्ट किए जाते हैं। जब आपकी वेबसाइट Google पर दिखाई देती है, तो उपयोगकर्ता स्पैमी कीवर्ड देख सकते हैं और आपकी वेबसाइट पर जाने की संभावना नहीं है। हैक कैसे काम करता है, इस पर और जानें।