Magento हैक्ड रीडायरेक्ट क्या है?
Magento हैक्ड रीडायरेक्ट सरल शब्दों में एक छोटा कोड है जिसे Magento वेबसाइट में जोड़ा जाता है ताकि उपयोगकर्ताओं को एक या अधिक लक्ष्य वेबसाइटों पर रीडायरेक्ट किया जा सके। यह आमतौर पर विज्ञापन इंप्रेशन उत्पन्न करने के उद्देश्य से किया जाता है। लेकिन, इसके परिणामस्वरूप वित्तीय विवरण, व्यक्तिगत जानकारी आदि का नुकसान भी हो सकता है।
आप यह पता लगा सकते हैं कि क्या आपकी वेबसाइट हैक की गई है, वेबसाइट के हेडर या फूटर में दुर्भावनापूर्ण कोड की उपस्थिति, ट्रैफ़िक में अचानक कमी क्योंकि Google विज़िटर्स को चेतावनी संदेश प्रदर्शित कर रहा हो सकता है, Google Search Console में चेतावनी संदेश, और बहुत कुछ जैसे लक्षणों की मदद से।
हैक की गई Magento वेबसाइट का अपने उपयोगकर्ताओं को स्पैम या वयस्क साइट्स पर रीडायरेक्ट करना असामान्य नहीं है। ये हैक आपके ग्राहकों को खोने, ब्रांड पहचान को बहुत नुकसान पहुंचाने, और आपकी साइट की SEO रैंकिंग को प्रभावित करने का परिणाम हो सकते हैं।
Magento मैलवेयर रीडायरेक्ट उदाहरण
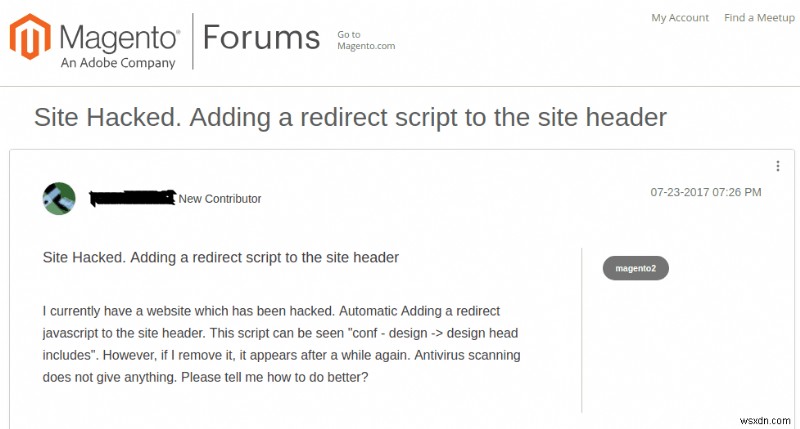
हम देखना चाहते थे कि कितने लोग इस Magento हैक्ड रीडायरेक्ट समस्या से परेशान हैं, हमने लोकप्रिय मंचों की खोज की। यहां कुछ उदाहरण हैं जो हमें Magento फोरम और StackExchange पर मिले।
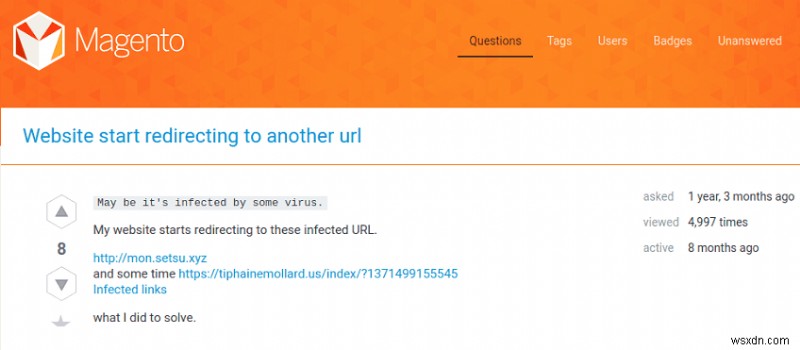
Magento रीडायरेक्शन स्पैम का प्रभाव
- पोर्न, विज्ञापन या नकली ग्राहक देखभाल सहायता जैसी स्पैम वेबसाइटों पर रीडायरेक्ट करना।
- Google खोज से Magento स्टोर रीडायरेक्ट हो रहा है। हैकर्स ऐसा खोज बॉट्स को खोज परिणामों से स्पैम साइट्स दिखाने के लिए करते हैं। इसका परिणाम आपके स्टोर SEO को प्रभावित कर सकता है और ब्लैकलिस्ट हो सकता है
- कभी-कभी हैकर्स रीडायरेक्शन प्रभाव को मोबाइल या लैपटॉप डिवाइस या कुछ भौगोलिक क्षेत्रों तक सीमित कर देते हैं ताकि लोग किसी मैलवेयर हमले या हैक लक्षणों को आसानी से न पहचान सकें
- सर्वर में अधिक संक्रमित फ़ाइलें जो उपयोगकर्ता डेटा जोड़ने या हटाने, वित्तीय जानकारी चुराने आदि का नियंत्रण दे सकती हैं।
- वेबमास्टर टूल्स में त्रुटि संदेश। वेबमास्टर टूल्स कभी झूठ नहीं बोलते और 404 त्रुटियों, क्रॉल त्रुटियों, लॉग फ़ाइल क्रैश, सर्वर त्रुटियों, मैलवेयर संक्रमण त्रुटियों आदि जैसी समस्याएं दिखाएंगे।
- SEO पर नकारात्मक प्रभाव। इसके मुख्य कारण हैं - स्पैम वेबसाइटों पर रीडायरेक्ट करने के कारण बाउंस दर में वृद्धि, वेबसाइट पर बिताए औसत समय में कमी।
- ग्राहकों और बिक्री का नुकसान। स्पैम वेबसाइटों पर रीडायरेक्शन अंततः ग्राहकों को छोड़ देगा जिससे बिक्री प्रभावित होगी।
- Adwords द्वारा विज्ञापन निलंबित।
कैसे ठीक करें Magento स्टोर रीडायरेक्टिंग
- कोर फ़ाइल अखंडता जांचें
हाल ही में संशोधित फ़ाइलें भी हैक के अंतर्गत आ सकती हैं। इसलिए पूरे Magento फ़ाइल सिस्टम की मैलवेयर के लिए जांच की जानी चाहिए।
सभी Magento 1.x और 2.x संस्करण GitHub पर उपलब्ध हैं। Magento को SSH टर्मिनल का उपयोग करके स्थानीय रूप से डाउनलोड किया जा सकता है। निम्न उदाहरण Magento 2.1.3 का उपयोग असंदूषित फ़ाइलों के लिए और public_html के लिए सर्वर पर Magento इंस्टॉलेशन के स्थान के लिए करता है।
कोर फ़ाइलों की अखंडता जांचने के लिए निम्न SSH कमांड का उपयोग करें।
$ mkdir magento-2.1.3$ cd magento-2.1.3$ wget https://github.com/magento/magento2/archive/2.1.3.tar.gz$ tar -zxvf 2.1.3.tar.gz$ diff -r 2.1.3 ./public_htmlसाफ Magento फ़ाइलों और आपके इंस्टॉलेशन के बीच तुलना अंतिम diff कमांड द्वारा की जाएगी। जोड़े गए अतिरिक्त मॉड्यूल भी आउटपुट में शामिल होंगे और उसी विधि से पहले से ज्ञात असंदूषित फ़ाइलों के साथ तुलना संभव है।
आपको Magento कोर फ़ाइलों की अखंडता की जांच करनी होगी। लेकिन, गलत सकारात्मक फ़्लैग किए गए मॉड्यूल या पैच को हटाने के प्रति सावधान रहें। ध्यान दें कि अधिकांश ऑनलाइन मुफ्त टूल केवल महत्वपूर्ण फ़ोल्डर्स की जांच करते हैं। पूरी जांच के लिए, नीचे उल्लिखित चरणों को जारी रखें।
हाल ही में संशोधित फ़ाइलों को मैन्युअल रूप से जांचने के लिए।
- सबसे पहले, अपने Magento वेब सर्वर में लॉग इन करें।
- यदि आप SSH का उपयोग कर रहे हैं, तो आप पिछले 15 दिनों में संशोधित सभी फ़ाइलों की सूची निम्न कमांड का उपयोग करके प्राप्त कर सकते हैं।
$ find ./ -type f -mtime -15- यदि आप SFTP का उपयोग कर रहे हैं, तो सर्वर पर फ़ाइलों के लिए अंतिम संशोधित तिथि कॉलम की जांच करें।
- हाल ही में संशोधित सभी फ़ाइलों का नोट बनाएं।
पिछले 7 से 30 दिनों में संशोधित हालिया फ़ाइलों की जांच करें, जो आपको संदिग्ध लगती हैं।
नोट: सर्वर तक पहुंचते समय असुरक्षित FTP के बजाय SFTP/SSH/FTPS का उपयोग करने की अत्यधिक अनुशंसा की जाती है, ताकि इसे अधिक सुरक्षित रखा जा सके।
इसके अलावा, मैलवेयर फ़ाइल संशोधन तिथि बदलकर छिप सकता है। इसलिए, संदिग्ध गतिविधियों, दुर्भावनापूर्ण पेलोड आदि को खोजने के लिए ऑनलाइन स्कैनर या Magento एक्सटेंशन का उपयोग करने की सिफारिश की जाती है।
- उपयोगकर्ता लॉग ऑडिट करें
अधिकांश हैकर्स हैक की गई Magento साइट्स पर उपयोगकर्ता खाते बनाने का लक्ष्य रखते हैं। इसलिए, सभी Magento उपयोगकर्ता खातों की जांच करें और एडमिनिस्ट्रेटर को अधिक महत्व दें।
Magento में दुर्भावनापूर्ण उपयोगकर्ताओं की जांच के चरण
- अपने Magento एडमिन पैनल में लॉग इन करें।
- मेनू आइटम पर सिस्टम पर क्लिक करें और उपयोगकर्ता या सभी उपयोगकर्ता चुनें अनुमतियां के तहत।
- पूरी सूची देखें और किसी भी असामान्य या हालिया ID नंबर की दोबारा जांच करें।
- कोई भी संदिग्ध उपयोगकर्ता खाता हटाएं जो आपको लगता है कि हैकर्स द्वारा बनाया गया है।
यदि आप अपने सर्वर लॉग को पार्स करने में सक्षम हैं, तो आप एडमिनिस्ट्रेटर क्षेत्र के अनुरोधों की खोज करने का प्रयास कर सकते हैं। यदि आपको कोई खाता मिलता है जिसने अलग-अलग समय क्षेत्र और भौगोलिक क्षेत्रों से लॉग इन किया है, तो उनके हैक किए गए खाते होने की संभावना अधिक है। एस्ट्रा एडमिन लॉगिन अधिसूचना प्रदान करता है
-
रिपोर्ट की जांच करें
आप संबंधित डायग्नोस्टिक टूल का उपयोग करके जांच सकते हैं कि Google या अन्य सुरक्षा प्राधिकरणों द्वारा आपकी वेबसाइट को ब्लैकलिस्ट किया गया है या नहीं।
अपनी वेबसाइट के लिए Google पारदर्शिता रिपोर्ट जांचने के चरण
- सेफ ब्राउजिंग साइट स्टेटस वेबसाइट पर जाएं
- अपनी साइट का URL दर्ज करें और खोज बटन पर क्लिक करें
- आप जांच सकते हैं
- साइट सुरक्षा विवरण - स्पैम, दुर्भावनापूर्ण रीडायरेक्ट, और डाउनलोड से संबंधित जानकारी।
- परीक्षण विवरण - हाल के Google स्कैन तिथि का विवरण साथ ही पता चला मैलवेयर।
यह जांचने की सिफारिश की जाती है कि क्या आपके ग्राहकों ने आपकी वेबसाइट से खरीदारी करने के बाद किसी धोखाधड़ी गतिविधि की सूचना दी है। यह इंगित करने में उपयोगी हो सकता है कि क्या आपकी साइट में मैलवेयर है जो क्रेडिट कार्ड डेटा चुराता है।
भविष्य में हैक से अपने Magento स्टोर को सुरक्षित कैसे रखें?
एक संक्रमित साइट को ठीक करना इसे भविष्य के हमलों से सुरक्षित नहीं बनाता है। भेद्यताएं जिनका हैकर ने आपकी साइट में मैलवेयर इंजेक्ट करने के लिए उपयोग किया था, उन्हें ढूंढना और ठीक करना होगा। Magento मैलवेयर इंजेक्शन को रोकने का तरीका जानने के लिए इस ब्लॉग पोस्ट पर जाएं। यहां कुछ चरण हैं जिनका आपको भविष्य के हैक से अपनी साइट को बचाने के लिए पालन करना होगा।
- वेब एप्लिकेशन फायरवॉल (WAF) इंस्टॉल करें: WAF हैकर्स, मैलवेयर और बॉट्स को फ़िल्टर करेगा। एक WAF गेटकीपर की तरह काम करता है और वेबसाइट पर आने वाले सभी ट्रैफ़िक की जांच करता है और आवश्यकता पड़ने पर आवश्यक कार्रवाई करता है। WAF का उपयोग करने के बहुत सारे फायदे हैं, महत्वपूर्ण हैं:
अनुरोध फ़िल्टरिंग - यह सभी आने वाले और बाहर जाने वाले HTTP अनुरोधों की निगरानी करता है और सुनिश्चित करता है कि केवल "अच्छा ट्रैफ़िक" सर्वर तक पहुंचे।
अपलोड के लिए मैलवेयर स्कैनिंग - अधिकांश ई-कॉमर्स वेबसाइटें ग्राहकों को विभिन्न उद्देश्यों के लिए बिल और अन्य छवियां अपलोड करने की अनुमति देती हैं। हैकर्स इसे दुर्भावनापूर्ण स्क्रिप्ट और फ़ाइलें अपलोड करने के अवसर के रूप में देखते हैं। यह WAF वेबसाइट को इन हमलों से बचाता है।
हानिकारक बॉट्स ब्लॉक करना - हानिकारक बॉट्स वेबसाइट में घुसपैठ करते हैं और कंटेंट स्क्रैपिंग, विज्ञापनों के साथ फ़ोरम स्पैमिंग आदि के माध्यम से भारी नुकसान पहुंचाते हैं। इसे एक शक्तिशाली WAF का उपयोग करके समाप्त किया जा सकता है।
- Magento सुरक्षा ऑडिट करना महत्वपूर्ण है क्योंकि यह संभावित खतरों को प्रकट कर सकता है जिनके बारे में आपको पहले कोई सुराग नहीं था। सुरक्षा ऑडिट नियमित अंतराल पर या जब संदिग्ध गतिविधियां नोट की जाती हैं, तो यह सुनिश्चित करने के लिए किया जाना चाहिए कि आपकी साइट सुरक्षित है। किसी भी बिंदु पर, क्षति होने के बाद उपाय करने के बजाय सही उपकरणों के साथ संरक्षित रहना एक बुद्धिमान निर्णय है।
यह सब ध्यान में रखते हुए, एस्ट्रा ने उन्नत सुरक्षा ऑडिट सिस्टम विकसित किए हैं जो आपको सभी सुरक्षा संबंधी समस्याओं से बचाएंगे।
अन्य
- सभी अप्रयुक्त एडमिन खाते हटाएं
- सभी एडमिन खाता पासवर्ड बदलें और सुनिश्चित करें कि आप केवल मजबूत पासवर्ड का उपयोग करते हैं।
- Google Authenticator का उपयोग करके टू-फैक्टर ऑथेंटिकेशन सक्षम करें ताकि सुरक्षा की एक अतिरिक्त परत हो।
- सभी आवश्यक पैच इंस्टॉल करें और अपने Magento को नवीनतम संस्करण में अपडेट करें। डेवलपर नहीं? Codilar से मदद लें।
- अपने ऑनलाइन स्टोर को सुरक्षित रखने के लिए Magento साइबर सुरक्षा उपकरणों का उपयोग करें।
- अंत में, अपनी साइट को ब्रूट फोर्स सुरक्षा के साथ कॉन्फ़िगर करें।
एस्ट्रा सिक्योरिटी सूट Magento स्टोर के लिए अत्यधिक अनुकूलित है और आपको SQL इंजेक्शन, क्रेडिट कार्ड हैक, मैलवेयर इंजेक्शन, XSS, CSRF, LFI, RFI, खराब बॉट्स, और 100+ हमलों जैसे हमलों के लिए 360-डिग्री सुरक्षा देता है।
एस्ट्रा डेमो अभी लें!