क्या आपकी PHP वेबसाइट उपयोगकर्ताओं को किसी दुर्भावनापूर्ण वेबसाइट पर रीडायरेक्ट कर रही है? यह PHP रीडायरेक्ट हैक का मामला हो सकता है। PHP रीडायरेक्ट हैक PHP वेबसाइट्स पर सबसे अधिक निष्पादित और शोषित हैक्स में से एक है। इस हैक में, उपयोगकर्ताओं को वयस्क कंटेंट से लेकर नकली उत्पाद विक्रेताओं तक विभिन्न दुर्भावनापूर्ण वेबसाइट्स पर रीडायरेक्ट किया जाता है। आमतौर पर, इस दुर्भावनापूर्ण कोड को डालने के पीछे हैकर का इरादा विज्ञापन राजस्व या इंप्रेशन उत्पन्न करना होता है।
हालांकि, इनमें से अधिकांश दुर्भावनापूर्ण वेबसाइट्स आपके उपयोगकर्ताओं को नुकसान पहुंचाने में भी सक्षम हैं। उन्हें संवेदनशील जानकारी प्रकट करने, हानिकारक विज्ञापन पर क्लिक करने, मैलवेयर डाउनलोड करने, आदि के लिए धोखा दिया जा सकता है। अच्छी स्थिति में, आप वेबसाइट ट्रैफिक खो देते हैं और आपका ग्राहक अपना समय और आपकी वेबसाइट पर विश्वास खो देता है।
संबंधित गाइड - PHP मैलवेयर रिमूवल पर पूर्ण गाइड
कभी-कभी, एक कुशल हैकर वेबसाइट मालिक से रीडायरेक्शन को छुपा लेता है। इसलिए वेबसाइट आपके लिए ठीक लोड हो सकती है जबकि आपके विज़िटर्स को साथ-साथ रीडायरेक्ट किया जा रहा हो।
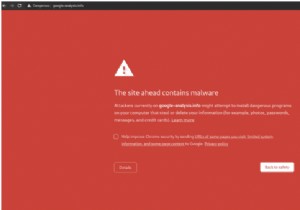
कहा जाता है कि, ज्यादातर मामलों में, PHP रीडायरेक्ट हिट होने के बाद आपकी वेबसाइट ऐसी दिखती है।
लेकिन, आप अन्य सभी रीडायरेक्शन मामलों में कैसे जानेंगे कि आपकी वेबसाइट हमले के अधीन है? और आप इसे कैसे ठीक करते हैं? यही हम आज इस लेख में बात करने जा रहे हैं।
पहले, आइए PHP रीडायरेक्ट हैक के विभिन्न प्रकारों को समझते हैं।
PHP रीडायरेक्ट हैक के प्रकार
विभिन्न रीडायरेक्शन हैक प्रकार हैं जो आपकी वेबसाइट को मुसीबत में डाल सकते हैं। यहां हमारे शीर्ष तीन हैं:
1. डिवाइस-विशिष्ट रीडायरेक्शन
कुछ री-डायरेक्शन डेस्कटॉप की तुलना में फोन पर अलग तरह से कार्य करते हैं। एक संभावना है कि आप मोबाइल फोन पर वेबसाइट को रीडायरेक्ट होते हुए भी न देखें। यह इंजेक्ट किए गए मैलवेयर के प्रकार पर निर्भर करता है, जो तय करता है कि यह किस तरह के डिवाइस पर काम करता है।
2. पुश नोटिफिकेशन के माध्यम से हैक
कभी-कभी एक समझौता की गई वेबसाइट पुश नोटिफिकेशन दिखा सकती है, जो बदले में उपयोगकर्ताओं को दुर्भावनापूर्ण वेबसाइट पर रीडायरेक्ट करती है। यह PHP रीडायरेक्ट हैक को अंजाम देने के सबसे आम तरीकों में से एक है।
3. भौगोलिक अनुसार रीडायरेक्शन
जब कुछ हैकर्स किसी विशेष भौगोलिक क्षेत्र के विज़िटर्स को निशाना बनाना चाहते हैं, तो वेबसाइट्स केवल उस भौगोलिक क्षेत्र में रीडायरेक्ट होती हैं। इसका मतलब है कि यदि सिटी A हिट-लिस्ट में है, तो सिटी B के उपयोगकर्ताओं को बिल्कुल भी रीडायरेक्शन का सामना नहीं करना पड़ सकता है, या उन्हें पूरी तरह से अलग लिंक पर रीडायरेक्ट किया जा सकता है।
कुछ मालिकों को हैक के बारे में तभी पता चलता है जब ग्राहक अपरिचित वेबसाइटों पर लैंड होने की शिकायत करना शुरू करते हैं। यह इतना सूक्ष्म है। ऐसे परिदृश्य में, उन संभावित क्षेत्रों को देखना बहुत महत्वपूर्ण हो जाता है जहां PHP रीडायरेक्ट हैक प्रभावित कर सकता है और क्या ऐसे हैक को होने देता है।
PHP रीडायरेक्ट हुक होने के तरीके
विभिन्न कारण हैं जो आपकी वेबसाइट के रीडायरेक्शन का कारण बन सकते हैं। उनमें से कुछ पर नीचे चर्चा की गई है:
1. दुर्भावनापूर्ण जावास्क्रिप्ट डालकर
हैकर्स आपकी वेबसाइट के जावास्क्रिप्ट एंट्रीज़ में एक दुर्भावनापूर्ण स्क्रिप्ट शामिल कर सकते हैं, जिससे रीडायरेक्शन होता है जिसे हम PHP रीडायरेक्ट हैक के रूप में जानते हैं। आप उस स्क्रिप्ट की पहचान कर सकते हैं जो उन सभी दुर्भावनापूर्ण रीडायरेक्शन को अंजाम दे रही है और अपनी वेबसाइट को रीडायरेक्शन-मुक्त बना सकते हैं। एक दुर्भावनापूर्ण जावास्क्रिप्ट ऐसा दिखता है:
2. .htaccess फ़ाइलों को संक्रमित करके दुर्भावनापूर्ण कोड डालकर
फ्री सिक्योरिटी प्लगइन्स .htaccess फ़ाइलों को नज़रअंदाज करते हैं और यही वह है जिसका फायदा हमलावर उठाते हैं। .htaccess फ़ाइलों में दुर्भावनापूर्ण कोड जोड़ा जाता है, जो किसी अन्य सामान्य कोड की तरह दिखता है। इसे इस तरह रखा जाता है कि इसे ढूंढना मुश्किल हो, जिससे रिमूवल अधिक जटिल हो जाता है।
3. एडमिन पैनल में हैक करके
खराब ऑडिट की गई वेबसाइट्स में ऐसी भेद्यताएं हो सकती हैं जो प्रिविलेज एस्केलेशन की ओर ले जाती हैं। हैकर्स इस भेद्यता का फायदा उठाते हैं और खुद को आपकी वेबसाइट पर घोस्ट एडमिन यूज़र्स के रूप में जोड़ लेते हैं। ये एक्सेस प्रिविलेज उन्हें बैकडोर्स बनाने और PHP रीडायरेक्ट हैक निष्पादित करने की अनुमति देते हैं।
5-चरणीय PHP रीडायरेक्ट हैक रिमूवल प्रक्रिया
हम यह देखकर नफरत करते हैं कि आपका व्यवसाय किसी ऐसी चीज़ के लिए पीड़ित है जिसे आसानी से टाला जा सकता था। इसी कारण से, यहां पांच चीजें हैं जो आप 'हैक्ड' ज़ोन से बाहर निकलने के लिए कर सकते हैं।
1. अपनी साइट को स्कैन करवाएं
आप या तो अपनी वेबसाइट को मैन्युअली स्कैन कर सकते हैं या विशेषज्ञ मदद ले सकते हैं। विशेषज्ञों को उनका काम करने देना सबसे आसान तरीका है।
यदि आप अपनी वेबसाइट को स्वयं स्कैन करने की योजना बना रहे हैं, तो आप ऑनलाइन उपलब्ध सिक्योर स्कैनर्स का उपयोग कर सकते हैं। यह आपको अपनी वेबसाइट पर पाए गए कुछ दुर्भावनापूर्ण कोड की त्वरित सूची प्राप्त करने में भी मदद करेगा।
2. नए एडमिन्स की जांच करें
अपने एडमिनिस्ट्रेटर पैनल में लॉगिन करें और देखें कि क्या कोई नए उपयोगकर्ता हैं जिन्हें आप नहीं पहचानते। यदि ऐसा है, तो अज्ञात अकाउंट्स को डिलीट करें और तुरंत सभी पासवर्ड बदलें।
यदि आप वर्डप्रेस का उपयोग कर रहे हैं, और 'कोई भी रजिस्टर कर सकता है' कार्यक्षमता की कोई आवश्यकता नहीं है, तो सबसे अच्छी बात यह है कि इसे अक्षम कर दें। जब आप इसमें हैं, तो 'न्यू यूज़र डिफ़ॉल्ट रोल' को सब्सक्राइबर पर भी सेट करें।
3. अपने डेटाबेस में दुर्भावनापूर्ण लिंक्स का शिकार करें
आपका डेटाबेस PHP रीडायरेक्ट हैक का स्रोत भी हो सकता है। इसे सत्यापित करने के लिए, PhpMyAdmin में लॉगिन करें और निम्नलिखित शब्दों को खोजें:
<script>, eval, base64_decode, gzinflate, preg_replace, str_replaceये कुछ दुर्भावनापूर्ण PHP फ़ंक्शन्स हैं और इनमें रीडायरेक्शन का परिणाम देने की क्षमता है। लेकिन, यदि आप इसमें कोई बदलाव कर रहे हैं, तो कृपया सुनिश्चित करें कि आपने पेशेवरों से परामर्श किया है। आपको सावधान रहने की आवश्यकता है क्योंकि कोई भी छोटा, अवांछित परिवर्तन आपकी वेबसाइट के टूटने का कारण बन सकता है। आप मुसीबत के ऊपर मुसीबत नहीं चाहेंगे, है ना?
4. प्लगइन्स स्कैन करें
आप जिस भी वेबसाइट बिल्डर का उपयोग करते हैं, आपको विभिन्न प्लगइन्स और थीम फ़ाइलों का उपयोग करना चाहिए। अब, ये प्लगइन्स और फ़ाइलें आपकी वेबसाइट को हैक ज़ोन में ले जाने के लिए पर्याप्त रूप से कमज़ोर हैं।
Diffchecker जैसे ऑनलाइन टूल प्लगइन फ़ाइलों की तुलना मूल से करने में आपकी मदद कर सकते हैं। हालांकि, यदि प्लगइन की अंतर्निहित भेद्यता है, तो संभावना है कि जीरो-डे भेद्यता का शोषण किया गया हो।
5. दरवाजे जांचें
बैकडोर्स की बात हो रही है। चोरों की तरह, हैकर्स भी बैकडोर्स का उपयोग करते हैं। जैसे आपने अपने डेटाबेस में दुर्भावनापूर्ण लिंक्स की जांच की, बैकडोर्स की भी सामान्य PHP फ़ंक्शन्स को देखकर जांच की जा सकती है जैसे:
eval, base64_decode, gzinflate, preg_replace, str_rot13, eval
अपनी वेबसाइट पर कोई भी बदलाव करने से पहले इन फ़ंक्शन्स का मूल्यांकन कृपया करें क्योंकि यदि आप जिन फ़ंक्शन्स को हटा रहे हैं वे वैध निकलते हैं तो आप अपनी वेबसाइट को तोड़ सकते हैं।
इसे कैसे साफ करें?
अब जब आप संभावित परेशानी वाले क्षेत्रों को जानते हैं, तो दुर्भावनापूर्ण कोड से छुटकारा पाने का समय आ गया है।
- अपनी वेबसाइट फ़ाइलों और डेटाबेस का बैकअप लें।
- अपने सर्वर में लॉगिन करें
- दुर्भावनापूर्ण फ़ाइलों को क्वारंटाइन करें
- आपके द्वारा पहचानी गई फ़ाइलों को एडिट करें
- पहचाने गए मैलवेयर बिट को हटाएं। यदि संक्रमित है तो पूरी फ़ाइल डिलीट करें।
- SSH के माध्यम से find & sed लिनक्स कमांड्स का उपयोग करके एकाधिक संक्रमित फ़ाइलों की पहचान करें। उदाहरण के लिए, find /path/to/your/folder -name ".js" -exec sed -i "s//ReplaceWithMalwareCode*//n&/g" '{}' \;
- सुनिश्चित करें कि सभी फ़ाइलें और डेटाबेस किसी भी प्रकार के संक्रमण से मुक्त हैं।
- वेबसाइट कैश को पर्ज करें।
- सत्यापित करें कि रीडायरेक्शन समस्या हल हो गई है।
हालांकि ये चरण PHP रीडायरेक्ट हैक के बाद सफाई में आपकी मदद कर सकते हैं, कृपया इन बदलावों के साथ अतिरिक्त सावधानी बरतें क्योंकि इन्हें उलटा नहीं किया जा सकता।
सारांश
क्या रीडायरेक्ट हैक की गोली बस आपसे चूक गई? खैर, आपको इसके लिए अपने सितारों का शुक्रिया अदा नहीं करना चाहिए। शायद अगली बार आप इतने भाग्यशाली न हों। आपको अपनी वेबसाइट की सुरक्षा और उससे आपके व्यवसाय पर पड़ने वाले असर की चिंता करनी चाहिए।
कुछ क्षेत्रों का नाम लेने के लिए, आपके SEO को सीधा और सबसे बड़ा झटका लगता है। इसके ऊपर, यदि गूगल आपकी वेबसाइट को ब्लैकलिस्ट कर देता है, तो आपका पूरा व्यवसाय एक ऐसे मुकाम पर है जहां वह नहीं होना चाहेगा। ग्राहक के अंत से विश्वास की हानि आपको और आपके व्यवसाय को और मुश्किल में डाल सकती है।
इसलिए, ऐसे साइबर अपराधियों से खुद को बचाने के लिए, यह महत्वपूर्ण है कि आप नियमित सुरक्षा ऑडिट करवाएं और किसी आसन्न समस्या के संकेतकों की पहचान करें। चूंकि रोकथाम वास्तव में इलाज से बेहतर है, एस्ट्रा जैसे ऑल-राउंडर सुरक्षा समाधान से खुद को लैस करके आज इंटरनेट के बुरे लोगों से लड़ें!