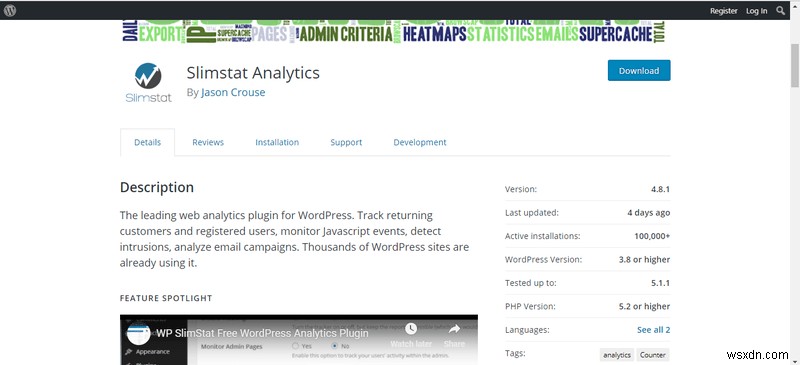
वर्डप्रेस के लिए वेबसाइट एनालिटिक्स प्लगइन स्लिमस्टेट संस्करण <=4.8 में स्टोर्ड XSS (क्रॉस-साइट स्क्रिप्टिंग) भेद्यता के लिए संवेदनशील पाया गया है। इस ब्लॉग को लिखने के समय, यह 1,00,000+ वेबसाइटों पर इंस्टॉल है। स्लिमस्टेट रियल टाइम में वेबसाइट एनालिटिक्स ट्रैक करने के लिए एक जाना-माना प्लगइन है, यह एक्सेस लॉग्स, रिटर्निंग कस्टमर्स और रजिस्टर्ड यूजर्स, JavaScript इवेंट्स आदि के आंकड़ों की निगरानी और रिपोर्ट करता है। इस श्रेणी में वर्डप्रेस के एक लोकप्रिय प्लगइन के रूप में जाना जाता है, इसलिए स्लिमस्टेट में XSS भेद्यता पानी में भंवर पैदा करना तय थी।
स्लिमस्टेट वर्डप्रेस प्लगइन में जोखिम की वर्तमान स्थिति
भेद्यता के बारे में, यह एक अनऑथेंटिकेटेड यूजर को संस्करण <= 4.8 के एक्सेस लॉग्स में JavaScript इंजेक्ट करने की अनुमति देता है। प्लगइन डेवलपर्स, हालांकि, इस मुद्दे को ठीक करने में तेज थे और अपडेटेड संस्करण 4.8.1 जल्द ही प्लगइन डायरेक्टरी में आ गया। फिर भी यदि आपने पैच किए गए संस्करण में अपडेट नहीं किया है तो जोखिम आपके लिए बना रहता है।
नीचे स्लिमस्टेट में पाए गए XSS के तकनीकी विवरण हैं,
स्लिमस्टेट वर्डप्रेस प्लगइन भेद्यता विवरण
इस भेद्यता के कारण, कोई भी अनऑथेंटिकेटेड विजिटर प्लगइन एक्सेस लॉग कार्यक्षमता पर मनमाना JavaScript कोड इंजेक्ट कर सकता है, जिसके लिए स्लिमस्टेट का ज्यादातर उपयोग किया जाता है। इसके अलावा, यह एक्सेस लॉग प्लगइन एक्सेस लॉग पेज के साथ-साथ एडमिन डैशबोर्ड से भी एक्सेसिबल है।
एक एक्सेस लॉग एक यूजर को उसकी वेबसाइट पर एक्सेस अनुरोधों का विवरण रखने की अनुमति देता है, इसमें आमतौर पर IP एड्रेस, सर्वर विवरण, होस्टिंग विवरण आदि जैसे विवरण शामिल होते हैं।
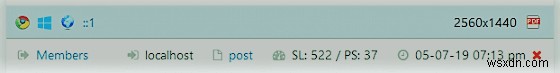
स्लिमस्टेट में, कोई भी दुर्भावनापूर्ण यूजर प्लगइन एक्सेस लॉग पर मनमाना कोड इंजेक्ट कर सकता है। यह एक बार एडमिन के लॉग इन होने पर निष्पादित हो जाएगा।
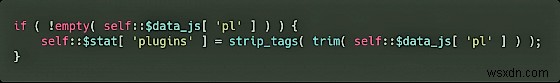
सबसे महत्वपूर्ण बात, इस प्लगइन में केवल एक सैनिटाइजेशन विधि है, यानी strip_tags, जो केवल इंसर्टेड प्लगइन वैल्यू से टैग्स को हटाता है। यह सैनिटाइजेशन मानदंड एक सिंगल कोट का उपयोग करके और फिर एक इवेंट हैंडलर जोड़कर आसानी से धोखा खा सकता है।
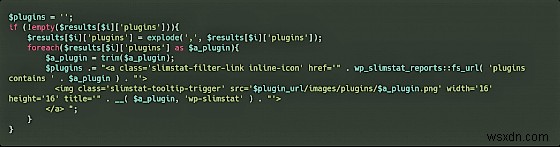
यहां बताया गया है कि प्लगइन्स के लिए इमेज कैसे जनरेट होती है, जहां $a_plugin प्लगइन है:
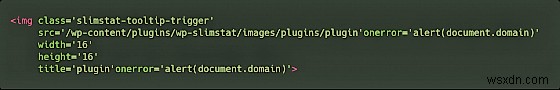
जिसके परिणामस्वरूप, एक त्रुटि होती है (तस्वीर में दिखाई गई) जैसे plugin'onerror'। चूंकि अनुरोध निष्पादित नहीं किया जा सका, यह संभावित XSS भेद्यता के रूप में स्टोर हो जाता है।
स्लिमस्टेट एक्सप्लॉइट के जोखिम को कम करने के लिए अपडेट करें
कमजोर प्लगइन स्थितियों के मामलों में, आप संस्करण अपडेट करने और सभी निवारक सुरक्षा उपायों को हाथ में रखने के अलावा शायद ही कुछ कर सकते हैं। अपडेट करने के अलावा, एक निरंतर और व्यापक वेब फायरवॉल होना जो XSS, SQLi, CSRF, और अन्य सामान्य साइबर हमलों को ब्लॉक करता है। एस्ट्रा एक ऐसा फायरवॉल प्रदान करता है, जो आपकी वेबसाइट पर किसी भी प्रयास किए गए हमले की निगरानी, ब्लॉक और रिपोर्ट करेगा। अभी एस्ट्रा डेमो प्राप्त करने के लिए यहां क्लिक करें।