दिन-ब-दिन, WordPress CMS पर एक भेद्यता या हमला सामने आता है। स्पष्ट रूप से, यह इसका अंत नहीं है। मिसाल वाली भेद्यताओं में जोड़ते हुए, WordPress प्लगइन wp-live-chat-support पर एक और काफी गंभीर क्रॉस-साइट स्क्रिप्टिंग भेद्यता उजागर हुई है। wp live chat support प्लगइन में यह XSS 8.0.27 से पहले के संस्करणों में है।
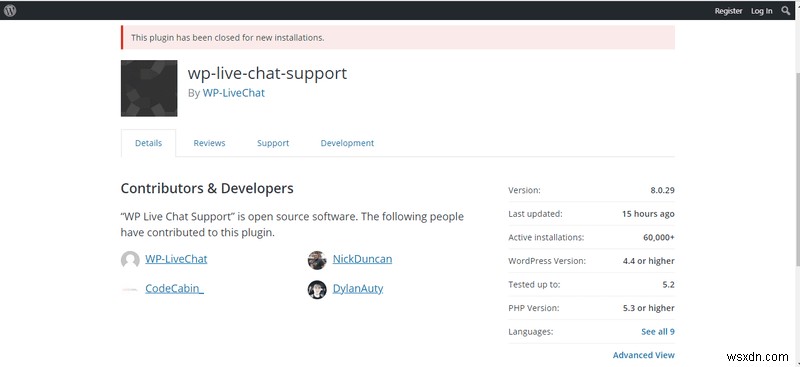
WP-live chat support प्लगइन के आधिकारिक WordPress प्लगइन डायरेक्टरी के अनुसार 60,000 से अधिक इंस्टॉलेशन हैं और इसे केवल 15 घंटे पहले अपडेट किया गया था।
जोखिम की स्थिति
भेद्यता की गंभीरता का अनुमान इस तथ्य से लगाया जा सकता है कि कोई भी अनऑथेंटिकेटेड यूजर (बिना अकाउंट के भी) दुर्भावनापूर्ण स्क्रिप्ट को कमजोर वेबसाइट्स में इंजेक्ट करके इस भेद्यता का रिमोटली फायदा उठा सकता है।
यह भेद्यता एक असुरक्षित admin_init हुक के कारण उत्पन्न हुई।
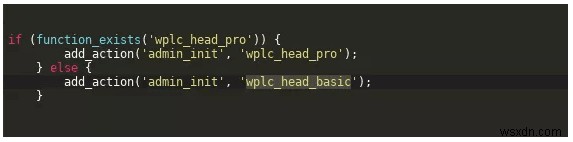
जिसे किसी भी अनऑथेंटिकेटेड हमलावर द्वारा /wp-admin/admin-post.php या /wp-admin/admin-ajax.php पर जाकर मनमाने ढंग से विकल्प "wplc_custom_js" को अपडेट करने के लिए बुलाया जा सकता है।
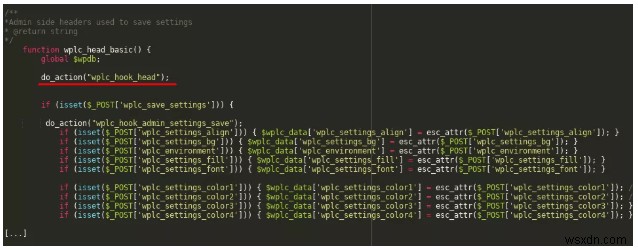
इसके अलावा, wplc_custom_js की सामग्री उस पेज पर लोड होती है जहां लाइव चैट दिखाई देता है जिसका अर्थ है कि दुर्भावनापूर्ण जावास्क्रिप्ट उन्हीं पेजों पर लोड होगी, और आमतौर पर दुर्भावनापूर्ण जावास्क्रिप्ट लोड होने से हमलावरों को XSS आसानी से प्राप्त करने में मदद मिलेगी।
जोखिम कम करें
नवीनतम संस्करण में अपडेट करें
इसके लिए सबसे अच्छा संभव समाधान wp-live chat support को नवीनतम संस्करण यानी संस्करण 8.0.27 और उसके बाद में अपडेट करना है। भेद्यता रिपोर्ट होने के बाद डेवलपर्स को कमजोर संस्करण को पैच करने में लगभग आधा महीना लगा। तब से, WP live chat support प्लगइन को दो बार पैच किया गया है। डाउनलोड के लिए उपलब्ध वर्तमान संस्करण 8.0.29 है।
WordPress Security Suite
अपनी वेबसाइट पर हमेशा एक सुरक्षा गार्ड होने से मदद मिलती है। Astra WordPress Security Suite WordPress के लिए अनुकूलित है और अपने सतत और व्यापक फ़ायरवॉल के साथ पूर्ण सुरक्षा प्रदान करता है। इसके अलावा, Astra का ऑन-डिमांड मैलवेयर स्कैनर केवल एक क्लिक पर दुर्भावनापूर्ण फ़ाइलों को स्कैन और फ्लैग करता है। इसके अलावा, पहले स्कैन के लिए 10 मिनट से कम और बाद के स्कैन के लिए और भी कम समय लगता है।
अभी Astra डेमो प्राप्त करें!