PDF Invoice Plus मैजेंटो एक्सटेंशन भेद्यता के बारे में
कुछ हफ्ते पहले, हमारी सुरक्षा टीम मैजेंटो का उपयोग करने वाले एक ग्राहक स्टोर पर सुरक्षा ऑडिट कर रही थी। ग्राहक द्वारा उपयोग किए जाने वाले एक्सटेंशन का परीक्षण करते समय, PDF Invoice Plus एक्सटेंशन में एक गंभीर भेद्यता पाई गई। यह एक्सटेंशन सैकड़ों मैजेंटो स्टोर द्वारा ग्राहकों के लिए इनवॉइस जनरेट करने के लिए व्यापक रूप से उपयोग किया जाता है। आमतौर पर, इन इनवॉइस में अंतिम ग्राहक का पता और कभी-कभी उनकी व्यक्तिगत जानकारी भी होती है।
भेद्यता के परिणाम:
- अंतिम उपयोगकर्ता डेटा की हानि
- कोई भी किसी अन्य उपयोगकर्ता का इनवॉइस डाउनलोड कर सकता है
- Google डॉर्क्स के उपयोग के माध्यम से इनवॉइस जानकारी का रिसाव
भेद्यता का विवरण:
- PDF Invoice Plus का उपयोग करने वाली किसी भी वेबसाइट पर जाएं
- बस इस तरह के URL पर जाएं: https://AnyMageStore.com/pdfinvoiceplus/order/print/order_id/208/
- URL में '208' के मान को बदलते रहें और यदि उस नंबर का इनवॉइस मौजूद है, तो यह डाउनलोड हो जाएगा
- यह तब भी किया जा सकता है जब कोई व्यक्ति वेबसाइट पर लॉग-इन न हो!
बड़े पैमाने पर शोषण संभव:
हमें एहसास हुआ कि चूंकि वह URL जिस पर PDF Invoice Plus एक्सटेंशन इनवॉइस जारी करता है, लगभग हर स्टोर के लिए स्थिर रहता है, इसे Google डॉर्क बनाया जा सकता है। हमने निम्नलिखित Google डॉर्क आज़माया:
[alert type="success" enable_close="no"]inurl:pdfinvoiceplus/[/alert] इसने PDF Invoice Plus का उपयोग करने वाली सभी वेबसाइटों को दिखाया:
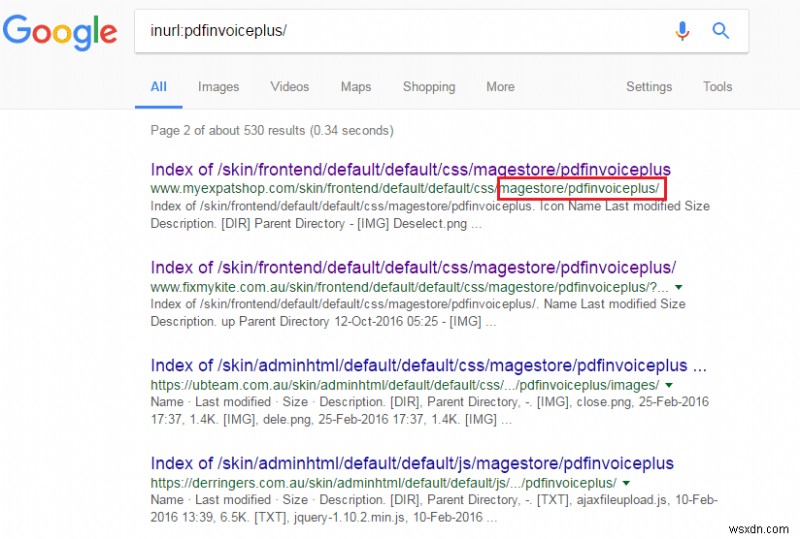
ऐसे मैजेंटो स्टोर में, निम्नलिखित भाग: pdfinvoiceplus/order/print/order_id/508/ जब मुख्य वेबसाइट URL में जोड़ा जाता है, तो उस स्टोर के ग्राहकों के लिए उत्पन्न इनवॉइस डाउनलोड हो जाते हैं। नंबर 508 को स्टोर के आधार पर पुनरावृत्त/बदला या अनुमान लगाया जा सकता है।
यदि आप इस एक्सटेंशन का उपयोग कर रहे हैं, तो इस मैजेंटो एक्सटेंशन भेद्यता से खुद को बचाने के लिए नवीनतम संस्करण में अपडेट करने की अत्यधिक अनुशंसा की जाती है।
समयरेखा
PDF Invoice Plus टीम मुद्दे को समझने और इसे ठीक करने पर काम करने में बहुत तेज थी। उनकी टीम से एक व्यक्ति को तुरंत फिक्स पर काम करने के लिए नियुक्त किया गया। कुछ ही समय में एक नया संस्करण हमें सत्यापन के लिए भेजा गया। सत्यापन के बाद, एक्सटेंशन का एक सुरक्षित संस्करण उनके ग्राहकों के लिए जारी किया गया।