क्रॉस-साइट स्क्रिप्टिंग (XSS) हमलों को ई-कॉमर्स व्यवसायों और विभिन्न अन्य वेब एप्लिकेशन द्वारा सामना किए जाने वाले सबसे प्रचलित अभी तक आसानी से ठीक होने योग्य इंजेक्शन हमलों में से एक माना जाता है। पुरानी वेब तकनीकों पर बने एप्लिकेशन को लक्षित करने से लेकर नए अमीर, क्लाइंट-साइड UI का उपयोग करने वालों तक, XSS ने उन सभी को त्रस्त किया है। हालांकि, यह महसूस करना अनिवार्य है कि XSS हमले के संभावित कारण के रूप में आने वाली कमजोरियों का समय पर पता लगाया और ठीक किया जा सकता है।
क्रॉस-साइट स्क्रिप्टिंग हमला कैसे होता है?
एक क्रॉस साइट स्क्रिप्टिंग (XSS) हमला तब होता है जब
- एक वेब एप्लिकेशन एक अविश्वसनीय स्रोत के माध्यम से इनपुट डेटा का अनुरोध करता है
- वेब अनुरोध के माध्यम से इनपुट की गई डायनामिक सामग्री का उपयोग दुर्भावनापूर्ण सामग्री की कमी के लिए पुष्टि किए बिना किया जाता है।
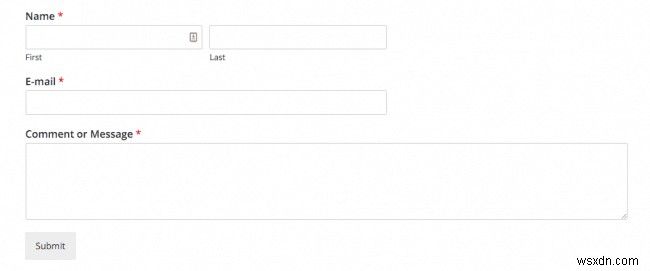
ऐसे इनपुट डेटा का एक सरल उदाहरण है जब हम एक फॉर्म में अपना नाम, ईमेल आईडी, उपयोगकर्ता नाम-पासवर्ड या कोई इनपुट जमा करते हैं। उपरोक्त दर्ज किए गए प्रत्येक इनपुट में हेरफेर किया जा सकता है यदि अंतर्निहित कोड इनपुट को ठीक से मान्य नहीं करता है। एक हमलावर इस अक्षमता का उपयोग दुर्भावनापूर्ण सामग्री इंजेक्ट करने के लिए करता है, आमतौर पर जावास्क्रिप्ट कोड, HTML या ब्राउज़र द्वारा निष्पादन योग्य किसी भी प्रकार के कोड के रूप में। अंतिम उपयोगकर्ता के पास अविश्वसनीय स्क्रिप्ट पर संदेह करने का कोई तरीका नहीं है और वह इसे निष्पादित कर देगा। एक बार इंजेक्ट हो जाने पर, स्क्रिप्ट को इस साइट द्वारा उपयोग की जाने वाली किसी भी कुकीज़, सत्र टोकन या संवेदनशील जानकारी तक पहुंच प्राप्त हो जाती है।
XSS हमला 3 प्रकार का होता है:
- DOM आधारित हमला: क्लाइंट साइड से दुर्भावनापूर्ण कोड इंजेक्शन के कारण होता है। इंजेक्ट किया गया कोड जावास्क्रिप्ट, फ्लैश, विजुअल बेसिक आदि हो सकता है।
- लगातार XSS हमला: जब पेलोड सर्वर साइड पर संग्रहीत होता है और जब किसी पेज पर उपयोगकर्ता अनुरोध होता है तो पुनर्प्राप्त होता है
- गैर-लगातार XSS हमला: जब पेलोड एक कमजोर वेबसाइट के लिंक को खोलकर उपयोगकर्ता को वापस प्रतिबिंबित होता है जिसमें एक तैयार इनपुट होता है।

क्रॉस-साइट स्क्रिप्टिंग (XSS) हमले की संरचना
हमलावर XSS का फायदा कैसे उठाते हैं?
आम तौर पर, एक हमलावर अंतिम उपयोगकर्ता के सत्र कुकीज़ को निकालने के लिए XSS भेद्यता का उपयोग करता है जो अंततः हमलावर को उपयोगकर्ता के खाते तक पहुंचने में सक्षम बनाता है। उपरोक्त परिदृश्य का एक उदाहरण है:
- आप जिस वेबसाइट तक पहुंचते हैं उसमें एक टिप्पणी फ़ील्ड होती है।
- हमलावर टिप्पणी अनुभाग में निम्नलिखित पेलोड पोस्ट करता है।
- जैसे ही कोई वैध उपयोगकर्ता निम्नलिखित टिप्पणी देखने के लिए टिप्पणी बॉक्स खोलता है, HTML इस स्क्रिप्ट को पार्स करता है।
- जब ब्राउज़र द्वारा HTML पार्सिंग की जाती है, तो उपयोगकर्ता की कुकी हमलावर को उसके सर्वर पर भेजी जाती है।
यह सरल भेद्यता, यदि आपके वेब एप्लिकेशन में मौजूद है, तो इसके बहुत गंभीर निहितार्थ हो सकते हैं। एक और आम XSS शोषण तब होता है जब हमलावर ड्राइव-बाय डाउनलोड के लिए आपके एप्लिकेशन का उपयोग करते हैं, जहां हमलावर वैध दिखने वाले लिंक पर क्लिक करके अंतिम उपयोगकर्ता को उनकी जानकारी के बिना मैलवेयर डाउनलोड करने का कारण बनता है।
क्रॉस-साइट स्क्रिप्टिंग हमलों के कुख्यात मामले
XSS हमले ज्यादातर वित्तीय लाभ के लिए होते हैं, एक उल्लेखनीय ई-कॉमर्स दिग्गज eBay के खिलाफ अतीत का हमला है। हैकर्स ने सस्ते आईफोन के लिए कई लिस्टिंग में दुर्भावनापूर्ण जावास्क्रिप्ट कोड इंजेक्ट किया, जो बदले में उपयोगकर्ताओं को एक नकली लॉगिन पेज पर रीडायरेक्ट करता था जिसे उपयोगकर्ता क्रेडेंशियल्स से समझौता करने के लिए बनाया गया था।
ई-कॉमर्स साइटों के अलावा, कई सोशल मीडिया साइटें ऐसे कुख्यात हमलों का शिकार हुई हैं। ट्विटर को एक ऐसे XSS वर्म से निशाना बनाया गया था जिसके कारण StalkDaily नामक वेबसाइट पर दुर्भावनापूर्ण लिंक दर्ज हो गए। एक और प्रसिद्ध XSS हमला सैमी वर्म द्वारा MySpace पर हमला था - एक सौम्य वायरस जिसने MySpace उपयोगकर्ताओं के प्रोफाइल पेज को बदल दिया और यादृच्छिक मित्र अनुरोध भेजे।
XSS हमलों को कम करने के लिए सावधानियां
XSS हमले को रोकने का मतलब उपयोगकर्ताओं को अपना पेलोड इनपुट करने से अक्षम करना नहीं है, बल्कि इसे ब्राउज़र में HTML के रूप में पार्स होने से रोकने के उपाय करना है। उस ने कहा, यहां कुछ पद्धतियां हैं जिनका उपयोग XSS हमले को रोकने के लिए किया जाता है।
-
इनपुट सत्यापन
XSS को रोकने के लिए, अधिकांश इनपुट को अल्फ़ान्यूमेरिक या कुछ मामलों में, विशेष वर्णों के लिए व्हाइट-लिस्ट करें। यह हमले की सतह को कम करेगा और बग की संभावना को कम करेगा।
-
सुरक्षित DOM तत्वों का उपयोग
अक्सर, DOM तत्वों (डॉक्यूमेंट ऑब्जेक्ट मॉडल) के असुरक्षित संचालन से समृद्ध क्लाइंट UI में भी XSS हमले होते हैं। उदाहरण के लिए, innerHTML विशेषता का उपयोग करने से उपयोगकर्ता इनपुट जावास्क्रिप्ट इवेंट्स के साथ XSS के रूप में प्रस्तुत होता है। इस मामले में, सुरक्षित विकल्प contentText या innerText का उपयोग करना होगा।
-
जावास्क्रिप्ट एस्केपिंग
एकल उद्धरणों को एस्केप करने से जावास्क्रिप्ट के भीतर इंजेक्शन रोका जा सकता है। ' के साथ एकल उद्धरणों का उपयोग करने वाला HTML एन्कोडिंग इंजेक्शन समस्या को रोकने के लिए उपयोग किया जाना चाहिए
-
आउटपुट एन्कोडिंग
आउटपुट एन्कोडिंग अधिकतम XSS पेलोड को बेअसर करने में अद्भुत काम करता है। यह विधि सर्वर-साइड इंजेक्शन हमलों को कम करने का काम करती है। जबकि HTML एन्कोडिंग एक सामान्य विधि है, URL एन्कोडिंग लिंक और रीडायरेक्ट में मार्कअप के किसी भी इंजेक्शन को खत्म करने में मदद कर सकती है।