एक महत्वपूर्ण कार्य ईमेल लिखने की कल्पना करें और अचानक हर चीज तक पहुंच खो दें। या एक भयावह त्रुटि संदेश प्राप्त करें जो आपके कंप्यूटर को डिक्रिप्ट करने के लिए बिटकॉइन की मांग करता है। कई अलग-अलग परिदृश्य हो सकते हैं, लेकिन सभी रैंसमवेयर हमलों के लिए एक चीज समान रहती है - हमलावर हमेशा इस बात पर निर्देश प्रदान करते हैं कि अपनी पहुंच वापस कैसे प्राप्त करें। बेशक, एकमात्र पकड़ यह है कि आपको पहले एक भारी फिरौती की रकम अग्रिम देनी होगी।
"मेज़" के नाम से जाना जाने वाला एक विनाशकारी प्रकार का रैंसमवेयर साइबर सुरक्षा की दुनिया में चक्कर लगा रहा है। यहां आपको कॉग्निजेंट मेज़ रैंसमवेयर के बारे में जानने की आवश्यकता है।
मेज़ रैंसमवेयर क्या है?
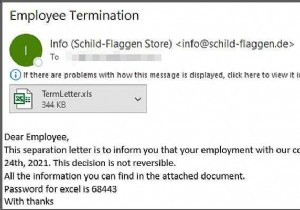
मेज़ रैंसमवेयर एक विंडोज स्ट्रेन के रूप में आता है, जो स्पैम ईमेल और एक्सप्लॉइट किट के माध्यम से वितरित किया जाता है, जो चोरी किए गए डेटा की डिक्रिप्शन और रिकवरी के बदले भारी मात्रा में बिटकॉइन या क्रिप्टोकरेंसी की मांग करता है।
ईमेल "आपका वेरिज़ॉन बिल देखने के लिए तैयार है" या "पैकेज डिलीवरी छूटी" जैसे प्रतीत होता है निर्दोष विषय पंक्तियों के साथ आते हैं लेकिन दुर्भावनापूर्ण डोमेन के माध्यम से उत्पन्न होते हैं। अफवाह है कि मेज़ सहयोगी-आधारित रैंसमवेयर है जो डेवलपर्स के एक नेटवर्क के माध्यम से संचालित होता है जो विभिन्न समूहों के साथ मुनाफा साझा करते हैं जो कॉर्पोरेट नेटवर्क में घुसपैठ करते हैं।
समान हमलों से बचाव और जोखिम सीमित करने के लिए रणनीतियों के साथ आने के लिए, हमें कॉग्निजेंट मेज़ पर विचार करना चाहिए...
कॉग्निजेंट मेज़ रैंसमवेयर हमला
अप्रैल 2020 में, कॉग्निजेंट, एक फॉर्च्यून 500 कंपनी और आईटी सेवाओं के सबसे बड़े वैश्विक प्रदाताओं में से एक, भयानक मेज़ हमले का शिकार बन गई जिससे पूरे बोर्ड में भारी सेवा व्यवधान हुआ।
इस हमले द्वारा आंतरिक निर्देशिकाओं को हटाने के कारण, कई कॉग्निजेंट कर्मचारियों को संचार व्यवधान का सामना करना पड़ा, और बिक्री टीम ग्राहकों के साथ संवाद करने का कोई रास्ता नहीं होने के कारण स्तब्ध रह गई और इसके विपरीत।
यह तथ्य कि कॉग्निजेंट डेटा उल्लंघन तब हुआ जब कंपनी कोरोनावायरस महामारी के कारण कर्मचारियों को दूरस्थ रूप से काम करने के लिए स्थानांतरित कर रही थी, इसे और अधिक चुनौतीपूर्ण बना दिया। CRN की रिपोर्ट के अनुसार, कर्मचारियों को खोई हुई ईमेल एक्सेस के कारण सहकर्मियों से संपर्क करने के अन्य साधन खोजने के लिए मजबूर किया गया था।
"कोई भी रैंसमवेयर हमले से निपटना नहीं चाहता," कॉग्निजेंट के CEO, ब्रायन हम्फ्रीज़ ने कहा। "मैं व्यक्तिगत रूप से नहीं मानता कि कोई भी वास्तव में इससे अभेद्य है, लेकिन अंतर यह है कि आप इसे कैसे प्रबंधित करते हैं। और हमने इसे पेशेवर और परिपक्व तरीके से प्रबंधित करने की कोशिश की।"
कंपनी ने अग्रणी साइबर सुरक्षा विशेषज्ञों और अपनी आंतरिक IT सुरक्षा टीमों की मदद लेकर स्थिति को तेजी से अस्थिर कर दिया। कॉग्निजेंट साइबर हमले को कानून प्रवर्तन एजेंसियों को भी रिपोर्ट किया गया था और कॉग्निजेंट ग्राहकों को समझौता के संकेतक (IOC) पर लगातार अपडेट प्रदान किए गए थे।
हालांकि, कंपनी को हमले के कारण 상당한 वित्तीय नुकसान हुआ, जिसमें $50-$70 मिलियन तक का राजस्व नुकसान हुआ।
मेज़ रैंसमवेयर दोहरा खतरा क्यों है?
मानो रैंसमवेयर से प्रभावित होना काफी बुरा नहीं था, मेज़ हमले के आविष्कारकों ने पीड़ितों से निपटने के लिए एक अतिरिक्त मोड़ डाला। एक दुर्भावनापूर्ण रणनीति जिसे "डबल एक्सटॉर्शन" के रूप में जाना जाता है, मेज़ हमले के साथ पेश की जाती है जहां पीड़ितों को उनके समझौता किए गए डेटा के लीक होने की धमकी दी जाती है यदि वे सहयोग करने से इनकार करते हैं और रैंसमवेयर मांगों को पूरा करते हैं।
इस कुख्यात रैंसमवेयर को सही कहा जाता है "दोहरा खतरा" क्योंकि, कर्मचारियों के लिए नेटवर्क एक्सेस को बंद करने के अलावा, यह पूरे नेटवर्क डेटा की एक प्रतिकृति भी बनाता है और पीड़ितों को फिरौती का भुगतान करने के लिए शोषण और लालच करने के लिए इसका उपयोग करता है।
दुर्भाग्य से, मेज़ रचनाकारों द्वारा दबाव रणनीति यहीं खत्म नहीं होती। हाल के शोध ने संकेत दिया है कि TA2101, मेज़ रैंसमवेयर के पीछे का एक समूह, अब एक समर्पित वेबसाइट प्रकाशित करता है जो उनके सभी असहयोगी पीड़ितों को सूचीबद्ध करती है और अक्सर उनके चुराए गए डेटा नमूनों को सजा के रूप में प्रकाशित करती है।
मेज़ रैंसमवेयर घटनाओं को कैसे सीमित करें
रैंसमवेयर के जोखिमों को कम करना और समाप्त करना एक बहुआयामी प्रक्रिया है जहां विभिन्न रणनीतियों को प्रत्येक उपयोगकर्ता मामले और एक व्यक्तिगत संगठन के जोखिम प्रोफाइल के आधार पर संयुक्त और अनुकूलित किया जाता है। यहां सबसे लोकप्रिय रणनीतियां हैं जो मेज़ हमले को इसकी पटरियों में रोकने में मदद कर सकती हैं।
एप्लिकेशन व्हाइटलिस्टिंग लागू करें
एप्लिकेशन व्हाइटलिस्टिंग एक सक्रिय खतरा शमन तकनीक है जो केवल पूर्व-अधिकृत प्रोग्राम या सॉफ़्टवेयर को चलाने की अनुमति देती है जबकि अन्य सभी को डिफ़ॉल्ट रूप से ब्लॉक कर दिया जाता है।
यह तकनीक दुर्भावनापूर्ण कोड को निष्पादित करने के अवैध प्रयासों की पहचान करने में बेहद मदद करती है और अनधिकृत इंस्टॉलेशन को रोकने में सहायता करती है।
एप्लिकेशन और सुरक्षा खामियों को पैच करें
सुरक्षा खामियों को जैसे ही खोजा जाए, पैच किया जाना चाहिए ताकि हमलावरों द्वारा हेरफेर और दुरुपयोग को रोका जा सके। खामियों की गंभीरता के आधार पर पैच को तुरंत लागू करने के लिए अनुशंसित समयसीमाएं यहां दी गई हैं:
- अत्यधिक जोखिम: पैच जारी होने के 48 घंटों के भीतर।
- उच्च जोखिम: पैच जारी होने के दो सप्ताह के भीतर।
- मध्यम या कम जोखिम: पैच जारी होने के एक महीने के भीतर।
माइक्रोसॉफ्ट ऑफिस मैक्रो सेटिंग्स कॉन्फ़िगर करें
मैक्रो का उपयोग नियमित कार्यों को स्वचालित करने के लिए किया जाता है लेकिन एक बार सक्षम होने पर सिस्टम या कंप्यूटर में दुर्भावनापूर्ण कोड ले जाने के लिए एक आसान लक्ष्य हो सकते हैं। सबसे अच्छा दृष्टिकोण है यदि संभव हो तो उन्हें अक्षम रखें या उनका उपयोग करने से पहले उनका मूल्यांकन और समीक्षा करें।
एप्लिकेशन हार्डनिंग नियोजित करें
एप्लिकेशन हार्डनिंग आपके एप्लिकेशन को ढालने और उन्हें चोरी से बचाने के लिए सुरक्षा की अतिरिक्त परतें लागू करने की एक विधि है। जावा एप्लिकेशन सुरक्षा कमजोरियों के लिए बहुत प्रवण हैं और खतरे के अभिनेताओं द्वारा प्रवेश बिंदुओं के रूप में उपयोग किए जा सकते हैं। एप्लिकेशन स्तर पर इस पद्धति को नियोजित करके अपने नेटवर्क की रक्षा करना अनिवार्य है।
प्रशासनिक विशेषाधिकारों को प्रतिबंधित करें
प्रशासनिक विशेषाधिकारों को अत्यधिक सावधानी से संभाला जाना चाहिए क्योंकि एक एडमिन खाते की हर चीज तक पहुंच होती है। एक्सेस और अनुमतियां सेट करते समय हमेशा लीस्ट प्रिविलेज सिद्धांत (POLP) का उपयोग करें क्योंकि यह मेज़ रैंसमवेयर या उस मामले के लिए किसी भी साइबर हमले को कम करने में एक अभिन्न कारक हो सकता है।
ऑपरेटिंग सिस्टम को पैच करें
एक सामान्य नियम के रूप में, अत्यधिक जोखिम वाली कमजोरियों वाले किसी भी एप्लिकेशन, कंप्यूटर, और नेटवर्क डिवाइस को 48 घंटों के भीतर पैच किया जाना चाहिए। यह सुनिश्चित करना भी महत्वपूर्ण है कि ऑपरेटिंग सिस्टम के केवल नवीनतम संस्करणों का उपयोग किया जा रहा है और किसी भी कीमत पर असमर्थित संस्करणों से बचा जाए।
बहु-कारक प्रमाणीकरण लागू करें
बहु-कारक प्रमाणीकरण (MFA) सुरक्षा की एक अतिरिक्त परत जोड़ता है क्योंकि ऑनलाइन बैंकिंग या किसी अन्य विशेषाधिकार प्राप्त कार्रवाई जैसे रिमोट एक्सेस समाधानों में लॉग इन करने के लिए कई अधिकृत उपकरणों की आवश्यकता होती है जिनमें संवेदनशील जानकारी के उपयोग की आवश्यकता होती है।
अपने ब्राउज़र को सुरक्षित करें
यह सुनिश्चित करना महत्वपूर्ण है कि आपका ब्राउज़र हमेशा अपडेटेड है, पॉप-अप विज्ञापन ब्लॉक हैं, और आपकी ब्राउज़र सेटिंग्स अज्ञात एक्सटेंशन की स्थापना को रोकती हैं।
एड्रेस बार की जांच करके सत्यापित करें कि आप जिन वेबसाइटों पर जा रहे हैं वे वैध हैं। बस याद रखें, HTTPS सुरक्षित है जबकि HTTP काफी कम है।
ईमेल सुरक्षा नियोजित करें
मेज़ रैंसमवेयर के लिए प्रवेश की मुख्य विधि ईमेल के माध्यम से है।
एक अतिरिक्त सुरक्षा परत जोड़ने के लिए बहु-कारक प्रमाणीकरण लागू करें और पासवर्ड के लिए समाप्ति तिथियां निर्धारित करें। साथ ही, खुद को और कर्मचारियों को अज्ञात स्रोतों से ईमेल न खोलने या कम से कम संदिग्ध अटैचमेंट जैसी किसी भी चीज़ को डाउनलोड न करने के लिए प्रशिक्षित करें। ईमेल सुरक्षा समाधान में निवेश करना आपके ईमेल के सुरक्षित प्रसारण को सुनिश्चित करता है।
नियमित बैकअप बनाएं
डेटा बैकअप आपदा रिकवरी योजना का एक अभिन्न हिस्सा हैं। हमले की स्थिति में, सफल बैकअप को पुनर्स्थापित करके आप हैकर्स द्वारा एन्क्रिप्ट किए गए मूल बैकअप डेटा को आसानी से डिक्रिप्ट कर सकते हैं। स्वचालित बैकअप सेट करना और अपने कर्मचारियों के लिए अद्वितीय और जटिल पासवर्ड बनाना एक अच्छा विचार है।
प्रभावित एंडपॉइंट्स और क्रेडेंशियल्स पर ध्यान दें
अंतिम लेकिन कम नहीं, यदि आपके किसी नेटवर्क एंडपॉइंट मेज़ रैंसमवेयर से प्रभावित हुए हैं, तो आपको उन पर उपयोग किए गए सभी क्रेडेंशियल्स की जल्दी से पहचान करनी चाहिए। हमेशा मान लें कि सभी एंडपॉइंट्स हैकर्स द्वारा उपलब्ध और/या समझौता किए गए थे। पोस्ट-कॉम्प्रोमाइज़ लॉगऑन के विश्लेषण के लिए विंडोज इवेंट लॉग काम आएगा।
कॉग्निजेंट मेज़ हमले से चकराए हुए?
कॉग्निजेंट उल्लंघन ने IT समाधान प्रदाता को भारी वित्तीय और डेटा नुकसान से उबरने के लिए हाथ-पांव मारने पर मजबूर कर दिया। हालांकि, शीर्ष साइबर सुरक्षा विशेषज्ञों की मदद से, कंपनी इस भयानक हमले से तेजी से उबर गई।
इस प्रकरण ने साबित कर दिया कि रैंसमवेयर हमले कितने खतरनाक हो सकते हैं।
मेज़ के अलावा, हर दिन खतरनाक खतरे वाले अभिनेताओं द्वारा किए जाने वाले अन्य रैंसमवेयर हमलों की अधिकता है। अच्छी खबर यह है, उचित परिश्रम और कड़े सुरक्षा अभ्यासों के साथ, कोई भी कंपनी इन हमलों को हमला करने से पहले आसानी से कम कर सकती है।