DNS लुकअप क्या है?
डोमेन नेम सिस्टम लुकअप, या संक्षेप में DNS, वह है जो किसी के सर्च बार में URL टाइप करने और पेज लोड होने के बीच के समय में होता है। तकनीकी रूप से बोलें तो, यह एक प्रक्रिया है जो URLs (जैसे www.google.com) को IP पतों में अनुवाद करती है।
एक IP पता आपके घर के पते के समान है। जैसे आप मेल भेजने के लिए पतों का उपयोग करते हैं, कंप्यूटर किसी विशिष्ट स्थान पर डेटा भेजने के लिए IP पतों का उपयोग करते हैं। चूंकि IP पते याद रखना कठिन है (वे संख्याओं की लंबी स्ट्रिंग हैं), कंप्यूटर IP पतों और URLs (जो याद रखना बहुत आसान है) के बीच अनुवाद करने के लिए DNS का उपयोग करते हैं। सभी इंटरनेट से जुड़े उपकरणों का एक IP पता होता है।
DNS कैसे काम करता है?
इंटरनेट के आकार को देखते हुए, कंप्यूटर अपनी मेमोरी में सभी IP पते स्टोर नहीं कर सकते। इसके बजाय, ब्राउज़र में www.google.com टाइप करने से कंप्यूटर को वेबसाइट के लिए IP पता देखने के लिए कहा जाता है।
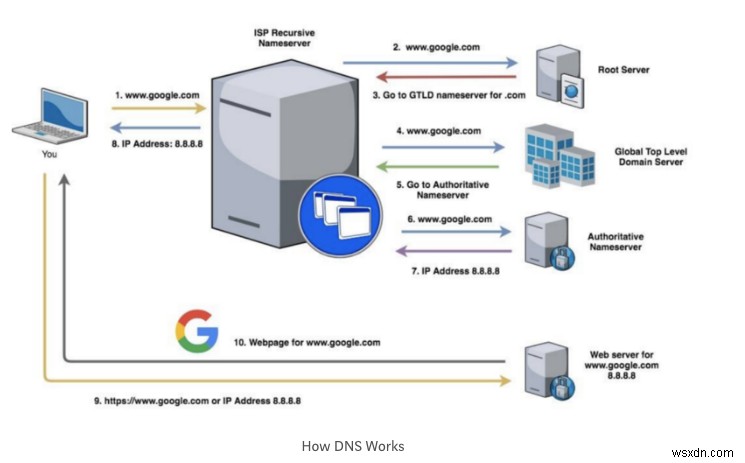
सबसे पहले, कंप्यूटर अपनी स्थानीय मेमोरी, जिसे कैश कहा जाता है, की जांच करता है। यह वह जगह है जहां कंप्यूटर अपनी हाल ही में देखी गई साइटों के IP पते स्टोर करता है, ताकि उन्हें उन्हें देखे बिना तेजी से लोड किया जा सके। हालांकि, चूंकि यहां केवल कुछ हाल ही में देखी गई साइटें हैं, संभावना है कि कंप्यूटर को IP पता न मिले।
चरण 1 (चरण ऊपर दिए गए आरेख नंबरों से मेल खाते हैं): अगला, कंप्यूटर ISP के स्थानीय रिकर्सिव नेमसर्वर से पूछेगा। एक ISP एक इंटरनेट सर्विस प्रोवाइडर है — जैसे टाइम वार्नर केबल, स्पेक्ट्रम, वेरिज़ोन, आदि। एक नेमसर्वर जटिल लगता है, लेकिन यह केवल सर्वर सॉफ्टवेयर है जिसे DNS अनुरोधों का उत्तर देने के लिए डिज़ाइन किया गया है (जैसे "www.google.com के लिए IP पता क्या है?")।
कोई भी नेमसर्वर इस प्रश्न का उत्तर दे सकता है, या तो IP पते के साथ प्रतिक्रिया देकर (यदि यह जानता है), या यह प्रतिक्रिया देकर कि यह नहीं जानता और अनुरोध करने वाले सर्वर को एक अलग सर्वर से पूछने के लिए कहता है। एक रिकर्सिव नेमसर्वर अलग है क्योंकि यदि यह प्रश्न का उत्तर नहीं जानता है। यह केवल क्वेरी को पुनर्निर्देशित करने के बजाय उत्तर खोजने का काम करेगा। सभी नेमसर्वर रिकर्सिव नहीं हैं।
चरण 2: रिकर्सिव नेमसर्वर पहले अपने कैश की जांच करेगा। यदि IP पता वहां नहीं है, तो यह एक रूट नेमसर्वर से पूछेगा (रूट नेमसर्वर IP पते नहीं जानते, लेकिन वे अनुरोध पढ़ सकते हैं और रिकर्सिव नेमसर्वर को बता सकते हैं कि आगे कहां जाना है)। सभी रिकर्सिव नेमसर्वर 13 रूट नेमसर्वर के IP पतों के साथ प्री-कॉन्फ़िगर आते हैं। रिकर्सिव नेमसर्वर एक को चुनता है और उससे वही प्रश्न पूछता है ("www.google.com के लिए IP पता क्या है?")।
चरण 3: रूट नेमसर्वर टॉप-लेवल डोमेन (अनुरोध का अंत) पढ़ता है, इस मामले में .com, (www.google.com) और रिकर्सिव नेमसर्वर को ग्लोबल टॉप लेवल डोमेन सर्वर्स (GTLD) से पूछने के लिए कहेगा। GTLD अनिवार्य रूप से प्रत्येक प्रकार के डोमेन के लिए संदर्भ सूचियां हैं — .com, .net., .edu, आदि। जबकि वे वेबसाइटों के IP पते नहीं जानते, वे जानते हैं कि कौन से नेमसर्वर के पास वह जानकारी होगी।
चरण 4: रिकर्सिव नेमसर्वर www.google.com के IP पते के लिए GTLD नेमसर्वर से पूछता है।
चरण 5: GTLD नेमसर्वर आपके अनुरोध के अगले भाग को पढ़ेगा, दाएं से बाएं पढ़ते हुए (इस मामले में www.google.com का 'google') और संपर्क करने के लिए आधिकारिक नेमसर्वर के साथ एक संदेश वापस भेजेगा। एक आधिकारिक नेमसर्वर एक नेमसर्वर है जो डोमेन के लिए जिम्मेदार है (और सूचना का प्राथमिक स्रोत है)।
चरण 6: रिकर्सिव नेमसर्वर आधिकारिक नेमसर्वर से वही प्रश्न पूछेगा ("www.google.com के लिए IP पता क्या है?")। तकनीकी रूप से, सर्वर एड्रेस रिकॉर्ड (A) के लिए पूछ रहा है, जो कि सर्वर IP पते को कैसे संदर्भित करते हैं।
चरण 7: इस सर्वर के पास उत्तर है! यह IP पते को रिकर्सिव नेमसर्वर को वापस पास करेगा, यह बताने के लिए फ्लैग किया गया कि उत्तर आधिकारिक है। रिकर्सिव नेमसर्वर IP पते को अपने कैश में फाइल करता है ताकि अगर कोई जल्द ही उसी वेबसाइट तक पहुंचने की कोशिश करे। कैश में प्रत्येक आइटम को "टाइम टू लिव" के साथ टैग किया जाता है जो सर्वर को बताता है कि जानकारी को हटाने से पहले कितने समय तक रखना है।
चरण 8: रिकर्सिव नेमसर्वर आपके कंप्यूटर को बताता है कि IP पता क्या है (इस बार इसे आधिकारिक के रूप में टैग नहीं किया गया है, क्योंकि यह सूचना का प्राथमिक स्रोत नहीं है। यह केवल जानकारी को पास कर रहा है।
चरण 9: आपका कंप्यूटर अभी प्राप्त किए गए IP पते पर www.google.com के लिए एक अनुरोध भेजता है।
चरण 10: इस पते पर वेब सर्वर गूगल होमपेज लौटाता है और पेज लोड होता है।
यह पूरी प्रक्रिया केवल कुछ मिलीसेकंड में पूरी होती है और हर दिन खरबों बार होती है।
DNS अंतिम उपयोगकर्ताओं को कैसे प्रभावित करता है?
चूंकि DNS इंटरनेट के कामकाज के लिए अभिन्न है, यह हैकर्स के लिए एक प्रमुख लक्ष्य है। DNS के साथ मूल समस्या वही है जो आज हम जिस तकनीक का उपयोग करते हैं उसके साथ अनुभव होने वाली अधिकांश सुरक्षा समस्याओं के साथ है। इंटरनेट, और आज हम जिस अधिकांश तकनीक का उपयोग करते हैं, शोधकर्ताओं के एक छोटे समूह के लिए डिज़ाइन किया गया था और समय के साथ एक ऐसी प्रणाली में विस्तारित हुआ जिसका पूरी दुनिया उपयोग करती है। DNS (और HTTP, और हमारे द्वारा उपयोग किए जाने वाले अधिकांश प्रोटोकॉल) को सुरक्षा को ध्यान में रखकर डिज़ाइन नहीं किया गया था। अब, हमें विभिन्न सुरक्षा मुद्दों के लिए फिक्स जोड़ने पड़े हैं। दुर्भाग्य से, अंत में जोड़ा गया सुरक्षा विकास में बेक की गई सुरक्षा जितना प्रभावी नहीं है।
यह DNS के लिए एक समस्या पैदा करता है कि जब कोई प्रतिक्रिया प्राप्त होती है तो नेम सर्वर की प्रामाणिकता का कोई सत्यापन नहीं होता है। इस प्रकार एक हैकर कंप्यूटर के DNS क्वेरी के लिए दुर्भावनापूर्ण प्रतिक्रियाएं भेज सकता है और कंप्यूटर को यह सोचने के लिए धोखा दे सकता है कि यह DNS नेमसर्वर से वास्तविक प्रतिक्रिया है। दूसरे शब्दों में, जब कंप्यूटर पूछता है, "www.chase.com के लिए IP पता क्या है?" तो हैकर (DNS सर्वर से पहले) अपने दुर्भावनापूर्ण साइट के IP पते के साथ प्रतिक्रिया देगा। फिर जब साइट लोड होती है, तो यह चेस.कॉम वेबसाइट की तरह दिखती है, लेकिन वास्तव में हैकर द्वारा नियंत्रित होती है।
यह फ़िशिंग के समान है — सिवाय इसके कि उपयोगकर्ताओं को खराब लिंक पर क्लिक करने के लिए धोखा नहीं दिया जा रहा है, बल्कि वे जिन वेबसाइटों पर जाने की कोशिश कर रहे हैं उन्हें DNS लुकअप के माध्यम से खराब साइटों पर रूट किया जा रहा है (बहुत अधिक खतरनाक, क्योंकि इस प्रकार के हमलों को रोकना बहुत कठिन है)। इसके लिए उपयोगकर्ता को सावधान रहने, यह नोटिस करने की आवश्यकता होती है कि साइट असली साइट को स्पूफ कर रही है (शायद लिंक बिल्कुल सही नहीं दिखता, या गलत वर्तनी या खराब लोगो कॉपी हैं)। हालांकि, यह बहुत मुश्किल हो सकता है और उपयोगकर्ताओं के अपेक्षाकृत तकनीकी रूप से समझदार होने पर निर्भर करता है।
2016 में, एक DNS हमले ने संयुक्त राज्य अमेरिका के अधिकांश पूर्वी तट के इंटरनेट के महत्वपूर्ण हिस्सों को लगभग पूरे दिन के लिए बंद कर दिया। उस मामले में, आउटेज DDoS हमले के कारण हुआ था। DDoS हमला एक डिस्ट्रिब्यूटेड-डेनियल-ऑफ-सर्विस हमला है, जिसमें इंटरनेट पर हजारों मशीनें एक ही समय में एक सिस्टम पर हमला करती हैं। आमतौर पर, ये मशीनें होती हैं जो उनके मालिक की जानकारी के बिना मैलवेयर से संक्रमित होती हैं, और एक हैकर, या हैकर्स का समूह, सभी मशीनों को नियंत्रित कर रहा होता है। इन मशीनों को एक साथ उपयोग किए जाने पर 'बॉटनेट' कहा जाता है।
बॉटनेट पीड़ित सर्वर को DNS अनुरोध भेजता है और भेजे गए अनुरोधों की मात्रा सिस्टम को अभिभूत कर देती है, जिससे सर्वर वैध ट्रैफिक को संभालने में असमर्थ हो जाता है जो इसे प्राप्त होता है। इस प्रकार, जब हैकर्स DNS सर्वरों पर हमला कर रहे होते हैं और एक कंप्यूटर IP पते का अनुरोध करने की कोशिश करता है, तो सर्वर प्रतिक्रिया देने में असमर्थ होता है। इसलिए कंप्यूटर उन साइटों तक नहीं पहुंच सकता जो सर्वर नियंत्रित करता है (या जिसके लिए आधिकारिक है) जब तक कि हमला बंद नहीं हो जाता।
इस हमले को सर्वरों को ओवर-प्रोविजनिंग करके अतिरिक्त मांग को संभालने या DNS फ़ायरवॉल होने से कम किया जा सकता है।
DNS द्वारा प्रस्तुत कई समस्याओं को हल करने का एक व्यापक तरीका DNSSEC है। DNSSEC पब्लिक की क्रिप्टोग्राफी पर आधारित डिजिटल हस्ताक्षरों के साथ प्रमाणीकरण को मजबूत करता है। अनिवार्य रूप से अनुरोधित डेटा का मालिक इसे डिजिटल रूप से हस्ताक्षर करता है, ताकि यह सुनिश्चित हो सके कि उपरोक्त स्थिति नहीं हो सकती। यह डेटा मूल प्रमाणीकरण (डेटा वास्तव में वहां से आया जहां रिसॉल्वर सोचता है कि यह आया था) और डेटा अखंडता सुरक्षा (डेटा ट्रांजिट में संशोधित नहीं हुआ है) प्रदान करता है।
दुर्भाग्य से, DNS को ठीक करने के लिए, DNSSEC को व्यापक तैनाती की आवश्यकता होती है। इसे नेटवर्क ऑपरेटरों द्वारा उनके रिकर्सिव रिसॉल्वर्स पर और डोमेन नाम मालिकों द्वारा आधिकारिक सर्वरों पर विशेष रूप से सक्षम करने की आवश्यकता होती है। यह अभी तक नहीं हुआ है, लेकिन उम्मीद है कि जैसे-जैसे अधिक लोग DNS द्वारा प्रस्तुत मुद्दों के बारे में जागरूक होंगे और परिवर्तनों की वकालत करेंगे, यह होगा।