इंटरनेट ब्राउज़ करते समय आप अक्सर ऐसी दवाओं के विज्ञापन देखते हैं जो चमत्कारी परिणाम और भारी छूट का वादा करते हैं। लेकिन इन विज्ञापनों के पीछे एक भयावह सच्चाई छिपी होती है। इनमें से अधिकांश विज्ञापन नकली होते हैं और संभावित रूप से दुर्भावनापूर्ण भी!
PHP फार्मा हैक क्या है?
हैकर्स अधिक ट्रैफिक वाली वेबसाइटों का उपयोग अवैध फार्मास्यूटिकल दवाओं का ऑनलाइन विज्ञापन करने के लिए करते हैं। इस तकनीक को SEO स्पैम हैक कहा जाता है। चूंकि इस तरह के हैक फार्मास्यूटिकल्स से संबंधित बड़ी संख्या में होते हैं, इसलिए इसे PHP फार्मा हैक या केवल फार्मा हैक भी कहा जाता है। ऑनलाइन इस तरीके से बेची जाने वाली सबसे लोकप्रिय दवा वियाग्रा है, इसलिए इसे PHP वियाग्रा हैक के नाम से भी जाना जाता है।
PHP फार्मा हैक को समझना
जैसा कि पहले बताया गया है, PHP फार्मा हैक एक प्रकार का SEO स्पैम हैक है। SEO हैक ऐसी हैकिंग विधियां हैं जो सर्च इंजन को मैनिपुलेट करके ट्रैफिक बढ़ाती हैं और पेज को उच्च रैंक दिलाती हैं। हालांकि, उपयोग किए गए तरीके सर्च इंजन के नियमों और शर्तों का उल्लंघन करते हैं। 2018 में, सभी इंटरनेट हैक का लगभग 51.3% SEO स्पैम से संबंधित था। यह प्रतिशत 2017 की तुलना में 7.3% बढ़ा था।
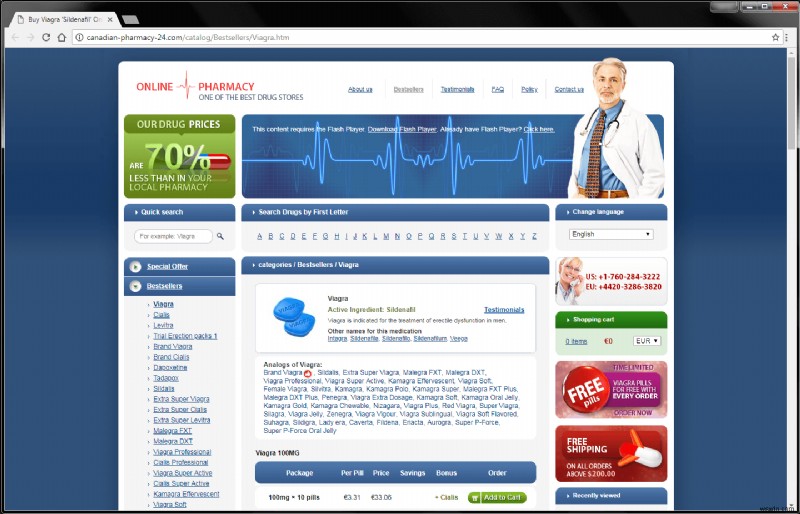
फार्मा हैकर्स बिना प्रिस्क्रिप्शन के अवैध या नकली दवाएं बेचते हैं। आमतौर पर बेची जाने वाली दवाओं में वियाग्रा, लेविट्रा और सियालिस शामिल हैं। फिर भी, इन्हें बेचने के लिए फार्मा हैकर्स अच्छी रैंक वाली वेबसाइटों में घुसपैठ करते हैं, मौजूदा कंटेंट बदलते हैं, अधिक पेज जोड़ते हैं और अपनी वेबसाइटों के लिंक डालते हैं। अब आप सोच सकते हैं कि अगर उनकी अपनी वेबसाइट है, तो वे ऐसा क्यों करते हैं?

गूगल जैसे सर्च इंजन ऐसी अवैध फार्मास्यूटिकल वेबसाइटों की पहचान करने की कोशिश करते हैं और उन्हें रैंक नहीं करते। नतीजतन, इन वेबसाइटों को पर्याप्त ट्रैफिक नहीं मिलता। इसलिए वे अपने उत्पादों का विज्ञापन करने के लिए अच्छी तरह से स्थापित वेबसाइटों का लाभ उठाते हैं। इस तरह, उन्हें विक्टिम वेबसाइट का सारा ट्रैफिक मिल जाता है। ये हैकर्स PHP फाइलों के माध्यम से वेबसाइटों पर हमला करते हैं। तदनुसार, इनमें PHP फंक्शन होते हैं। अब, ऐसे दुर्भावनापूर्ण PHP फंक्शन को खोजना आसान नहीं है। लेकिन हमने इसे आपके लिए निम्नलिखित खंड में समझाने की पूरी कोशिश की है।
संबंधित गाइड – PHP हैक हटाने की पूरी प्रक्रिया
अपनी वेबसाइट पर PHP फार्मा हैक का पता लगाना
वेबसाइट मालिक के लिए अपनी वेबसाइट पर PHP फार्मा हैक की पहचान करना काफी मुश्किल होता है। कोई अपनी वेबसाइट पर हुए मामूली संशोधनों को नजरअंदाज कर सकता है। इस प्रकार, हम सुझाव देते हैं कि आप अपने PHP वेबसाइट पर इन 15 हैक संकेतों की जांच करके शुरुआत करें।
वैकल्पिक रूप से, आप 'वियाग्रा खरीदें', 'सियालिस खरीदें', 'लेविट्रा खरीदें' जैसी त्वरित खोज कर सकते हैं और पेजों को स्किम करके देख सकते हैं कि क्या आपके वेबसाइट पेज वहां हैं।
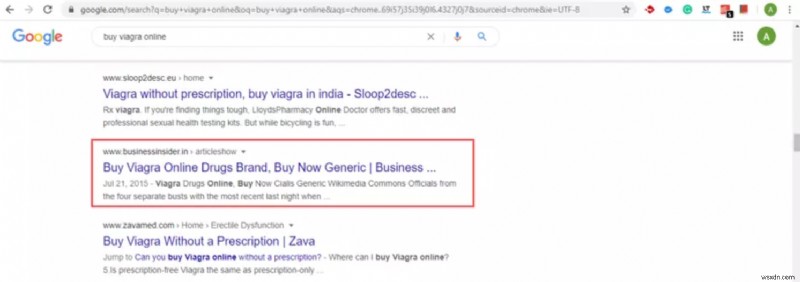
PHP वियाग्रा हैक का पता लगाना मुश्किल होने का एक और कारण इसमें शामिल रणनीति है।
हैकर्स वेबसाइट में घुसपैठ करने के काफी समय बाद कंटेंट बदलना और उत्पादों का विज्ञापन करना शुरू करते हैं। इस बीच, वे वेबसाइट पर बैकडोर डालते हैं। बैकडोर, जैसा कि नाम से पता चलता है, हैकर्स को सुरक्षा दीवारों और एन्क्रिप्शन से गुजरे बिना वेबसाइट में वैकल्पिक प्रवेश प्रदान करता है।
आप SEO स्पैम स्कैनर का उपयोग करके या सुरक्षा प्लगइन का उपयोग करके अपनी PHP वेबसाइट को फार्मा हैक के लिए स्कैन कर सकते हैं। सौभाग्य से, Astra एक मशीन लर्निंग-संचालित मैलवेयर स्कैन प्रदान करता है जो आपकी वेबसाइटों पर चल रहे PHP फार्मा हैक अभियानों के साथ-साथ अन्य हैक का भी पता लगाता है, यदि कोई हो।
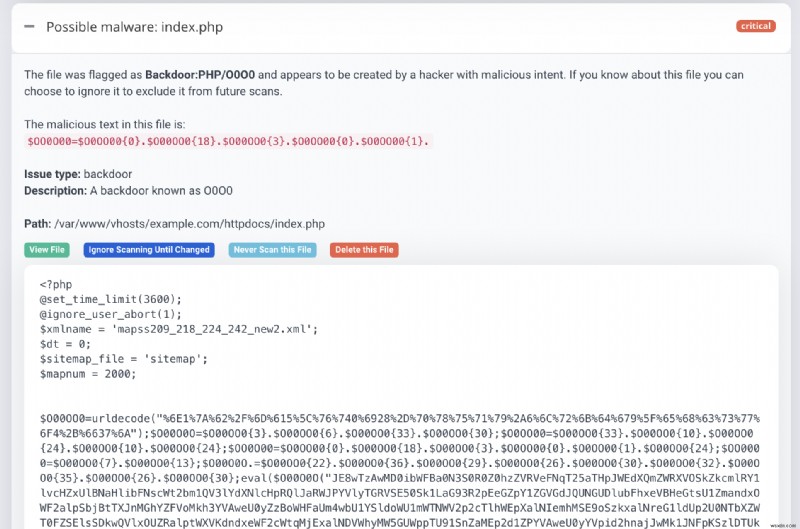
हमारे 24*7 उपलब्ध मैलवेयर स्कैनर के साथ, आप फाइल अंतर की समीक्षा भी कर सकते हैं और केवल एक क्लिक से दुर्भावनापूर्ण फाइलों को हटा भी सकते हैं।
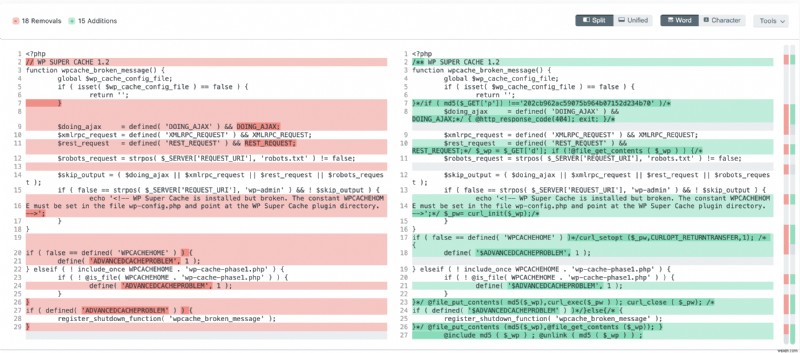
अपनी वेबसाइट से फार्मा हैक कैसे हटाएं?
1) मैलवेयर के लिए स्कैन करें
PHP फार्मा हैक से संबंधित हैक की गई फाइलों का पता मैलवेयर स्कैन द्वारा लगाया जा सकता है। आप ऑनलाइन मैलवेयर स्कैन का उपयोग कर सकते हैं या कोई एप्लिकेशन इंस्टॉल कर सकते हैं। कई में से, उपलब्ध सर्वोत्तम मैलवेयर स्कैन और निष्कासन प्रोग्राम में से एक Astra Security Suite है।
2) बैकअप पुनर्स्थापित करें
हमेशा अपनी वेबसाइट पर डेटा का बैकअप लें। हमेशा! वेबसाइट के सुचारू संचालन के लिए यह अत्यंत आवश्यक है। जब भी कोई हैक पहचाना जाए, बिना देरी के बैकअप पुनर्स्थापित करें।
3) हैक फाइलों की पहचान करें और उन्हें साफ़ करें
जैसा कि पहले बताया गया है, PHP फार्मा हैक में PHP फंक्शन होते हैं। इसलिए, आप eval() या base64_decode() जैसी फाइलों को खोज सकते हैं।
4) बैकडोर के लिए स्कैन करें और उन्हें हटाएं
बैकडोर सुरक्षा प्रणाली के लिए एक खतरा है। बैकडोर का उपयोग करके, एक हैकर सुरक्षा उपायों से आसानी से समझौता कर सकता है। इसलिए, आपको समय-समय पर बैकडोर के लिए स्कैन करना चाहिए और उन्हें हटाना चाहिए।
हैक को कैसे रोकें?
चूंकि इन हैक की पहचान करना काफी मुश्किल है, इसलिए आपको तैयार रहना चाहिए और उन्हें रोकने के लिए आवश्यक कदम उठाने चाहिए। यहां आपको क्या करना चाहिए:
- अपनी साइट को समय-समय पर अपडेट करें। सभी प्लगइन को नवीनतम संस्करण में अपडेट करना सुनिश्चित करें।
- केवल मजबूत पासवर्ड का उपयोग करें। सुनिश्चित करें कि वे कम से कम 12 वर्ण लंबे हों और इसमें अपरकेस, लोअरकेस, नंबर और विशेष वर्ण (!,@,#,..) का संयोजन हो।
- सुरक्षा प्लगइन इंस्टॉल करें।
- समय-समय पर मैलवेयर के लिए स्कैन करें।
- फाइल अनुमतियों को इस तरह सेट करें ताकि बाहरी पहुंच कम हो सके
निष्कर्ष
PHP फार्मा हैक और इसी तरह के SEO पॉइजनिंग हमले आपकी वेबसाइट के SEO को गंभीर रूप से नुकसान पहुंचा सकते हैं। इसके अलावा, आपकी PHP वेबसाइट पर फार्मा हैक का लगातार अस्तित्व अंततः आपकी वेबसाइट को संभावित खतरे के रूप में पहचाने जाने और सर्च इंजन द्वारा ब्लैकलिस्ट किए जाने की स्थिति में धकेल सकता है।
आपकी कड़ी मेहनत से अर्जित SEO परिणामों और वेबसाइट के रूप में प्रतिष्ठा को बचाने के लिए PHP फार्मा हैक की शुरुआती पहचान आवश्यक है। हालांकि, यह जानना बहुत आसान नहीं है कि आपकी वेबसाइट हैक हुई है या नहीं। फिर भी, यदि आपने इस लेख में बताए गए चरणों का पालन किया तो यह फार्मा हैक को पहचानने और हटाने में आपकी काफी मदद करेगा।
पेशेवर सहायता के लिए, Astra जैसा पूर्ण सुरक्षा सूट आपकी मदद के लिए मौजूद है।