अमास्टी RMA एक्सटेंशन की कमजोरियों के बारे में
मैजेंटो का उपयोग करने वाले एक क्लाइंट के साथ सुरक्षा ऑडिट के दौरान, हमारे इंजीनियरों ने अमास्टी RMA एक्सटेंशन में कुछ गंभीर कमजोरियों की खोज की। पहली भेद्यता एक हैकर को सर्वर पर दुर्भावनापूर्ण फ़ाइलें अपलोड करने की अनुमति देती है। चूंकि PHP फ़ाइलें भी अपलोड की जा सकती हैं, एक हैकर आसानी से c99, r57, anishell जैसे दुर्भावनापूर्ण शेल को सर्वर पर अपलोड कर सकता है।
यदि अतिरिक्त जांच मौजूद नहीं है, तो एक हैकर इस भेद्यता का फायदा उठाकर पूरे सर्वर पर नियंत्रण प्राप्त कर सकता है। एक अन्य भेद्यता, जो RMA का उपयोग करने वाली केवल कुछ वेबसाइटों में पाई गई, एक हैकर को सर्वर से किसी भी डायरेक्टरी को डाउनलोड करने की अनुमति देती है।
वेब ऐप के बारे में कुछ जानकारी उपलब्ध होने पर, एक हैकर सर्वर से महत्वपूर्ण फ़ाइलें डाउनलोड कर सकता है।
भेद्यता का विवरण
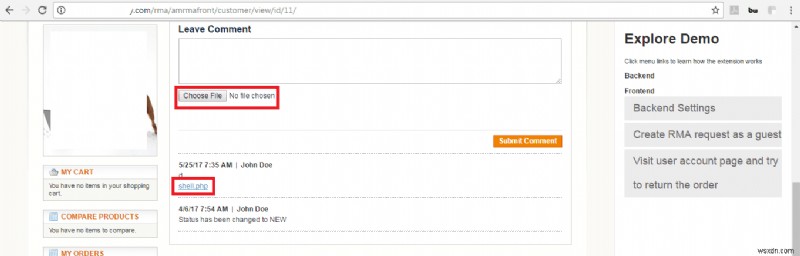
- दुर्भावनापूर्ण फ़ाइल अपलोड: अपलोड क्षेत्र का फायदा उठाकर हैकर्स दुर्भावनापूर्ण फ़ाइलें अपलोड कर सकते हैं। जैसे जब हमने प्रयास किया तो हम एक PHP शेल अपलोड करने में सक्षम थे। इसलिए मैजेंटो फ़ाइल अपलोड को सुरक्षित करना बहुत महत्वपूर्ण है। नीचे दी गई तस्वीर देखें:
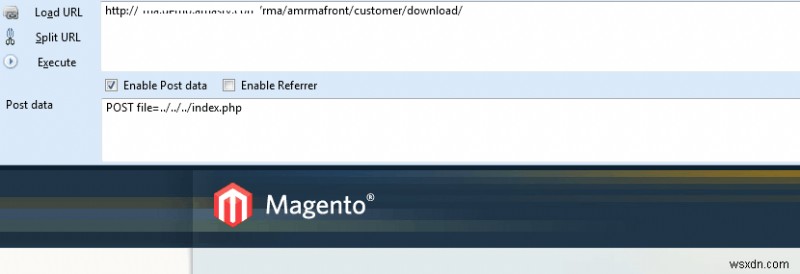
- डायरेक्टरी ट्रैवर्सल/फ़ाइल डाउनलोड: यदि निम्नलिखित अनुरोध किया जाता है (नीचे दी गई तस्वीर देखें), तो सर्वर पर एक फ़ाइल डाउनलोड की जा सकती है। .htaccess जैसी सामान्य फ़ाइलों के लिए जो लगभग हर सर्वर पर मौजूद होती हैं, हैकर्स आसानी से अनुमान लगा सकते हैं और उन्हें डाउनलोड कर सकते हैं। हालांकि, हमारा क्लाइंट जो मैजेंटो 1.9 पर था, इसके प्रति संवेदनशील था लेकिन अन्य संस्करणों पर इसे पुन: पेश करना संभव नहीं था।
मैजेंटो RMA कमजोरियों के परिणाम
- संपूर्ण सर्वर से समझौता संभव
- हैकर्स द्वारा सर्वर फ़ाइल डाउनलोड
- अंतिम उपयोगकर्ताओं/एडमिन पर लक्षित हमला संभव
समयरेखा
अमास्टी टीम भेद्यता को ठीक करने में बहुत तेज थी। हमें RMA प्लग-इन के उत्पाद प्रबंधक किरिल से त्वरित उत्तर मिला। जिसके बाद कुछ दिनों के भीतर पैच जारी किया गया।
मैजेंटो सुरक्षित फ़ाइल अपलोड
मैजेंटो फ़ाइल अपलोड को सुरक्षित करना बहुत महत्वपूर्ण है, क्योंकि अपलोड क्षेत्र का फायदा उठाकर हैकर्स दुर्भावनापूर्ण फ़ाइलें अपलोड कर सकते हैं। जैसे जब हमने प्रयास किया तो हम एक PHP शेल अपलोड करने में सक्षम थे।