Computer >> कंप्यूटर ट्यूटोरियल >  >> नेटवर्किंग >> नेटवर्क सुरक्षा

तत्काल सुरक्षा चेतावनी: Affiliate Plus Magento एक्सटेंशन में XSS भेद्यता के लिए तत्काल अपग्रेड आवश्यक

कुछ हफ्ते पहले, हम Magento शॉप का उपयोग करने वाले एक ग्राहक के लिए सुरक्षा स्कैन कर रहे थे। उनकी वेबसाइट का ऑडिट करते समय हमारी टीम को Affiliate Plus मॉड्यूल में एक महत्वपूर्ण भेद्यता मिली। Affiliate Plus की वेबसाइट के अनुसार, 7000+ स्टोर एक्सटेंशन का उपयोग करते हैं। यह Affiliate Plus Magento मॉड्यूल XSS भेद्यता कई Magento स्टोर्स को असुरक्षित छोड़ देती है।

Affiliate Plus Magento मॉड्यूल XSS के बारे में

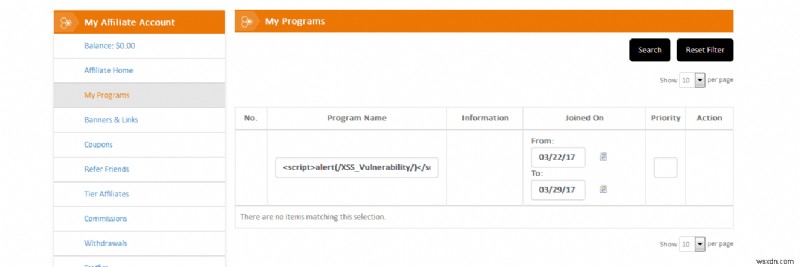
  • अपने स्टोर Magento में एक Affiliate के रूप में लॉग इन करें, 'मेरा प्रोग्राम सेक्शन' पर जाएं
  • 'प्रोग्राम नाम' कॉलम में निम्न JS कोड जोड़ें:
<script>alert(/XSS_Vulnerability/)</script>
  • 'खोज' बटन पर क्लिक करेंतत्काल सुरक्षा चेतावनी: Affiliate Plus Magento एक्सटेंशन में XSS भेद्यता के लिए तत्काल अपग्रेड आवश्यक
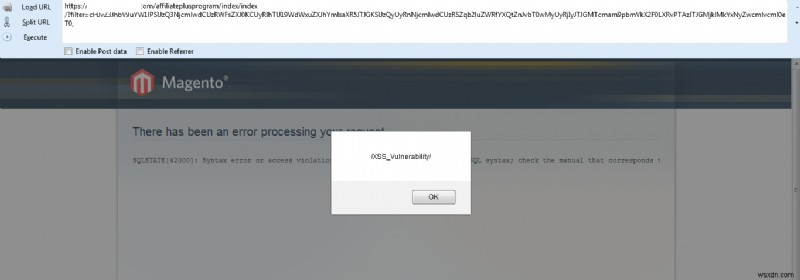
  • जावास्क्रिप्ट कोड के निष्पादन का सुझाव देने वाला एक पॉप-अप दिखाई देता हैतत्काल सुरक्षा चेतावनी: Affiliate Plus Magento एक्सटेंशन में XSS भेद्यता के लिए तत्काल अपग्रेड आवश्यक
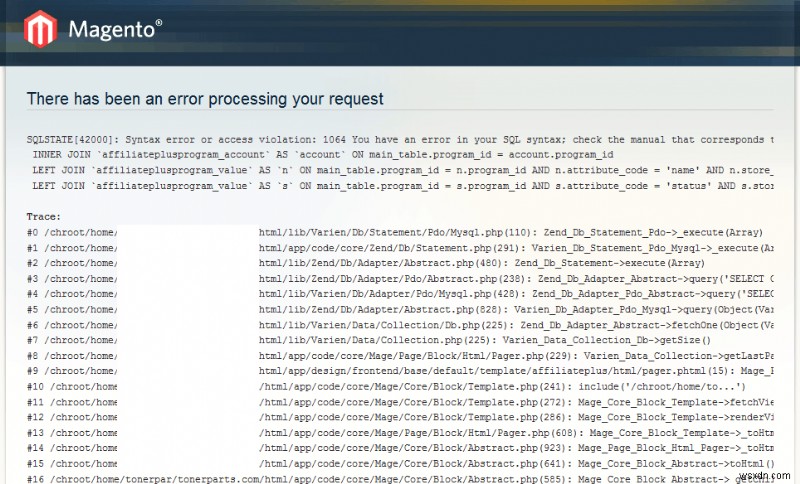
  • इसके अलावा, एप्लिकेशन द्वारा SQL क्वेरीज़ भी दी जाती हैं जिससे SQL त्रुटियों और डेटाबेस संरचना का खुलासा होता हैतत्काल सुरक्षा चेतावनी: Affiliate Plus Magento एक्सटेंशन में XSS भेद्यता के लिए तत्काल अपग्रेड आवश्यक

परिणाम

XSS, सबसे व्यापक रूप से पाई जाने वाली और शोषित भेद्यता में से एक होने के नाते, कुछ महत्वपूर्ण परिणामों के साथ आती है। परावर्तित XSS के मामले में, परिणाम अक्सर किसी विशेष ग्राहक पर लक्षित होते हैं। हालांकि, एडमिन डेटा चुराने और अधिक के उद्देश्य से हमले किए जा सकते हैं। इनमें शामिल हैं:

  • अंतिम उपयोगकर्ता डेटा/खाता जानकारी से समझौता
  • लक्षित हमलों के माध्यम से एडमिन विवरण चोरी
  • वेब ऐप की आंतरिक निर्देशिका संरचना का खुलासा

समयरेखा

Affiliate Plus टीम मुद्दे को समझने में बहुत तेज थी और इसे ठीक करने पर तुरंत काम किया। उन्होंने मॉड्यूल के पैच के साथ अद्यतन संस्करण को तैनात करने और जारी करने में सक्रिय रूप से काम किया। टीम को बधाई!
  1. तत्काल: WPForms 1.5.9 प्रमाणित XSS के लिए असुरक्षित - तत्काल अपडेट आवश्यक तत्काल: WPForms 1.5.9 प्रमाणित XSS के लिए असुरक्षित - तत्काल अपडेट आवश्यक

    WPForms प्लगइन संस्करण 1.5.8.2 और नीचे को प्लगइन का ऑडिट करते समय प्रमाणित स्टोर्ड XSS के लिए असुरक्षित पाया गया। WPForms संस्करण 1.5.9 बेहतर डेटा सैनिटाइजेशन के साथ 5 मार्च, 2020 को जारी किया गया था। CVE ID: CVE-2020-10385 सारांश WPForms 3 मिलियन से अधिक सक्रिय इंस्टॉलेशन के साथ एक लोकप्रिय वर्ड

  1. नागियोस लॉग सर्वर 2.1.6 में क्रिटिकल स्टोर्ड XSS भेद्यता - तत्काल अपडेट आवश्यक नागियोस लॉग सर्वर 2.1.6 में क्रिटिकल स्टोर्ड XSS भेद्यता - तत्काल अपडेट आवश्यक

    लोकप्रिय लॉग मॉनिटरिंग और मैनेजमेंट एप्लिकेशन, नागियोस लॉग सर्वर संस्करण 2.1.6 (टेस्टिंग के समय नवीनतम) का परीक्षण करने पर, हमने पाया कि यह स्टोर्ड XSS हमलों के प्रति संवेदनशील है। CVE ID: CVE-2020-16157 सारांश नागियोस लॉग सर्वर एक लोकप्रिय सेंट्रलाइज़्ड लॉग मैनेजमेंट, मॉनिटरिंग और एनालिसिस सॉफ्टव

  1. SeedProd के कमिंग सून पेज प्लगइन (v5.1.0) में क्रिटिकल XSS भेद्यता - अपनी साइट को सुरक्षित करने के लिए अभी अपडेट करें SeedProd के कमिंग सून पेज प्लगइन (v5.1.0) में क्रिटिकल XSS भेद्यता - अपनी साइट को सुरक्षित करने के लिए अभी अपडेट करें

    कमिंग सून पेज, अंडर कंस्ट्रक्शन एंड मेंटेनेंस मोड बाय SeedProd प्लगइन फॉर वर्डप्रेस संस्करण 5.1.0 और उससे नीचे, मेरे द्वारा प्लगइन का ऑडिट करते समय स्टोर्ड XSS के प्रति संवेदनशील पाए गए। बेहतर डेटा सैनिटाइज़ेशन के साथ प्लगइन संस्करण 5.1.2, 24 जून, 2020 को जारी किया गया। CVE ID: CVE-2020-15038 सारा