दो लोकप्रिय वर्डप्रेस प्लगइन - Elementor Pro और Ultimate Add-ons for Elementor को लक्षित करने वाले एक बड़े हमले अभियान की पहचान की गई है। इन प्लगइन को इंस्टॉल किए हुए दस लाख से अधिक वर्डप्रेस वेबसाइटें एक हॉट टारगेट हैं। चूंकि जीरो-डे एक्सप्लॉइट पहली बार सामने आया, Elementor और Ultimate Addons for Elementor के प्लगइन डेवलपर्स ने भेद्यता को पैच करने के लिए जल्दबाजी की। दोनों प्लगइन को उनके अपडेटेड वर्जन में पैच प्राप्त हुए हैं, जो हैं:
- Elementor Pro: 2.9.4
- Ultimate Addons for Elementor: 1.24.2
कृपया इन संस्करणों में अपडेट करें यदि आपने पहले से नहीं किया है तो आप जिस भी पूर्व संस्करण का उपयोग कर रहे हों।
6 जून 2020 को अपडेट किया गया: Elementor Page Builder प्लगइन में एक और क्रिटिकल स्टोर्ड XSS भेद्यता खोजी गई। यह भेद्यता एक लेखक-स्तरीय उपयोगकर्ता को संभावित दुर्भावनापूर्ण XSS पेलोड के साथ कस्टम लिंक बनाने और विजेट के लिए कस्टम एट्रिब्यूट बनाने की अनुमति देती है, जो फिर से एक स्टोर्ड XSS जोखिम बन जाता है। पैच संस्करण 2.9.10 में जारी किया गया है। कृपया जल्द से जल्द इस संस्करण में अपडेट करें।
हैक के बारे में अधिक…
Elementor Pro में एक भेद्यता ने खुले पंजीकरण वाली WP वेबसाइटों पर रिमोट कोड एक्जीक्यूशन की अनुमति दी। भेद्यता एक सब्सक्राइबर-स्तरीय उपयोगकर्ता को दी गई फाइल अपलोड अनुमतियों से उपजी है। एक सब्सक्राइबर को साइट पर आइकन सेट (ज़िप प्रारूप में) अपलोड करने की अनुमति है।
चूंकि Elementor Pro में एक वैधता जांच का भी अभाव था, इसने संदिग्ध एक्सटेंशन और सामग्री को अपलोड करने की अनुमति दी। इसलिए न्यूनतम स्तर के प्रमाणीकरण वाला एक हैकर अब निष्पादन योग्य दुर्भावनापूर्ण कोड के साथ एक .zip फाइल अपलोड करने में सक्षम है। एक बार कोड निष्पादित हो जाने पर, हमलावर कुछ भी कर सकता है। शेल या मैलवेयर अपलोड करने से लेकर बैकडोर डालने, नकली उपयोगकर्ता जोड़ने, प्रशासनिक पहुंच प्राप्त करने, सेटिंग्स संशोधित करने, यहां तक कि पूरी वेबसाइट को हटाने तक।
Elementor Pro द्वारा जारी पैच में, इसने अब ज़िप की फाइल सामग्री को मान्य करने के लिए निम्नलिखित कोड जोड़ा है। ताकि केवल CSS, EOT, HTML, JSON, OTF, SVG, आदि फाइल प्रारूपों को अपलोड करने की अनुमति हो।
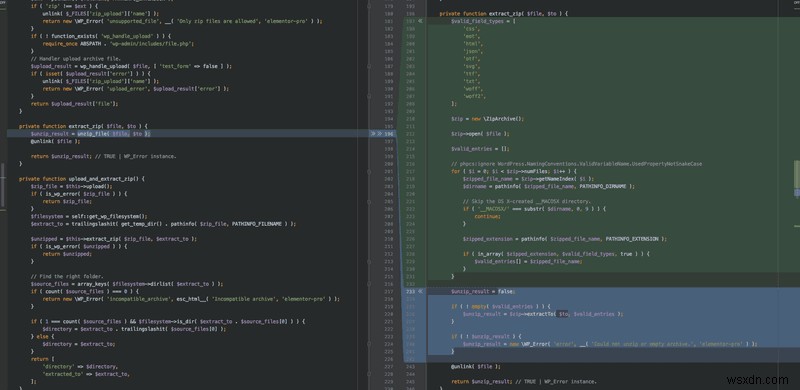
उन्होंने केवल अधिकृत उपयोगकर्ताओं (प्रशासक और सुपर-प्रशासक के एक्सेस लेवल वाले) को फाइल अपलोड करने की अनुमति देने के लिए एक और पैच जोड़ा। यदि सब्सक्राइबर की भूमिका वाला उपयोगकर्ता ज़िप अपलोड करने का प्रयास करता है, तो यह एक त्रुटि फेंकेगा।

Ultimate Add-on प्लगइन में फाइल अपलोड नियमों की कमी नहीं है। हालांकि, यह किसी को भी वेबसाइट पर सब्सक्राइबर-स्तरीय पहुंच प्राप्त करने की अनुमति देता है। यहां तक कि सक्रिय पंजीकरण फॉर्म की अनुपस्थिति में भी।
Ultimate Addons for Elementor में यह भेद्यता हैकर्स को आधार प्रदान करती है, जो उन्हें Elementor Pro में अधिक क्रिटिकल RCE भेद्यता का शोषण करने देती है। इसलिए भले ही कोई वेबसाइट पंजीकरण फॉर्म होस्ट न करे, एक हमलावर खुद को सब्सक्राइबर के रूप में जोड़ सकता है, जो Elementor Pro में RCE भेद्यता का शोषण करने के लिए न्यूनतम आवश्यकता है।
यहां, हमें उल्लेख करना चाहिए कि भेद्यता विशेष रूप से Elementor Pro में निहित है और Elementor के मुफ्त संस्करण के उपयोगकर्ता हमले से सुरक्षित हैं।
नुकसान नियंत्रण!
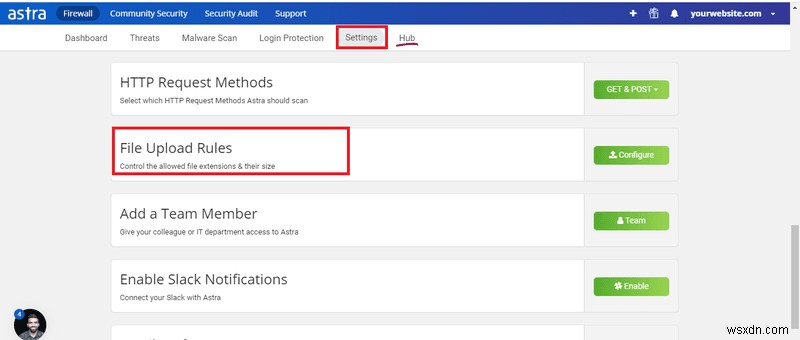
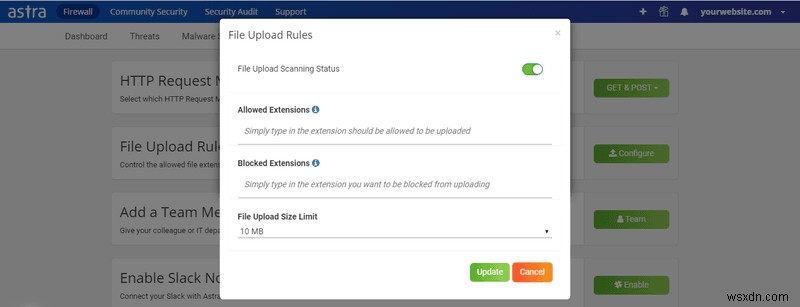
यदि आप Astra ग्राहक हैं, तो आपको चिंता करने की ज़रूरत नहीं है क्योंकि Astra पहले से ही ऐसी फाइल अपलोड को ब्लॉक करता है। दोगुना सुनिश्चित होने के लिए, आप अपने डैशबोर्ड में लॉग इन कर सकते हैं, Settings>>File Upload Rules पर नेविगेट कर सकते हैं, और देख सकते हैं कि टॉगल कुंजी पहले से चालू है या नहीं।
यदि आप अतिरिक्त एक्सटेंशन ब्लॉक करना चाहते हैं, तो आप एक फाइल अपलोड नियम भी जोड़ सकते हैं जो ऐसे सभी दुर्भावनापूर्ण अपलोड प्रयासों को रोकता है।
Elementor Pro और Ultimate Add-on for Elementor के अन्य सभी उपयोगकर्ताओं को पैच किए गए संस्करण में अपडेट करने की सलाह दी जाती है। पैच किए गए संस्करण, जैसा कि मैंने पहले ही उल्लेख किया है - Elementor Pro के लिए 2.9.4 और Ultimate Add-ons for Elementor के लिए 1.24.2।
यदि आप हैक हो चुके हैं, तो आप Astra द्वारा तत्काल मैलवेयर सफाई (4 घंटे से कम समय में) प्राप्त कर सकते हैं और अपनी वेबसाइट को सामान्य स्थिति में बहाल कर सकते हैं।
अपडेट सुनिश्चित करने के बाद, बेहतर सुरक्षा के लिए इस वर्डप्रेस सुरक्षा गाइड का पालन करना भी सुनिश्चित करें।