WordPress किसी के लिए भी जल्दी से वेबसाइट बनाना आसान बनाता है, लेकिन ऑनलाइन बहुत शोर है जो बात करता है कि इसमें कितने सुरक्षा मुद्दे हैं।
क्या WordPress में सुरक्षा मुद्दे हैं? हाँ
क्या वे अतुलनीय हैं? नहीं
क्या यह आपको WordPress के साथ अपनी वेबसाइट बनाने से रोकना चाहिए? बिल्कुल नहीं
एक रूढ़िवादी अनुमान वेबसाइटों की संख्या लगभग 2 बिलियन रखता है, और WordPress उनमें से लगभग 45% को शक्ति देता है। यह WordPress के इतना विपुल होने के कारण ही है कि यह इतने सारे हैक का विषय है। एक सीधे परिणाम के रूप में, WordPress एक बहुत ही सुरक्षित प्रणाली में विकसित हुआ है। वास्तव में, पिछले वर्षों में WordPress द्वारा हल किए गए कई सुरक्षा मुद्दे अभी भी अन्य CMS पर मौजूद हैं।
इस लेख में, हम बताएंगे कि आपको किन WordPress सुरक्षा मुद्दों पर ध्यान देना चाहिए, और अधिक महत्वपूर्ण बात यह है कि आप अपनी वेबसाइट को उनसे कैसे बचा सकते हैं।
संक्षेप में: MalCare के साथ अपनी वेबसाइट को WordPress सुरक्षा चिंताओं से बचाएं। MalCare एक ऑल-इन-वन सुरक्षा प्लगइन है, जो एक मैलवेयर स्कैनर, ऑटो-क्लीनर, और एक फायरवॉल को एक जगह जोड़ता है। इसके अलावा, आप अपनी वेबसाइट को सुरक्षित रूप से अपडेट कर सकते हैं और हैकर्स को सुरक्षा कमजोरियों का फायदा उठाने से रोक सकते हैं। यदि आप WordPress सुरक्षा मुद्दों के लिए एक विशेषज्ञ समाधान ढूंढ रहे हैं, तो आपने इसे MalCare के साथ पाया है।
क्या WordPress में सुरक्षा मुद्दे हैं?
हाँ, WordPress के साथ सुरक्षा मुद्दे हैं, लेकिन अब इनसे निपटना मुश्किल नहीं है। आपको विकास का अनुभव होने या WordPress कोड के साथ छेड़छाड़ करने की आदत होने की आवश्यकता नहीं है ताकि खतरों का मुकाबला कर सकें। इस लेख में बताए गए सरल सुधारों का पालन करें, और आपके पास एक मजबूत, सुरक्षित WordPress वेबसाइट होगी।
16 सामान्य WordPress सुरक्षा मुद्दे जो आपकी वेबसाइट को प्रभावित कर सकते हैं
WordPress में बहुत सारे सुरक्षा मुद्दे हैं, लेकिन अच्छी बात यह है कि उन सभी को आसानी से हल किया जा सकता है। कोई भी अपनी वेबसाइट की सुरक्षा प्रबंधित करने में समय बिताना नहीं चाहता, बजाय इसे बढ़ाने या अपने राजस्व को बढ़ाने के।
WordPress सुरक्षा कमजोरियों और समझौता किए गए पासवर्ड के अलावा, मैलवेयर और हमले भी सुरक्षा मुद्दे हैं। हालांकि मैलवेयर और WordPress हमलों को कभी-कभी एक दूसरे के स्थान पर उपयोग किया जाता है, वे अलग हैं। मैलवेयर वह दुर्भावनापूर्ण कोड है जो हैकर्स आपकी वेबसाइट में इंजेक्ट करते हैं; जबकि हमले वे तंत्र हैं जिनका उपयोग वे मैलवेयर इंजेक्ट करने के लिए करते हैं। नीचे दी गई सूची में, हमने सभी 4 प्रकार के WordPress सुरक्षा मुद्दों को कवर किया है।
यहां उन सामान्य WordPress सुरक्षा मुद्दों की सूची दी गई है जिन्हें आपको जानना आवश्यक है:
- आउट-ऑफ-डेट प्लगइन्स और थीम
- कमजोर पासवर्ड
- आपकी WordPress वेबसाइट पर मैलवेयर
- SEO स्पैम मैलवेयर
- फ़िशिंग घोटाले
- दुर्भावनापूर्ण रीडायरेक्ट
- पुन: उपयोग किए गए पासवर्ड
- नल्ड सॉफ़्टवेयर
- आपकी WordPress साइट पर बैकडोर
- wp-vcd.php मैलवेयर
- ब्रूट फोर्स हमले
- SQL इंजेक्शन
- क्रॉस-साइट स्क्रिप्टिंग हमले
- वेबसाइट HTTPS के बजाय HTTP पर है
- WordPress से स्पैम ईमेल भेजे जा रहे हैं
- निष्क्रिय उपयोगकर्ता खाते
1. आउट-ऑफ-डेट प्लगइन्स और थीम
WordPress प्लगइन्स और थीम सभी कोड के साथ बनाए गए हैं, और जैसा कि हमने पहले बताया, डेवलपर्स कभी-कभी कोड में गलतियाँ करते हैं। गलतियाँ सुरक्षा में चूक का कारण बन सकती हैं, जिन्हें कमजोरियाँ कहा जाता है।
सुरक्षा शोधकर्ता लोकप्रिय सॉफ़्टवेयर में WordPress सुरक्षा कमजोरियों की तलाश करते हैं, ताकि इंटरनेट को एक सुरक्षित स्थान बनाया जा सके। जब वे कमजोरियों की खोज करते हैं, तो वे उन्हें ठीक करने के लिए डेवलपर्स को बताते हैं। जिम्मेदार डेवलपर्स फिर एक अपडेट के रूप में एक सुरक्षा पैच जारी करते हैं, जो कमजोरी को हल करता है। पर्याप्त समय बीत जाने के बाद, सुरक्षा शोधकर्ता तब अपने निष्कर्षों की घोषणा करेंगे।

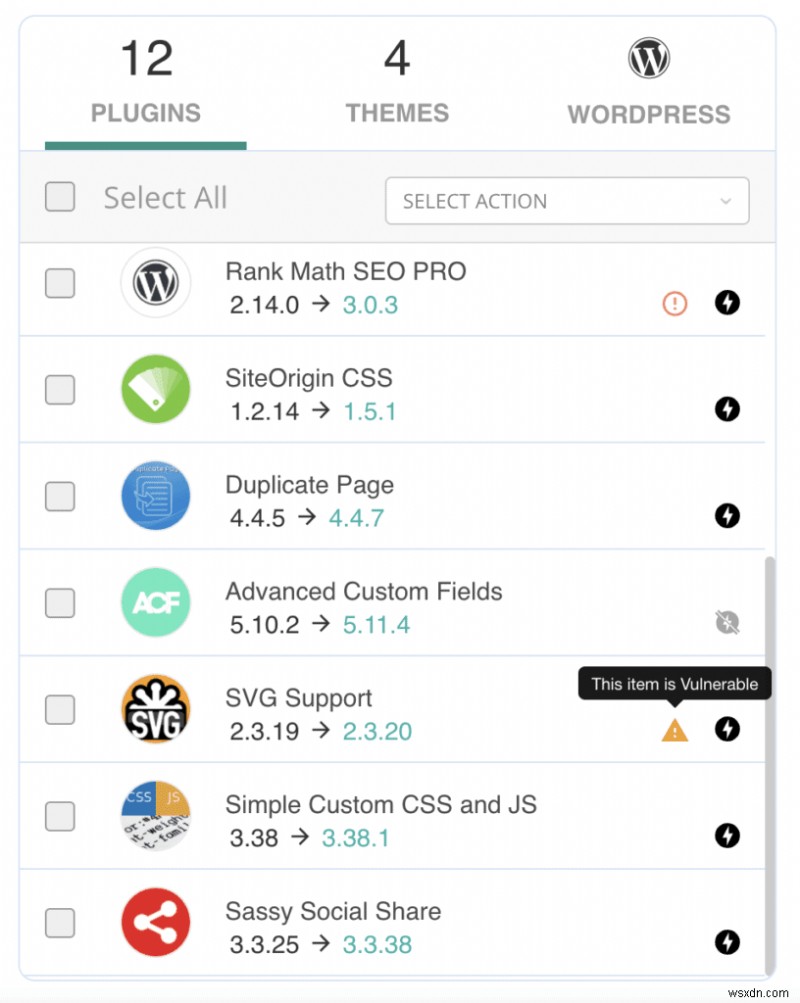
आदर्श रूप से, इस समय तक, प्लगइन्स और थीम को अपडेट किया जाना चाहिए। हालांकि, यह बहुत बार नहीं होता है। और हैकर्स इस प्रवृत्ति को जानते हैं और इस पर भरोसा करते हैं ताकि वेबसाइटों पर हमला किया जा सके, और कमजोरी का फायदा उठाया जा सके।
अपडेट कभी-कभी साइट को तोड़ सकते हैं, जब तक कि आप उन्हें सावधानी से न करें। अपडेट प्रबंधित करने के लिए BlogVault का उपयोग करें, ताकि अपडेट से पहले साइट का बैकअप लिया जाए, और आप लाइव साइट पर जाने से पहले स्टेजिंग पर सुनिश्चित कर सकें कि सब कुछ पूरी तरह से काम करता है।
समाधान: अपनी वेबसाइट पर अपडेट को तुरंत प्रबंधित करें।
2. कमजोर पासवर्ड
हैकर्स लॉगिन पेज पर हमला करने के लिए बॉट्स नामक प्रोग्राम का उपयोग करते हैं, वेबसाइट में घुसने के लिए यूज़रनेम और पासवर्ड के कई संयोजनों को आज़माते हैं। अक्सर बॉट्स प्रति मिनट सैकड़ों संयोजनों को आज़मा सकते हैं, डिक्शनरी शब्दों और आमतौर पर उपयोग किए जाने वाले पासवर्ड का उपयोग करके तोड़ने के लिए। एक बार जब वे सफल हो जाते हैं, तो हैकर के पास आपकी वेबसाइट तक खुली पहुंच होती है।
दूसरी ओर, मजबूत पासवर्ड याद रखना मुश्किल होता है, इसलिए एडमिन आसानी से याद रखने वाले चुनते हैं, जैसे पालतू जानवरों के नाम, जन्मदिन, या यहां तक कि 'पासवर्ड' शब्द के क्रमपरिवर्तन।

हालांकि, यह साइट सुरक्षा को हमलों के प्रति संवेदनशील बनाता है। यह जानकारी वैध रूप से सोशल मीडिया और अन्य साइटों के माध्यम से ऑनलाइन उपलब्ध है, और अवैध रूप से डेटा उल्लंघनों या डार्क वेब के माध्यम से। सबसे अच्छी बात यह है कि अपने खाते, और इसलिए वेबसाइट, को सुरक्षित रखने के लिए एक मजबूत, अद्वितीय पासवर्ड रखें।
नोट: आपको अपनी साइट खातों में मजबूत पासवर्ड सेट करने की आवश्यकता है, जिनमें आपका उपयोगकर्ता खाता और होस्टिंग खाता शामिल है। एडमिन अक्सर SFTP और डेटाबेस क्रेडेंशियल्स नहीं बदलते, लेकिन यदि आपने किया है, तो सुनिश्चित करें कि आप इनके लिए भी मजबूत पासवर्ड सेट करें।
इसके अलावा, आप WordPress पर लॉगिन प्रयासों को सीमित कर सकते हैं। यदि किसी उपयोगकर्ता के बहुत अधिक गलत लॉगिन हैं, तो उन्हें अस्थायी रूप से लॉक आउट कर दिया जाता है, या उन्हें यह साबित करने के लिए CAPTCHA भरना होगा कि वे बॉट नहीं हैं। यह उपाय बॉट्स को बाहर रखता है, और मानवीय त्रुटि के लिए गुंजाइश छोड़ता है।

समाधान: मजबूत पासवर्ड लागू करें और बॉट्स को ब्लॉक करने के लिए लॉगिन प्रयासों को सीमित करें।
3. आपकी WordPress वेबसाइट पर मैलवेयर
मैलवेयर किसी भी कोड का वर्णन करने के लिए उपयोग किया जाने वाला एक कैच-ऑल टर्म है जो आपकी वेबसाइट पर अनधिकृत गतिविधि की अनुमति देता है। बाद के बिंदुओं में, हम विशिष्ट मामलों को भी देखेंगे, जैसे बैकडोर और फ़िशिंग घोटाले।
जब हम WordPress सुरक्षा मुद्दों को संबोधित करने की बात करते हैं, तो लक्ष्य मैलवेयर को बाहर रखना है। हालांकि, जैसा कि हमने पहले कहा, कोई भी प्रणाली 100% बुलेटप्रूफ नहीं है। आप सब कुछ सही कर सकते हैं, और एक चालाक हैकर बचाव में घुसने का एक नया तरीका ढूंढ लेगा। यह दुर्लभ है, लेकिन होता है। तो आप मैलवेयर से कैसे निपटते हैं, यदि यह पहले से ही आपकी वेबसाइट पर है?
सबसे पहले, आपको यह पुष्टि करने की आवश्यकता है कि मैलवेयर वास्तव में आपकी वेबसाइट पर है। मैलवेयर फाइलों, फोल्डरों, और डेटाबेस में छिप सकता है। हमने मैलवेयर फाइलों को WordPress कोर फाइलों, छवि फाइलों के रूप में प्रच्छन्न देखा है, और यहां तक कि प्लगइन्स के रूप में दिखाया है। यह सुनिश्चित करने का एकमात्र तरीका है कि आपकी वेबसाइट संक्रमित है या नहीं, इसे दैनिक आधार पर डीप-स्कैन करना है। इसके लिए, आपको MalCare इंस्टॉल करना होगा।

MalCare आपकी वेबसाइट पर मैलवेयर का पता लगाने के लिए एक परिष्कृत एल्गोरिदम का उपयोग करता है। अन्य स्कैनर फाइल तुलना और सिग्नेचर मिलान जैसी आंशिक रूप से प्रभावी तकनीकों का उपयोग करके मैलवेयर को चिह्नित करते हैं। MalCare कोड के व्यवहार की जांच करने के लिए 100+ सिग्नल का उपयोग करता है, और फिर इसे मैलवेयर के रूप में चिह्नित करता है यदि इरादा दुर्भावनापूर्ण है। इसके दो बड़े फायदे हैं: एक, कोई फाल्स पॉजिटिव नहीं, जो कस्टम कोड को मैलवेयर के रूप में चिह्नित किया जा रहा है; और दो, मैलवेयर के नवीनतम वेरिएंट भी सही ढंग से पहचाने जाते हैं।
MalCare मैलवेयर स्कैनिंग में 95%+ सटीक है, और पूरी तरह से मुफ्त है। यदि स्कैन परिणाम दिखाते हैं कि आपकी वेबसाइट हैक हो गई है, तो केवल तभी आपको इसे साफ करने के लिए अपग्रेड करने की आवश्यकता है। MalCare के साथ, ऑटो-क्लीन फीचर आपकी WordPress वेबसाइट से मैलवेयर को सर्जिकल रूप से हटा देगा, जिससे आपकी वेबसाइट एक बार फिर प्राचीन हो जाएगी।

समाधान: MalCare के साथ अपनी वेबसाइट को स्कैन और साफ करें।
4. SEO स्पैम मैलवेयर
SEO स्पैम एक विशेष रूप से गंभीर मैलवेयर है जिसका उपयोग हैकर्स आपकी वेबसाइट ट्रैफिक को अपनी छायादार और स्पैमी वेबसाइटों की ओर मोड़ने के लिए करते हैं। वे ऐसा Google पर आपके खोज परिणामों को हाईजैक करके, आपके मौजूदा पेजों में कोड डालकर, या ट्रैफिक को अपनी वेबसाइटों पर रीडायरेक्ट करके करते हैं। कभी-कभी वे ये सब करते हैं। किसी भी स्थिति में, यह हमेशा बुरी खबर है।
SEO स्पैम मैलवेयर के कुछ सामान्य वेरिएंट हैं, जैसे जापानी कीवर्ड हैक और फार्मा हैक। इन दोनों वेरिएंट ने अपने आप में कुख्याति प्राप्त की है क्योंकि उनके लक्षण विशेष रूप से खोज परिणामों में जापानी अक्षर या फार्मास्युटिकल कीवर्ड हैं।
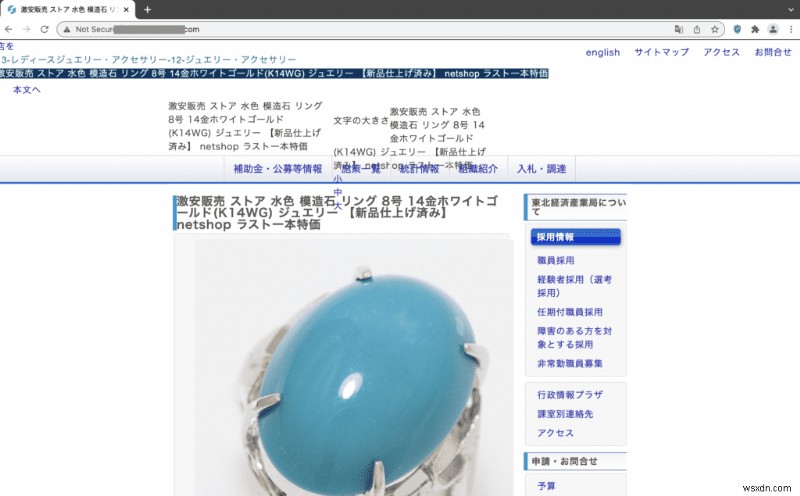

सभी प्रकार के SEO स्पैम मैलवेयर मैन्युअल रूप से हटाने के लिए अविश्वसनीय रूप से कठिन हैं क्योंकि वे सैकड़ों हजारों नए स्पैम पेज बना सकते हैं, जिन्हें आसानी से हटाना असंभव है। साथ ही, वे महत्वपूर्ण WordPress कोर फाइलों और फोल्डरों में मैलवेयर डालते हैं, जैसे .htaccess फाइल, जो साइट को तोड़ सकती है यदि इसे ठीक से साफ नहीं किया जाता है।
अनिवार्य रूप से इन मैलवेयर स्ट्रेन वाली साइटें Google Search Console पर चिह्नित हो जाती हैं, Google ब्लैकलिस्ट पर पहुंच जाती हैं, और वेब होस्ट को आपके होस्टिंग खाते को निलंबित करने के लिए मजबूर करती हैं। इसलिए, इस हैक से निपटने की कुंजी इसे विशेषज्ञों पर छोड़ना है, जो इस मामले में MalCare नामक एक WordPress सुरक्षा प्लगइन है।

MalCare न केवल मैलवेयर से छुटकारा दिलाएगा, बल्कि यह सुनिश्चित करेगा कि आपकी साइट एक उन्नत फायरवॉल के साथ सुरक्षित है।
समाधान: MalCare के साथ SEO स्पैम मैलवेयर हटाएं।
5. फ़िशिंग घोटाले
फ़िशिंग मैलवेयर एक दो-भाग का घोटाला है जो विश्वसनीय ब्रांडों के रूप में प्रस्तुत करके उपयोगकर्ताओं को उनकी गोपनीय जानकारी देने के लिए धोखा देता है।
पहला भाग एक अनजान उपयोगकर्ता को एक आधिकारिक दिखने वाला ईमेल भेजना है, आमतौर पर एक गंभीर चेतावनी के साथ कि यदि वे तुरंत अपने पासवर्ड या कुछ और अपडेट नहीं करते हैं तो कुछ भयानक होगा। उदाहरण के लिए, जब एक फ़िशिंग ईमेल एक वेब होस्ट ग्राहक को स्पूफ करता है, तो वे कह सकते हैं कि साइट को बंद किए जाने का खतरा है।

घोटाले का दूसरा भाग एक वेबसाइट पर होता है। फ़िशिंग ईमेल में आमतौर पर एक लिंक होता है जो उपयोगकर्ता को एक प्रतीत होता है आधिकारिक वेबसाइट पर ले जाता है, और उनसे अपने क्रेडेंशियल दर्ज करवाता है। वेबसाइट स्पष्ट रूप से नकली है, और इस तरह कई लोग अपने खातों से समझौता करते हैं।
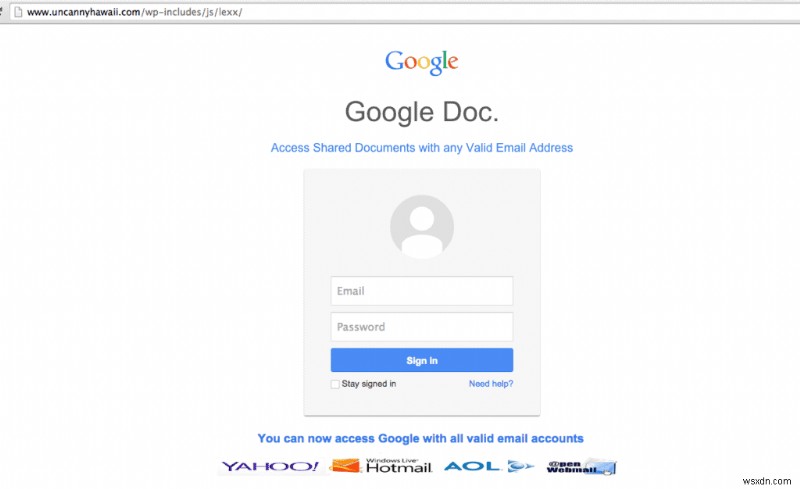
WordPress वेबसाइटों पर, फ़िशिंग दो स्वादों में आता है, इस पर निर्भर करता है कि घोटाले का कौन सा भाग हो रहा है। पहले मामले में, WordPress एडमिन को उनकी वेबसाइट के लिए डेटाबेस अपडेट की आवश्यकता के बारे में फ़िशिंग ईमेल मिलते हैं, और उन्हें अपने लॉगिन विवरण डालने के लिए धोखा दिया जाता है।
दूसरी ओर, हैकर्स आपकी वेबसाइट का उपयोग नकली पेजों के लिए कर सकते हैं। अक्सर वेबसाइट एडमिन को अपनी वेबसाइट पर बैंकिंग लोगो या ई-कॉमर्स वेबसाइट लोगो मिले हैं, भले ही उनके वहां होने का कोई कारण न हो। इनका उपयोग लोगों को धोखा देने के लिए किया जाता है।
Google फ़िशिंग घोटालों पर बहुत तेजी से कार्रवाई करता है, और विशेष रूप से उन वेबसाइटों पर जो इन पेजों को होस्ट करती हैं। आपकी वेबसाइट ब्लैकलिस्ट हो जाएगी और फ़िशिंग वेबसाइट डिटेक्टेड नोटिस के साथ थप्पड़ मारा जाएगा, और यह विज़िटर ट्रस्ट और ब्रांडिंग के लिए भयानक है। भले ही आप निर्दोष हों, आपकी वेबसाइट एक घोटाले का मेजबान बन गई है। इस मैलवेयर से जल्द से जल्द छुटकारा पाना अनिवार्य है, और क्षति नियंत्रण की दिशा में कदम उठाएं।

समाधान: MalCare के साथ अपनी वेबसाइट से फ़िशिंग मैलवेयर हटाएं, और अपने उपयोगकर्ताओं को सलाह दें कि वे ईमेल के भीतर से किसी भी लिंक पर क्लिक न करें।
6. दुर्भावनापूर्ण रीडायरेक्ट
सबसे खराब WordPress हैक में से एक दुर्भावनापूर्ण रीडायरेक्ट हैक है। अपनी वेबसाइट पर जाना, केवल एक अन्य स्पैमी या स्कैमी वेबसाइट पर ले जाया जाना अविश्वसनीय रूप से निराशाजनक है, जो संदिग्ध उत्पादों और सेवाओं को बेच रही है। अक्सर, WordPress एडमिन मैलवेयर रीडायरेक्ट के कारण अपनी वेबसाइटों में लॉग इन भी नहीं कर सकते।
इस मैलवेयर के कई वेरिएंट हैं, और यह वेबसाइट की फाइलों और डेटाबेस को पूरी तरह से संक्रमित करता है। हमने 500 से अधिक पोस्ट वाली साइट की हर पोस्ट में हैक किए गए रीडायरेक्ट मैलवेयर के उदाहरण देखे हैं। यह एक बुरा सपना था, और एडमिन समझदारी से निराश थे।
दुर्भावनापूर्ण रीडायरेक्ट मैलवेयर से छुटकारा पाने का एकमात्र तरीका एक सुरक्षा प्लगइन का उपयोग करना है। वास्तव में, आपको प्लगइन इंस्टॉल करने में भी मदद की आवश्यकता होगी, क्योंकि आप अपनी वेबसाइट में लॉग इन नहीं कर सकते। यहीं MalCare की सहायता टीम मदद कर सकती है। वे आपको इंस्टॉलेशन प्रक्रिया के माध्यम से मार्गदर्शन करेंगे, और यदि आवश्यक हो तो आपके लिए साइट को साफ करेंगे।
समाधान: MalCare के साथ हैक किए गए रीडायरेक्ट मैलवेयर से छुटकारा पाएं।
7. पुन: उपयोग किए गए पासवर्ड
पुन: उपयोग किए गए पासवर्ड मजबूत पासवर्ड हो सकते हैं, जैसे हमने पिछले खंड में बात की थी, लेकिन वे आवश्यक रूप से अद्वितीय नहीं हैं।
उदाहरण के लिए, आपके सोशल मीडिया खाते और वेबसाइट खाते में अक्षरों, वर्णों, और संख्याओं की समान स्ट्रिंग पासवर्ड के लिए है। आप इसे टाइप करने के आदी हो गए हैं, और आप सोचते हैं कि इसका अनुमान नहीं लगाया जा सकता इसलिए यह एक अच्छा पासवर्ड है।
खैर, आप आधे सही हैं। यह एक अच्छा पासवर्ड है, लेकिन केवल एक खाते के लिए। अंगूठे का नियम है कि खातों में पासवर्ड का पुन: उपयोग कभी न करें। और कारण डेटा उल्लंघनों का संभावित खतरा है।
GoDaddy का सितंबर 2021 में उल्लंघन हुआ था, जिसका पता उन्होंने केवल नवंबर 2021 में लगाया। तब तक, 1.2 मिलियन उपयोगकर्ताओं के डेटाबेस और SFTP क्रेडेंशियल्स से समझौता किया गया था। यदि उन उपयोगकर्ताओं में से किसी ने उन पासवर्डों का उपयोग कहीं और किया था, जैसे बैंक खाते, तो वह जानकारी अब हैकर के हाथों में थी। अन्य खातों में घुसना उतना ही आसान हो जाता है।
हम विभिन्न सेवाओं और वेबसाइटों पर अपने डेटा को सुरक्षित करने के लिए भरोसा करते हैं, लेकिन कोई भी प्रणाली पूरी तरह से बुलेटप्रूफ नहीं है। चीजें अवसर पर टूट सकती हैं और टूटेंगी। लक्ष्य जितना संभव हो उतना नुकसान को रोकना है। हर खाते के लिए अद्वितीय और मजबूत पासवर्ड बनाना आपको ऐसा करने में मदद करता है।
समाधान: अद्वितीय पासवर्ड सेट करें और उन्हें याद रखने के लिए पासवर्ड मैनेजर का उपयोग करें।
8. नल्ड सॉफ़्टवेयर
नल्ड प्लगइन्स और थीम क्रैक किए गए लाइसेंस के साथ प्रीमियम संस्करण हैं जो ऑनलाइन मुफ्त में उपलब्ध हैं। डेवलपर्स से चोरी के नैतिक आयाम से बिल्कुल अलग, नल्ड सॉफ़्टवेयर एक बड़ा WordPress सुरक्षा जोखिम है।
अधिकांश नल्ड थीम और प्लगइन्स मैलवेयर से भरे हुए आते हैं। हैकर्स लोगों पर भरोसा करते हैं कि वे एक प्रीमियम उत्पाद पर एक अच्छा सौदा चाहते हैं, और उनके इसे इंस्टॉल करने का इंतजार करते हैं। वेबसाइट को मैलवेयर की एक खुराक हाथ से पहुंचाई जाती है, और साइट अब हैक हो गई है। यही एकमात्र कारण है कि कोई भी प्रीमियम सॉफ़्टवेयर को क्रैक करने की परवाह करता है। रॉबिन हुड WordPress पारिस्थितिकी तंत्र में शामिल नहीं है।
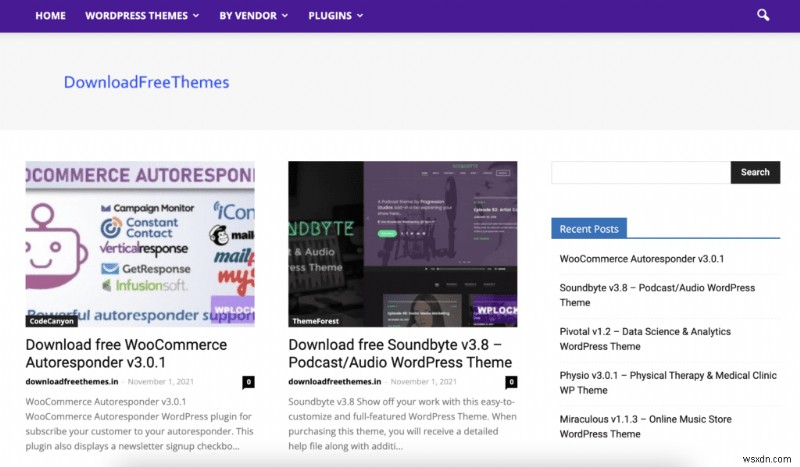
यहां तक कि अगर नल्ड थीम और प्लगइन्स में मैलवेयर नहीं था - जो बहुत दुर्लभ है - आप उन्हें अपडेट नहीं कर सकते। क्योंकि वे आधिकारिक संस्करण नहीं हैं, वे स्पष्ट रूप से डेवलपर्स से समर्थन प्राप्त नहीं करते हैं। इसलिए यदि एक कमजोरी की खोज की जाती है और डेवलपर्स एक सुरक्षा पैच जारी करते हैं, तो नल्ड सॉफ़्टवेयर भी एक कमजोरी के साथ आउट-ऑफ-डेट है, इसके अलावा उस पर मैलवेयर इंस्टॉल है।
समाधान: नल्ड प्लगइन्स और थीम को प्लेग की तरह बचें।
9. आपकी WordPress साइट पर बैकडोर
बैकडोर, जैसा कि नाम से पता चलता है, आपकी वेबसाइट के कोड तक पहुंचने के वैकल्पिक और अवैध तरीके हैं। मैलवेयर के साथ, हैकर्स आपकी वेबसाइट में बैकडोर कोड इंजेक्ट करते हैं, ताकि यदि मैलवेयर खोजा जाता है और हटा दिया जाता है, तो वे बैकडोर का उपयोग करके फिर से पहुंच प्राप्त कर सकें।
बैकडोर प्राथमिक कारणों में से एक है कि हम कभी भी आपकी वेबसाइट से मैलवेयर को मैन्युअल रूप से साफ करने की सिफारिश नहीं करते हैं। आप मैलवेयर स्क्रिप्ट ढूंढने और उन्हें हटाने में सक्षम हो सकते हैं, लेकिन बैकडोर बहुत चालाकी से छुपाए जा सकते हैं और लगभग अदृश्य हो सकते हैं।
आपकी वेबसाइट से बैकडोर हटाने का एकमात्र तरीका एक WordPress सुरक्षा प्लगइन का उपयोग करना है, जैसे MalCare। MalCare ऑटो-क्लीन फीचर के साथ बैकडोर के साथ-साथ मैलवेयर को जल्दी और आसानी से हटा देता है।
समाधान: बैकडोर हटाने के लिए एक सुरक्षा प्लगइन का उपयोग करें।
10. wp-vcd.php मैलवेयर
wp-vcd.php मैलवेयर आपकी WordPress वेबसाइट पर स्पैम पॉपअप का कारण बनता है जो उपयोगकर्ताओं को अन्य वेबसाइटों पर निर्देशित करता है। इसका वही उद्देश्य है जो SEO स्पैम हैक और दुर्भावनापूर्ण रीडायरेक्ट का है, लेकिन अलग तरीके से काम करता है। इसके कुछ वेरिएंट हैं जैसे wp-tmp.php और wp-feed.php।

wp-vcd.php मैलवेयर साइट लोड होने पर हर बार निष्पादित होने वाले कोड के साथ वेबसाइटों को संक्रमित करता है। यह WordPress साइटों को संक्रमित करने वाले सबसे निराशाजनक हैक में से एक है, क्योंकि जैसे ही आप इसे हटाते हैं, यह तुरंत वापस आ जाता है; कुछ मामलों में, तुरंत। अगर कभी कोई मैलवेयर था जिसे एक आवर्ती वायरस की तरह माना जा सकता है जिसे लात मारी नहीं जा सकती, तो wp-vcd.php वही है।
wp-vcd.php मैलवेयर मुख्य रूप से नल्ड प्लगइन्स और थीम के माध्यम से वेबसाइटों को संक्रमित करता है। Wordfence इसे "वह मैलवेयर जिसे आपने अपनी साइट पर खुद इंस्टॉल किया" कहता है; जो हमें थोड़ा कठोर लगता है, लेकिन यह नल्ड सॉफ़्टवेयर के खतरे को रेखांकित करता है।
समाधान: MalCare के साथ अपनी वेबसाइट से wp-vcd.php मैलवेयर को तुरंत हटाएं।
11. ब्रूट फोर्स हमले
हैकर्स आपके लॉगिन पेज पर यूज़रनेम और पासवर्ड संयोजनों की बौछार करने के लिए बॉट्स का उपयोग करते हैं, ताकि पहुंच प्राप्त की जा सके। इस विधि को ब्रूट फोर्स हमले के रूप में जाना जाता है, और यह सफल हो सकता है यदि पासवर्ड या तो कमजोर हैं, या डेटा उल्लंघन में पाए गए समान हैं।

ब्रूट फोर्स हमले न केवल सुरक्षा के लिए भयानक हैं, बल्कि आपकी साइट के सर्वर संसाधनों का भी उपभोग करते हैं। हर बार लॉगिन पेज लोड होता है, इसके लिए कुछ संसाधनों की आवश्यकता होती है। आमतौर पर, डिस्क उपयोग नगण्य होता है, इसलिए यह प्रदर्शन को ध्यान देने योग्य रूप से प्रभावित नहीं करता। लेकिन ब्रूट फोर्स बॉट्स लॉगिन पेज को प्रति मिनट कई सौ - यदि हजार नहीं - बार हथौड़ा मारते हैं। यदि आपकी साइट शेयर्ड होस्टिंग पर है, तो ध्यान देने योग्य परिणाम होंगे।
ब्रूट फोर्स हमलों का मुकाबला करने का तरीका आपकी वेबसाइट के लिए बॉट सुरक्षा होना है, साथ ही गलत लॉगिन प्रयासों को सीमित करना। MalCare सुरक्षा प्लगइन में अंतर्निहित बॉट सुरक्षा के साथ आता है।
आप अपने लॉगिन पेज पर CAPTCHA भी सक्षम कर सकते हैं। आप अपने लॉगिन पेज को डिफ़ॉल्ट URL बदलकर छिपाने की सलाह देख सकते हैं, लेकिन ऐसा न करें। यदि वह URL खो जाता है तो इसे पुनः प्राप्त करना अविश्वसनीय रूप से कठिन है, और आप हैकर्स के साथ अपनी वेबसाइट से लॉक आउट हो जाएंगे।
समाधान: लॉगिन प्रयासों को सीमित करें और अपनी वेबसाइट के लिए बॉट सुरक्षा प्राप्त करें।
12. SQL इंजेक्शन
सभी WordPress वेबसाइटों में डेटाबेस होते हैं जो वेबसाइट के बारे में महत्वपूर्ण जानकारी संग्रहीत करते हैं। उपयोगकर्ता, उनके हैश्ड पासवर्ड, पोस्ट, पेज, टिप्पणियां जैसी चीजें टेबल में संग्रहीत होती हैं और वेबसाइट फाइलों द्वारा नियमित रूप से संपादित और पुनर्प्राप्त की जाती हैं। डेटाबेस शायद ही कभी सीधे पहुंच योग्य होता है, और सुरक्षा के लिए वेबसाइट फाइलों द्वारा नियंत्रित किया जाता है।
SQL इंजेक्शन विशेष रूप से खतरनाक हमले हैं, क्योंकि हैकर्स सीधे डेटाबेस के साथ बातचीत कर सकते हैं। वे आपकी वेबसाइट पर फॉर्म का उपयोग करके SQL क्वेरी डालते हैं, जो उन्हें डेटाबेस में हेरफेर करने या पढ़ने की अनुमति देता है। SQL डेटाबेस में बदलाव करने के लिए उपयोग की जाने वाली प्रोग्रामिंग भाषा है, जैसे डेटा जोड़ना, हटाना, संशोधित करना, या पुनर्प्राप्त करना। यही कारण है कि SQL इंजेक्शन हमले इतने खतरनाक हैं।
समाधान है अपने प्लगइन्स और थीम को अपडेट रखना, क्योंकि असैनिटाइज्ड इनपुट जैसी WordPress सुरक्षा कमजोरियाँ सफल SQL इंजेक्शन हमलों का कारण बनती हैं। इसके अलावा, एक अच्छा फायरवॉल खराब अभिनेताओं को आपकी वेबसाइट से दूर रखेगा।
समाधान: सब कुछ अपडेट रखें, और एक फायरवॉल इंस्टॉल करें।
13. क्रॉस-साइट स्क्रिप्टिंग हमले
वेबसाइटों पर क्रॉस-साइट स्क्रिप्टिंग, या XSS, हमले SQL इंजेक्शन के समान हैं, जिसमें हैकर वेबसाइट में कोड डालता है। अंतर यह है कि कोड आपकी वेबसाइट डेटाबेस के बजाय आपकी वेबसाइट पर अगले विज़िटर को लक्षित करता है।
XSS हमले में, मैलवेयर आपकी वेबसाइट में जोड़ा जाता है। एक विज़िटर आता है, और उनका ब्राउज़र सोचता है कि मैलवेयर आपकी वेबसाइट का हिस्सा है, और इस प्रकार विज़िटर पर हमला किया जाता है। आमतौर पर, क्रॉस-साइट स्क्रिप्टिंग हमलों का उपयोग अनजान विज़िटर्स से डेटा चुराने के लिए किया जाता है।
अपने साइट विज़िटर्स की सुरक्षा करने का तरीका यह सुनिश्चित करना है कि XSS कमजोरियाँ आपकी वेबसाइट पर मौजूद न हों। ऐसा करने का सबसे सरल तरीका यह सुनिश्चित करना है कि आपकी वेबसाइट पूरी तरह से अपडेट है। आप WordPress फायरवॉल प्लगइन इंस्टॉल करके सुरक्षा को अगले स्तर पर ले जा सकते हैं।
समाधान: एक WordPress फायरवॉल इंस्टॉल करें, और वेबसाइट पर सब कुछ अपडेट रखें।
14. वेबसाइट HTTPS के बजाय HTTP पर है
आपने देखा होगा कि कई वेबसाइटों में अब URL बार के पास एक हरा ताला होता है। यह विज़िटर के लिए एक ट्रस्ट बैज है जो कहता है कि वेबसाइट SSL का उपयोग कर रही है। SSL एक सुरक्षा प्रोटोकॉल है जो वेबसाइट से आने-जाने वाले ट्रैफिक को एन्क्रिप्ट करता है।
इसके लिए एक अच्छा सादृश्य टेलीफोन कॉल के बारे में सोचना है। लाइन पर दो लोगों के बीच गुजरने वाला डेटा उनके बीच एक निजी बातचीत के रूप में रहने के लिए है। हालांकि, अगर कोई तीसरा व्यक्ति उस लाइन में टैप करने में सक्षम था, तो वे डेटा को समझेंगे और इसलिए यह अब निजी नहीं है। हालांकि, अगर दोनों मूल लोग एक कोड का उपयोग करते जिसे केवल वे समझ सकते हैं, तो चाहे तीसरा व्यक्ति कितना भी सुने, जानकारी का वास्तविक अर्थ उनसे छिपा रहता है।
यही SSL वेबसाइटों के लिए काम करता है। यह वेबसाइट से भेजे जा रहे और प्राप्त किए जा रहे डेटा को एन्क्रिप्ट करता है, ताकि संवेदनशील जानकारी को किसी तीसरे पक्ष द्वारा पढ़ा न जा सके और अवैध रूप से उपयोग न किया जा सके।
इंटरनेट हाल के दशक में डेटा सुरक्षा और गोपनीयता की ओर बढ़ रहा है, और SSL उस उद्देश्य को प्राप्त करने के मौलिक तरीकों में से एक के रूप में उभरा है। यहां तक कि Google SSL-सक्षम वेबसाइटों की पुरजोर वकालत करता है, अपने खोज परिणामों पर गैर-SSL वेबसाइटों को दंडित करने तक जा रहा है।
समाधान: अपनी वेबसाइट पर एक SSL सर्टिफिकेट इंस्टॉल करें।
15. WordPress से स्पैम ईमेल भेजे जा रहे हैं
ईमेल डिजिटल मार्केटिंग का एक कोना है, और वेबसाइट विज़िटर्स के साथ जुड़ने और बातचीत करने का एक तरीका है। लोग उन ईमेल के बारे में भी तेजी से विवेकपूर्ण हो रहे हैं जिन्हें वे प्राप्त करना चाहते हैं, इसलिए एक अंतर्निहित विश्वास मौजूद है।
विश्वास की नाजुक प्रकृति को देखते हुए, यह सोचना भयानक है कि एक हैकर आपकी वेबसाइट में मैलवेयर डाल सकता है और आपके विज़िटर्स को स्पैम ईमेल भेज सकता है। और फिर भी, ठीक यही कुछ मैलवेयर करता है। यह WordPress कोर फंक्शन wp_mail() को हाईजैक करके स्पैम ईमेल भेजता है।
मैलवेयर आमतौर पर Google ब्लैकलिस्ट और वेब होस्ट निलंबन का कारण बनता है, लेकिन स्पैम ईमेल के मामले में आपका वेब होस्ट आपकी ईमेल सेवा को भी ब्लैकलिस्ट करेगा और आपको कई अन्य त्रुटियां दिखाई देंगी। वास्तव में, यदि स्पैमर आपकी वेबसाइट पर ईमेल पते भी जोड़ता है, तो आप पूरी तरह से अपने ईमेल को ब्लैकलिस्ट होने के खतरे में हैं।

समाधान: अपनी वेबसाइट से स्पैम ईमेल मैलवेयर साफ करें, और इसके बजाय एक ईमेल मार्केटिंग टूल का उपयोग करें।
16. निष्क्रिय उपयोगकर्ता खाते
एक वेबसाइट पर उपयोगकर्ता लगातार बदलते हैं। यदि आप कई लेखकों और संपादकों के साथ एक ब्लॉग चलाते हैं, उदाहरण के लिए, संभावना है कि नए लेखक अक्सर वेबसाइट पर जोड़े जाते हैं, जबकि पुराने लेखक चले जाते हैं।
यहां मुद्दा वे पुराने उपयोगकर्ता खाते हैं जिन्हें तुरंत हटाया नहीं जाता, वे समय के साथ एक WordPress सुरक्षा मुद्दा बन जाते हैं। क्योंकि खाते मौजूद हैं लेकिन पासवर्ड नियमित रूप से अपडेट नहीं होते, वे हमले के प्रति संवेदनशील हैं। निष्क्रिय उपयोगकर्ता खाते समझौता किए गए पासवर्ड के समान खतरों से पीड़ित हैं, इसलिए सक्रिय उपयोग में नहीं आने वाले किसी भी खाते को हटाना आवश्यक हाउसकीपिंग है।
इसके अलावा, यह जानना महत्वपूर्ण है कि आपकी वेबसाइट पर कौन क्या कर रहा है। असामान्य या अप्रत्याशित उपयोगकर्ता क्रियाएं हैक किए गए खातों का प्रारंभिक संकेत हैं।
समाधान: निष्क्रिय उपयोगकर्ता खाते हटाएं और एक गतिविधि लॉग का उपयोग करें।
WordPress सुरक्षा चिंताओं को रोकने के लिए सर्वोत्तम अभ्यास
WordPress सुरक्षा मुद्दे लगातार विकसित हो रहे हैं, और उन सभी के शीर्ष पर बने रहना मुश्किल है, इसके अलावा वेबसाइट चलाने में जाने वाले अन्य सभी काम के। इसलिए, यहां कुछ अच्छी सुरक्षा प्रथाएं हैं जो आपको मैलवेयर और हैकर्स से अपनी वेबसाइट की रक्षा करने में मदद कर सकती हैं, बिना आपकी ओर से अतिरिक्त प्रयास के।
- एक सुरक्षा प्लगइन इंस्टॉल करें: हैकर्स के खिलाफ आपकी WordPress की सबसे अच्छी रक्षा MalCare जैसे एक अच्छे सुरक्षा प्लगइन है। एक WordPress सुरक्षा प्लगइन में एक मैलवेयर स्कैनर और क्लीनर होना चाहिए। आदर्श रूप से, इसमें एक फायरवॉल, ब्रूट फोर्स सुरक्षा, बॉट सुरक्षा और एक गतिविधि लॉग भी होना चाहिए। MalCare में यह सब है, और किसी भी मदद के लिए सुरक्षा विशेषज्ञ आसानी से उपलब्ध हैं। यह एक हैंड्स-ऑफ समाधान है, केवल तभी अलर्ट करता है जब कार्रवाई आवश्यक हो, और सर्वर संसाधनों को भी नहीं खाता। अभी MalCare इंस्टॉल करें, और राहत की सांस लें।

- एक फायरवॉल का उपयोग करें: एक वेब एप्लिकेशन फायरवॉल आपकी वेबसाइट को सभी प्रकार के खराब अभिनेताओं से बचाता है। हैकर्स आपकी वेबसाइट पर कमजोरियों का फायदा उठाना चाहते हैं, अन्य WordPress सुरक्षा मुद्दों के अलावा। एक फायरवॉल केवल वैध विज़िटर्स को अंदर आने देकर इसे रोकता है। यह आपकी वेबसाइट के लिए एक जरूरी है, और यह और भी बेहतर है अगर यह आपके सुरक्षा प्लगइन के साथ बंडल में आता है।
- सब कुछ अपडेट रखें: सुनिश्चित करें कि WordPress कोर, प्लगइन्स और थीम हमेशा अपडेटेड हैं। अपडेट में अक्सर कमजोरियों के लिए सुरक्षा पैच होते हैं, और इसलिए जल्द से जल्द अपडेट करना महत्वपूर्ण है। हालांकि, हम जानते हैं कि अपडेट लागू करना हमेशा सीधा नहीं होता। जोखिम को कम करने के लिए, BlogVault का उपयोग करके अपनी वेबसाइट को सुरक्षित रूप से अपडेट करें। अपडेट से ठीक पहले आपकी साइट का बैकअप लिया जाता है, और आप अपने लाइव वेबसाइट को अपडेट करने से पहले स्टेजिंग पर देख सकते हैं कि अपडेट कैसा प्रदर्शन करता है।
- टू-फैक्टर ऑथेंटिकेशन रखें: पासवर्ड क्रैक हो सकते हैं, खासकर अगर वे विशेष रूप से मजबूत नहीं हैं या पुन: उपयोग किए गए हैं। टू-फैक्टर ऑथेंटिकेशन पासवर्ड के अलावा एक रीयल-टाइम लॉगिन टोकन उत्पन्न करता है जिसे क्रैक करना बहुत कठिन है। आप WP 2FA या इस सूची से एक अन्य प्लगइन का उपयोग करके टू-फैक्टर ऑथेंटिकेशन सक्षम कर सकते हैं।
- मजबूत पासवर्ड नीतियां लागू करें: हम मजबूत और अद्वितीय पासवर्ड के महत्व पर पर्याप्त जोर नहीं दे सकते। हम पासवर्ड मैनेजर का उपयोग करने की सलाह देते हैं। अपनी वेबसाइट को सुरक्षा मुद्दों से बचाने के लिए, जैसे ब्रूट फोर्स हमले, आपके सुरक्षा प्लगइन को लॉगिन प्रयासों को भी सीमित करना चाहिए।
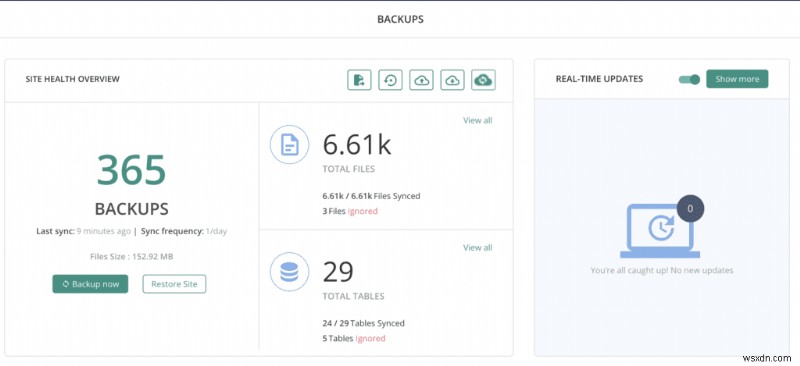
- नियमित बैकअप: कभी-कभी बैकअप एक हैक के साथ अंतिम उपाय होते हैं, और आपकी वेबसाइट में हमेशा एक बैकअप होना चाहिए जो आपकी वेबसाइट सर्वर से दूर संग्रहीत हो। अपनी WordPress साइट का बैकअप कैसे लें, इसके बारे में और जानें।
- SSL का उपयोग करें: अपनी वेबसाइट पर एक SSL सर्टिफिकेट इंस्टॉल करें ताकि उससे आने-जाने वाले संचार को एन्क्रिप्ट किया जा सके। SSL एक वास्तविक मानक बन गया है, और Google सुरक्षित ब्राउज़िंग अनुभव के लिए इसके उपयोग को सक्रिय रूप से बढ़ावा देता है।

- हर कुछ महीनों में एक सुरक्षा ऑडिट करें: एक गतिविधि लॉग के साथ वेबसाइट पर उपयोगकर्ताओं और उनकी क्रियाओं की समीक्षा करें। असामान्य गतिविधि मैलवेयर का प्रारंभिक चेतावनी संकेत हो सकती है। एडमिन और उपयोगकर्ता खातों के लिए कम से कम विशेषाधिकार नीति लागू करना भी उचित है। अंत में, अपनी वेबसाइट पर किसी भी अप्रयुक्त प्लगइन्स या थीम को शुद्ध करें। निष्क्रिय थीम और प्लगइन्स अपडेट के लिए अनदेखे रह जाते हैं, और WordPress सुरक्षा कमजोरियाँ अनियंत्रित रह जाती हैं जिससे वेबसाइटें हैक हो जाती हैं।
- प्रतिष्ठित प्लगइन्स और थीम चुनें: यह सुरक्षा उपाय के रूप में थोड़ा व्यक्तिपरक है, लेकिन यह आपकी वेबसाइट पर सर्वोत्तम प्लगइन्स और थीम का उपयोग करने लायक है। जांचें कि क्या डेवलपर नियमित रूप से अपने उत्पाद को अपडेट करता है, उदाहरण के लिए। अन्य उपयोगकर्ताओं के ऑनलाइन समीक्षाओं और समर्थन अनुभवों के अलावा, यह एक महत्वपूर्ण मीट्रिक है। इसके अलावा, प्रीमियम सॉफ़्टवेयर आम तौर पर समग्र रूप से एक बेहतर दांव है। लेकिन सबसे महत्वपूर्ण बात, कभी भी नल्ड सॉफ़्टवेयर का उपयोग न करें। यह अक्सर कोड में मैलवेयर ले जाता है, जिसे उस कारण से क्रैक किया गया है। यह जोखिम के लायक नहीं है।
आप अपनी WordPress वेबसाइट को हार्डन भी कर सकते हैं, और इस पर शिक्षित हो सकते हैं कि WordPress सुरक्षा कैसे काम करती है।
WordPress साइटों पर हैक के शीर्ष कारण
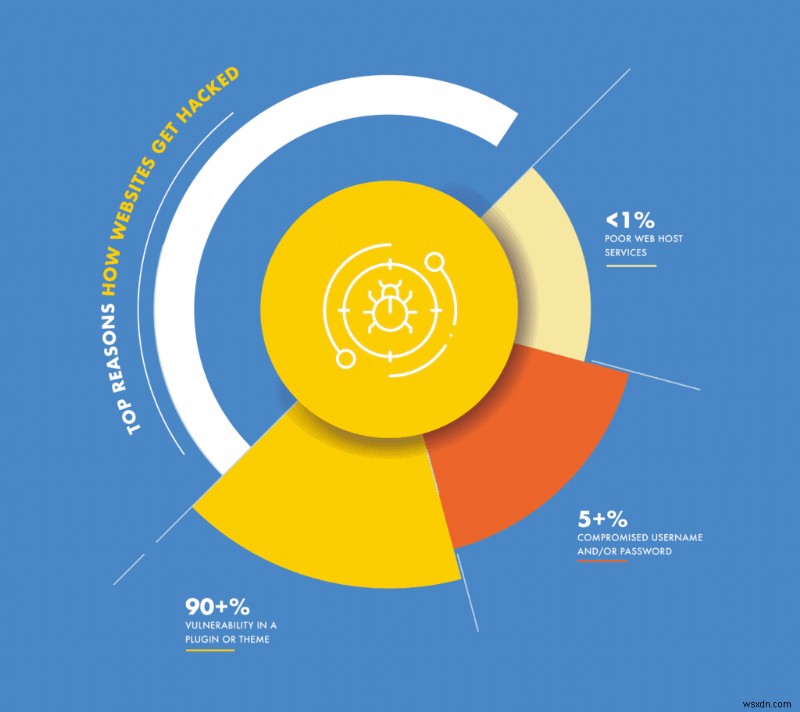
आपकी WordPress साइट की सुरक्षा में दो कमजोर कड़ियाँ हैं: कमजोरियाँ और पासवर्ड। 90%+ मैलवेयर कमजोरियों के माध्यम से इंजेक्ट किया जाता है, 5%+ समझौता किए गए या कमजोर पासवर्ड के कारण, और <1% अन्य कारणों से, जैसे खराब वेब होस्ट सेवाएं।
कमजोरियाँ
जबकि WordPress स्वयं सुरक्षित है, वेबसाइटें केवल कोर WordPress से अधिक के साथ बनाई जाती हैं। हम अपनी वेबसाइटों की कार्यक्षमता का विस्तार करने, सुविधाएँ जोड़ने, एक अच्छा डिज़ाइन रखने, और वेबसाइट विज़िटर्स के साथ बातचीत करने के लिए प्लगइन्स और थीम का उपयोग करते हैं। यह सब प्लगइन्स और थीम के साथ हासिल किया जाता है।
प्लगइन्स और थीम, WordPress की तरह, कोड के साथ बनाए गए हैं। जब डेवलपर्स कोड लिखते हैं, तो वे गलतियाँ कर सकते हैं जिसके परिणामस्वरूप खामियां होती हैं। कोड में खामियों का फायदा हैकर्स द्वारा उन कार्यों को करने के लिए उठाया जा सकता है जो डेवलपर द्वारा इरादा नहीं थे।
उदाहरण के लिए, यदि आपकी वेबसाइट उपयोगकर्ताओं को छवियाँ अपलोड करने की अनुमति देती है, कहें प्रोफाइल पिक्चर के लिए, अपलोड केवल एक छवि फ़ाइल होनी चाहिए। हालांकि, यदि डेवलपर ने उन प्रतिबंधों को नहीं डाला है, तो एक हैकर मैलवेयर से भरी एक PHP फ़ाइल अपलोड कर सकता है। एक बार जब यह वेबसाइट पर अपलोड हो जाता है, तो हैकर फ़ाइल को निष्पादित कर सकता है और मैलवेयर साइट के बाकी हिस्सों में फैल जाएगा। ये खामियाँ कमजोरियाँ हैं। अन्य प्रकार भी हैं, लेकिन ये प्रमुख हैं जो WordPress साइटों को पीड़ित करते हैं।
समझौता किए गए पासवर्ड
यदि एक हैकर के पास आपके खाता क्रेडेंशियल हैं, तो उन्हें आपकी वेबसाइट में हैक करने की आवश्यकता नहीं है। इसलिए मजबूत पासवर्ड इतने महत्वपूर्ण हैं।
पासवर्ड के WordPress सुरक्षा श्रृंखला में सबसे कमजोर कड़ी बनने के दो प्रमुख तरीके हैं। एक है आसानी से याद रखने वाले पासवर्ड का उपयोग करके, जो नतीजतन हैकर्स और उनके बॉट्स के लिए अनुमान लगाना आसान है। और दूसरा तरीका है जब उपयोगकर्ता वेबसाइटों और सेवाओं में पासवर्ड का पुन: उपयोग करते हैं।
डेटा उल्लंघन बहुत आम हैं। उदाहरण के लिए, एक उपयोगकर्ता के दो अलग-अलग खातों के लिए समान पासवर्ड है: एक ईकॉमर्स वेबसाइट और उनका ट्विटर खाता। यदि ईकॉमर्स वेबसाइट का डेटा उल्लंघन होता है, जहां उपयोगकर्ता डेटा चोरी हो जाता है, तो उनका ट्विटर खाता अब समझौता हो गया है। हैकर खाते में लॉग इन कर सकता है और सभी तरह की तबाही मचा सकता है।
कमजोरियाँ और समझौता किए गए पासवर्ड दोनों WordPress सुरक्षा जोखिम हैं जिन्हें आप सही उपकरण और सही सलाह के साथ आसानी से निपटा सकते हैं। सौभाग्य से, दोनों चीजें यहां हैं।
निष्कर्ष
WordPress सुरक्षा मुद्दे एक अनुभवहीन एडमिन के लिए डराने वाले हो सकते हैं, लेकिन इसका मतलब यह नहीं है कि उनका कोई समाधान नहीं है। विशेषज्ञ सलाह सुनकर सुरक्षा मुद्दों को आसानी से हल किया जा सकता है। हम, MalCare में, दृढ़ता से मानते हैं कि WordPress सुरक्षा एक हैंड्स-ऑफ मामला होना चाहिए, जिससे आप मानसिक शांति के साथ अन्य चीजें करने के लिए स्वतंत्र हों।
हमें उम्मीद है कि लेख ने किसी भी डर को दूर करने में मदद की। यदि ऐसा कुछ है जिसे हमने संबोधित नहीं किया है, तो कृपया हमें बताएं। हम आपसे सुनना पसंद करेंगे।
अक्सर पूछे जाने वाले प्रश्न
क्या WordPress में सुरक्षा मुद्दे हैं?
WordPress एक सुरक्षित प्रणाली है, लेकिन किसी भी अन्य प्रणाली की तरह, यह पूर्ण नहीं है। प्लगइन्स और थीम वेबसाइट में कार्यक्षमता और जटिलता जोड़ते हैं, लेकिन सुरक्षा जोखिम भी लाते हैं। हालांकि, उनको सफलतापूर्वक कम करने के तरीके हैं, इसलिए WordPress वेबसाइटें हैकर्स से सुरक्षित हैं।
क्या WordPress आसानी से हैक हो जाता है?
WordPress आसानी से हैक नहीं होता, हालांकि, इसके कुछ प्लगइन्स और थीम उतने सुरक्षित नहीं हो सकते। MalCare जैसे एकीकृत फायरवॉल वाले सुरक्षा प्लगइन को इंस्टॉल करने से WordPress वेबसाइट बहुत अधिक सुरक्षित हो जाएगी।
क्या WordPress कॉमर्स के लिए सुरक्षित है?
WordPress कॉमर्स के लिए सुरक्षित है, यदि वेबसाइट पर एक सुरक्षा प्लगइन है जिसमें फायरवॉल इंस्टॉल है। सुरक्षा प्लगइन उपयोगकर्ताओं को मैलवेयर के बारे में अलर्ट करने के लिए दैनिक स्कैन करेगा। MalCare एक बेहतरीन सुरक्षा प्लगइन है जो न केवल वेबसाइट को स्कैन करता है, बल्कि 1-क्लिक ऑटो-क्लीन विकल्प भी प्रदान करता है। MalCare एक फायरवॉल के साथ भी आता है जो कॉमर्स वेबसाइट से खराब ट्रैफिक को दूर रखता है, साथ ही डेटा स्क्रैप करने वाले बॉट्स से वेबसाइट की रक्षा करता है।
आपकी आवश्यक WordPress सुरक्षा आवश्यकताएं क्या हैं?
आवश्यक WordPress सुरक्षा आवश्यकताएं हैं:
- मैलवेयर स्कैनर
- मैलवेयर क्लीनर
- WordPress फायरवॉल
- ब्रूट फोर्स सुरक्षा
- बॉट सुरक्षा
- गतिविधि लॉग
- टू-फैक्टर ऑथेंटिकेशन
ये सुविधाएं वेबसाइटों को WordPress सुरक्षा मुद्दों से बचाने की दिशा में एक लंबा रास्ता तय करती हैं।
क्या पुराने WordPress प्लगइन्स साइट के लिए सुरक्षा जोखिम हैं?
हाँ, पुराने WordPress प्लगइन्स वेबसाइट के लिए एक सुरक्षा जोखिम हैं। प्लगइन अपडेट में आमतौर पर प्लगइन कोड में त्रुटियों को संबोधित करने वाले सुरक्षा पैच होते हैं। इन त्रुटियों को कमजोरियों के रूप में जाना जाता है और हैकर्स द्वारा वेबसाइट तक अनधिकृत पहुंच प्राप्त करने के लिए शोषण किया जा सकता है। इसलिए WordPress प्लगइन्स को जल्द से जल्द अपडेट करना गंभीर रूप से महत्वपूर्ण है। वही WordPress थीम के लिए जाता है।