Microsoft Office सबसे अधिक उपयोग किया जाने वाला एप्लिकेशन सूट है जिसमें एक वर्ड प्रोसेसर, स्प्रेडशीट और प्रेजेंटेशन सॉफ्टवेयर संयुक्त हैं। यह उन पहले एप्लिकेशनों में से एक था जिसने लोकप्रियता हासिल की और उपयोगकर्ताओं को मैन्युअल दस्तावेजों से डिजिटलीकरण की ओर जाने में मदद की। हालांकि, चेक पॉइंट रिसर्च (CPR) जो एक साइबर सुरक्षा फर्म है, ने हाल ही में एक बग की खोज की है जिसके बारे में संदेह है कि यह वर्षों से छिपा हुआ था।
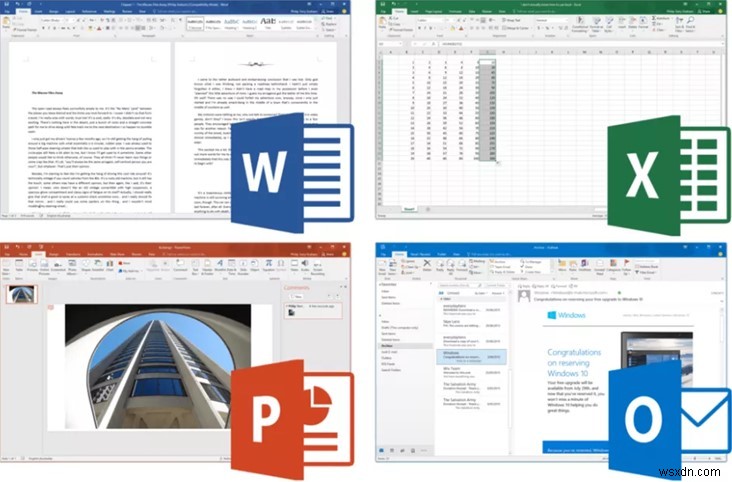
इस दोष के बारे में Microsoft को तुरंत सूचित किया गया और इसके तुरंत बाद इस भेद्यता को पैच करने के लिए एक अपडेट जारी किया गया। यह अपडेट तत्काल प्रभाव से सभी Microsoft उपयोगकर्ताओं के लिए रोल आउट किया गया है जिससे MS Word, MS Excel, MS Powerpoint, और MS Outlook उपयोग करने के लिए सुरक्षित हैं। CPR रिपोर्ट के अनुसार यह दोष या गलती Excel95 फ़ाइल प्रारूपों के लिगेसी कोड के भीतर पाया गया एक जोखिम था। यह प्रारूप एक पुराना है जिसका अर्थ है कि सुरक्षा दोष बहुत लंबे समय से मौजूद था। पार्सिंग गलतियों को दोषी ठहराया जाता है क्योंकि उन्होंने दुर्भावनापूर्ण इरादे वाले लोगों को Microsoft Office इंस्टॉल किए गए सिस्टम में घुसपैठ करने की अनुमति दी होगी।
CPR रिपोर्ट में आगे कहा गया है कि इस भेद्यता (अब अपडेट के साथ तय) का उपयोग MS Office ऐप्स और फ़ाइलों जैसे Outlook (.EML), Word (.DOCX), और Excel (.EXE) आदि के माध्यम से कोड लक्ष्यों को निष्पादित करने के लिए किया जा सकता है। भेद्यता ने संपूर्ण Microsoft Office पारिस्थितिकी तंत्र को पुराने और नए समान रूप से प्रभावित किया, जैसा कि चेक पॉइंट सॉफ्टवेयर में साइबर रिसर्च के प्रमुख यानिव बाल्मास द्वारा पुष्टि की गई है। उन्होंने Microsoft Office की सुरक्षा श्रृंखला में लिगेसी कोड के कमजोर कड़ी के रूप में कार्य करने के बारे में भी बताया।
यह दोष Microsoft Office में तब खोजा गया जब CPR Microsoft Graph का परीक्षण करने की कोशिश कर रहा था, एक MS Office मॉड्यूल जो उपयोगकर्ताओं को डिज़ाइन और चार्ट डिज़ाइन करने की अनुमति देता है। CPR द्वारा MS Graph पर उपयोग की जाने वाली प्रक्रिया को फज़िंग, कहा जाता है, जो एक स्वचालित सॉफ्टवेयर परीक्षण तकनीक है जो किसी भी एप्लिकेशन में सॉफ्टवेयर बग की पहचान करती है। फज़िंग के पीछे विचार सरल है क्योंकि परीक्षक को केवल अमान्य डेटा इनपुट करना होता है और जांचना होता है कि ऐप इस डेटा पर कैसे प्रतिक्रिया करता है और कोडिंग त्रुटियों और सुरक्षा दोषों को रिकॉर्ड करता है।
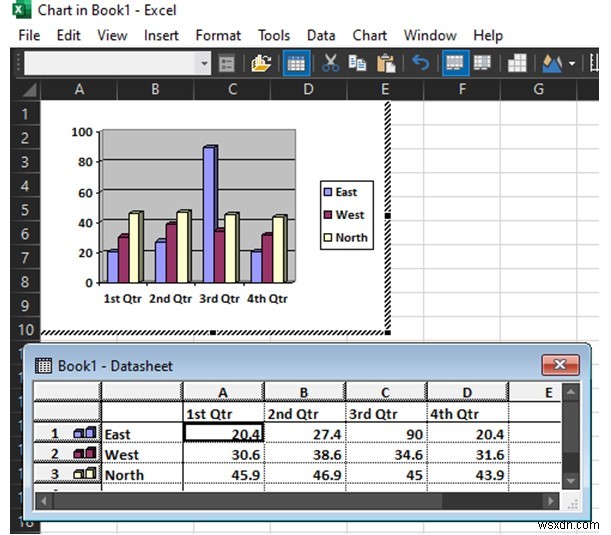
भेद्यता Excel 95 फ़ाइल प्रारूपों पर पाई गई, जो एक पुराना प्रारूप है और आजकल उपयोग नहीं किया जाता है लेकिन चूंकि यह MS Office के सभी एप्लिकेशन द्वारा समर्थित है, यह शेष सभी ऐप्स को हैकर हमले के प्रति संवेदनशील बनाता है। CPR ने अब तक केवल चार दोष पाए हैं जिन्हें Microsoft को रिपोर्ट किया गया है और Microsoft Office के भीतर अन्य दोषों की खोज जारी रखी है।
Microsoft ने CPR द्वारा हाइलाइट की गई रिपोर्ट पर त्वरित प्रतिक्रिया दी और इस दोष के पैच को अपडेट CVE-2021-31174, CVE-2021-31178, CVE-2021-31179, और CVE-2021-31939 को रोल आउट करके जारी किया। यदि आप अपने PC को अपडेट करना चाहते हैं तो इन चरणों का पालन करें:
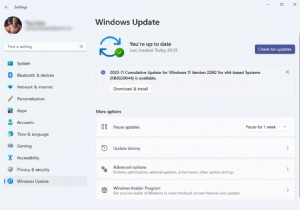
चरण 1: सेटिंग्स विंडो खोलने के लिए Windows + I दबाएं।
चरण 2: अपडेट और सुरक्षा पर क्लिक करें।
चरण 3: अपडेट की जांच पर क्लिक करें और यदि अपडेट आपके क्षेत्र में रोल आउट किए गए हैं, तो वे स्वचालित रूप से इंस्टॉल हो जाएंगे।