हाल ही में, हैकर्स आपकी कड़ी मेहनत से अर्जित SEO तकनीकों का फायदा उठाकर अपनी स्पैम वेबसाइट्स के लिए दृश्यता प्राप्त करना शुरू कर रहे हैं, आपकी वेबसाइट पर बेहतर रैंकिंग के माध्यम से। यह ब्लैक हैट SEO स्पैम है, या Magento, Opencart और Prestashop में SEO पॉइज़निंग। यह लेख इन सभी हमलों पर उनके लक्षणों, कारणों, परिणामों, और उन्हें ठीक करने के चरणों के साथ चर्चा करता है।
ब्लैक हैट SEO स्पैम हमलों के प्रकार
जापानी कीवर्ड हैक
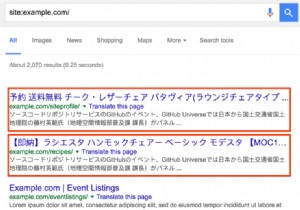
जापानी कीवर्ड हैक के रूप में भी जाना जाता है, यह अवैध ब्लैक हैट SEO स्पैम हाल ही में काफी प्रचलित है। हैकर्स आपकी वेबसाइट्स में जापानी टेक्स्ट में ऑटो-जेनरेटेड लिंक रखते हैं जिन्हें Prestashop, OpenCart, Magento, Drupal और WordPress जैसे कंटेंट मैनेजमेंट सिस्टम का उपयोग करके विकसित किया गया है। आपकी वेबसाइट के खोज इंजन परिणाम इस तरह दिख सकते हैं:
इसलिए जब कोई आपकी वेबसाइट पर जाता है और ऐसे लिंक पर क्लिक करता है, तो उन्हें एक संबद्ध वेबसाइट पर रीडायरेक्ट किया जाता है जो नकली ब्रांड मर्चेंडाइज और परिधान बेचती है। उस पर अधिक इस लेख में।
गिबरिश कीवर्ड हैक
गिबरिश कीवर्ड हैक में, हैकर आपकी साइट के संबंधित लिंक के साथ कीवर्ड-समृद्ध गिबरिश टेक्स्ट से भरे स्पैम पेज जोड़ता है। कभी-कभी इन पेजों में खोज इंजनों को हेरफेर करने और Google खोज में पेजों की रैंकिंग और ट्रैफ़िक बढ़ाने के लिए चित्र भी होते हैं।
इन हैक किए गए पेजों पर जाने पर, विज़िटर को एक असंबंधित पेज पर रीडायरेक्ट किया जाएगा, जैसे नकली मर्चेंडाइज साइट। जब लोग इन स्पैम पेजों पर जाते हैं तो हैकर्स राजस्व उत्पन्न करते हैं।
एक रीडायरेक्टेड स्पैम पेज आमतौर पर ऐसा दिखेगा:
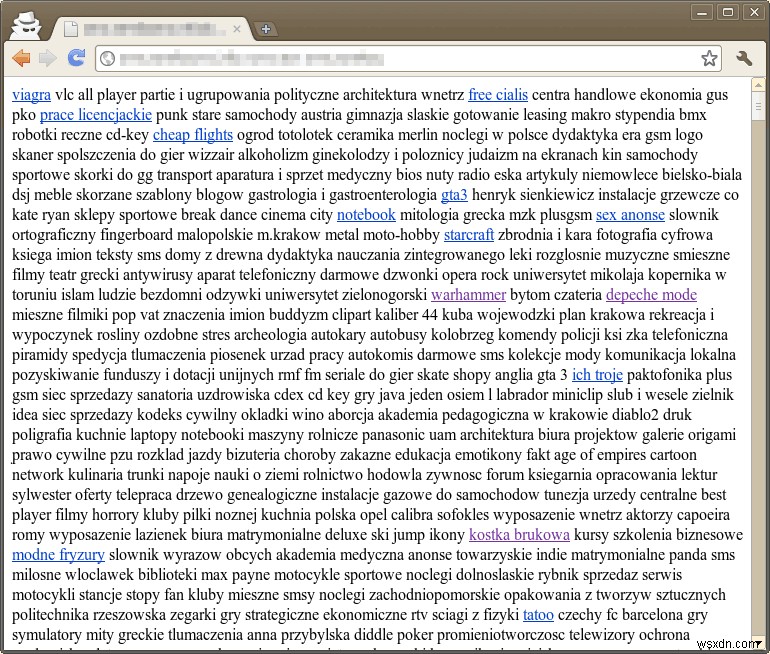
इसके अलावा, जापानी कीवर्ड हैक की तरह, हैकर्स अक्सर क्लोकिंग का उपयोग करते हैं ताकि साइट मालिक के लिए यह पता लगाना कठिन हो जाए कि वेबसाइट संक्रमित है या नहीं।
फार्मा हैक
ब्लैक हैट SEO स्पैम का एक तीसरा सामान्य प्रकार फार्मा हैक है। इसमें, हमलावर कमजोर वेबसाइटों का फायदा उठाकर आपकी वेबसाइट के माध्यम से साइट के विज़िटर्स को फार्मास्युटिकल उत्पाद वितरित करता है। फार्मा हैक के लक्षणों में पेजों पर एम्बेडेड लिंक और स्पैम टेक्स्ट या खोज इंजन परिणाम पृष्ठों (SERPs) में संशोधित सूचियां शामिल हैं।
ये हमले आमतौर पर Google या Bing जैसे लोकप्रिय खोज इंजनों को अवैध फार्मास्युटिकल व्यवसायों के लिए ट्रैफ़िक बढ़ाने के प्रयास में लक्षित करते हैं। वे लिंक को प्रासंगिक दिखाने के लिए नकली शीर्षक और विवरण भी जोड़ते हैं। खोज परिणाम आमतौर पर ऐसे दिखते हैं:
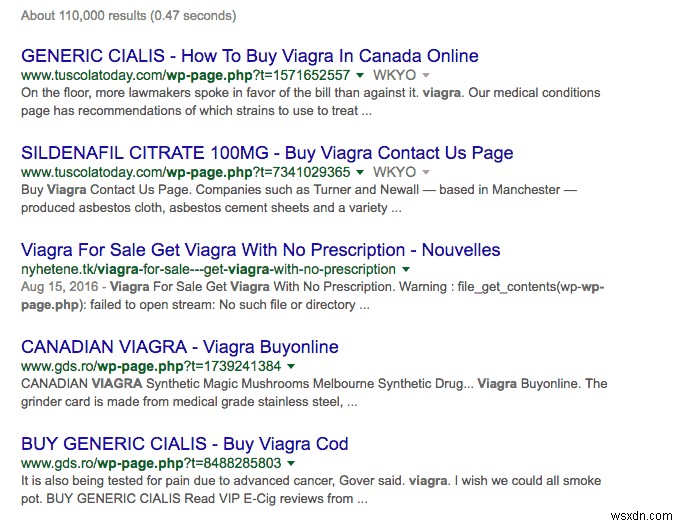
आप यहां फार्मा हैक के बारे में अधिक पढ़ सकते हैं।
ब्लैक हैट SEO स्पैम का पता लगाना
1. Google खोज का उपयोग करना
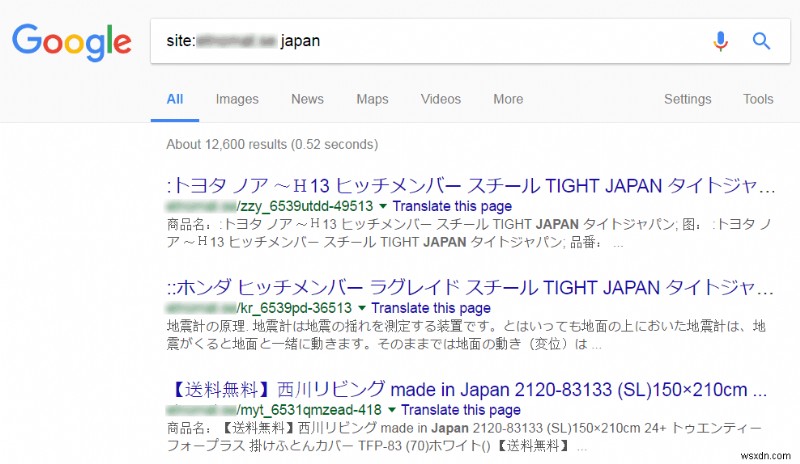
आप site:[आपकी साइट का रूट URL] japan खोजकर स्पैम पेजों को उजागर कर सकते हैं। यदि आपको जापानी टेक्स्ट से भरे खोज परिणाम दिखाई देते हैं, तो आपकी साइट जापानी कीवर्ड हैक से प्रभावित हो सकती है।
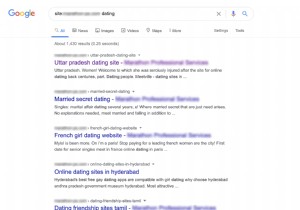
आप गिबरिश कीवर्ड पेज खोजने के लिए विशिष्ट कीवर्ड खोज सकते हैं, या फार्मा हैक पेज खोजने के लिए फार्मास्युटिकल उत्पादों के लिए खोज सकते हैं।
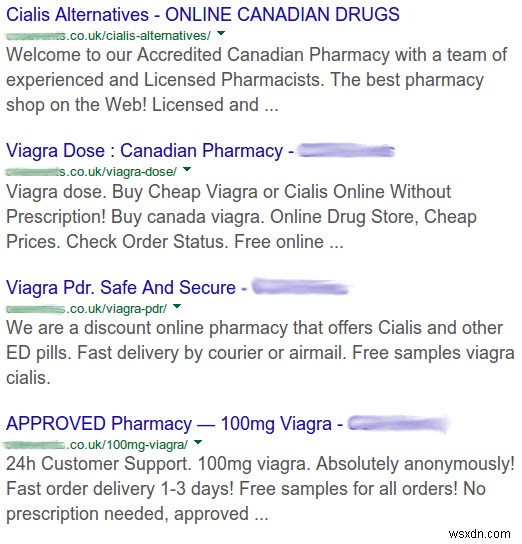
ऊपर की छवि की तरह, यदि आपको संदिग्ध सामग्री मिलती है - यहां, वेबसाइट का मुख्य डोमेन .co.uk है लेकिन फार्मा उत्पाद कनाडा से भेजे जा रहे हैं - यह संकेत हो सकता है कि आपकी साइट हैक हुई थी।
2. Google Search Console का उपयोग करना
अपने Google Search Console/Google वेबमास्टर टूल्स में, बाएं साइडबार में सुरक्षा मुद्दे टूल पर जाएं। यदि आपकी साइट हैकर द्वारा संशोधित की गई थी, तो आप इस पेज पर इसके बारे में पता लगा सकते हैं। आपको ऐसा संदेश दिखाई दे सकता है:
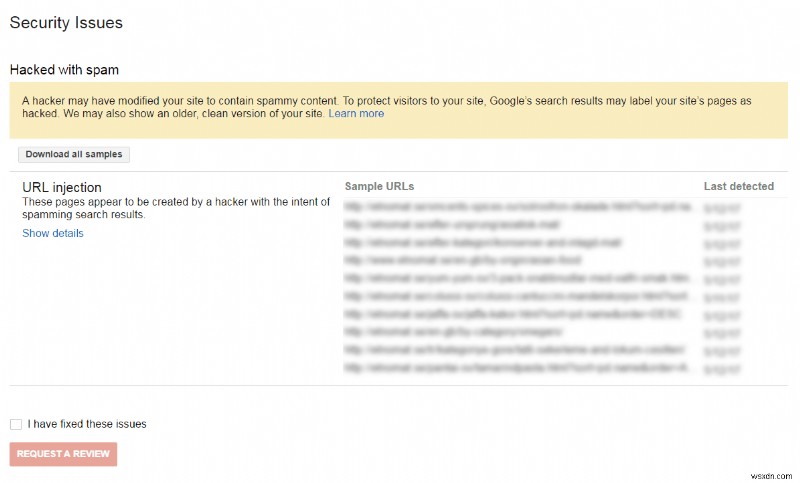
3. "फेच ऐज Google" टूल का उपयोग करना
यदि आपने उपरोक्त दो चरणों को पूरा कर लिया है और 404: पृष्ठ नहीं मिला त्रुटि देखते हैं, तो अपने साइट के URL को फेच ऐज Google टूल में दर्ज करके क्लोकिंग की जांच करना एक अच्छा विचार है। (क्लोकिंग एक तकनीक है जो हैकर्स को उपयोगकर्ताओं और खोज इंजनों को गिबरिश/स्पैम URL या सामग्री प्रदर्शित करने में सक्षम बनाती है, जबकि साइट मालिक को यह HTTP 404-पृष्ठ त्रुटि दिखा सकती है।) यदि हैकर ने आपकी साइट पर हमला किया है, तो आप असामान्य परिणाम देख सकते हैं।
4. अपने साइटमैप का उपयोग करना
अपनी वेबसाइट के साइटमैप की जांच करें कि क्या हैकर द्वारा बनाए गए कोई नए संदिग्ध लिंक हैं जो उनके पेजों को तेजी से अनुक्रमित करने में मदद करते हैं। यदि आपको संदिग्ध पेज दिखाई देते हैं, तो आपकी साइट हैक हो सकती है!
ब्लैक हैट SEO स्पैम के प्रभाव
- जापानी कीवर्ड हैक, और सामान्य रूप से ब्लैक हैट SEO स्पैम तकनीकें आपके SEO को नकारात्मक रूप से प्रभावित करती हैं। यह आपकी वेबसाइट के ट्रैफ़िक और राजस्व को प्रभावित कर सकता है।
- Google "यह साइट हैक हो सकती है" या "धोखाधड़ी वाली साइट" चेतावनी दिखाना शुरू कर सकता है। इससे आपकी वेबसाइट Google द्वारा ब्लैकलिस्ट हो सकती है।
- यदि आपकी साइट ई-कॉमर्स साइट है, तो आपके उपयोगकर्ता आपके चेकआउट प्रक्रिया और उनकी भुगतान जानकारी की सुरक्षा पर सवाल उठा सकते हैं, जिससे आपकी बिक्री में गिरावट आ सकती है।
- Google या Bing केवल प्रासंगिक लिंक परोसते हैं, इसलिए वे किसी भी साइट को रूट आउट कर देंगे जो बैकलिंक्स के लिए भुगतान स्वीकार करती है। नकली लिंक ऐसा दिखाते हैं जैसे आपकी साइट ऐसा कर रही है, इसलिए आपका ट्रैफ़िक और राजस्व प्रभावित होगा।
- आपकी वेबसाइट पर स्पैम होने से आपकी प्रतिष्ठा पर नकारात्मक प्रभाव पड़ता है। आपकी वेबसाइट के विज़िटर्स के साथ संबंध को पुनर्निर्माण करने में लगने वाला प्रयास बहुत बड़ा है।
ब्लैक हैट SEO स्पैम ठीक करना
1. सफाई से पहले अपनी साइट का बैकअप लें।
वेबसाइट को ऑफ़लाइन लेना उचित है ताकि उपयोगकर्ता सफाई करते समय संक्रमित पृष्ठों पर न जाएं। सभी कोर फ़ाइलों और डेटाबेस का बैकअप लेना सुनिश्चित करें। बैकअप को कंप्रेस्ड फ़ाइल फॉर्मेट में लेना सुनिश्चित करें, जैसे .zip।
2. Google Search Console से नए बनाए गए किसी भी खाते को हटाएं।
यदि आप अपनी साइट के Google Search Console में किसी भी खाते या उपयोगकर्ता को नहीं पहचानते हैं, तो उन्हें तुरंत हटा दें। हैकर्स अक्सर ऐसे स्पैम एडमिन खाते जोड़ते हैं ताकि वे आपकी साइट की सेटिंग्स बदल सकें।
3. अपनी साइट की .htaccess फ़ाइलों की जांच करें।
हैकर्स अक्सर उपयोगकर्ताओं और खोज इंजनों को दुर्भावनापूर्ण पृष्ठों पर रीडायरेक्ट करने के लिए .htaccess फ़ाइलों का उपयोग करते हैं। यदि आपकी साइट का बैकअप है, तो आप उस संस्करण का उपयोग .htaccess फ़ाइल की सामग्री को सत्यापित करने के लिए कर सकते हैं। यदि आपको कोई संदिग्ध कोड मिलता है, तो उसे हटा दें या कमेंट आउट कर दें।
4. कोर, प्लगइन, और थीम फ़ाइलों को बदलें।
आप संक्रमित कोर फ़ाइलों को विश्वसनीय स्रोतों से मूल संस्करणों के साथ बदल सकते हैं। इन फ़ाइलों और निर्देशिकाओं के नए और अपडेटेड संस्करण डाउनलोड करने के बाद, आप पुराने वाले को हटा सकते हैं।
5. किसी भी संदिग्ध, हाल ही में संशोधित फ़ाइलों को हटाएं।
आप हाल ही में संशोधित फ़ाइलों को देखकर संभावित रूप से संक्रमित फ़ाइलें ढूंढ सकते हैं। टर्मिनल या FTP क्लाइंट के माध्यम से उन्हें हटाकर किसी भी संक्रमित फ़ाइल को हटा दें। यदि इस कार्रवाई के बाद भी, मैलवेयर खोज परिणामों में पॉप अप करता रहता है, तो इसका मतलब होगा कि हैकर द्वारा आपके डेटाबेस में एक बैकडोर स्थापित किया गया था।
6. कीवर्ड की जांच करें।
हैकर्स मौजूदा कीवर्ड के समान नामों का उपयोग भी कर सकते हैं ताकि वे इन दुर्भावनापूर्ण फ़ाइलों को सर्वर पर जोड़ सकें। उदाहरण के लिए:
<title>{keyword}</title>
<meta name="description" content="{keyword}" />
<meta name="keywords" content="{keyword}" />
<meta property="og:title" content="{keyword}" />
<div style="position: absolute; top: -1000px; left: -1000px;">Cheap prescription drugs </div>
यहां शब्द "कीवर्ड्स" को "कीवर्ड" से बदला जा रहा है। ऐसे कीवर्ड की जांच करना सुनिश्चित करें और दुर्भावनापूर्ण कोड को हटा दें।
7. बैकडोर हटाएं।
आमतौर पर, हैकर्स हेडर.पीएचपी फ़ाइल में एक बैकडोर शामिल करते हैं ताकि हर बार एक सार्वजनिक वेबसाइट पृष्ठ का अनुरोध किए जाने पर दुर्भावनापूर्ण कोड निष्पादित हो। यह मुख्य रूप से हमारी वेबसाइट का उपयोग करके खोज इंजन क्रॉलर्स को स्पैम करने के लिए किया जाता है। यह wp-page.php को "डिलीट प्रोटेक्शन" सुविधा के रूप में फिर से बनाएगा। उपरोक्त फ़ाइलों और header.php में इंक्लूड फ़ंक्शन को हटाने के बाद, हम यह सुनिश्चित कर सकते हैं कि स्पैम परिणाम हमारे SERPs से हटा दिए जाएंगे।
8. मैलवेयर स्कैन चलाएं।
अपने वेब सर्वर पर मैलवेयर और दुर्भावनापूर्ण फ़ाइलों के लिए मैलवेयर स्कैन चलाएं। आप अपने वेब होस्ट द्वारा प्रदान किए गए cPanel में 'वायरस स्कैनर' टूल का उपयोग कर सकते हैं, या एस्ट्रा प्रो योजना के साथ विशेषज्ञ मैलवेयर सफाई प्राप्त कर सकते हैं।
9. सफाई सत्यापित करें।
अपने मैलवेयर को साफ करने के बाद, यह सत्यापित करने का एक अच्छा तरीका है कि मैलवेयर पूरी तरह से चला गया है या नहीं, Google को अपनी पूरी वेबसाइट को फिर से क्रॉल करने के लिए कहें। ऐसा करने के लिए अपने Google Search Console में लॉग इन करें और क्रॉल > फेच ऐज Google पर जाएं। यहां से, अपने प्रभावित URL का स्थान टाइप/ढूंढें, फिर रीइंडेक्स बटन पर क्लिक करें। यदि यह "नहीं मिला" पृष्ठ लौटाता है, तो आपने आखिरकार अपनी साइट साफ कर ली है!
ब्लैक हैट SEO स्पैम: निष्कर्ष
साइबर हमले भयानक हैं - लेकिन उनके बाद के प्रभाव और भी अधिक हैं। हमारे अध्ययनों से पता चला कि भले ही आप इस तरह के हमलों से अपनी वेबसाइट को तुरंत पुनर्प्राप्त करने में तत्पर हों, आपका SEO प्रभावित होता है।
आपकी वेबसाइट को ग्राहकों को आकर्षित करने के लिए विश्वसनीयता और सुरक्षा की आवश्यकता है - और स्पैम उस संदर्भ में विनाशकारी हो सकता है। एक हैकर आपकी वेबसाइट के आकार की परवाह नहीं करता, इसलिए आपकी साइट हमेशा संक्रमित होने के जोखिम में है।
यदि आप ऐसे मुद्दों का सामना नहीं करना चाहते हैं, तो सक्रिय वेबसाइट सुरक्षा में निवेश करने और अपनी वेबसाइट के लिए एक मानक सुरक्षा दिनचर्या बनाए रखने पर विचार करें। फायरवॉल और सुरक्षा प्लगइन्स परीक्षण किए गए समाधान हैं जो आपकी वेबसाइटों को सुरक्षित रखने में एक लंबा रास्ता तय करते हैं। इस तरह, आपको फिर से हैक होने की चिंता कभी नहीं करनी पड़ेगी!
एस्ट्रा के बारे में
एस्ट्रा में, हमारे पास सुरक्षा विशेषज्ञों की एक टीम है जो दैनिक आधार पर वेबसाइट मालिकों और डेवलपर्स को हमलावरों से अपनी वेबसाइट सुरक्षित करने में मदद करती है। हमारा बुद्धिमान फायरवॉल खराब बॉट्स, हैकर्स, मैलवेयर, XSS, SQLi और 80+ हमलों के खिलाफ रीयल-टाइम 24×7 सुरक्षा प्रदान करता है। एस्ट्रा फायरवॉल Prestashop, OpenCart और Magento के लिए अत्यधिक अनुकूलित है ताकि आपके ई-कॉमर्स स्टोर को सर्वांगीण सुरक्षा दी जा सके। एस्ट्रा डेमो अभी लें!