जूमला एडमिन सुरक्षा - कैसे पता करें कि आपका खाता हैक हो गया है?
जूमला वेब सामग्री अपलोड करने के लिए सबसे प्रतिष्ठित कंटेंट मैनेजमेंट प्लेटफॉर्म में से एक बन गया है। इसके परिणामस्वरूप, यह जूमला पर आधारित व्यवसायों और प्रतिष्ठानों को लक्षित करने के लिए हैकर्स के लिए एक आम जमीन बन गया है। यदि आपको लगता है कि आप एक हैक किए गए जूमला खाते का संचालन कर रहे हैं या आपकी जूमला एडमिन सुरक्षा से समझौता किया गया है, तो इसकी पहचान करने के लिए संकेत और सुराग हैं। इन सुरागों को जानने से आप संभावित रूप से एक हैक किए गए जूमला खाते का संचालन करने और अधिक नुकसान पहुंचाने से बच सकते हैं। ये कुछ तरीके हैं जिनसे आप सुनिश्चित हो सकते हैं कि सुरक्षा में सेंध लगी है:
- यदि आप अपनी वेबसाइट पर लॉग इन नहीं कर पा रहे हैं, तो यह खाते पर सफल हमले का संकेत हो सकता है। सभी संभावनाओं की पुष्टि करना शायद एक अच्छा विचार है।
- यदि खाते से सभी डेटा मिटा दिया गया है या दूषित हो गया है, तो यह ज्यादातर एक संकेत है कि एक हैकर ने फ़ाइलों को डंप किया और वेबसाइट या डेटाबेस में किसी भी त्रुटि को मिटाने की कोशिश की। इस प्रकार वेबसाइट को स्कैन करने से समस्या का कारण पुष्टि होगा
- यदि लॉग इन करते समय डेटाबेस में त्रुटियां हैं, या अजीब व्यवहार जैसे कि जब आप अपनी साइट पर जाते हैं तो यह आपको किसी अन्य वेबसाइट पर रीडायरेक्ट कर देता है
- वेबसाइट पर अजीब और अज्ञात सामग्री जिसमें आपकी वेबसाइट पर नया और अपरिचित जावास्क्रिप्ट कोड शामिल है
- यदि निम्नलिखित में से किसी फ़ाइल को आपकी जानकारी के बिना संशोधित किया गया था तो शायद आपका जूमला एडमिन खाता हैक हो गया था: index.php, .htacess फ़ाइल या टेम्पलेट्स से संबंधित कोई भी फ़ाइल।
हैक की गई जूमला वेबसाइटों के कारण की पहचान करने के तरीके:
-
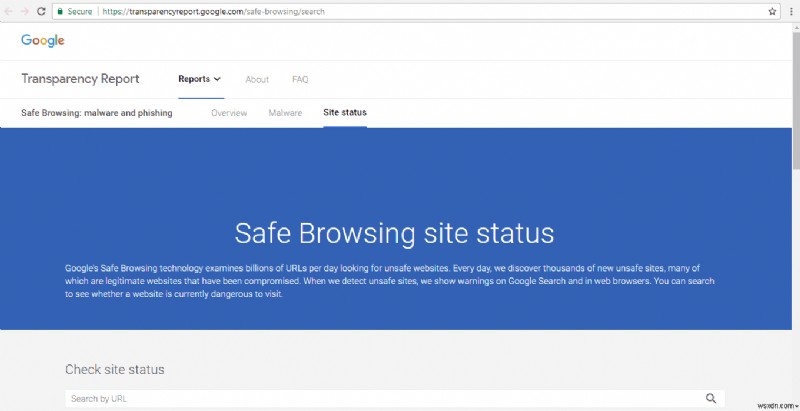
Google द्वारा ब्लैकलिस्ट:
- पहला कदम यह सत्यापित करना है कि वेबसाइट को Google, McAfee या Bing, और किसी अन्य खोज इंजन द्वारा ब्लैकलिस्ट किया गया है। वेबसाइट की स्थिति का पता लगाने और पता लगाने के लिए, आप उनके पारदर्शिता रिपोर्ट टूल का उपयोग कर सकते हैं। सेफ ब्राउजिंग साइट स्टेटस पेज खोलें और वेबसाइट URL दर्ज करें। आप दुर्भावनापूर्ण रीडायरेक्ट, डाउनलोड और स्पैम के बारे में साइट सुरक्षा विवरण देख सकते हैं। आप परीक्षण विवरण भी देख सकते हैं जिसमें हाल के स्कैन शामिल हैं जिनमें मैलवेयर पाया गया।
हैकर्स और मैलवेयर द्वारा बदले गए कोड को देखें:
- यदि कोई सिस्टम फ़ाइलें बदली गई हैं तो उनकी तुलना GitHub पर उपलब्ध मूल फ़ाइलों से करके देखी जा सकती हैं। सबसे तेज़ तरीका है टर्मिनल में डिफ़ कमांड का उपयोग करना।
- SSH कमांड का उपयोग करके फ़ाइलों की जांच करने के चरण। यहां हम संस्करण 3.6.4 का उपयोग करेंगे और इंस्टॉलेशन फ़ाइलें जो कथित रूप से बदली गई हैं।
[code inline="false" scrollable="false"]
$ mkdir joomla-3.6.4
$ cd joomla-3.6.4
$wget https://github.com/joomla/joomla-cms/releases/download/3.6.4/Joomla_3.6.4-Stable-Full_Package.tar.gz
$ tar -zxvf Joomla_3.6.4-Stable-Full_Package.tar.gz
$ diff -r joomla-3.6.4 ./public_html
[/code]
डिफ़ कमांड सिस्टम पर फ़ाइलों के साथ सभी साफ फ़ाइलों की तुलना करेगा।
-
जूमला के एडमिन उपयोगकर्ताओं का ऑडिट
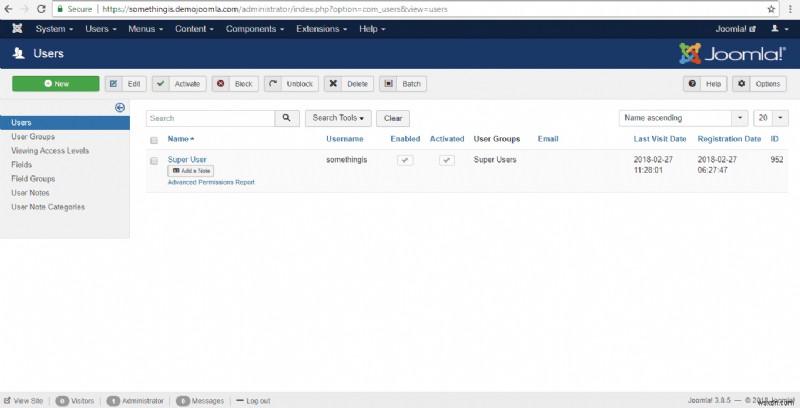
- जूमला एडमिन और सुपर एडमिन का ऑडिट करके, आप पता लगा सकते हैं कि क्या कोई अनधिकृत उपयोगकर्ता आपके खाते तक पहुंच रहे हैं:
- जूमला में अनधिकृत उपयोगकर्ता खोजने के लिए:
- एडमिनिस्ट्रेटर पैनल में लॉग इन करें
- 'उपयोगकर्ता' अनुभाग पर जाएं और 'प्रबंधित' विकल्प चुनें
- नवीनतम पंजीकरण तिथियों के साथ सूची देखें
- यहां आप सभी पंजीकृत उपयोगकर्ता देख सकते हैं और हैकर्स द्वारा बनाए गए सभी उपयोगकर्ताओं को हटा सकते हैं
- उन उपयोगकर्ताओं को सत्यापित करें जो संदिग्ध समय और स्थानों पर लॉग इन कर रहे हैं
ज्ञात एडमिन पथ के परिणाम:
एडमिन पथ जूमला में आवश्यक है क्योंकि यह खाते का नियंत्रण केंद्र है। इसके अलावा, यदि कोई हैकर एडमिन पैनल को हाईजैक करने में सक्षम है, तो हैकर सभी डेटा और नियंत्रण तक पहुंच सकेगा। जूमला एडमिन सुरक्षा सुनिश्चित करना आवश्यक है और यह हैकर्स के नियंत्रण पाने का शीर्ष तरीका है। इस प्रकार, एडमिन पथ को सभी उपयोगकर्ताओं से छिपाने का यह कारण है।
एडमिन पथ का उपयोग करके, हैकर्स आसानी से CMS हमला शुरू कर सकते हैं और नकली उपयोगकर्ता बना सकते हैं। इसके अलावा, उन नकली उपयोगकर्ताओं का उपयोग करके हमलावर खाते पर नियंत्रण रख सकते हैं। CMS हमला मेटास्प्लॉइट का उपयोग करके किया जा सकता है, जो इस तरह के हमले करने के लिए एक बहुत ही सामान्य सॉफ्टवेयर है। एडमिन खाते का पथ जानने से हैकर्स को पासवर्ड के खिलाफ ब्रूट फोर्स हमले शुरू करने में सक्षम बनाता है। इसके अलावा, एक काफी शक्तिशाली कंप्यूटर आसानी से पासवर्ड क्रैक कर सकता है।
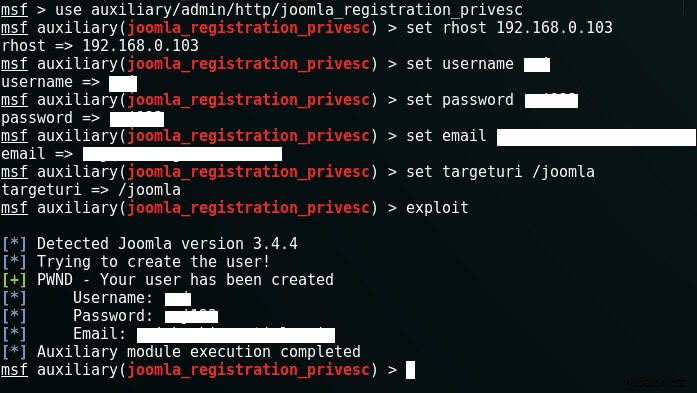
यह पहली नज़र में बहुत गंभीर नहीं लग सकता है, लेकिन यह हैकर्स के लिए आपके खाते पर नियंत्रण पाने और आपकी वेबसाइटों तक पहुंचने के तरीकों में से एक है। इस प्रकार, जूमला एडमिन सुरक्षा सुनिश्चित करना आवश्यक है क्योंकि यह आपके जूमला खाते के लिए रक्षा की पहली पंक्ति है।
अपने जूमला एडमिन पैनल को कैसे छिपाएं और सुरक्षित करें?
एडमिन पैनल के माध्यम से किसी भी हमले को रोकने के लिए, एडमिन पैनल को छिपाना जूमला सुरक्षा को मजबूत करने के प्रस्तावित तरीकों में से एक है। नीचे विभिन्न तरीके बताए गए हैं जो इसे प्राप्त करते हैं:
-
थर्ड-पार्टी प्लगइन्स का उपयोग करना
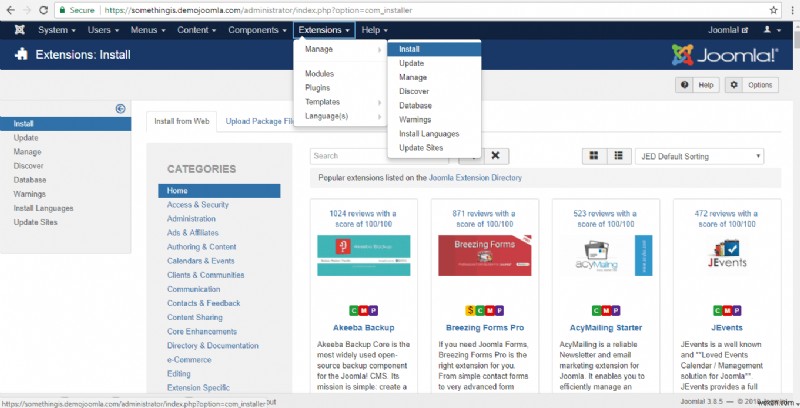
- JSecure एक प्लगइन है जो अच्छा काम करता है। इस प्लगइन को जोड़ने के लिए, एक्सटेंशन पर क्लिक करें, फिर 'प्रबंधित' पर जाएं और फिर इंस्टॉल करें
htpassword का उपयोग करके एडमिन को दोहरी सुरक्षा दें
- जूमला पासवर्ड को एन्क्रिप्टेड रूप में सुरक्षित रूप से सहेजता है। हालांकि, आईडी और पासवर्ड क्लाइंट से सर्वर तक नेटवर्क पर प्लेन टेक्स्ट रूप में पास होते हैं। यह किसी भी हैकर को पर्याप्त स्निफिंग टूल्स के साथ पासवर्ड और आईडी को कैप्चर करने में सक्षम बनाता है। यह अतिरिक्त सुरक्षा और .htpassword के उपयोग की मांग करता है ताकि एडमिन फ़ाइलों और डायरेक्टरी को पासवर्ड से सुरक्षित किया जा सके। यह पासवर्ड SSL कनेक्शन पर भेजा जाता है इसलिए एन्क्रिप्शन पासवर्ड की रक्षा करता है। नीचे .htpassword का उपयोग करने के चरण दिए गए हैं:
- शुरू करने के लिए, किसी को Apache पासवर्ड उपयोगिता के बारे में पता होना चाहिए। Apache का उपयोग करके आपको एक .htpassword फ़ाइल बनाने की आवश्यकता है या आप इस टूल का उपयोग कर सकते हैं जो ऊपर वर्णित उपयोगिता से सरल है। यह ऑनलाइन टूल के साथ भी संभव है लेकिन कमांड लाइन्स का उपयोग करके फ़ाइल बनाना अधिक भरोसेमंद लगता है।
- सुनिश्चित करें कि साइट में .htaccess का उपयोग करने के लिए आवश्यक क्षमताएं हैं। फिर, .htaccess फ़ाइल का स्थान तय करें। चूंकि फ़ाइल का स्थान यह निर्धारित करेगा कि यह विधि कितनी फ़ाइलों को सुरक्षित करती है।
- वह डायरेक्टरी निर्धारित करें जहां आप .htpassword और .htaccess फ़ाइलों को स्टोर करेंगे क्योंकि उन्हें सार्वजनिक रूप से उपलब्ध नहीं होना चाहिए।
- एक बार जब आप .htaccess फ़ाइल बनाते हैं, तो इसे सही ढंग से स्टोर करें और फ़ाइल का बैकअप बनाएं। .htpassword सुरक्षा को सक्षम करने के लिए, .htaccess फ़ाइल में निम्नलिखित कोड लिखें:
[code inline="false" scrollable="false"]
AuthUserFile /home/auth/.htpassword
AuthType Basic
Require valid-user
ErrorDocument 401 "Authorization required" [/code]
-
- अब, आपके एडमिन पैनल को लॉगिन करने के लिए कुछ अतिरिक्त क्रेडेंशियल्स की आवश्यकता होगी। इसके अलावा, ब्रूट फोर्स हमले अब काम नहीं करेंगे।
एस्ट्रा - सर्वांगीण सुरक्षा के लिए एक उपकरण
कमांड लाइन्स का उपयोग करना कठिन और समय लेने वाला है। इसके अलावा, जैसे-जैसे सेवाएं जूमला खातों की सुरक्षा के लिए नए तरीके विकसित करती हैं, हैकर्स उनमें घुसपैठ करने के नए तरीके ईजाद करते हैं। काम पर हैकर्स के ऐसे गतिशील समूह के साथ, आपको सर्वांगीण सुरक्षा की आवश्यकता है। एस्ट्रा वह हथियार है जो आपको पूर्ण जूमला एडमिन सुरक्षा प्रदान करेगा और आपके खाते को आपकी जूमला वेबसाइट पर लगातार हमलों से बचाएगा। सबसे अच्छी बात यह है - यह पूरी तरह से प्लग-एन-प्ले है और इसके लिए किसी IT ज्ञान की आवश्यकता नहीं है!
एस्ट्रा एक ऐसा उपकरण है जो जूमला में खातों को मैलवेयर, खराब बॉट्स, XSS, मैलवेयर, SQLi और 80+ इंटरनेट खतरों जैसे सभी प्रकार के हमलों से बचाता है। यह सुनिश्चित करता है कि आपका खाता सुरक्षित है और अनधिकृत उपयोगकर्ता खातों तक पहुंचने में असमर्थ हैं। यह एडमिन खातों पर ब्रूट फोर्स हमलों जैसे हमलों को ब्लॉक और रिकॉर्ड करता है। एस्ट्रा हर लॉगिन प्रयास को लॉग करता है जिसे आप देख सकते हैं और यह हर घंटे मालिक को नियमित अपडेट भेजता है।
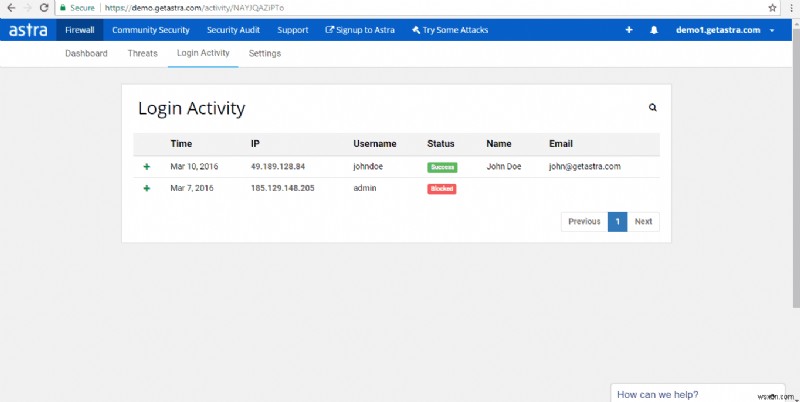
अन्य थर्ड-पार्टी प्लगइन्स और टूल्स के विपरीत जो खातों को केवल आंशिक सुरक्षा प्रदान करते हैं, एस्ट्रा खातों को सभी मोर्चों पर सुरक्षित करता है। चाहे बॉट्स हों या मैलवेयर, एस्ट्रा आपकी वेबसाइट को हर चीज से सुरक्षित करेगा। इसके अलावा, त्वरित ग्राहक सहायता टूल्स को आसानी से संचालित करने में मदद करती है। यह उपयोग और प्रबंधन में आसान है, एक विस्तृत डैशबोर्ड के साथ आप अपने खाते से संबंधित सभी गतिविधियों पर ध्यान दे सकते हैं।
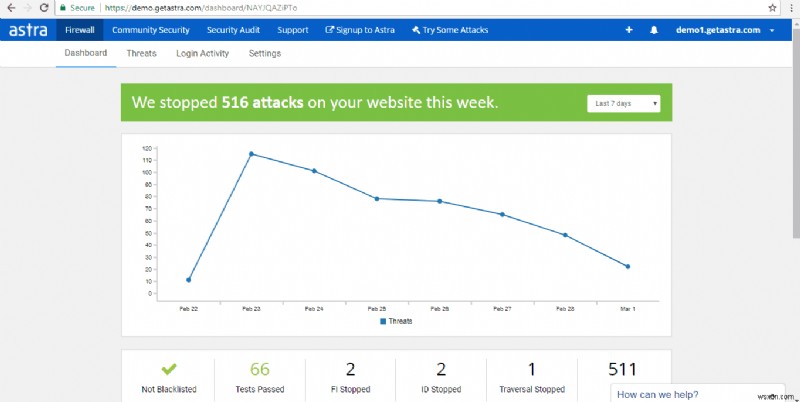
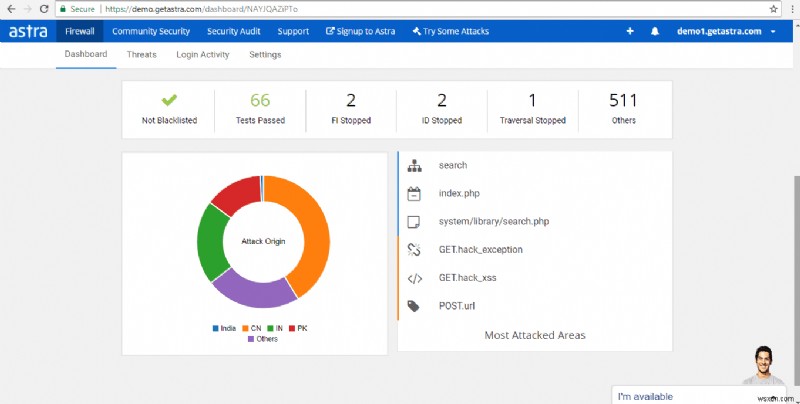
एस्ट्रा के साथ आप जूमला एडमिन सुरक्षा सुनिश्चित करने में कभी गलत नहीं हो सकते। इस प्रकार, आपको केवल हमारी योजनाओं में से एक को सब्सक्राइब करना है और आराम से बैठना है क्योंकि हम आपकी वेबसाइट को सुरक्षित करते हैं।