आप अपने काम में लगे हुए हैं, जब अचानक आपको अपने ही खाते से एक ईमेल प्राप्त होता है कि आपका खाता हैक हो गया है। स्तब्ध, आप इसे खोलते हैं एक चौंकाने वाले दावे को खोजने के लिए: किसी ने आपके कंप्यूटर पर मैलवेयर इंस्टॉल किया है, और उनके पास आपका एक समझौता करने वाली स्थिति में वीडियो है।
यदि आप उन्हें क्रिप्टोकरेंसी के माध्यम से एक गुच्छा पैसा नहीं भेजते हैं, तो वे वीडियो को आपके दोस्तों के साथ साझा करने जा रहे हैं।
अधिकांश लोग ऐसे ईमेल को देखकर थोड़ा घबरा जाएंगे। लेकिन जैसा कि यह पता चला है, यह एक पूर्ण मजाक है। आइए इन घोटाले ईमेल में गोता लगाएं और देखें कि वे क्यों फर्जी हैं ताकि आप कभी भी स्कैमर को अपना पैसा न सौंपें।
मुझे हैक कर लिया गया?!
हमें पिछले कुछ हफ्तों में दो समान घोटाले ईमेल प्राप्त हुए हैं। प्रत्येक ऐसा लगता है जैसे यह आपके अपने ईमेल पते से आता है, और दावा करता है कि एक हमलावर ने वयस्क साइट पर जाते समय इंस्टॉल किए गए मैलवेयर की बदौलत आपके सिस्टम पर पूरी तरह से कब्जा कर लिया है।
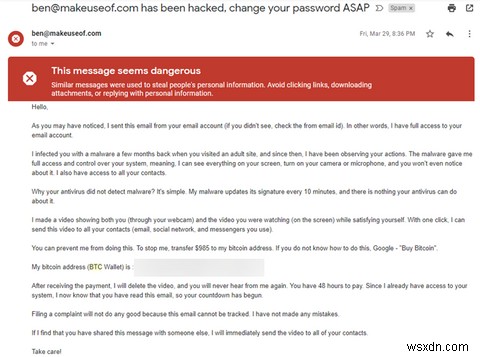
पहला यहां है:
और दूसरा यहां है:
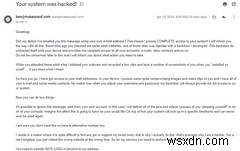
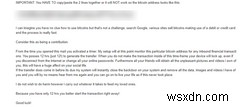
विशेष रूप से, Gmail पहचानता है कि पहला संदेश खतरनाक है और लोगों का फायदा उठाने के लिए उपयोग किया गया था। वे केवल मेरे इनबॉक्स में आए क्योंकि मैंने @makeuseof.com ईमेल पतों के संदेशों को कभी भी स्पैम में न जाने देने के लिए एक फ़िल्टर सेट किया है। लेकिन मुझे खुशी है कि मुझे वे मिले, क्योंकि वे एक अच्छा उदाहरण बनाते हैं।
क्योंकि उन्होंने "आपके अपने खाते से" एक ईमेल भेजा, हमलावर दावा करता है कि यह उनकी पहुंच का प्रमाण है। स्कैमर दावा करता है कि उसके पास आपका वयस्क सामग्री उपयोग करते हुए वीडियो है, और यदि आप एक या दो दिनों के भीतर सैकड़ों डॉलर का Bitcoin भुगतान नहीं करते हैं, तो इसे आपके संपर्कों को भेजने की धमकी देता है। बेशक, वे Bitcoin मांगते हैं क्योंकि यह अनट्रेसेबल है।
आइए इन ईमेल से विशिष्ट पंक्तियों को चुनें ताकि यह स्पष्ट हो सके कि यह बकवास क्यों है।
ईमेल नकली बनाना आसान है
पहले ईमेल ने यह दावा किया:
मैंने यह ईमेल आपके ईमेल खाते से भेजा है (यदि आपने नहीं देखा, तो फ्रॉम ईमेल आईडी जांचें)। दूसरे शब्दों में, मुझे आपके ईमेल खाते की पूरी पहुंच है।
दूसरा और भी आगे जाता है:
क्या आपने पता लगाया कि मैंने आपको यह संदेश आपके अपने ईमेल पते का उपयोग करके ईमेल किया है? इसका मतलब है कि मेरे पास आपके सिस्टम की पूर्ण पहुंच है!
जैसा कि आप जानते होंगे, ईमेल को स्पूफ करना अपेक्षाकृत तुच्छ है। कोई आपके दोस्त को एक ईमेल भेज सकता है और इसे ऐसा दिखा सकता है जैसे संदेश आपके पते से आया हो।
यही यहां हुआ है। किसी ने वास्तव में आपके ईमेल में सेंध नहीं लगाई है; उन्होंने बस संदेश को स्पूफ किया है ताकि यह ऐसा लगे जैसे यह आपके अपने खाते से आया हो।
इसके अलावा, यह दावा कि आपके ईमेल खाते तक पहुंच प्राप्त करने का मतलब है कि वे आपके सिस्टम को नियंत्रित करते हैं, भी झूठ है...
वे आपके सिस्टम को नियंत्रित नहीं करते
दोनों ईमेल जोर देते हैं कि उनके पास आपके व्यक्तिगत डेटा और कंप्यूटर सिस्टम तक पहुंच है:
मैलवेयर ने मुझे आपके सिस्टम पर पूर्ण पहुंच और नियंत्रण दिया, जिसका अर्थ है, मैं आपकी स्क्रीन पर सब कुछ देख सकता हूं, आपका कैमरा या माइक्रोफोन चालू कर सकता हूं, और आप इसके बारे में नोटिस भी नहीं करेंगे। मुझे आपके सभी संपर्कों तक भी पहुंच है।
यह बैकडोर आपके डिवाइस पर खुद को डाउनलोड कर लिया और मुझे आपके सभी खातों, ईमेल, डेटा, संपर्कों आदि तक पूरी पहुंच प्रदान करता है।
जबकि मैलवेयर मौजूद है जो आपकी जानकारी के बिना आपके वेबकैम पर जासूसी कर सकता है, यह संभवतः आपके सुरक्षा सॉफ़्टवेयर को ट्रिगर करेगा। एक ईमेल ने दावा किया कि "मेरा मैलवेयर हर 10 मिनट में अपना हस्ताक्षर अपडेट करता है, और आपका एंटीवायरस इसके बारे में कुछ नहीं कर सकता।" इस पर विश्वास करने का कोई कारण नहीं है, बिल्कुल।
एक वेबसाइट पर प्राप्त मैलवेयर का एक टुकड़ा मालिक को आपके संपर्कों, खातों, "और इसी तरह" (जो बेहद अस्पष्ट है) तक पहुंच नहीं देगा। यह मानते हुए कि आप एक गुप्त विंडो का उपयोग कर रहे थे, आप अपने ब्राउज़र में किसी भी खाते में लॉग इन नहीं होंगे। यदि आपके संपर्क आपके कंप्यूटर से सिंक नहीं हैं, तो उनके पास यह जानकारी होने का कोई तरीका नहीं है। "डेटा" बिल्कुल विशिष्ट नहीं है।
सैकड़ों या हजारों पीड़ितों से वीडियो फुटेज रखने वाले एक छोटे समय के स्कैमर की रसद भी ज्यादा समझ में नहीं आती। यह बहुत अधिक स्टोरेज स्पेस लेगा और उस काम से कहीं अधिक होगा जो व्यक्ति करने को तैयार था।
विनाश की उलटी गिनती
दोनों संदेश आपको यह बताकर भुगतान करने के लिए दबाव डालने की कोशिश करते हैं कि आपके पास निर्णय लेने के लिए सीमित समय है:
आपके पास भुगतान करने के लिए 48 घंटे हैं। चूंकि मुझे पहले से ही आपके सिस्टम तक पहुंच है, मुझे अब पता है कि आपने यह ईमेल पढ़ लिया है, इसलिए आपकी उलटी गिनती शुरू हो गई है।
इस मेल को खोलने के समय से आपने एक टाइमर सक्रिय कर दिया। मेरा सेटअप इस विशेष बिटकॉइन पते पर किसी भी इनबाउंड वित्तीय लेनदेन की निगरानी करेगा। आपके पास 12 घंटे (सिर्फ 12!) हैं ट्रांसफर उत्पन्न करने के लिए।
संदेश में रीड रसीद शामिल नहीं है, और यहां तक कि आपके सिस्टम तक पहुंच के साथ, यह अत्यधिक संभावना नहीं है कि कोई सटीक रूप से जान पाएगा कि आपने ईमेल कब खोला। यह "सीमित समय" बस आपको जल्दी भुगतान करने के लिए दबाव डालने की एक चाल है।
उसके अलावा, दूसरा संदेश एक दिलचस्प गलती प्रकट करता है। यह कहता है कि यह अपने बिटकॉइन वॉलेट की "किसी भी इनबाउंड वित्तीय लेनदेन" के लिए निगरानी करेगा। कोई भी सुझाव देता है कि आप हमले का एकमात्र शिकार हैं; यदि हमलावर ने कई लोगों को संक्रमित किया लेकिन केवल एक भुगतान प्राप्त किया, तो वे कैसे जान पाएंगे कि किसने भुगतान किया? बिटकॉइन गुमनाम है, इसलिए आपके भुगतान को आपके ईमेल खाते से जोड़ने के लिए कुछ भी नहीं है।
कोई भी स्कैमर इस तरह के कस्टम मैलवेयर बनाने की परेशानी से नहीं गुजरेगा केवल एक व्यक्ति को संक्रमित करने के लिए।
सामाजिक दबाव
स्कैमर को लगता है कि उन्होंने आपको घेर लिया है। आप नहीं चाहेंगे कि ऐसे वीडियो आपके सभी प्रियजनों के पास जाएं, है ना?
मैं आपके "खुद को खुश करते हुए" की सभी तस्वीरें और वीडियो जो मेरे पास हैं, आपके प्रत्येक संपर्क को वितरित करूंगा, कल्पना करें कि इसका आपके सामाजिक जीवन पर क्या प्रभाव पड़ेगा!
वे चाहते हैं कि आप इस बात की चिंता करें कि आपके दोस्त ऐसा वीडियो प्राप्त करने के बारे में क्या सोचेंगे ताकि आप उन्हें चुप कराने के लिए भुगतान करें। एक ईमेल $985 मांग रहा था और दूसरा $670, यह एक महंगा भुगतान है।
फिर भी, आप यह ईमेल प्राप्त कर सकते हैं भले ही आपने कभी ऐसी साइटों का दौरा न किया हो, या यदि आपके कंप्यूटर में वेबकैम नहीं है/आपने अपना वेबकैम ढक रखा है। स्कैमर उम्मीद कर रहा है कि आप उनके द्वारा बनाए गए विवरण में फिट बैठते हैं ताकि वे आपको डरा सकें।
सिस्टम शटडाउन
दूसरा ईमेल पहले की तुलना में अधिक आक्रामक था। इसने चेतावनी दी कि अगर हमने भुगतान नहीं किया, तो मैलवेयर हमारे सिस्टम को पूरी तरह से बंद कर देगा:
उसके ऊपर आपका सिस्टम एक विशिष्ट समय सीमा में लॉक हो जाएगा और फिर कभी उपयोग नहीं किया जा सकेगा . . . . जब आप इस समय सीमा के अंदर लेनदेन नहीं करते हैं तो आपका डिवाइस लॉक हो जाएगा, भले ही आप इंटरनेट से डिस्कनेक्ट कर दें या अपने सभी ऑनलाइन पासवर्ड बदल दें।
यह भी हास्यास्पद है, बिल्कुल। जबकि ऐसा मैलवेयर सिद्धांत रूप में संभव है, एक नौसिखिया बदमाश इतने जटिल प्रोग्राम को बनाने में समय नहीं लेगा। वे एक त्वरित और सरल भुगतान की तलाश में हैं, जो उन्हें मिलेगा यदि आपने उन्हें उनके द्वारा मांगे गए बिटकॉइन भेज दिए।
उनको इस खतरे के लिए बस एक डरावनी कहानी गढ़नी थी, एक ईमेल भेजना था, और अपना बिटकॉइन वॉलेट पता प्रदान करना था। यह घोटाला इससे ज्यादा कुछ नहीं है।
ईमेल जबरन वसूली घोटालों से कैसे बचें
जैसा कि आप शायद अनुमान लगा सकते हैं, हमने इसे इन ईमेल में बताई गई "समय सीमा" बीत जाने के काफी बाद लिखा है। यह साबित करता है कि वे पूरी तरह से झूठे हैं।
हमने इस विश्लेषण से कुछ अच्छी जानकारी सीखी है। न केवल ईमेल नकली बनाना आसान है, बल्कि जब आप इस तरह की धमकियों को तोड़ते हैं, तो आप पाते हैं कि वे अविश्वसनीय रूप से अस्पष्ट हैं। वे इस बात का कोई सबूत नहीं देते कि उनके पास समझौता करने वाली जानकारी है, और वे बहुत चरम मैलवेयर संक्रमण को तुच्छ मानते हैं।
संदेश व्याकरण की गलतियों से भी भरे हुए हैं, जो दर्शाता है कि प्रेषकों ने उन्हें प्रूफरीड करने और उन्हें अधिक विश्वसनीय बनाने की परवाह नहीं की।
बेशक, यह संभव है कि भविष्य में कुछ बिंदु पर ऐसा हमला हो सकता है। हम ईमेल जबरन वसूली घोटालों से खुद को बचाने के तरीके पर आगे पढ़ने की सलाह देते हैं।