आपको एक गूगल डॉक का लिंक मिलता है। आप इस पर क्लिक करते हैं, फिर अपने गूगल खाते में साइन इन करते हैं। सुरक्षित लगता है, है ना?
गलत, जाहिरा तौर पर। एक परिष्कृत फ़िशिंग सेटअप दुनिया को ऑनलाइन सुरक्षा के बारे में एक और सबक सिखा रहा है।
फ़िशिंग क्या है, और स्कैमर्स इसका उपयोग कैसे करते हैं? मूल रूप से, फ़िशिंग का अर्थ है उपयोगकर्ताओं को स्वेच्छा से अपना उपयोगकर्ता नाम और पासवर्ड टाइप करने के लिए प्राप्त करना, अक्सर एक झूठे लॉगिन पेज का उपयोग करके। ऐसे पेज आमतौर पर नेट-सेवी उपयोगकर्ताओं के लिए पहचानना आसान होता है, लेकिन फ़िशिंग का यह हालिया उदाहरण इस बात के लिए उल्लेखनीय है कि लॉगिन पेज कितना यथार्थवादी दिखता है। इसने लगभग किसी को भी बेवकूफ बना दिया होता, और इसका एक गूगल URL था।
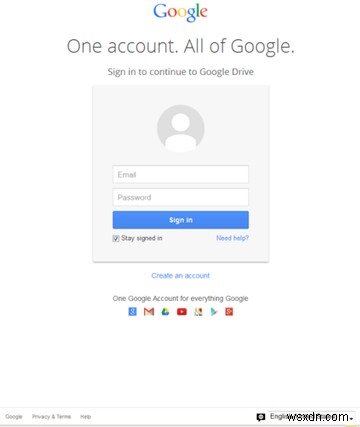
यह ऐसे काम करता था: पीड़ितों को "दस्तावेज़" विषय पंक्ति के साथ ईमेल मिले। ईमेल में ही एक गूगल डॉक का लिंक जैसा दिखता था - एक वास्तविक "Google.com" डोमेन के साथ पूरा - और उपयोगकर्ताओं को एक वैध दिखने वाले गूगल लॉगिन स्क्रीन पर इंगित करता था।
उपयोगकर्ताओं के लिए गूगल डॉक देखने से पहले साइन इन करना असामान्य नहीं है, इसलिए कई ने कर्तव्यनिष्ठा से अपने पासवर्ड टाइप किए। उन्हें एक वास्तविक गूगल डॉक पर पुनर्निर्देशित किया गया, लेकिन उनके उपयोगकर्ता नाम और पासवर्ड का उपयोग गूगल द्वारा नहीं किया गया: अपराधियों ने उन्हें रिकॉर्ड किया।
गूगल का दावा है कि ऐसे सभी पेज तब से हटा दिए गए हैं, लेकिन सतर्क रहना अभी भी उचित है। गूगल डॉक्स के लिंक पर क्लिक न करें अगर आप प्रेषक के बारे में निश्चित नहीं हैं। अगर आपको करना ही है, तो जांचें कि लिंक के माध्यम से क्लिक करने से पहले आप गूगल डॉक्स में लॉग इन हैं।
यह केवल आपको इस एक घटना से बचाएगा, हालांकि, जो हमें इस बारे में डरावनी बात पर लाता है: लोगों को सुरक्षा के बारे में सलाह देना कठिन होता जा रहा है। हमने पहले फ़िशिंग घोटालों से बचने के चार तरीकों को रेखांकित किया है, और यह पूरी तरह से स्पष्ट नहीं है कि उनमें से कोई भी इस मामले में मदद करता।
गूगल सलाह देता है कि यदि आपको संदेह है कि आप शिकार हैं तो अपना पासवर्ड बदलें। जब आप इसमें हैं, तो हम यह भी सलाह देते हैं कि आप अपने खातों को टू-फैक्टर ऑथेंटिकेशन से लॉक डाउन करें। इसे चालू करने पर, आपका पासवर्ड प्राप्त करना अपराधियों के लिए आपके खाते तक पहुंचने के लिए पर्याप्त नहीं होगा - उन्हें आपका फोन भी चाहिए होगा।
स्रोत: Symantec.com