साइबर हमले का एक नया प्रकार जिसे "ब्राउज़र-इन-ब्राउज़र" हमले के रूप में जाना जाता है, नया तरीका है जिससे आपका PC साइबर अपराधियों द्वारा हमला किया जा सकता है। आधुनिक वेबसाइट निर्माण प्रौद्योगिकियों में सुधार हुआ है जहां वे पेज पर लगभग कुछ भी दिखा सकते हैं: किसी भी रंग या आकार के फील्ड से लेकर इंटरफेस के मूविंग कंपोनेंट्स की नकल करने वाले एनिमेशन तक। इसका तात्पर्य है कि एक फ़िशर उनका उपयोग अपनी वेबसाइट के भीतर किसी अन्य सेवा के पूर्ण विकसित पेज को बनाने के लिए कर सकता है।
ब्राउज़र इन-ब्राउज़र हमला कैसे काम करता है?
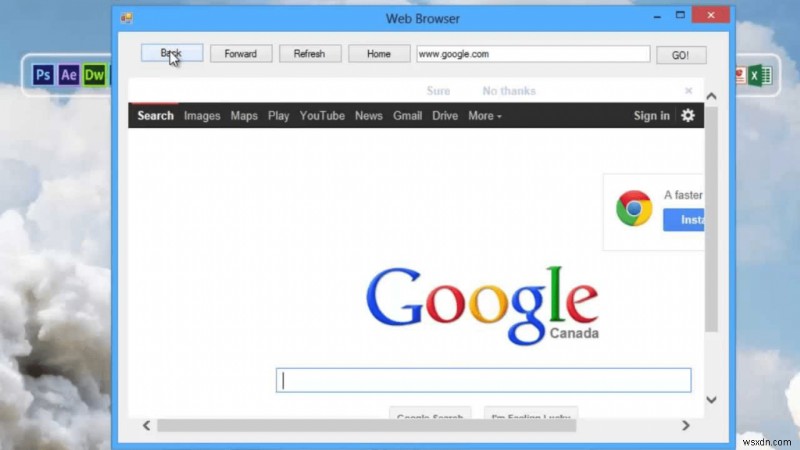
यही है कि यह हमला कैसे काम करता है। दुर्भावनापूर्ण अभिनेता एक वैध वेबसाइट का क्लोन बनाकर एक वेबसाइट पंजीकृत करते हैं, जो एक सामान्य फ़िशिंग रणनीति है। वैकल्पिक रूप से, वे पीड़ितों को लुभाने के लिए एक आकर्षक URL और सामग्री का उपयोग कर सकते हैं, जैसे शॉपिंग छूट, करियर परिवर्तन, या ब्रेकिंग न्यूज जिस पर उपयोगकर्ता टिप्पणी करना चाहे। अपराधियों के अनुसार, आगंतुकों को कुछ खरीदने, टिप्पणी छोड़ने, या अन्य सेवाओं तक पहुंचने के लिए साइन इन करना होगा जो उन्हें रुचिकर लगते हैं। अपराधी तब बटन जोड़ते हैं जो कथित तौर पर उन वैध सेवाओं के माध्यम से लॉग इन करने की अनुमति देते हैं जिनसे वे पासवर्ड एकत्र करना चाहते हैं।
यदि पीड़ित ऐसे बटन पर क्लिक करते हैं, तो उन्हें एक परिचित लॉगिन विंडो दिखाई देगी, जैसे Microsoft, Google, या Apple की, सही एड्रेस, लोगो, और इनपुट फील्ड के साथ - यानी, वह सब कुछ जो वे देखने के आदी हैं। जब उपयोगकर्ता "Login" बटन और "Forgot password" लिंक पर माउस होवर करते हैं, तो विंडो सही एड्रेस भी प्रदर्शित कर सकती है।
आप कैसे जान सकते हैं कि लॉगिन विंडो असली है या नहीं?
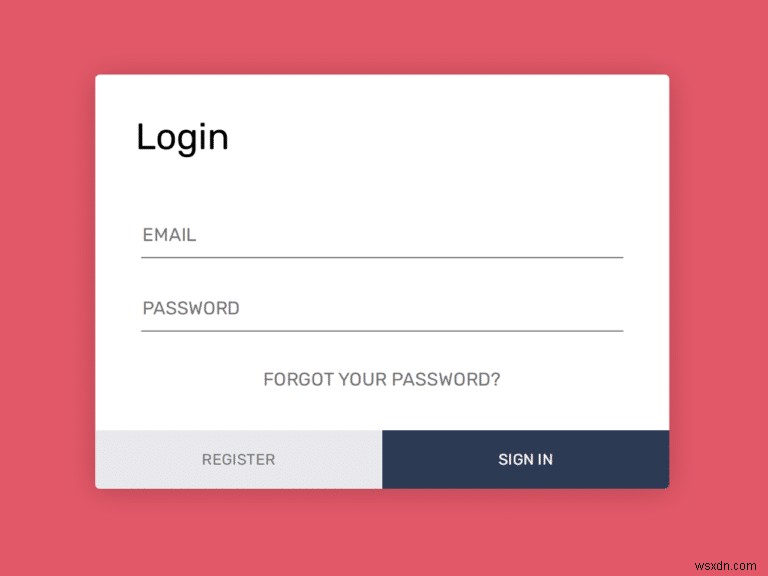
भले ही कपटपूर्ण लॉगिन बॉक्स के बारे में कुछ भी "नकली" चिल्लाता नहीं है, इसे पहचानने के तरीके हैं। असली लॉगिन विंडोज़ ब्राउज़र विंडोज़ की तरह दिखती और व्यवहार करती हैं। आप उन्हें स्क्रीन पर खींच सकते हैं और उन्हें अधिकतम और छोटा कर सकते हैं। नकली पॉप-अप उस पेज से जुड़े होते हैं जिस पर वे दिखाई देते हैं। यह देखने के लिए कि क्या आपकी स्क्रीन पर लॉगिन फॉर्म वास्तविक है, निम्नलिखित प्रयास करें:
- उस ब्राउज़र विंडो को छोटा करें जहां फॉर्म दिखाई दिया। यदि लॉगिन फॉर्म जो एक अलग विंडो में होना चाहिए, वह भी गायब हो जाता है, तो यह एक धोखा है। एक वास्तविक विंडो हर समय स्क्रीन पर रहनी चाहिए।
- लॉगिन विंडो को पैरेंट विंडो की सीमा से आगे खींचने का प्रयास करें। एक वास्तविक विंडो बस पार कर जाएगी; हालांकि, एक नकली विंडो फंस जाएगी।
- यदि लॉगिन फॉर्म विंडो अजीब व्यवहार करती है - उदाहरण के लिए यदि यह दूसरी विंडो के साथ छोटी होती है, एड्रेस बार के नीचे रुकती है, या इसके पीछे गायब हो जाती है - तो यह नकली है, और आपको अपनी क्रेडेंशियल्स दर्ज नहीं करनी चाहिए।
- अपने सभी खातों के लिए, सुनिश्चित करें कि आप पासवर्ड मैनेजर का उपयोग करते हैं। यह पेज के असली एड्रेस को सत्यापित करता है और कभी भी आपके क्रेडेंशियल्स को अज्ञात साइट के फील्ड में दर्ज नहीं करेगा, चाहे वह कितना भी भरोसेमंद दिखाई दे।
- एक रियल-टाइम एंटीवायरस इंस्टॉल करें जिसमें फ़िशिंग सुरक्षा मॉड्यूल शामिल हो। यह समाधान आपके लिए URL की भी जांच करता है और यदि कोई पेज असुरक्षित है तो आपको सूचित करता है।
- टू-फैक्टर ऑथेंटिकेशन का उपयोग करना भी याद रखें। इसे हर जगह सक्षम करें जहां आपके पास अवसर हो, जिसमें सभी सोशल मीडिया प्लेटफॉर्म शामिल हैं।
- VPN का उपयोग आपके कनेक्शन को एन्क्रिप्ट करने और खतरे के अभिनेताओं से आपकी कुछ ऑनलाइन गतिविधियों को छुपाने का सबसे सरल तरीका है। जब आप VPN का उपयोग करते हैं, तो आपका संचार एक एन्क्रिप्टेड टनल के माध्यम से रूट किया जाता है, और आपका IP एड्रेस कई VPN उपयोगकर्ताओं द्वारा साझा किए गए एक से बदल दिया जाता है। इस तरह, आप अपने स्थान, ब्राउज़िंग इतिहास, और महत्वपूर्ण जानकारी को बेहतर ढंग से सुरक्षित कर सकते हैं।
|
VPN आपकी जानकारी को निजी रखने में मदद कर सकते हैं अपने IP एड्रेस को मास्क करके। इसका मतलब है कि कोई भी यह नहीं देख पाएगा कि आप क्या कर रहे हैं। सभी VPN डेटा भी सुरक्षित है, और Systweak VPN 256-बिट मिलिट्री-ग्रेड एन्क्रिप्शन प्रदान करके इसे एक कदम आगे ले जाता है। यहां इसकी कुछ विशेषताएं हैं। 
ISP थ्रॉटलिंग को बायपास करने में मदद करता है Windows के लिए यह शक्तिशाली VPN आपके ISP को आपकी सेवा धीमा करने से रोकेगा क्योंकि यह आपके IP एड्रेस को छुपाता है। जब सर्वर विफल होता है, तो किल स्विच सक्रिय होता है Systweak VPN Kill Switch के साथ आता है। इसका मतलब है कि यदि आपका कनेक्शन अप्रत्याशित रूप से गिर जाता है, तो आप स्वचालित रूप से डिस्कनेक्ट हो जाएंगे। Systweak VPN बढ़ी हुई सुरक्षा के लिए AES-256-बिट एन्क्रिप्शन का उपयोग करता है इसका मतलब है कि आपका इंटरनेट सेवा प्रदाता (ISP) या हैकर आपके IP एड्रेस, स्थान, पासवर्ड और अन्य व्यक्तिगत डेटा जैसी जानकारी तक पहुंचने में असमर्थ होंगे। नेटवर्क की स्केलेबिलिटी नेटवर्क बनाने की लागत कंपनी के आकार के साथ तालमेल में बढ़ती है। इंटरनेट पर आधारित VPN को अपनाकर, व्यवसाय समय, पैसा बचा सकते हैं, और नेटवर्क स्केलेबिलिटी हासिल कर सकते हैं। गुमनामी हालांकि, यदि आप अपनी पहचान छुपाना चाहते हैं, तो आप Windows के लिए Systweak VPN का उपयोग कर सकते हैं। यह VPN आपकी पहचान को मास्क करेगा और दूसरों को आपकी इंटरनेट गतिविधियों पर जासूसी करने से रोकेगा। एक बार जब आप ऑफलाइन हो जाते हैं, तो यह बताने का कोई तरीका नहीं है कि आप कभी ऑनलाइन थे। |
"ब्राउज़र इन द ब्राउज़र" हमलों पर आपके विचार: एक विनाशकारी नई फ़िशिंग तकनीक!
वैश्विक स्तर पर बढ़ते साइबर हमलों के साथ, एक निश्चित जोखिम के बिना इंटरनेट पर सर्फ करना मुश्किल हो जाता है। हालांकि, इन दुर्भावनापूर्ण गतिविधियों का कोई अंत नहीं होगा और सबसे अच्छा तरीका है Systweak Antivirus जैसे रियल-टाइम एंटीवायरस इंस्टॉल करें और अपने PC पर एक ही समय में Systweak VPN का उपयोग करें। यह आपके कंप्यूटर को मैलवेयर से बचाने और आपकी ऑनलाइन गतिविधियों को सभी साइबर अपराधियों से मास्क करने में मदद करेगा।
हमें सोशल मीडिया पर फॉलो करें - Facebook, Instagram, और YouTube। किसी भी प्रश्न या सुझाव के लिए, कृपया नीचे कमेंट सेक्शन में हमें बताएं। हम आपको समाधान के साथ वापस आना पसंद करेंगे। हम नियमित रूप से टिप्स और ट्रिक्स पोस्ट करते हैं, साथ ही प्रौद्योगिकी से संबंधित आम मुद्दों के जवाब भी।