हाँ, जीमेल - हमारा अपना जीमेल! यहां तक कि यह भी फ़िशिंग हमलों की लहरों से नहीं बचा है। जीमेल हमेशा ईमेल क्लाइंट्स में बेहद लोकप्रिय रहा है। जैसे Google ने 'सर्च' शब्द को प्रतिस्थापित किया है उसी तरह जीमेल ईमेलिंग का पर्याय बन गया। हालांकि, जीमेल दुर्भाग्य से एक नवीनतम फ़िशिंग घोटाले का शिकार बन गया है जो इतना विश्वसनीय है कि बहुत सारे उपयोगकर्ता इसके झांसे में आ जाते हैं। यह घोटाला उपयोगकर्ताओं को अपने Google लॉगिन विवरण देने के लिए धोखा देता है, जिससे हमलावर को उनके संदेशों को खंगालने की अनुमति मिलती है।
लोग इसे "द जीमेल फ़िशिंग अटैक" कह रहे हैं (हाँ अब इसका एक नाम है)। यह तकनीक-प्रेमी उपयोगकर्ताओं को भी मूर्ख बनाने के लिए कहा जाता है। सुरक्षा विशेषज्ञों के अनुसार, इस घोटाले ने "अनुभवी तकनीकी उपयोगकर्ताओं" को भी मना लिया है, और जीमेल के अलावा अन्य सेवाओं को भी लक्षित कर रहा है। शोधकर्ताओं का दावा है कि यह अब तक का सबसे बड़ा ज्ञात खाता उल्लंघन है।
आइए देखें कि हैकर्स अपनी फ़िशिंग योजनाओं को कैसे अंजाम दे रहे हैं।
यह कैसे काम करता है?
एक बार जब आप अपने खाते में लॉगिन करते हैं तो आपको एक ईमेल दिखाई देगा, जो संभवतः किसी ऐसे व्यक्ति से आएगा जिसे आप जानते हैं और जिसका खाता इसी तकनीक का उपयोग करके हैक किया गया है। इसमें एक दुष्ट अटैचमेंट भी शामिल हो सकता है जो आपके द्वारा पहले इस संपर्क को भेजी गई किसी चीज़ की तरह दिखता है और इसमें एक प्रासंगिक विषय पंक्ति भी होने की संभावना है।
यह भी देखें: Google ने जीमेल खाता उपयोगकर्ताओं के लिए सुरक्षा कड़ी की
जिस क्षण आप छवि/अटैचमेंट पर क्लिक करेंगे, जीमेल से अटैचमेंट का पूर्वावलोकन देने की अपेक्षा करते हुए, यह इसके बजाय एक नया टैब खोलेगा और फिर से जीमेल में साइन-इन करने के लिए संकेत देगा।
और एक बार जब आप खाते में साइन-इन करते हैं, तो आप उनके जाल का शिकार बन जाते हैं। यह बहुत संभावना है कि पीड़ित आसानी से हैक को नोटिस न कर सकें, क्योंकि लोकेशन बार पर एक नज़र डालने पर वहां 'accounts.google.com' दिखाई देता है।
जैसे ही आप आगे बढ़ते हैं, आपको एक पूरी तरह कार्यात्मक साइन-इन पेज दिखाई देगा जो ऐसा दिखता है:
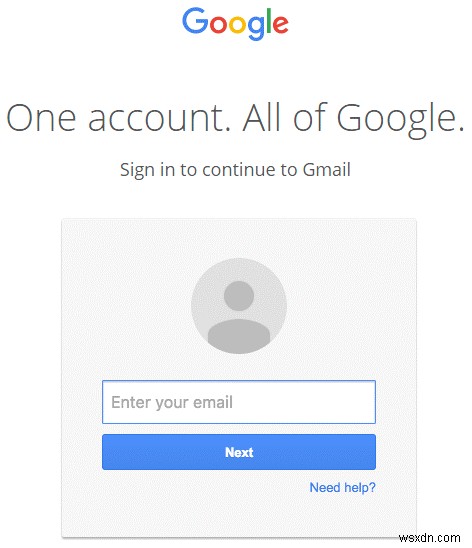
हमलावर तब आपके खाते तक पहुंच प्राप्त करते हैं और एक बार जब उन्हें क्रेडेंशियल्स मिल जाते हैं, तो वे आपके वास्तविक अटैचमेंट में से एक, आपके वास्तविक विषय पंक्तियों में से एक का उपयोग करते हैं, और इसे आपकी संपर्क सूची के लोगों को भेजते हैं।
वह तथ्य जो अधिक पीड़ा जोड़ता है, वह यह है कि फ़िशिंग पेज किसी भी सुरक्षा चेतावनी को ट्रिगर नहीं करते प्रतीत होते हैं, जो आमतौर पर उपयोगकर्ताओं को चेतावनी देते हैं यदि वे असुरक्षित पेज या सामग्री पर पहुंचते हैं।
यह भी देखें: इंटरनेट अपराध गिरोह ऑनलाइन कैसे मिलते हैं!
आपको क्या जानने की जरूरत है!
केवल एक सरल टिप है जो हमेशा आपको फ़िशिंग हमलों से बचा सकती है: हमेशा क्रेडेंशियल भरने से पहले वेबसाइट के एड्रेस/लोकेशन बार की जांच करें।
यदि आप वास्तव में इस हमले का शिकार बन गए हैं, तो आपने ठीक यही किया और लोकेशन बार पर 'accounts.google.com' देखा, और आगे बढ़कर साइन इन किया।
हालांकि, इससे खुद को बचाने के लिए आपको यह बदलने की जरूरत है कि आप लोकेशन बार में क्या जांच रहे हैं।

लोकेशन ब्राउज़र के दूर दाईं ओर, आप देख सकते हैं कि क्या बहुत बड़े टेक्स्ट की शुरुआत है। यह वास्तव में एक फ़ाइल है जो एक नए टैब में खुलती है और एक पूरी तरह कार्यात्मक नकली जीमेल लॉगिन पेज बनाती है जो आपके क्रेडेंशियल्स को हमलावर को भेजती है।

सबसे स्पष्ट संकेत यह है कि वैध जीमेल साइन-इन पेज का URL एक लॉक प्रतीक और हरे रंग में हाइलाइट किए गए 'https://' से शुरू होता है, न कि 'data:text/html,https:// यदि आप प्रोटोकॉल और होस्टनाम को सत्यापित नहीं कर सकते, तो रुकें और विचार करें कि आप उस साइन-इन पेज पर पहुंचने के लिए क्या क्लिक किया था।
शब्द फैलाएं
अपने परिवार और दोस्तों के बीच जितना संभव हो उतना जागरूकता पैदा करें ताकि इसका व्यापक प्रभाव न पड़े। कभी भी किसी भी ईमेल में संदिग्ध हाइपरलिंक या अटैचमेंट न खोलें, भले ही वे किसी मित्र या सहकर्मी से आते हुए प्रतीत हों, अत्यधिक सावधानी बरतें!
इसके झांसे में न आएं - सुरक्षित रहें!