इसका एक अच्छा कारण है कि फ़िशिंग हमले इतने आम और सफल क्यों हैं। हर दिन लाखों दुर्भावनापूर्ण संदेश, लिंक और अटैचमेंट साझा किए जाते हैं। और हम उपयोगकर्ताओं के रूप में, लगातार लिंक पर क्लिक करते हैं, असुरक्षित स्रोतों से फ़ाइलें डाउनलोड करते हैं, और इसी तरह। दूसरी तरफ, साइबर अपराधी सोशल मीडिया प्लेटफॉर्म, फोन कॉल, ईमेल और संचार के कई अन्य रूपों के माध्यम से विभिन्न तकनीकों का उपयोग करके आपके पासवर्ड, क्रेडिट कार्ड या अन्य संवेदनशील जानकारी तक पहुंच प्राप्त करते हैं ताकि आपकी मूल्यवान फ़ाइलें चुरा सकें।
प्रामाणिक एंटीवायरस सुरक्षा के बिना अति आत्मविश्वासी उपयोगकर्ता, फ़िशिंग हमलों के प्रति सबसे अधिक संवेदनशील होते हैं और हैकर्स और बुरे लोगों को व्यक्तिगत डेटा खो देते हैं।
सामान्य फ़िशिंग हमलों की सूची:
कंपनी प्रतिरूपण
इस प्रकार के हमले में, हैकर्स एक प्रतिष्ठित ब्रांड का प्रतिरूपण करते हैं। हमला आमतौर पर उन ईमेल को भेजकर किया जाता है जो उन ब्रांडों के समान दिखाई देते हैं जिनका आप शायद उपयोग करते हैं। उदाहरण के लिए: आपको (admin@wsxdn.com) से एक ईमेल प्राप्त हो सकता है जो आपसे एक लिंक पर क्लिक करने या उपहार पाने के लिए अटैचमेंट डाउनलोड करने के लिए कह सकता है।
फोन फ़िशिंग
साइबर अपराधी VOIP तकनीक का उपयोग प्रसिद्ध कंपनियों के CEO, उपाध्यक्ष के रूप में प्रतिरूपण करने के लिए करते हैं ताकि पूरे फ़िशिंग घोटाले पर अधिक पकड़ बनाई जा सके।
स्पैम फ़िशिंग
इस प्रकार के फ़िशिंग हमले में, साइबर अपराधियों द्वारा बल्क में स्पैम संदेश भेजे जाते हैं जो केवल उन लोगों की तलाश में होते हैं जो संदेश का जवाब देते हैं, ताकि वे घोटाले चला सकें और पासवर्ड, बैंक खाते का विवरण प्राप्त कर सकें, या बस प्राप्तकर्ता के कंप्यूटर में दुर्भावनापूर्ण कोड इंजेक्ट कर सकें।
क्लोन फ़िशिंग
इस प्रकार के हमले में, हैकर्स केवल आपके पास पहले भेजे गए प्रामाणिक संदेशों और ईमेल की एक प्रति बनाते हैं जिनमें वैध अटैचमेंट होते हैं और उन्हें दुर्भावनापूर्ण कोड से बदल देते हैं। इसलिए, इस बात की उच्च संभावना है कि आप उसी पर क्लिक कर सकते हैं (यह सोचकर कि यह एक विश्वसनीय स्रोत से आ रहा है) और फ़िशिंग हमले का शिकार बन सकते हैं।
फार्मिंग (Pharming)
इस प्रकार के हमले में, हैकर सुरक्षित/वैध/प्रामाणिक वेबसाइटों से ट्रैफ़िक को फ़िशिंग वेबसाइटों पर पुनर्निर्देशित करने के लिए मैलवेयर तकनीकों का उपयोग करता है। एक बार जब पीड़ित लक्षित प्लेटफॉर्म पर पहुंच जाता है, तो बुरे लोग उनके डिवाइस तक पहुंच प्राप्त कर सकते हैं और अपने फायदे के लिए और अधिक कर सकते हैं।
ये फ़िशिंग हमलों की कुछ सबसे बढ़ती हुई सूची थीं। ऐसे हमलों का शिकार बनने से बचने के लिए, बस नीचे साझा की गई युक्तियों की सूची का पालन करें:
आप पढ़ना चाहेंगे:
- स्पीयर फ़िशिंग क्या है और इससे खुद को कैसे बचाएं?
- स्पैम और फ़िशिंग ईमेल को कैसे पहचानें?
फ़िशिंग हमले का शिकार बनने से कैसे बचें?
सामान्य फ़िशिंग हमलों से खुद को बचाने के लिए निम्नलिखित रणनीतियों को ध्यान में रखें:
1. क्लिक करने से पहले दो बार सोचें
वेब ब्राउज़ करते समय, हम हर समय विभिन्न लिंक पर क्लिक करते रहते हैं। खैर, विश्वसनीय वेबसाइटों पर लिंक पर क्लिक करना पूरी तरह से ठीक है, लेकिन आपको सतर्क रहना चाहिए और ब्राउज़िंग करते समय रैंडम वेबसाइटों पर दिखाई देने वाले किसी भी लिंक पर क्लिक करने से पहले दो बार सोचना चाहिए। अधिकांश फ़िशिंग हमले ईमेल के माध्यम से किए जाते हैं, इसलिए सुनिश्चित करें कि आप केवल प्रामाणिक लोगों/संगठनों से अटैचमेंट डाउनलोड करें और लिंक पर क्लिक करें।
2. अपडेटेड रहें
साइबर अपराधी पहले से कहीं अधिक परिष्कृत हो गए हैं। वे हमलों को अंजाम देने के लिए नई फ़िशिंग तकनीकों का आविष्कार करते रहते हैं। इसलिए, जब सुरक्षा रुझानों और बाजार में मैलवेयर और अन्य हमलों को फैलाने के लिए उपयोग की जाने वाली नवीनतम तकनीकों का पालन करने की बात आती है तो अपने खेल को बनाए रखना सबसे अच्छा है। नए घोटालों पर नजर रखने से निश्चित रूप से आपको और आपके संगठन को फ़िशिंग हमले का शिकार होने के समग्र जोखिम को कम करने में मदद मिलेगी।
3. अपने कंप्यूटर की सुरक्षा बढ़ाएं - सॉलिड एंटीवायरस सॉफ्टवेयर का उपयोग करें
बाजार उपयोगकर्ताओं को विभिन्न हमलों और कमजोरियों से बचाने के लिए कई टूल्स से भरा पड़ा है। इसलिए, अपने डिवाइस पर समर्पित एंटीवायरस सॉफ्टवेयर स्थापित करना अत्यधिक अनुशंसित है जो संभावित निशानों का पता लगाने और उन्हें खत्म करने में आपकी मदद करेगा जो आपके डिवाइस को नुकसान पहुंचा सकते हैं। सिसट्वीक एंटीवायरस आज़माएं ताकि आप अपने विंडोज पीसी के लिए स्पाइवेयर, मैलवेयर, एडवेयर, ट्रोजन हॉर्स, वर्म्स और बहुत कुछ के खिलाफ शीर्ष स्तर की सुरक्षा का आनंद ले सकें। इस सुरक्षा टूल का उपयोग करने के प्रमुख आकर्षणों में से एक शामिल हैं:
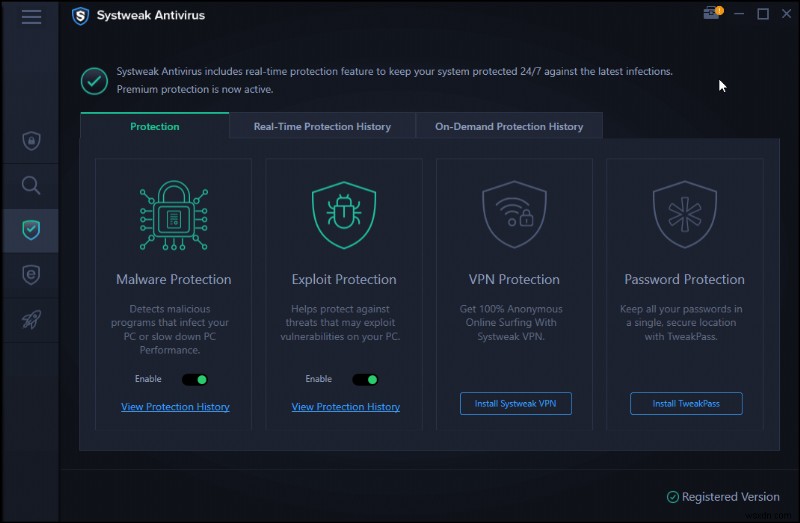
- पृष्ठभूमि में चुपचाप चलता है, इसलिए समग्र सिस्टम प्रदर्शन में बाधा नहीं डालता।
- आपके पूरे पीसी को व्यापक रूप से स्कैन करता है ताकि आपको सभी प्रकार के खतरों के खिलाफ अधिकतम सुरक्षा मिले।
- यह हल्का एंटीवायरस सॉफ्टवेयर है जो अधिक संसाधनों का उपभोग नहीं करता।
- स्टॉपऑल एड्स विज्ञापन अवरोधक सुविधा प्रदान करता है जो स्वचालित रूप से सभी संभावित विज्ञापनों को ब्लॉक करता है और स्पाइवेयर को आपके सिस्टम में प्रवेश करने से रोकता है।
- PUPs का पता लगाने के मामले में एक विश्वसनीय एंटीवायरस सॉफ्टवेयर जो आपके डिवाइस को नुकसान पहुंचा सकते हैं।
- उपयोगकर्ताओं को स्टार्टअप आइटम पर नजर रखने की अनुमति देता है जो बूट समय को धीमा कर सकते हैं। आप उन्हें प्रबंधित कर सकते हैं और समग्र सिस्टम प्रदर्शन में सुधार कर सकते हैं।
सिसट्वीक एंटीवायरस के बारे में अधिक जानना चाहते हैं? नीचे पढ़ें:
सिसट्वीक एंटीवायरस रिव्यू, मूल्य निर्धारण, और विशेषताएं
एंटीवायरस और साइबर सुरक्षा सांख्यिकी और तथ्य 2022
4. अपने खातों की समय-समय पर जांच करें
खैर, समय-समय पर अपने सभी बैंक खाते के विवरण की जांच करने में कोई हर्ज नहीं है। यदि आपको अपने लेनदेन में कोई संदिग्ध व्यवहार या अनियमितता दिखाई देती है, तो तुरंत अपने बैंक से संपर्क करें।
5. अपडेट को नज़रअंदाज़ न करें
हम समझते हैं कि आपके डिवाइस पर कई अपडेट संदेश प्राप्त करना कितना कष्टप्रद है। लेकिन उन्हें नज़रअंदाज़ न करें! सुरक्षा पैच और अपडेट एक कारण से जारी किए जाते हैं, यह उपयोगकर्ताओं को आधुनिक साइबर-हमले के तरीकों के साथ अपने डिवाइस और ऐप्स को अपडेट रखने में मदद करता है, इसलिए सुरक्षा छेद की कोई गुंजाइश नहीं है। सुनिश्चित करें कि आप अपने वेब ब्राउज़र को भी अपडेट करते हैं, जो निश्चित रूप से फ़िशिंग हमले का शिकार होने से बचने का सबसे आसान तरीका है।
6. अपने पासवर्ड नियमित रूप से बदलें
अगर आप मेरी तरह हैं, जिसके कई ऑनलाइन खाते हैं खरीदारी, संचार, भुगतान, आदि के लिए। फिर, आपको अपने सभी पासवर्ड नियमित रूप से बदलने की आदत बनाए रखनी चाहिए। यह निश्चित रूप से एक हमलावर के लिए आपके ऐप्स, खातों और उपकरणों तक असीमित पहुंच प्राप्त करने का दरवाजा बंद कर देता है। चीजों को आसान रखने के लिए, हम पासवर्ड मैनेजमेंट सर्विस की मदद लेने की सलाह देते हैं जो आपको कई पासवर्ड याद रखने की परेशानी से मुक्त करेगी और आप पासवर्ड मैनेजर का उपयोग करके विभिन्न वेबसाइटों पर सुरक्षित रूप से ऑटो-लॉगिन कर सकते हैं।
यदि आप एक मजबूत पासवर्ड मैनेजर प्राप्त करने में रुचि रखते हैं, तो नीचे देखें:
- विंडोज 10 2022 के लिए 10 सर्वश्रेष्ठ पासवर्ड मैनेजर
- 2022 में मैक के लिए 9 सर्वश्रेष्ठ पासवर्ड मैनेजर
- 2022 में एंड्रॉइड के लिए 10 मुफ्त पासवर्ड मैनेजर ऐप्स
- आईफोन और आईपैड के लिए 5 सर्वश्रेष्ठ पासवर्ड मैनेजर
- पासवर्ड मैनेजर का उपयोग क्यों करना चाहिए इसके 5 कारण
क्या आप कभी फ़िशिंग हमले के शिकार हुए हैं? यदि हाँ, तो आपने इससे निपटने के लिए क्या उपाय किए? अपने अनुभव को नीचे कमेंट सेक्शन में हमारे साथ साझा करें!