फिशिंग ईमेल से बचने के लिए बहुत सारे टिप्स हैं। सतर्कता और थर्ड-पार्टी टूल्स के संयोजन से, आप घोटालों से बच सकते हैं, लेकिन यदि आप Gmail उपयोगकर्ता हैं, तो एक सरल सेटिंग है जो आपको फिशिंग ईमेल से बचने में मदद करेगी।
Gmail की कई शानदार, अनदेखी विशेषताओं में से एक है प्रमाणित प्रेषकों से आने वाले संदेशों को लेबल करने की क्षमता जो अक्सर फिशिंग घोटालों का लक्ष्य होते हैं। यहां बताया गया है कि उस फीचर को कैसे प्राप्त करें।
ऊपर दाएं कोने में सेटिंग्स बटन पर क्लिक करें।
अगला चरण "Labs" टैब पर नेविगेट करना है, जहां आप अपने Gmail खाते के लिए कई प्रकार की सेटिंग्स सक्षम कर सकते हैं। "Available Labs" के तहत पहले विकल्पों में से एक है "Authentication icon for verified senders"।
इसे सक्षम करने के बाद, आपको प्रमाणित ईमेल के बगल में एक छोटा की सिंबल दिखाई देगा।
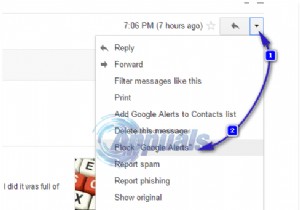
आप उन ईमेल को भी करीब से देख सकते हैं जो स्वचालित रूप से प्रमाणित के रूप में लेबल नहीं हैं। Gmail में, संदेश खोलें और प्रेषक के ईमेल पते के ठीक नीचे दाएं छोटे तीर पर क्लिक करें। "mailed-by" या "signed-by" फील्ड को देखें ताकि यह सुनिश्चित हो सके कि यह प्रेषक से जुड़े डोमेन से आया है।
यदि आपको प्रेषक के नाम के बगल में एक प्रश्न चिह्न दिखाई देता है, तो इस संदेश के साथ सावधानी से आगे बढ़ें।
Google उन निर्देशों को भी प्रदान करता है कि यदि आप ईमेल क्लाइंट का उपयोग कर रहे हैं तो क्या करना है। संदेश खोलने के बाद, संदेश हेडर जांचें। Apple Mail में, उदाहरण के लिए, आप इसे View > Message > Default Headers पर जाकर पा सकते हैं।
यह पैराग्राफ के बहुत शीर्ष पर "Authentication-Results" प्रदर्शित करेगा। यदि आपको spf=pass या dkim=pass मिलता है, तो आप जान जाएंगे कि संदेश प्रमाणित है।
क्या आपके पास Gmail में फिशिंग घोटालों से सावधान रहने के लिए कोई टिप्स हैं? हमें कमेंट में बताएं।