ईमेल आपके मेलबॉक्स में आता है। यह PayPal की ओर से है, जिसमें बताया गया है कि आपके खाते के अनधिकृत उपयोग के कारण, इसे लॉक कर दिया गया है। "लानत है हैकर्स," आप सोचते हैं, "फिर से मेरा पासवर्ड अनुमान लगाने की कोशिश कर रहे हैं!"
आपको अपना खाता फिर से सक्षम करने और नया पासवर्ड सेट करने के लिए ईमेल में लिंक पर क्लिक करने की आवश्यकता है... लेकिन वहीं रुक जाएं। आप जिस ईमेल को पढ़ रहे हैं वह एक बहुत अच्छी तरह से तैयार किया गया फ़िशिंग ईमेल है, जिसे आपको धोखा देने के लिए डिज़ाइन किया गया है। इसमें दी गई जानकारी झूठी है: आपका खाता लॉक या प्रतिबंधित नहीं है।
फ़िशिंग ईमेल तेजी से परिष्कृत होते जा रहे हैं, तो हम उन्हें पहचानने और धोखाधड़ी से बचने के लिए क्या कर सकते हैं?
फ़िशिंग ईमेल की पहचान करना कठिन है
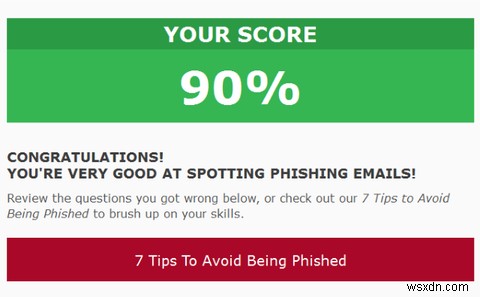
हालांकि अधिकांश लोगों के लिए फ़िशिंग ईमेल (एक संदेश जो किसी वैध कंपनी से होने का दिखावा करता है, आपको व्यक्तिगत जानकारी प्रकट करने के लिए धोखा देने के लिए डिज़ाइन किया गया) की पहचान करना असंभव नहीं है - CBS News और Intel Security के एक नए सर्वेक्षण के अनुसार 80% - यह काफी कठिन है। यह सब बुरी खबर नहीं है; हालांकि मैं सर्वेक्षण में 90% हासिल करने में कामयाब रहा, जिसे आप अभी भी ऑनलाइन ले सकते हैं, पिछले Intel सर्वेक्षण से पता चला कि 94% सूचना सुरक्षा पेशेवर कम से कम एक बार फ़िशिंग ईमेल से धोखा खा चुके हैं।
फ़िशिंग ईमेल से धोखा खाने का अर्थ है केवल किसी को आपके विवरण प्राप्त करने में सक्षम बनाना। ये स्कैमर आपकी पहचान चुराने के लिए पर्याप्त जानकारी हासिल कर सकते हैं (डार्क वेब पर पैसे के लिए उपलब्ध), इसका उपयोग आपके नाम पर पैसे उधार लेने के लिए कर सकते हैं, और आपको कुछ वित्तीय सिरदर्द छोड़ सकते हैं। इस बीच, उस नकदी का उपयोग अवैध उद्योगों जैसे नशीली दवाओं के व्यापार, मानव तस्करी और बाल पोर्नोग्राफी को फंड करने के लिए किया जाता है। पिछले कुछ वर्षों में यह सुझाव भी दिया गया है कि आतंकी समूह संगठित अपराध के साथ अपने हितों को मिलाकर धन उत्पन्न कर रहे हैं।
अपने आप को ठगे जाने देना और बैंकों और क्रेडिट कार्ड कंपनियों को गड़बड़ी साफ करने देना जवाब नहीं है। कम से कम, यह एक अविश्वसनीय जोखिम है, जिसे फ़िशिंग ईमेल की पहचान करने के बारे में खुद को शिक्षित करके टाला जा सकता है।
फ़िशिंग अन्य जगहों पर भी हो सकती है - क्या आपने ये सोशल मीडिया फ़िश घोटाले देखे हैं?
कुछ उदाहरण फ़िशिंग ईमेल
हर एक फ़िशिंग ईमेल का उदाहरण साझा करना संभव नहीं है, लेकिन संभावना है कि आपको अगले कुछ महीनों में इनमें से एक मिलेगा। भले ही आपको न मिले, हम इन उदाहरणों का उपयोग इन संदेशों की लगातार सुधरती परिष्कार को प्रदर्शित करने के लिए कर सकते हैं। आजकल, फ़िशिंग ईमेल की पहचान करना केवल इसलिए कठिन हो सकता है क्योंकि वे बहुत विश्वसनीय दिखते हैं।
PayPal
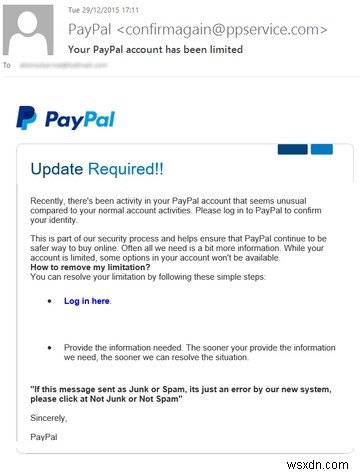
यह PayPal खातों को लक्षित करने वाला एक बहुत ही विश्वसनीय फ़िशिंग ईमेल है। जहां अतीत में फ़िशिंग संदेश लिंक से भरे हो सकते थे, इसमें केवल एक "Log in here" है। शैली और सूक्ष्मता स्पष्ट रूप से यहां जीतते हैं, और यह इंगित करने के लिए बहुत कम है कि यह नकली है। हालांकि, तीन सुराग बताते हैं कि यह नकली है:
- हमारे पास एक स्पेलिंग गलती है: "its just an error..." जो अंत में बोल्ड टाइप में दिखाई देती है।
- प्रेषक का पता, "confirmagain@ppservice.com" - यह स्पष्ट रूप से PayPal नहीं है।
- PayPal आपको लॉगिन लिंक के साथ ईमेल नहीं भेजेगा।
Apple - या यह बैंक है?
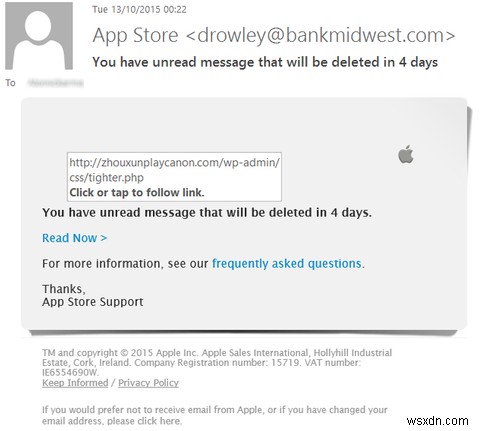
यह एक बहुत ही पॉलिश किया गया फ़िशिंग ईमेल है, जो प्रतीत होता है Apple से है, जो प्राप्तकर्ता को कुछ अनरीड संदेशों की जांच करने के लिए कह रहा है। लेकिन अगर आप इस ईमेल से धोखा खाते हैं, तो आपको अभी बहुत दूर जाना है:
- प्रेषक "drowley@midwestbank.com" के रूप में सूचीबद्ध है - यह Apple से है, या बैंक से?
- "Read Now >" लिंक पर माउस होवर करने पर एक लिंक प्रकट होता है जो स्पष्ट रूप से Apple वेबसाइट नहीं है (न ही किसी बैंक की)।
- ऐप स्टोर संदेशों को स्टोर या रूट नहीं करता।
इस ईमेल में WhatsApp क्या है?
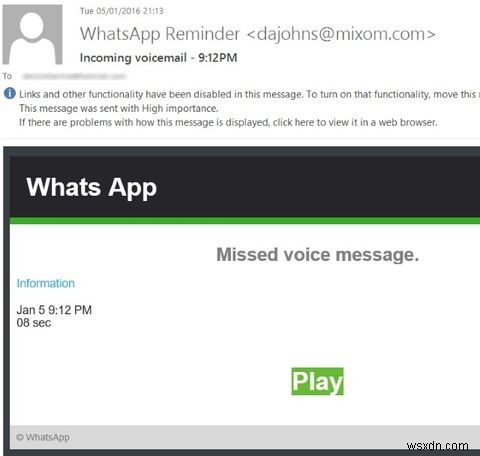
इस ईमेल के साथ, प्रस्तुति उचित है, लेकिन सामग्री की संक्षिप्तता - कि एक WhatsApp संदेश चलाने के लिए है - प्राप्तकर्ता को यह पता लगाने के लिए Play पर क्लिक करने के लिए मनाने के लिए पर्याप्त है कि कौन संपर्क करने की कोशिश कर रहा है। अन्य संदेशों की तरह, यहां भी सुराग हैं:
- प्रेषक ईमेल, "dajohns@mixom.com", का स्पष्ट रूप से WhatsApp से कोई लेना-देना नहीं है। यकीनन, इसे प्राप्तकर्ता द्वारा वॉइसमेल संदेश के प्रेषक के रूप में गलत समझा जा सकता है, लेकिन इस मामले में, यदि यह एक अज्ञात ईमेल पता है, तो आपको इससे बचने की सलाह दी जाएगी।
- "Whats App" संदेश के शीर्ष पर दो शब्दों के रूप में प्रदर्शित होता है, और फुटर में एक शब्द के रूप में।
- मेरा WhatsApp खाता नहीं है।
ऊपर दिए गए तीनों उदाहरणों में से प्रत्येक में, यदि आप पर्याप्त ध्यान से देखें, तो यह निर्धारित करने के लिए पर्याप्त जानकारी है कि संदेश फर्जी है। यदि आपको ये या ऐसा कुछ और प्राप्त होता है जिसके बारे में आपको संदेह है, तो आपको उन्हें जंक के रूप में चिह्नित करना चाहिए।
फ़िशिंग ईमेल ब्लॉक करने के लिए उपयोग कर सकने वाले उपकरण
यदि आप अभी भी 100% आश्वस्त नहीं हैं (और आपको नहीं होना चाहिए, क्योंकि यह खेलना एक कठिन खेल है), तो अपने निपटान में विभिन्न उपकरणों का लाभ उठाएं जो फ़िशिंग ईमेल का पता लगाने और ब्लॉक करने में मदद कर सकते हैं।
उदाहरण के लिए, यदि आप www.outlook.com से Microsoft की Outlook ईमेल सेवा का उपयोग कर रहे हैं, तो आपके पास एक अंतर्निहित स्पैम ईमेल डिटेक्टर होगा, जिसे फ़िशिंग ईमेल पकड़ने के लिए डिज़ाइन किया गया है। यह लगभग 95% समय अच्छा काम करता है, कभी-कभी फ़िशिंग प्रयास आपके इनबॉक्स में आ जाते हैं। यदि आप इन्हें देखते हैं, तो आपको उन्हें "जंक" के रूप में चिह्नित करना चाहिए ताकि Microsoft उन्हें अन्य उपयोगकर्ताओं द्वारा उठाए जाने से रोक सके। आपको यह पुष्टि करने के लिए भी समय निकालना चाहिए कि आपके PC पर इंस्टॉल मैलवेयर के कारण आप अपने दोस्तों को खतरनाक ईमेल स्पैम नहीं कर रहे हैं।
इसी तरह, Google की Gmail सेवा भी स्पैम और फ़िशिंग ईमेल का पता लगाएगी और उन्हें जंक फोल्डर में भेज देगी, जिससे आप आपराधिक विकर्षण के बिना अपना ईमेल पढ़ना जारी रख सकते हैं।
इस बीच, Bitdefender 2016 जैसे प्रीमियम ऑनलाइन सुरक्षा सूट्स में फ़िशिंग प्रयासों से आपकी रक्षा के लिए उपकरण शामिल हैं। आपके ईमेल इनबॉक्स स्तर पर आपकी रक्षा करने के बजाय, ये उपकरण आपके ब्राउज़र पर ध्यान केंद्रित करते हैं, और आपको धोखाधड़ी वाली वेबसाइटों पर जाने या उनमें जानकारी दर्ज करने से रोकते हैं।
क्या आप जानते हैं कि फ़िशिंग ईमेल की पहचान कैसे करें? क्या आप अतीत में पकड़े गए हैं? नीचे कमेंट बॉक्स में हमें इसके बारे में बताएं।
अधिक जानकार बनना चाहते हैं? इसके बारे में पता करें: फ़ार्मिंग।