पिछले महीने से, सैकड़ों निन्टेंडो उपयोगकर्ताओं ने अपने खातों के हैक होने और दूरस्थ स्थानों से एक्सेस होने की सूचना दी है। 5,00,000 से अधिक ज़ूम खाते डार्क वेब पर होस्ट किए गए हैकर फ़ोरम पर तैर रहे हैं। हाल ही में, शोधकर्ताओं ने 700 से अधिक दुर्भावनापूर्ण नेटफ्लिक्स और डिज़्नी प्लस क्लोन की पहचान की है जिनका उपयोग हैकर्स पीड़ित के डेटा को स्क्रैप करने के लिए करते हैं। ये धोखाधड़ी क्लोन वेबसाइटें या तो नकली सब्सक्रिप्शन के माध्यम से पैसे चुरा रही हैं या केवल उपयोगकर्ता के डेटा को बैंकिंग विवरण और अन्य लॉगिन क्रेडेंशियल इकट्ठा करने के लिए काट रही हैं।
क्या आपको एहसास है कि इन सभी हालिया डेटा चोरी धोखाधड़ी में एक चीज समान है? खैर, अब तक इस बात का कोई संकेत नहीं मिला है कि ये सभी धोखाधड़ी कंपनी के स्तर पर उल्लंघन का परिणाम हैं, बल्कि यह क्रेडेंशियल स्टफिंग अटैक के कारण था। एक प्रकार का ब्रूट-फोर्स अटैक, जहां उपयोगकर्ता नाम और पासवर्ड का परीक्षण वेबसाइटों के खिलाफ स्वचालित तरीके से किया जाता है, ताकि खाते को अपने कब्जे में लिया जा सके।
भाग 1- क्रेडेंशियल स्टफिंग की कार्रवाई
एक महत्वपूर्ण पहलू जिसे ध्यान में रखना चाहिए, वह यह है कि उपयोगकर्ता इन दिनों अपनी डिजिटल गोपनीयता के मामले में बहुत सुरक्षात्मक हैं। आजकल, लोग 'जटिल पासवर्ड' रखने की प्रवृत्ति रखते हैं - वह जो ऊपरी और निचले अक्षरों, संख्याओं और विशेष वर्णों का संयोजन है। लेकिन दुर्भाग्य से, एक मजबूत पासवर्ड होने के बाद, लोगों को अपनी अन्य साइटों और सेवाओं के लिए एक अद्वितीय पासवर्ड रखने में कठिनाई होती है।
अंततः, वे सभी के लिए एक ही पासवर्ड रखते हैं। इसका मतलब है, अब हैकर्स को क्रेडेंशियल स्टफिंग करने के लिए विशेष डेटाबेस की आवश्यकता नहीं है। वे केवल कुछ बड़े डेटाबेस का उल्लेख कर सकते हैं और उस डेटाबेस से उपयोगकर्ता नाम और पासवर्ड के साथ नेटफ्लिक्स, निन्टेंडो, ज़ूम या किसी अन्य सेवा तक पहुंचने का प्रयास कर सकते हैं।
शोधकर्ताओं के अनुसार, "ज़ूम-संबंधित क्रेडेंशियल स्टफिंग संचालित करने के लिए 'ओपनबुलेट' का उपयोग किया गया है। ओपनबुलेट गिटहब पेज के आधार पर, यह एक ऑनलाइन परीक्षण टूल है जो उपयोगकर्ता डेटा को स्क्रैप करने और पार्स करने के लिए समर्पित है। यह क्रेडेंशियल स्टफिंग हमले को सीधा और आसान बनाने के लिए एक ओपन-सोर्स टूल है।"
तो, बिना किसी देरी के, आइए क्रेडेंशियल स्टफिंग अटैक की संरचना, यह कैसे काम करता है और आप इसे रोकने के लिए क्या कर सकते हैं, पर एक नज़र डालते हैं?
भाग 2- क्रेडेंशियल स्टफिंग की संरचना
खैर, क्रेडेंशियल स्टफिंग अटैक केवल एक उपयोगकर्ता के खाते को अपने कब्जे में लेने का एक सरल उपाय है। कई बार उपयोग किए जाने वाले समान क्रेडेंशियल, हमले के खतरे को उजागर करते हैं और अनधिकृत पहुंच प्राप्त करते हैं। हालांकि हमला खींचने के लिए चुनौतीपूर्ण लगता है, यहां तक कि नौसिखिए हैकर्स भी इंटरनेट पर आसानी से उपलब्ध विशिष्ट ऑनलाइन टूल के माध्यम से इस साइबर हमले को अंजाम दे सकते हैं।
हाल के एक अध्ययन के अनुसार, चौंकाने वाला 43 प्रतिशत वेबसाइटों के माध्यम से जमा किए गए लॉगिन क्रेडेंशियल केवल खाता अधिग्रहण का प्रयास हैं। क्रेडेंशियल स्टफिंग का एकमात्र कारण पासवर्ड का पुन: उपयोग है।
क्रेडेंशियल स्टफिंग हमलों द्वारा सबसे अधिक लक्षित संगठन ई-कॉमर्स, वित्तीय, मनोरंजन और सोशल मीडिया, आईटी, दूरसंचार, परिवहन और खुदरा उद्योगों से रहे हैं।
सफल क्रेडेंशियल स्टफिंग हमले का परिणाम खाता अधिग्रहण है, जबकि चुराए गए और वैध क्रेडेंशियल्स को थर्ड पार्टी को बेच दिया जाता है ताकि संग्रहीत मूल्य को निकाला जा सके या डेटा चुराने के लिए।
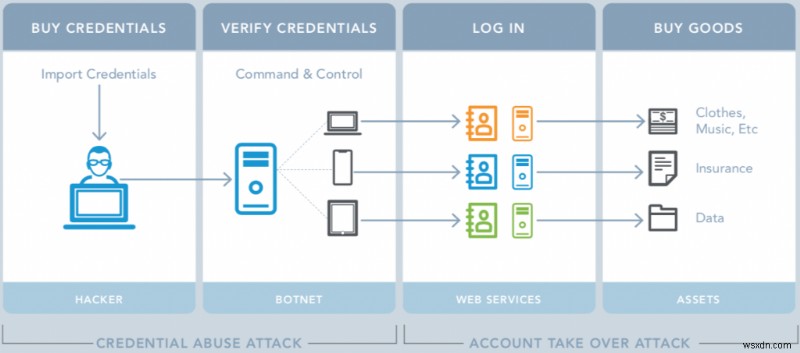
क्रेडेंशियल दुरुपयोग और खाता अधिग्रहण का अवलोकन
भाग 3- क्रेडेंशियल स्टफिंग अटैक कैसे काम करता है?
एक हमलावर द्वारा क्रेडेंशियल स्टफिंग करने के लिए अपनाई जाने वाली विशिष्ट प्रक्रिया नीचे वर्णित है:
हमलावर:
चरण 1- एक बॉट बनाता और सेट करता है, जो IP पते को नकली बनाते हुए स्वचालित रूप से कई खातों में लॉग इन करता है।
चरण 2- आगे, वे एक स्वचालित प्रक्रिया चलाते हैं ताकि यह जांचा जा सके कि चुराए गए क्रेडेंशियल कई वेबसाइटों के लिए कार्यशील हैं या नहीं। विभिन्न प्रकार के क्रेडेंशियल स्टफिंग टूल दुर्भावनापूर्ण प्लेटफॉर्म पर उपलब्ध हैं जो अनुरोध को वेब पर उछालने और ऐसा दिखाने के लिए 'प्रॉक्सी सूचियों' को शामिल करते हैं जैसे कि वे विभिन्न IP पतों से आ रहे हैं।
चरण 3- वे नियमित रूप से लाभदायक क्रेडेंशियल्स ढूंढने और (PII) व्यक्तिगत पहचान योग्य जानकारी, जैसे बैंकिंग विवरण और अन्य गोपनीयता-संबंधी डेटा प्राप्त करने के लिए निगरानी करते हैं।
चरण 4- वे बाद में उपयोग के लिए खाता जानकारी रखते हैं, जैसे फ़िशिंग हमलों के साथ लक्षित करना। वे डेटा की प्रतिलिपि भी बनाते हैं और इसे बेचते हैं या प्रकाशित करते हैं (ज्यादातर डार्क वेब पर) अन्य हैकर्स द्वारा उपयोग के लिए।
एक बार हमलावर पीड़ित के डेटा तक पहुंच प्राप्त कर लेते हैं, तो वे इसका उपयोग विभिन्न प्रकार की शरारत के लिए करते हैं, जैसे समझौता किए गए खातों तक पहुंच बेचना (ठीक नेटफ्लिक्स और डिज़्नी+ की तरह), वैध उपयोगकर्ताओं के रूप में प्रतिरूपण करना और ई-कॉमर्स धोखाधड़ी करना। जबकि उपरोक्त दोनों अपराधों के ग्राहकों के लिए कुछ गंभीर परिणाम हैं, एक और धोखाधड़ी 'कॉर्पोरेट/संस्थागत जासूसी और चोरी' में व्यवसायों के लिए सबसे विनाशकारी होने की क्षमता है।
यदि कोई हमलावर कर्मचारी या एडमिन के डेटा तक पहुंच प्राप्त कर लेता है, तो वे सभी प्रकार की संवेदनशील आंतरिक जानकारी का पता लगा सकते हैं, जिसे वे उच्चतम बोली लगाने वालों को बेच सकते हैं।
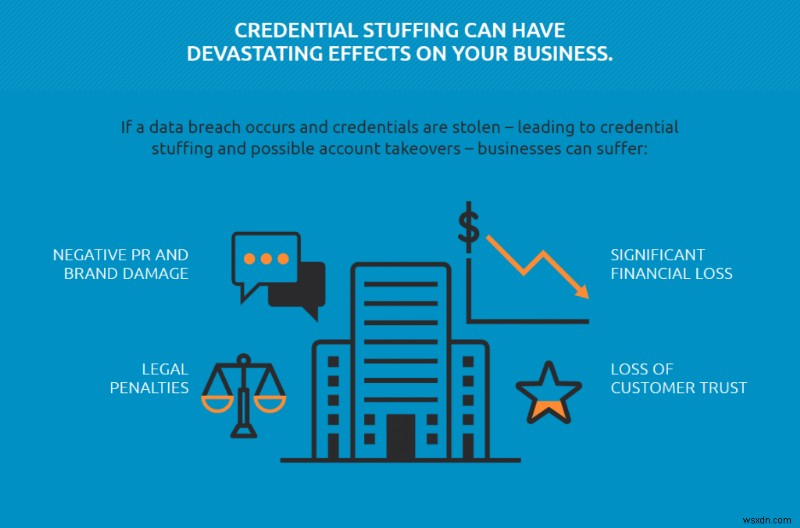
- व्यवसायों के लिए उद्यम में साइबर सुरक्षा का क्या महत्व है?
- क्या कंपनियां साइबर हमलों के लिए तैयार हैं?
भाग 4- हैकर्स के बीच क्रेडेंशियल स्टफिंग लोकप्रिय क्यों हो रही है?
संक्षेप में, क्रेडेंशियल स्टफिंग अटैक बढ़ रहा है क्योंकि तकनीक पूरी तरह से स्वचालित, सीधी और सरल है। चूंकि बाजार जटिल कार्यक्षमताओं वाले टॉप इंटरनेट सुरक्षा समाधानों से भर रहा है, परिष्कृत और उन्नत तरीकों से सिस्टम में हैक करना जोरदार हो गया है। इसलिए, क्रेडेंशियल स्टफिंग में आना लागत-प्रभावी और बुनियादी तकनीकों का उपयोग करके सिस्टम में सेंध लगाने का आसान तरीका है जो प्रभावी साबित होती हैं।
कोई फर्क नहीं पड़ता कि कोई उपयोगकर्ता स्मार्ट और उन्नत सुरक्षा पहचान और सुरक्षा समाधानों पर निर्भर करता है, यदि वह जोखिम भरे तरीके से व्यवहार करता है, तो एक सुरक्षा खामी हमेशा बनेगी।
क्रेडेंशियल स्टफिंग अटैक में, एक उपयोगकर्ता को कई खातों के लिए एक ही पासवर्ड सेट करने की आवश्यकता होती है, ताकि वह शिकार बन जाए। विभिन्न शोधकर्ताओं के अनुसार, सामान्य पासवर्ड रखना सबसे आम गलतियों में से एक है जो एक उपयोगकर्ता करता है जो हैकर्स के लिए त्वरित शोषण के द्वार खोलता है।
भाग 5- क्रेडेंशियल स्टफिंग अटैक को रोकने के लिए आप अपना सकते हैं उपाय
क्रेडेंशियल स्टफिंग हमलों से खुद को बचाना काफी सरल है और इसमें केवल कुछ सुरक्षा प्रथाओं का पालन करना शामिल है।
1. अच्छी पासवर्ड स्वच्छता बनाए रखें
अपने प्रत्येक खाते के लिए एक ही पासवर्ड का उपयोग करने से बचें। इस प्रकार के हमले इसलिए किए जाते हैं क्योंकि उपयोगकर्ता अपने कई खातों के लिए समान या समान दिखने वाले पासवर्ड सेट करने की प्रवृत्ति रखते हैं।
2. अपने सभी खातों के लिए मल्टी-फैक्टर ऑथेंटिकेशन सक्षम रखें
साइबर अपराधी व्यक्तिगत डेटा और अन्य गोपनीयता-संबंधी निशान निकालने के लिए बेहतर और अधिक परिष्कृत तकनीकों के साथ आ रहे हैं। उन्हें रोकने के लिए, एक बहु-स्तरीय सुरक्षा दृष्टिकोण एक उत्कृष्ट उपाय उपलब्ध है।
3. समय-समय पर अपने पासवर्ड रीसेट करें
आपको इसे बेहतर सुरक्षा और गोपनीयता सुनिश्चित करने के लिए एक आवश्यक कार्य मानना चाहिए। सुनिश्चित करें कि आप पहले उपयोग किए गए पासवर्ड का उपयोग नहीं करते हैं।
4. सुनिश्चित करें कि आप अपने व्यक्तिगत और व्यावसायिक खातों के लिए एक ही पासवर्ड का उपयोग नहीं करते हैं
खैर, कई कंपनियां हैं जो अपने कर्मचारियों को समय-समय पर डिजिटल सफाई करने के लिए प्रोत्साहित करती हैं। मतलब, उन्होंने हर छह महीने में अपना पासवर्ड बदलना अनिवार्य कर दिया है और इसे अपने काम और व्यक्तिगत उपयोग के लिए अलग रखें।
5. सुनिश्चित करें कि आपके द्वारा उपयोग की जा रही खतरा सुरक्षा सेवा निर्दोष है
यह समझने के लिए किसी को जीनियस होने की जरूरत नहीं है कि अपने सिस्टम के शीर्ष पर एक ढाल के रूप में एंटीवायरस समाधान रखना आजकल कितना अनिवार्य है। हम अपने पाठकों से आग्रह करते हैं कि वे अपने सिस्टम को विंडोज, मैक, एंड्रॉइड, आईफोन और अन्य उपकरणों के लिए सर्वश्रेष्ठ एंटीवायरस सुरक्षा से सुरक्षित रखें।
भाग 6- सिस्टवेक उपयोगकर्ताओं को क्रेडेंशियल स्टफिंग हमलों और खाता अधिग्रहण से कैसे बचाता है?
सिस्टवेक सबसे उन्नत समाधानों में से एक लाता है जो उपयोगकर्ताओं को सबसे परिष्कृत हमलों को भी विफल करने में मदद करता है!
शुरुआत के लिए, यह एक समर्पित पासवर्ड प्रबंधन ऐप, ट्वीकपास प्रदान करता है जो AES-256-बिट एन्क्रिप्शन, PBKDF2 SHA-256 और HMac के साथ सुरक्षित एक विशेष वॉल्ट प्रदान करता है ताकि आपके क्रेडेंशियल्स और व्यक्तिगत डेटा की 360-डिग्री सुरक्षा सुनिश्चित हो सके। चूंकि हमने सीखा है कि एक ही पासवर्ड का पुन: उपयोग क्रेडेंशियल स्टफिंग का जोखिम बढ़ाता है। यह एक पासवर्ड जनरेटर सुविधा प्रदान करता है जो आपके सभी खातों, वेबसाइटों और सेवाओं के लिए जटिल और अद्वितीय पासवर्ड का सुझाव देता है। इसके अलावा, यह आवश्यक नहीं है कि आप इन सभी लंबे और मजबूत पासवर्ड को सीखें क्योंकि ट्वीकपास आपके लिए ऐसा करता है। यह आपको सेकंड के मामले में क्रेडेंशियल्स और अन्य व्यक्तिगत डेटा को ऑटोफिल करने की अनुमति भी देता है।
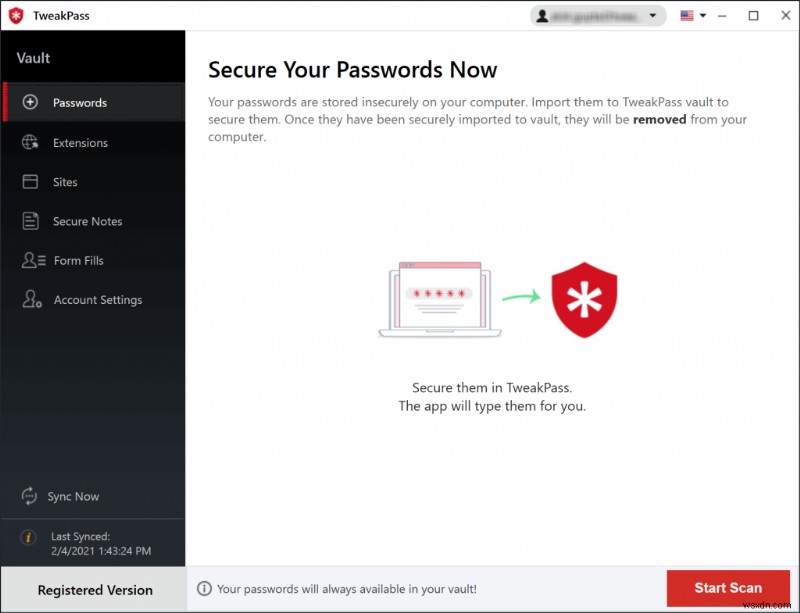
पासवर्ड मैनेजर ऐप के बारे में और पढ़ें, यहां!
अंतिम पहचान सुरक्षा और सुरक्षा के लिए, उनके पास एडवांस्ड आइडेंटिटी प्रोटेक्टर है। यह एक परिष्कृत टूल है जो उपयोगकर्ताओं को कई साइटों पर स्वतंत्र रूप से लेन-देन करने में मदद करता है जबकि उनके डेटा को गोपनीय रखता है। यह आपकी मशीन पर एक ही स्कैन करता है और आपकी पहचान से संबंधित सभी संवेदनशील जानकारी का पता लगाता है जो खतरा पैदा कर सकती है और हैकर्स के लिए आपके नाम पर अपराध करना आसानी से उपलब्ध हो सकती है। एक बार जब आपको सोशल सिक्योरिटी नंबर, क्रेडिट कार्ड विवरण, संपर्क जानकारी आदि जैसे छिपे हुए निशान मिल जाते हैं, तो आप उन्हें सिक्योर वॉल्ट में स्टोर करना चुन सकते हैं या उनसे पूरी तरह से छुटकारा पा सकते हैं, ताकि वे गलत हाथों में न जाएं।
इस मजबूत उपयोगिता के बारे में अधिक जानने के लिए, यहां क्लिक करें!
भाग 7 - निष्कर्ष
इंटरनेट खतरों की कोई कमी नहीं है जो अंतिम उपभोक्ताओं को जोखिम में डालते हैं और IT पेशेवरों को व्यस्त रखते हैं। क्रेडेंशियल स्टफिंग उन डरावने जोखिमों में से एक है जो उपयोगकर्ताओं के लिए महत्वपूर्ण खतरा लाता है। इन कारणों से, हर व्यक्ति को अद्वितीय पासवर्ड का उपयोग करने, अपने खातों को मल्टी-फैक्टर ऑथेंटिकेशन से सुरक्षित रखने और डिजिटल स्वच्छता बनाए रखने की सलाह दी जाती है, खासकर जब उन्हें संदेह हो कि वे किसी धोखाधड़ी वाली वेबसाइट या सेवाओं का उपयोग कर रहे हैं।
अवश्य पढ़ें:
- विंडोज 2020 के लिए सर्वश्रेष्ठ वीपीएन समाधान
- मैक उपयोगकर्ताओं 2020 के लिए सर्वश्रेष्ठ वीपीएन क्लाइंट
- एंड्रॉइड डिवाइस 2020 के लिए सर्वश्रेष्ठ वीपीएन सेवाएं
- आईफोन और आईपैड 2020 के लिए सर्वश्रेष्ठ मुफ्त वीपीएन ऐप्स