
पासवर्ड के बारे में मजेदार बात यह है, जितने कठिन वे हैं, उतने आसानी से भुला दिए जाते हैं। और जितने आसान वे याद रखने के लिए हैं, उतने ही आसान दूसरों के लिए अनुमान लगाने के लिए हैं। वास्तव में, पासवर्ड में यह दोष इतना दिमागी है कि एम. नाइट श्यामलन भी इसके बारे में फिल्म नहीं बनाएंगे।
हम उन्हें नए विचार देने की कोशिश नहीं कर रहे हैं लेकिन पासवर्ड सुरक्षा बार-बार आपके ऑनलाइन विवरण और खातों को आपराधिक गतिविधियों के संपर्क में आने से बचाने में अक्षम साबित हुई है। यह पिछले कुछ वर्षों में वर्ल्ड वाइड वेब को त्रस्त करने वाले विशाल डेटा उल्लंघनों में स्पष्ट रूप से प्रमाणित है। हालांकि डेटा उल्लंघन और साइबर हाईजैकिंग कोई नई अवधारणा नहीं है, हमारे ऑनलाइन विवरण और डेटा अभी भी पासवर्ड के साथ खराब तरीके से संरक्षित हैं। माइक्रोसॉफ्ट के अध्यक्ष, मिस्टर बिल गेट्स ने पहले ही भविष्यवाणी की थी कि पासवर्ड-आधारित पहुंच अंततः अपने अंत को प्राप्त करेगी और प्रतिस्थापित की जाएगी।
यह भी देखें: ज़ीरो-डे एक्सप्लॉइट - साइबर हमला पुनर्परिभाषित!
नीचे कुछ कारण सूचीबद्ध हैं कि क्यों भरोसेमंद 'पासवर्ड सुरक्षा' पर्याप्त नहीं है।
- हमारे राजनेताओं की तरह, पासवर्ड सुरक्षा पुरानी है। सभी तकनीकी प्रगति के बावजूद, हम अभी भी इस आदिम विधि का उपयोग करने के लिए मजबूर हैं जो न केवल भूलना आसान है, बल्कि अंततः साइबर अपराधियों द्वारा हैक किया जा सकता है।
- लोकप्रिय इंटरनेट वेबसाइटों पर पासवर्ड स्ट्रेंथ चेकर ज्यादातर दिखावा हैं और वास्तव में कार्यात्मक नहीं हैं। वे ज्यादातर जटिलता के लिए उपयोग किए जाने वाले वर्णों की विविधता के आधार पर पासवर्ड की ताकत का न्याय करते हैं। लेकिन इसका मतलब यह नहीं है कि आपने एक मजबूत पासवर्ड बनाया है।
- आपके पासवर्ड अंततः वेबसाइट डेटाबेस में संग्रहीत होते हैं, जिन्हें हैकर्स द्वारा आसानी से लक्षित किया जा सकता है। हमने पिछले वर्षों में कई उदाहरण देखे हैं जहां ट्विटर, फेसबुक और याहू जैसे ऑनलाइन नेटवर्किंग प्लेटफॉर्म साइबर अपराधियों द्वारा पीड़ित थे।
यह भी देखें: छिपे हुए साइबर सुरक्षा तथ्य जिन्हें आपको जानना चाहिए!
इस प्रकार अब तक यह स्पष्ट हो जाना चाहिए कि केवल अर्ध-गिबरिश के साथ अपने संवेदनशील विवरणों की रक्षा करना एक अच्छा विकल्प नहीं है यदि आप सुरक्षा की तलाश में हैं। इस विधि ने निश्चित रूप से अपना कोर्स चला लिया है और अब तक इसे अप्रचलित घोषित किया जाना चाहिए। इसलिए यदि आप हमसे सहमत हैं, तो आप अपने ऑनलाइन खातों के लिए पासवर्ड सुरक्षा के कुछ विकल्पों की तलाश में भी होंगे। इसलिए, वर्तमान में उपलब्ध सभी विकल्पों और इस झूठी सुरक्षा प्रणाली के भविष्य के विकल्पों की सूची रखना सुविधाजनक होगा जिससे हम आगे नहीं बढ़ पा रहे हैं।
-
बायोमेट्रिक्स
जैसे जज ड्रेड का लॉगिवर पिस्तौल एक अपराधी का हाथ उड़ा सकता है, आपका फोन या डिवाइस आपके फिंगरप्रिंट से लॉक होने पर किसी और द्वारा एक्सेस नहीं किया जा सकता। कई पेशेवर और व्यावसायिक संगठन पहले से ही एक्सेस कार्ड के बजाय बायोमेट्रिक्स का उपयोग कर रहे हैं। यह iPhone, iPad और फिंगरप्रिंट एक्सेस वाले लैपटॉप जैसे उपकरणों के साथ भी देखा जा सकता है। हालांकि गलत फिंगरप्रिंट के साथ अपने डिवाइस तक पहुंचने की कोशिश करना जज ड्रेड जितना बुरा नहीं होगा, लेकिन यह "MickeyMinniePlutoHueyLouieDeweyDonaldGoofySacramento" का उपयोग करने से कहीं बेहतर सुरक्षा उपाय है, यह सोचकर कि कोई इसका अनुमान नहीं लगा पाएगा। आप वास्तव में सही होंगे क्योंकि इस बात की बहुत अधिक संभावना है कि आप इसे दूसरी बार भी याद नहीं रख पाएंगे।
-
हृदय गति
यह आपके प्रेमी के समान लग सकता है, लेकिन आपकी हृदय गति को आपको किसी और से अलग करने के लिए एक कुशल प्रमाणीकरण विधि माना जाता है। हालांकि यह तकनीक अभी विकासात्मक चरण में है लेकिन शोधकर्ताओं ने पहले ही दिखाया है कि प्रत्येक व्यक्ति की हृदय गति अद्वितीय होती है और इसका उपयोग प्रमाणीकरण उद्देश्यों के लिए किया जा सकता है। यह बायोमेट्रिक्स जितना सटीक नहीं हो सकता है लेकिन यह हर बार जब आप अपने डिवाइस तक पहुंचने का प्रयास करते हैं तो किसी भी प्रमाणीकरण की आवश्यकता को भी समाप्त कर देगा।
-
वन-टाइम पासवर्ड
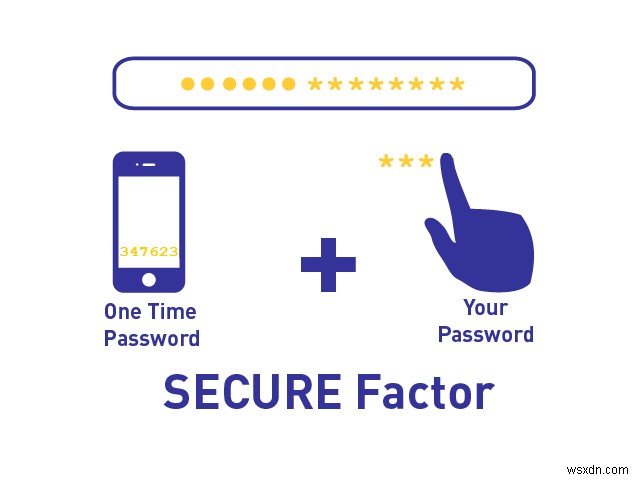
यदि आपने अपने डेबिट कार्ड का उपयोग करके ऑनलाइन खरीदारी की है, तो आप पहले से ही इससे परिचित होंगे। टू-स्टेप वेरिफिकेशन के रूप में भी जाना जाता है, यह वास्तव में एक विकल्प नहीं है, बल्कि एक मजबूती मॉड्यूल है जो आपकी सुरक्षा में खामियों को समाप्त करता है। जब भी आप किसी सेवा तक पहुंचने का प्रयास करते हैं, तो आपको SMS के माध्यम से एक विशेष वन-टाइम पासवर्ड प्राप्त होगा जिसका उपयोग आपको लॉगिन करने के लिए करना होगा। इस पासवर्ड का उपयोग आपके या किसी और द्वारा फिर से नहीं किया जा सकता, और अगली बार लॉगिन करने पर आपको एक नया पासवर्ड भेजा जाएगा।
यह भी देखें: अपनी ऑनलाइन गोपनीयता की रक्षा के 7 तरीके
-
सिंगल साइन ऑन
कई सेवाओं और खातों तक पहुंचने के लिए केवल एक पासवर्ड दर्ज करना निश्चित रूप से कहीं अधिक सुविधाजनक लगता है। हालांकि यह पुरानी तकनीक का एक री-ट्वीक है, यह अभी भी कई पासवर्ड का उपयोग करने (और याद रखने) से कहीं बेहतर है। सिंगल साइन ऑन उन खातों और उपयोगकर्ता आईडी की संख्या को भी कम करता है जिन्हें आपको ऑनलाइन विभिन्न सेवाओं तक पहुंचने के लिए बनाना पड़ता है। सिंगल साइन ऑन का सबसे अच्छा उदाहरण उन वेबसाइटों पर देखा जा सकता है जो उपयोगकर्ताओं को अपने फेसबुक, गूगल या ट्विटर खातों से लॉगिन करने की अनुमति देती हैं।
-
आवाज पहचान
हमने फिल्मों में कई उदाहरण देखे हैं जहां आपकी आवाज का उपयोग प्रमाणीकरण के लिए किया जाता है। यह नए स्मार्ट स्पीकर में भी देखा जा सकता है जो आपकी आवाज कमांड पर काम करते हैं। इसलिए इसमें कोई संदेह नहीं है कि आपकी आवाज का उपयोग पहचान उद्देश्यों के लिए किया जा सकता है। हालांकि यह ऊपर बताए गए तरीकों जितना विश्वसनीय नहीं है क्योंकि किसी व्यक्ति की आवाज उनके जीवन में कई बार बदलती है। लेकिन चूंकि चेहरा पहचान भी एक चीज है, आवाज पहचान एक कहीं अधिक विश्वसनीय विकल्प है।
हालांकि विकास में अन्य प्रायोगिक तकनीकें भी हैं, उपरोक्त 5 में पासवर्ड को प्रमाणीकरण की पसंदीदा विधि के रूप में प्रतिस्थापित करने की सबसे मजबूत संभावनाएं हैं। यह केवल समय की बात है जब पूरी दुनिया इस प्रमुख खामी के प्रति जाग जाएगी और इसे अच्छे के लिए बदल देगी।
छवि स्रोत: images.google.com
