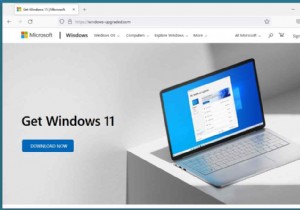
फरवरी की शुरुआत से, कई एप्लिकेशन देखे गए, जो उपयोगकर्ताओं के कंप्यूटर में मोनेरो क्रिप्टोकरेंसी माइनर इंजेक्ट कर रहे थे। कास्परस्की रिपोर्ट के अनुसार, ये (क्रिप्टोमाइनर + रैंसमवेयर कोड) दुर्भावनापूर्ण वेबसाइटों के माध्यम से वितरित किए गए थे जो उपयोगकर्ता के खोज फीड में बेतरतीब ढंग से दिखाई देते थे। हाइब्रिड मैलवेयर (ज्यादातर एंटीवायरस इंस्टॉलर के रूप में प्रच्छन्न) ने एक दिन में 2,500 से अधिक उपयोगकर्ताओं को निशाना बनाया, इस बार विज्ञापन अवरोधक और OpenDNS सेवा के रूप में प्रच्छन्न।
"हाल के आंकड़ों के अनुसार, फरवरी की शुरुआत से हाइब्रिड मैलवेयर ने 20,000 से अधिक उपयोगकर्ताओं को संक्रमित किया है।"तकनीकी विवरण
हाइब्रिड मैलवेयर AdShield Pro नाम से वितरित किया जाता है, जो AdShield मोबाइल विज्ञापन अवरोधक का एक विंडोज संस्करण है। एक बार जब उपयोगकर्ता विज्ञापन अवरोधक इंस्टॉल करता है, तो डिवाइस पर DNS सेटिंग्स स्वचालित रूप से बदल जाती हैं। इसलिए, सभी डोमेन हमलावर के अंत से हल हो जाते हैं। यह पीड़ितों को उनके वर्तमान एंटीवायरस प्रोग्राम तक पहुंचने से रोकता है, और कंप्यूटर को संभावित ट्रोजन के खिलाफ बिल्कुल कोई सुरक्षा नहीं मिलती।
यही सब नहीं है, स्थिति और भी बदतर हो जाती है। कैसे? पढ़ें!
कहानी यहीं खत्म नहीं होती! मैलवेयर अतिरिक्त रूप से आपके कंप्यूटर पर ट्रांसमिशन बिटटोरेंट क्लाइंट का एक वैध संस्करण इंस्टॉल करता है ताकि हैकर्स के लिए एक बैकडोर बनाया जा सके, ताकि वे आपके पीसी को दूरस्थ रूप से एक्सेस कर सकें।
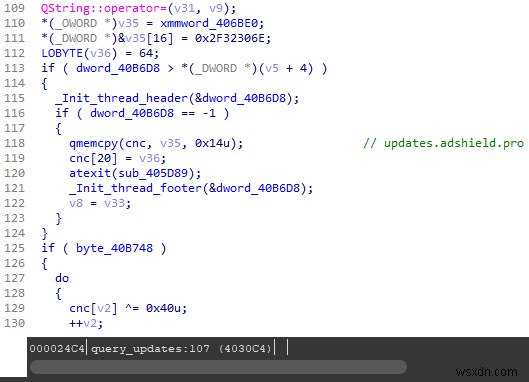
एक बार DNS सर्वर सफलतापूर्वक प्रतिस्थापित हो जाने पर, मैलवेयर निष्पादन योग्य फ़ाइल - update.exe को आर्गुमेंट self-upgrade ("C:\Program Files (x86)\AdShield\updater.exe" -self-upgrade). के साथ चलाकर खुद को अपडेट करना शुरू कर देता है। सेल्फ-अपडेटर फ़ाइल C&C से संपर्क करती है और इंस्टॉलेशन प्रक्रिया से शुरू होकर संक्रमित मशीन से संबंधित सभी आवश्यक जानकारी भेजती है। इस निष्पादन योग्य फ़ाइल में कुछ कमांड लाइनें पूरी तरह से एन्क्रिप्टेड हैं ताकि स्टैटिक डिटेक्शन प्रक्रिया अधिक कठिन हो जाए।
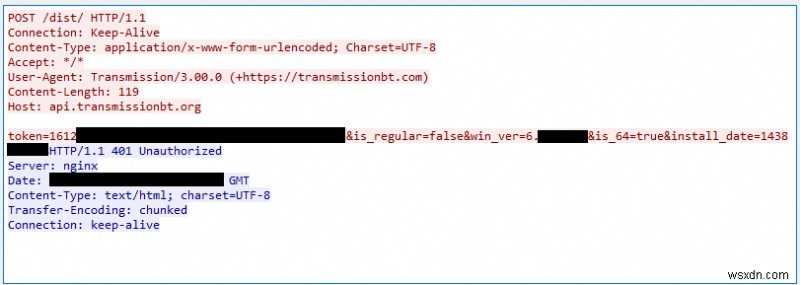
आगे, निष्पादन योग्य फ़ाइल transmissionbt[.]org साइट से डाउनलोड होती है, जहां ट्रांसमिशन टोरेंट क्लाइंट का एक संशोधित संस्करण चलता है। इस पूरी प्रक्रिया में, मैलवेयर संक्रमित मशीन से संबंधित सभी आवश्यक जानकारी C&C को भेजता है और उससे माइनिंग मॉड्यूल डाउनलोड करता है।
चाहे यह कष्टप्रद विज्ञापन अवरोधक आपके डिवाइस पर किसी भी तरह से जगह बनाता है, भयावह दुर्भावनापूर्ण कोड आपके पूरे डिस्क स्थान में फैल सकता है और डेटा को लॉक करके मोनेरो क्रिप्टोकरेंसी माइनिंग शुरू कर सकता है। हैकर्स विंडोज टास्क शेड्यूलर में - servicecheck_XX टास्क को निष्पादित करते हैं, ताकि निरंतर संचालन सुनिश्चित हो सके।
महत्वपूर्ण पढ़ें:
- अगर आपका सिस्टम पहले से ही रैंसमवेयर से संक्रमित है तो क्या करें?
- 2021 में सफारी ब्राउज़र के लिए 8 सर्वश्रेष्ठ विज्ञापन अवरोधक
- फायरफॉक्स के लिए शीर्ष 10 सर्वश्रेष्ठ विज्ञापन अवरोधक
- क्रोम, मोज़िला और ओपेरा मिनी के लिए 10 सर्वश्रेष्ठ विज्ञापन अवरोधक
- 2021 में शीर्ष 9 सर्वश्रेष्ठ पहचान चोरी सुरक्षा सेवाएं
माइनर से कैसे छुटकारा पाएं?
कास्परस्की के हालिया ब्लॉग पोस्ट के अनुसार, माइनर को केवल आधिकारिक संसाधनों से वैध फ़ाइल के साथ प्रतिरूपित फ़ाइल को पुनर्स्थापित करके हटाया जा सकता है। यदि आपको अपने सिस्टम पर flock.exe फ़ाइल चलती हुई मिलती है, तो बस प्रक्रिया को समाप्त करें और AdShield, NetShieldKit, OpenDNS, और ट्रांसमिशन टोरेंट जैसे विज्ञापन अवरोधकों को अनइंस्टॉल करें। यदि मिले तो निम्नलिखित फ़ोल्डरों को हटाने पर विचार करें:
-C:\ProgramData\Flock-%allusersprofile%\start menu\programs\startup\flock-%allusersprofile%\start menu\programs\startup\flock2
अंत में, विंडोज टास्क शेड्यूलर से servicecheck_XX टास्क को हटाकर प्रक्रिया पूरी करें।
भविष्य में ऐसे संक्रमण से बचने का अंतिम समाधान
सर्वश्रेष्ठ एंटीवायरस सॉफ़्टवेयर चलाना ऐसी संक्रमणों को पहली जगह में रोकने के लिए आपकी सर्वोच्च प्राथमिकता होनी चाहिए। हम आपके विंडोज पीसी पर सिस्टवीक एंटीवायरस चलाने की सलाह देते हैं क्योंकि इसमें लगभग हर प्रकार के खतरे का पता लगाने और उसे खत्म करने की क्षमता है इससे पहले कि वह इंस्टॉल हो सके या आपके डिवाइस के लिए हानिकारक बन सके। सिस्टवीक एंटीवायरस की निम्नलिखित विशेषताएं हैं:
- रीयल-टाइम सुरक्षा।
- प्रदर्शन में बाधा डाले बिना पृष्ठभूमि में चलता है।
- इंस्टॉल किए गए ऐप्स के कार्यों का विश्लेषण करता है, ताकि समय पर आवश्यक कार्रवाई की जा सके।
- पता चले सभी खतरों के लॉग रखता है।
- सिस्टम के हर कोने को स्कैन करके अधिकतम सुरक्षा प्रदान करता है।
- विंडोज के लिए हल्का एंटीवायरस। सिस्टम संसाधनों का अधिक उपभोग नहीं करता!
- एकाधिक स्कैनिंग मोड: क्विक स्कैन, डीप स्कैन, कस्टम स्कैन सिस्टम के सबसे कमजोर क्षेत्रों को जल्दी और प्रभावी ढंग से स्कैन करने के लिए।
- समर्पित विज्ञापन अवरोधक - StopAll Ads प्रदान करके सुरक्षित वेब ब्राउज़िंग को बढ़ावा देता है, जो संभावित रूप से हानिकारक विज्ञापनों और लिंक को ब्लॉक करता है जो आपकी ऑनलाइन/ऑफलाइन गतिविधि को ट्रैक कर सकते हैं।
- PUPs (संभावित अवांछित प्रोग्राम) का पता लगाने और उन्हें खत्म करने के लिए शोषण सुरक्षा।
- स्टार्टअप आइटम की जांच, प्रबंधन और हटाता है जो बूट समय को धीमा कर सकते हैं।
सिस्टवीक एंटीवायरस का उपयोग कैसे करें?
इतनी इंटरैक्टिव सुविधाओं के साथ, सिस्टवीक एंटीवायरस को यथासंभव सुविधाजनक तरीके से आपको सर्वोत्तम सुरक्षा देने के लिए डिज़ाइन किया गया है। अपने सिस्टम की सुरक्षा के लिए, नीचे दिए गए चरणों का पालन करें और सीखें कि सिस्टवीक एंटीवायरस का उपयोग कैसे करें।
चरण 1- सिस्टवीक एंटीवायरस इंस्टॉल करें और सुरक्षा एप्लिकेशन स्वचालित रूप से लॉन्च होगा।
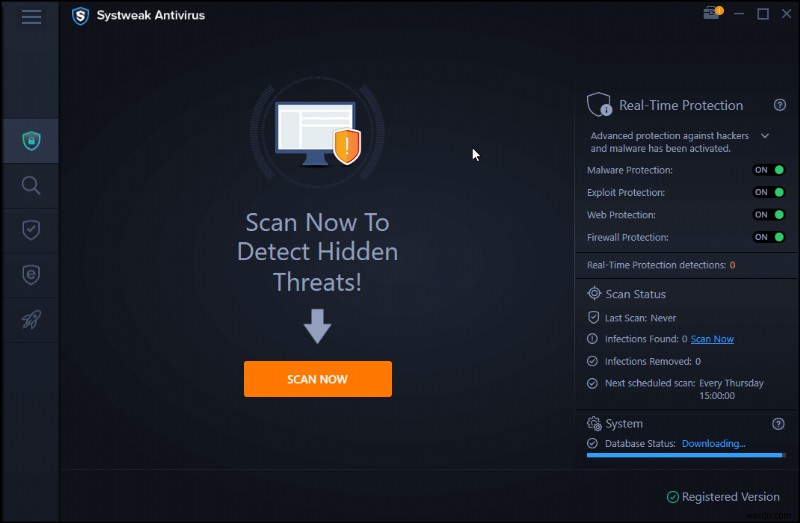
चरण 2- मुख्य डैशबोर्ड से, आवर्धक ग्लास आइकन पर क्लिक करें और वांछित स्कैनिंग मोड चुनें। क्विक स्कैन, डीप स्कैन, या कस्टम स्कैन!
चरण 3- अपनी स्कैनिंग प्रक्रिया की पुष्टि करें और पीसी सुरक्षा समाधान को अपने सिस्टम के हर कोने को स्कैन करने दें और अपने सिस्टम से सभी संभावित खतरों को खत्म करें!
आपको अलर्ट मिलेगा - आपका पीसी हानिकारक खतरों से सुरक्षित है!
अवश्य पढ़ें: सही एंटीवायरस सॉफ़्टवेयर कैसे चुनें: विचार करने योग्य शीर्ष बातें?
यदि आप बिना झंझट के विज्ञापन अवरोधन चाहते हैं, तो आप ब्रेव ब्राउज़र पर स्विच करने का भी प्रयास कर सकते हैं। यदि आपने कभी AdShield Pro इंस्टॉल या उपयोग किया है, तो नीचे टिप्पणी अनुभाग में अपना अनुभव बताएं!