| मुख्य बातें |
|---|
|
– खतरे के कलाकार वास्तविक विंडोज अपग्रेड के नाम पर मैलवेयर फैला रहे हैं – मैलवेयर वितरित करने के लिए एक वास्तविक दिखने वाली वेबसाइट का उपयोग मंच के रूप में किया जाता है – डाउनलोड की गई फाइल का आकार केवल 1.5 MB है – खतरे के कलाकार रेडलाइन स्टीलर मैलवेयर वितरित कर रहे हैं – खतरे के कलाकारों का मकसद पीड़ितों की व्यक्तिगत जानकारी चुराना है जैसे क्रेडिट कार्ड विवरण, क्रिप्टोकरेंसी वॉलेट विवरण, पासवर्ड, ब्राउज़र कुकीज, आदि |
नकली विंडोज 11 अपग्रेड इंस्टॉलर आपके PC को कैसे संक्रमित कर सकते हैं
एक अवलोकन
विंडोज 11 अपने व्यापक परिनियोजन चरण में पहुंच गया है। इसका मतलब है कि यदि आपका PC विंडोज 11 तैयार है, तो विंडोज 11 21H2 आपको पेश किया जाएगा।
कई उपयोगकर्ता अपने विंडोज PC को विंडोज 10 से विंडोज 11 में अपग्रेड करने के लिए उत्सुकता से इंतजार कर रहे हैं और हैकर्स ने शायद इस जरूरत को सूंघ लिया है। जैसे हाल ही में उन्होंने रेडलाइन स्टीलर नामक मैलवेयर वितरित करने के लिए एक पूर्ण अभियान शुरू किया था।
इस पोस्ट में, हम थोड़ा गहराई से जानेंगे कि क्या हुआ और अब इसकी स्थिति क्या है। इससे भी महत्वपूर्ण बात, हम कुछ तरीकों पर चर्चा करेंगे जिनसे आप खुद को शिकार होने से बचा सकते हैं।
1. ऑपरेशन का तरीका
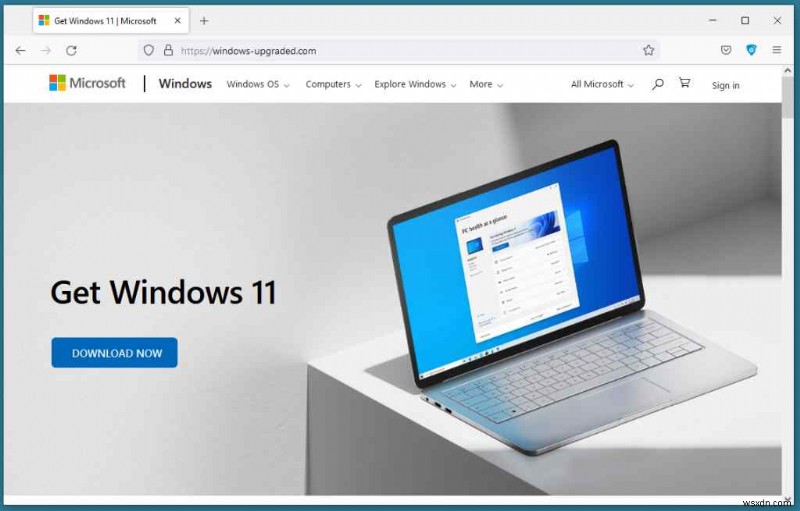
HP खतरे के शोधकर्ताओं के अनुसार HP threat के शोधकर्ताओं ने एक वैध दिखने वाली वेबसाइट, एक नकली माइक्रोसॉफ्ट डोमेन – windows-upgraded.com का उपयोग मैलवेयर वितरित करने के लिए किया। इसमें एक बड़ा नीले रंग का Download Now बटन है जो उपयोगकर्ता को Get Windows 11 करने के लिए लुभाता है।
2. जब किसी उपयोगकर्ता ने "डाउनलोड नाउ" बटन पर क्लिक किया तो क्या हुआ?
एक बार जब किसी उपयोगकर्ता ने Download Now बटन पर क्लिक किया, तो 1.5 MB वजन की एक ज़िप्ड फाइल प्राप्त हुई। ज़िप्ड फाइल का नाम Windows11InstallationAssistant.zip था। इस फाइल में लगभग 99.8% का आश्चर्यजनक कम्प्रेशन अनुपात था। इसका मतलब था कि जब फाइल डीकंप्रेस्ड हुई, तो 753 MB का एक फोल्डर प्राप्त हुआ।
एक बार जब किसी उपयोगकर्ता ने फोल्डर में एक्जीक्यूटेबल लॉन्च किया, तो एक एन्कोडेड आर्गुमेंट के साथ एक PowerShell प्रक्रिया शुरू की गई। इसके बाद, एक cmd.exe आया जिसका टाइमआउट 21 सेकंड था। एक बार यह टाइमआउट समाप्त होने पर, एक .jpg फाइल दूरस्थ रूप से स्थित एक वेब सर्वर से प्राप्त की गई। इस .jpg फाइल ने एक DLL फाइल को छुपाया हुआ था जिसकी सामग्री रिवर्स ऑर्डर में व्यवस्थित थी जिससे पता लगाना और विश्लेषण कठिन हो गया।
अंततः, समझौता किए गए PC पर रेडलाइन स्टीलर मैलवेयर इंस्टॉल हो गया।
3. रेडलाइन मैलवेयर क्या चुराने में सक्षम था या बल्कि है?
यह मैलवेयर पासवर्ड, उपयोगकर्ता नाम, क्रेडिट कार्ड नंबर, क्रिप्टोकरेंसी विवरण, और अन्य उपयोगकर्ता डेटा जैसी जानकारी चुराने के लिए कुख्यात है।
4. विंडोज उपयोगकर्ताओं को और भी अधिक सावधान क्यों रहना चाहिए? और, आपको क्या करना चाहिए?
फिलहाल, यह वितरण वेबसाइट डाउन है। लेकिन, इसका मतलब यह नहीं है कि हमलावर रुकने वाले हैं। वे शायद जंगल में एक और अभियान शुरू कर रहे हैं।
जैसे उनकी घड़ी की जरूरत विंडोज 10 से विंडोज 11 पर कूदने के लिए उपयोगकर्ताओं की तात्कालिकता पर खिलाने की है, हमारी जरूरत ऐसे अभियानों को पूरी तरह से विफल करने की होनी चाहिए, और इसके मद्देनजर, यहां कुछ बिंदु हैं –
1. कभी भी अपना एंटीवायरस बंद न करें
एक एंटीवायरस प्रोग्राम रीयल-टाइम में मैलवेयर ट्रैक करने में सक्षम है। इसका मतलब है कि यह खतरे के अन्य फाइलों तक फैलने से पहले मैलवेयर को ट्रैक और हटा देगा। Systweak Antivirus जैसे एंटीवायरस में एक वेब प्रोटेक्शन मॉड्यूल भी होता है जो आपको किसी संदिग्ध वेबसाइट पर जाते ही चेतावनी देता है।
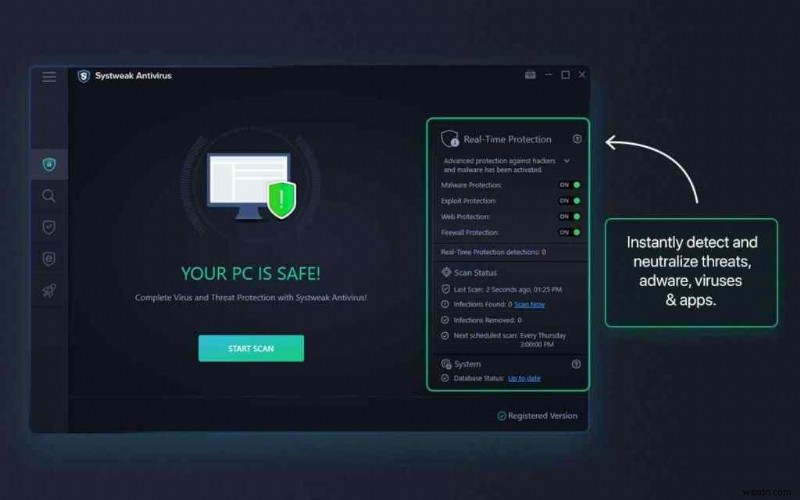
इसके अलावा Systweak Antivirus आपको कई स्कैनिंग मोड प्रदान करता है, आपके कंप्यूटर पर कमजोरियों का फायदा उठाने वाले खतरों के खिलाफ रीयल-टाइम सुरक्षा प्रदान करता है, और आपके सिस्टम के संसाधनों पर हल्का है। Systweak Antivirus की इस व्यापक अंदरूनी समीक्षा को देखें।
यहां बताया गया है कि आप Systweak Antivirus कैसे उपयोग कर सकते हैं –
2. लोकप्रिय डोमेन के रूप में प्रस्तुत करने वाली वेबसाइटों से सावधान रहें
आपको उपरोक्त संदिग्ध और नकली माइक्रोसॉफ्ट विंडोज 11 अपग्रेड इंस्टॉलर डोमेन का URL सोशल मीडिया प्लेटफॉर्म में से एक पर एक टेक्स्ट से प्राप्त हो सकता है।
यह वह जगह है जहां आपको अपना विवेक 실행 करने और उस एक्जीक्यूटेबल फाइल का शिकार बनने से बचने की आवश्यकता है जो आपको रेडलाइन स्टीलर मैलवेयर डाउनलोड करने में फंसा सकती है। हम आपसे आग्रह करते हैं कि ऐसे किसी भी संदिग्ध लिंक पर क्लिक न करें और अपग्रेड को माइक्रोसॉफ्ट द्वारा रोल आउट किए गए अपडेट या माइक्रोसॉफ्ट वेबसाइट के माध्यम से डाउनलोड करें।
अपनी आंखें और कान खुले रखें!
जैसा हमने कहा, भले ही नकली विंडोज 11 अपग्रेड इंस्टॉलर डाउन है, यह उम्मीद करना कि रेडलाइन स्टीलर मैलवेयर चला गया है, एक गंभीर गलती होगी। हमें अपग्रेड लाते समय अत्यधिक सावधानी बरतनी चाहिए। इस पर आपका क्या ख्याल है? कमेंट सेक्शन में हमें बताएं। अधिक ऐसी खबरों और तकनीक से संबंधित सामग्री के लिए, WeTheGeek पढ़ते रहें।
हमें फेसबुक, यूट्यूब, फ्लिपबोर्ड, यूट्यूब, इंस्टाग्राम. पर फॉलो करना न भूलें।