इसमें कोई संदेह नहीं है कि विंडोज 11 के आने से बहुत पहले से हैकर्स द्वारा विंडोज उपयोगकर्ताओं से समझौता करने के कई प्रयास किए गए हैं। एक तरीका गलत विंडोज इंस्टॉलर फाइलें बनाना है। उपयोगकर्ता तब अनजाने में इन फाइलों को डाउनलोड करते हैं जिससे वे मैलवेयर के प्रति संवेदनशील हो जाते हैं। उस प्रभाव के लिए, HP की थ्रेट रिसर्च टीम द्वारा एक ब्लॉग पोस्ट में, हाल ही में उस प्रकृति की एक नई योजना का विवरण दिया गया था।
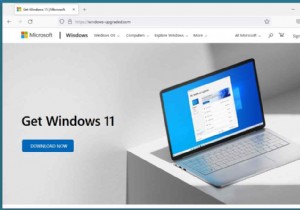
टीम के अनुसार, मुफ्त विंडोज 11 अपग्रेड के अंतिम चरण की घोषणा के समय के आसपास, एक दुर्भावनापूर्ण अभिनेता ने डोमेन windows-upgraded[.]com पंजीकृत किया। इस डोमेन का उपयोग मैलवेयर फैलाने के लिए किया गया था। जैसा कि हमने चेतावनी दी थी, यह उपयोगकर्ताओं को नकली इंस्टॉलर और मैलवेयर डाउनलोड और चलाने के लिए धोखा देकर किया गया था जिसे रेडलाइन स्टीलर के नाम से जाना जाता है। बहुत सारे लोग हमलावरों द्वारा इस रेडलाइन स्टीलर घोटाले का शिकार हुए क्योंकि यह माइक्रोसॉफ्ट की आधिकारिक वेबसाइट पर वाले के समान है।
"डोमेन ने हमारा ध्यान आकर्षित किया क्योंकि यह नया पंजीकृत था, एक वैध ब्रांड की नकल करता था, और हाल की घोषणा का लाभ उठाता था। खतरे के अभिनेता ने इस डोमेन का उपयोग रेडलाइन स्टीलर वितरित करने के लिए किया, एक सूचना चोरी करने वाला मैलवेयर परिवार जो भूमिगत मंचों के भीतर बिक्री के लिए व्यापक रूप से विज्ञापित है," HP बताता है।
असली इंस्टॉलर और नकली इंस्टॉलर वास्तव में काफी समान हैं, अंतर तब आता है जब आप अभी डाउनलोड बटन पर क्लिक करते हैं। डाउनलोड प्रक्रिया शुरू होती है और "Windows11InstallationAssistant.zip" डाउनलोड होता है और डीकंप्रेसन पर, मैलवेयर इंजेक्ट होता है।
आप इन परेशानियों से बच सकते हैं और विंडोज 11 में अपग्रेड करने का प्रयास करते समय हमेशा बेहद सतर्क रहना चाहिए, और विंडोज अपडेट का उपयोग करके केवल माइक्रोसॉफ्ट से विंडोज अपग्रेड डाउनलोड करें। यह आपके डिवाइस पर लोड की गई आपकी फाइलों और व्यक्तिगत जानकारी को सुरक्षित करने में मदद करेगा।