क्या आपकी वेबसाइट के खोज परिणाम जापानी टेक्स्ट दिखा रहे हैं? यदि हां, तो आप जापानी SEO स्पैम या जापानी कीवर्ड हैक का लक्ष्य हो सकते हैं। कई वेबसाइट मालिकों ने इस प्रकार के हमले के बारे में चिंतित होकर हमसे संपर्क किया है। यह जानने के लिए कि यह क्या है और इसे कैसे ठीक किया जाए, पढ़ें!
जापानी कीवर्ड हैक या जापानी SEO स्पैम क्या है?
जापानी कीवर्ड हैक में, स्वचालित रूप से उत्पन्न जापानी टेक्स्ट आपकी साइट पर दिखाई देने लगता है। यह विशेष ब्लैक हैट SEO तकनीक संक्रमित पेजों के शीर्षक और विवरण में जापानी शब्द प्रदर्शित करके गूगल खोज परिणामों को हाईजैक करती है। यह तब होता है जब खोज इंजन और सामान्य आगंतुकों को अलग-अलग वेब पेज दिखाए जाते हैं। इस हमले को "जापानी कीवर्ड हैक", "जापानी SEO स्पैम", "पता चला ज्ञात स्पैम: स्पैम-seo?जापानी.0" या "जापानी प्रतीक स्पैम" के रूप में भी जाना जाता है।
जब आप OpenCart, Magento, Drupal या वर्डप्रेस जैसे कंटेंट मैनेजमेंट सिस्टम (CMS) का उपयोग करते हैं, तो आपको स्वचालित रूप से उत्पन्न जापानी SEO स्पैम पेज मिलेंगे। इन पेजों में नकली ब्रांडेड माल बेचने वाले स्टोर के एफिलिएट लिंक होते हैं। ये जापानी उत्पाद आपके स्टोर से आउटबाउंड लिंक से राजस्व बढ़ाने और लाभ उठाने के लिए 'स्पैमवर्टाइज़' किए जाते हैं।
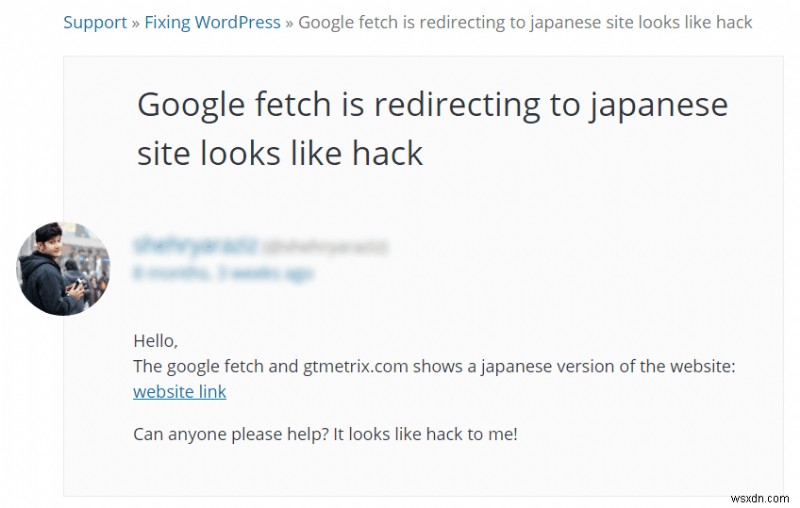
जापानी कीवर्ड हैक के कारण
आपकी साइट पर जापानी हैक की उपस्थिति के कई कारण हो सकते हैं। उनमें से सबसे आम हैं:
पुराना CMS संस्करण
यदि आप इन चौंकाने वाले आंकड़ों को देखते हैं, तो आपको पता चलेगा कि पुराना CMS आपकी वेबसाइट के हैक होने का नंबर एक कारण है। हैकर्स अक्सर सॉफ़्टवेयर में मौजूद कमजोरियों या खामियों को लक्षित करते हैं। भले ही CMS डेवलपर्स नियमित रूप से सुरक्षा पैच जारी करते हैं, वेब मालिक अक्सर उन्हें अनदेखा करते हैं और अपडेट को रोक कर रखते हैं। ये अनपैच्ड सुरक्षा खामियां बाद में जापानी कीवर्ड हैक का कारण बनती हैं।

थर्ड-पार्टी प्लगइन्स
सभी प्लगइन्स सुरक्षित नहीं हैं, और निश्चित रूप से सभी को नियमित रूप से बनाए रखा और अपडेट नहीं किया जाता है। इसलिए, आप इंस्टॉल करने से पहले प्लगइन्स की जांच करना चाह सकते हैं। थर्ड-पार्टी प्लगइन्स के उपयोग को सीमित करना भी एक अच्छा विचार है। यदि आप एक का उपयोग करने के लिए मजबूर हैं, तो सुनिश्चित करें कि आप इसकी नवीनतम अपडेट, समीक्षा और समर्थन की जांच करते हैं। बग वाला प्लगइन जापानी कीवर्ड हैक के लिए एक और लक्ष्य है।
सक्षम डायरेक्टरी ब्राउज़िंग
सक्षम डायरेक्टरी ब्राउज़िंग एक हैकर को एक साधारण ऑनलाइन खोज द्वारा आपके डायरेक्टरी का विवरण प्राप्त करने की अनुमति देती है। परिणाम आपकी वेबसाइट के लिए खतरनाक हो सकते हैं। वे तब इस डेटा का उपयोग जापानी कीवर्ड हैक को निष्पादित करने के लिए कर सकते हैं। इसलिए, हमेशा अपने डायरेक्टरी ब्राउज़िंग को अक्षम करना सुनिश्चित करें।
गलत फ़ाइल अनुमतियाँ
फ़ाइल अनुमतियाँ बहुत महत्वपूर्ण हैं, क्योंकि वे निर्दिष्ट करती हैं कि कौन पढ़, लिख और निष्पादित कर सकता है। गलत फ़ाइल अनुमतियाँ होना एक और सुरक्षा छेद है। आम तौर पर, वर्डप्रेस कोडेक्स द्वारा अनुशंसित अनुसार फ़ाइलों के लिए 644 और निर्देशिकाओं के लिए 755 अनुमतियाँ सेट करना सर्वोत्तम माना जाता है। इसके अलावा, config.php फ़ाइल और कंटेंट फ़ोल्डर जैसी संवेदनशील फ़ाइलों के लिए अनुशंसित अनुमति 400/440 है।
जापानी कीवर्ड हैक - SEO स्पैम परिणाम ढूंढना
1. जापानी SEO स्पैम: गूगल खोज का उपयोग करके संक्रमित पेजों की पहचान करें
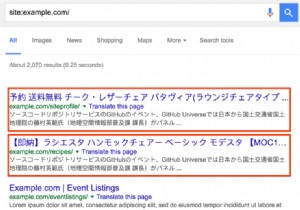
आप गूगल खोज में site:[your site root URL] japan खोजकर ऐसे पेजों का पता लगा सकते हैं।
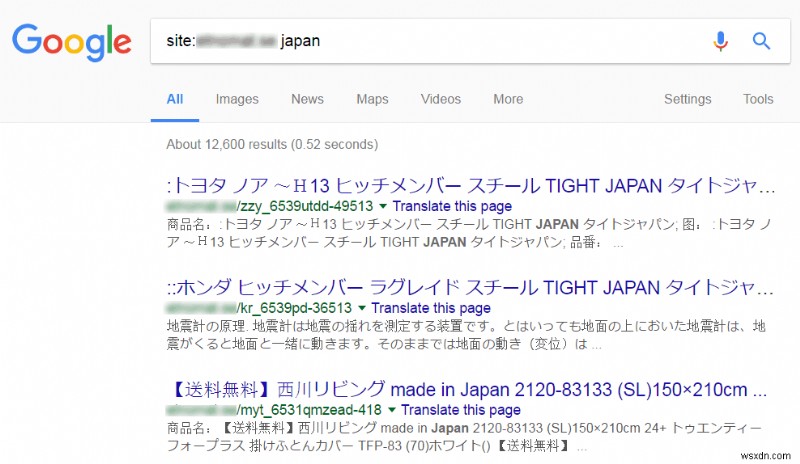
इसके बाद, कुछ खोज परिणामों को देखें कि क्या आपको कोई संदिग्ध दिखने वाले URL मिलते हैं। ये गूगल द्वारा अनुक्रमित पेज हैं जिनमें 'जापान' शब्द है। यदि आप शीर्षक या विवरण में जापानी अक्षरों वाले पेज देखते हैं, तो संभावना है कि आपकी वेबसाइट संक्रमित है।
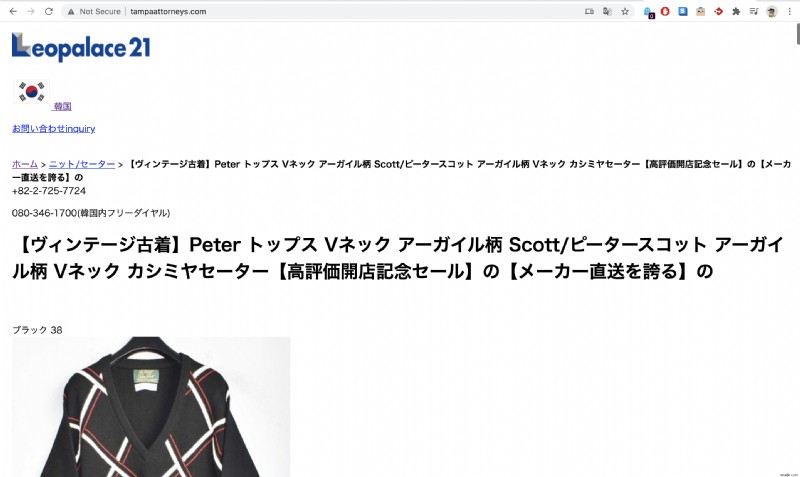
हाल ही में, हमारे इंजीनियरों को एक वेबसाइट मिली जहां पूरा फ्रंट पेज जापानी से भरा हुआ था! यह एक निश्चित संकेत है कि आप इस हमले का लक्ष्य रहे हैं - यदि आप इस समस्या का सामना करते हैं तो पेशेवर मदद लेना एक अच्छा विचार है:
2. गूगल सर्च कंसोल में सत्यापित करें
अपने गूगल सर्च कंसोल (पहले गूगल वेबमास्टर टूल्स कहा जाता था) में, बाएं साइडबार में सुरक्षा समस्या टूल पर जाएं।
3. जापानी SEO स्पैम: 'क्लोकिंग' जांचने के लिए गूगल के रूप में लाएं
जब आप इन हैक किए गए पेजों में से किसी पर जाते हैं, तो आप 'पेज 404 नहीं मिला' देख सकते हैं जो सुझाव देता है कि वेब पेज मौजूद नहीं है। सावधान रहें, हैकर क्लोकिंग नामक तकनीक का उपयोग कर रहा हो सकता है। अपने गूगल सर्च कंसोल में "गूगल के रूप में लाएं" टूल का उपयोग करके क्लोकिंग की जांच करें।
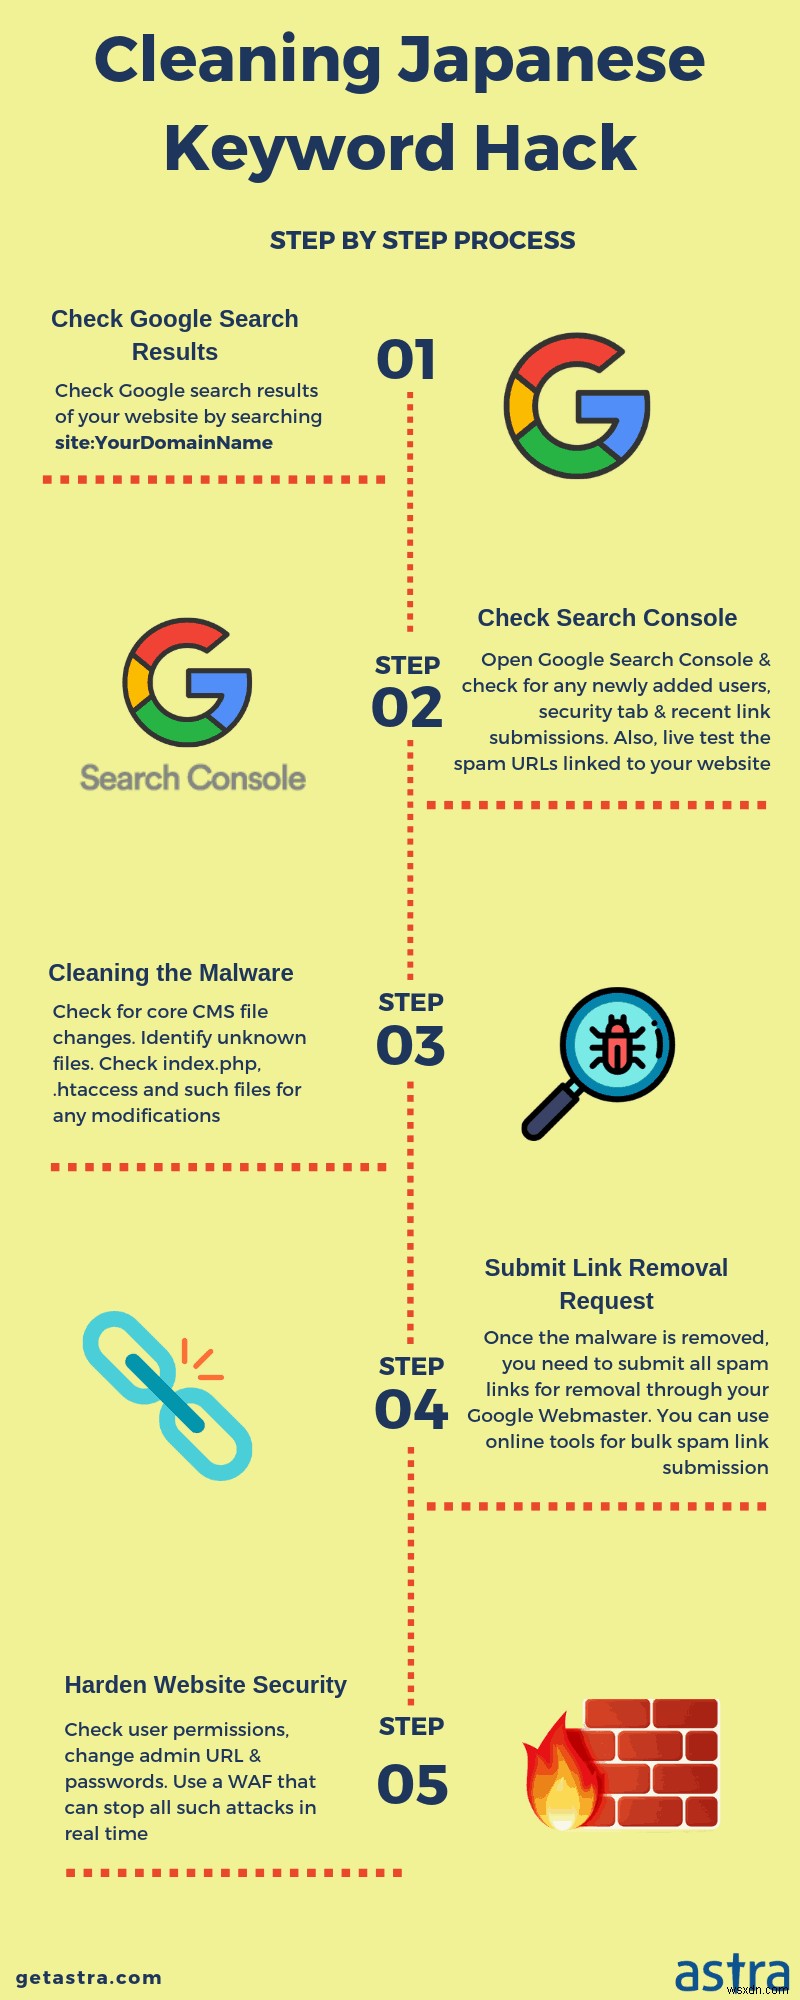
जापानी कीवर्ड हैक कैसे ठीक करें
1. सफाई से पहले अपनी साइट का बैकअप लें
वर्डप्रेस मैलवेयर क्लीनअप प्रक्रिया शुरू करने से पहले, अपनी वर्तमान साइट का बैकअप लेना अच्छा अभ्यास है। यदि कुछ गलत होता है, तो आप इस संस्करण को पुनर्स्थापित कर सकते हैं। बैकअप फ़ाइल को .zip फ़ाइल जैसे संपीड़ित प्रारूप में लेना सुनिश्चित करें।
2. सर्च कंसोल में नए बनाए गए किसी भी उपयोगकर्ता खाते को हटाएं
"उपयोगकर्ता और संपत्ति मालिक" टैब देखें - यह वह जगह है जहां आप पता लगा सकते हैं कि हैकर्स के पास आपकी साइट पर एडमिन एक्सेस है या नहीं। यदि आप किसी उपयोगकर्ता को नहीं पहचानते हैं या संदिग्ध गतिविधि देखते हैं, तो तुरंत उनकी पहुंच रद्द करें। हैकर्स स्पैमी जीमेल खातों को एडमिन के रूप में जोड़ते हैं ताकि वे आपकी साइट की सेटिंग्स जैसे साइटमैप और जियो-टार्गेटिंग को बदल सकें।
3. मैलवेयर स्कैन चलाएं
अपने वेब सर्वर को मैलवेयर और दुर्भावनापूर्ण फ़ाइलों के लिए स्कैन करें। आप अपने वेब होस्ट द्वारा प्रदान किए गए cPanel में 'वायरस स्कैनर' टूल का उपयोग कर सकते हैं, या एस्ट्रा प्रो योजना के साथ विशेषज्ञ मैलवेयर क्लीनअप प्राप्त कर सकते हैं।
4. अपनी .htaccess फ़ाइल जांचें
हैकर्स अक्सर .htaccess फ़ाइल का उपयोग उपयोगकर्ताओं और खोज इंजनों को दुर्भावनापूर्ण पेजों पर रीडायरेक्ट करने के लिए करते हैं। अपने बैकअप के अंतिम ज्ञात स्वच्छ संस्करण से .htaccess फ़ाइल की सामग्री सत्यापित करें। यदि आपको कोई संदिग्ध कोड मिलता है, तो नियम के सामने '#' वर्ण लगाकर इसे टिप्पणी करें।
5. अपने वर्डप्रेस कॉन्फ़िगरेशन डेटाबेस कनेक्शन स्ट्रिंग्स कॉपी करें
आपकी wp-config फ़ाइल आपकी वेबसाइट की कॉन्फ़िगरेशन फ़ाइल है और स्पष्ट रूप से हैकर्स द्वारा सबसे अधिक वांछित है। हैक के मामले में, हमलावर इस फ़ाइल में दुर्भावनापूर्ण सामग्री भी डाल सकता है। इस फ़ाइल को अच्छी तरह से स्कैन करना सुनिश्चित करें और जापानी SEO स्पैम को अपनी वेबसाइट से हटाने के लिए अपरिचित सामग्री को हटाएं।
हालांकि, wp-config को संपादित करने से गड़बड़ हो सकती है यदि आप अनजाने में कुछ महत्वपूर्ण हटा देते हैं। इस प्रकार, इसे संपादित करने के बजाय, आप अपने वर्डप्रेस डेटाबेस कनेक्शन स्ट्रिंग्स की एक प्रति ले सकते हैं और इससे एक पूरी नई फ़ाइल बना सकते हैं। फिर, पूर्व संक्रमित wp-config फ़ाइल को हटाएं। सावधानी का एक शब्द - wp-config फ़ाइल को गलत तरीके से संपादित करने से आपकी वेबसाइट डाउन हो सकती है, इसलिए बहुत सावधान रहें!
6. हाल ही में संशोधित फ़ाइलों की जांच करें
आप निम्न चरणों का पालन करके हाल ही में संशोधित फ़ाइलों को ढूंढ सकते हैं:
- अपने वेब सर्वर पर SSH के माध्यम से लॉग इन करें।
- सबसे अधिक संशोधित फ़ाइलों को खोजने के लिए निम्न कमांड निष्पादित करेंfind /path-of-www -type f -printf '%TY-%Tm-%Td %TT %p\n' | sort -r
यदि आप एस्ट्रा ग्राहक हैं, तो आपको किसी भी दुर्भावनापूर्ण फ़ाइल परिवर्तन के बारे में बताने वाला एक ईमेल प्राप्त हुआ होगा।
7. कोर फ़ाइलें, प्लगइन फ़ाइलें और थीम फ़ाइलें बदलें
आप वर्डप्रेस.ओआरजी से मूल संस्करणों के साथ संक्रमित कोर फ़ाइलों को बदल सकते हैं। इन फ़ाइलों और निर्देशिकाओं के नए और अपडेटेड संस्करण डाउनलोड करने के बाद, आप पुराने को हटा सकते हैं।
8. अपने अपलोड निर्देशिका की जांच करें
ब्लैकलिस्टेड एक्सटेंशन वाली फ़ाइलों के लिए अपने wp-content/uploads निर्देशिका की जांच करें, जैसे .php, .js और .ico। यदि आपको ऐसी फ़ाइलें मिलती हैं, तो base64_decode, rot13, eval, strrev, gzinflate, आदि जैसे वर्णों की खोज करके सामग्री की जांच करें। इन सभी फ़ाइलों को हटा दें क्योंकि वे दुर्भावनापूर्ण हो सकती हैं।
9. अपने साइटमैप की जांच करें
एक हैकर ने जापानी SEO स्पैम पेजों को जल्दी से इंडेक्स करने के लिए साइटमैप को संशोधित या जोड़ा हो सकता है। यदि आप साइटमैप में कोई संदिग्ध लिंक देखते हैं, तो अपने CMS कोर फ़ाइलों को अंतिम ज्ञात स्वच्छ बैकअप से जल्दी अपडेट करें।
10. वेबसाइट फ़ायरवॉल के साथ भविष्य के हमलों को रोकें
जापानी कीवर्ड हैक की तरह, वर्डप्रेस में एक समान SEO स्पैम हमला फार्मा अटैक है, जो आपकी वेबसाइट के SEO शीर्षक या URL पर वियाग्रा, सियालिस आदि जैसे स्पैम फार्मास्यूटिकल उत्पाद दिखाता है। ऐसी संक्रमणों को रोकने का एक बढ़िया विकल्प वेबसाइट फ़ायरवॉल का उपयोग करना है। हमारा सुरक्षा सूट दुर्भावनापूर्ण अनुरोधों को आपकी वेबसाइट तक पहुंचने से रोककर आपके साइट को स्वचालित रूप से सुरक्षित करने और सॉफ़्टवेयर को वस्तुतः पैच करने में मदद करता है।
जापानी कीवर्ड हैक का आपकी वेबसाइट के SEO और ट्रैफ़िक पर प्रभाव?
साइबर हमले भयानक हैं - लेकिन उनके बाद के प्रभाव और भी अधिक हैं। हमने अपने एक ग्राहक की वेबसाइट पर एक छोटा अध्ययन किया ताकि जापानी कीवर्ड हैक का उसकी वेबसाइट पर प्रभाव देखा जा सके।
हमने हैक के बाद दिनों तक वेबसाइट की निगरानी की और यह देखा:
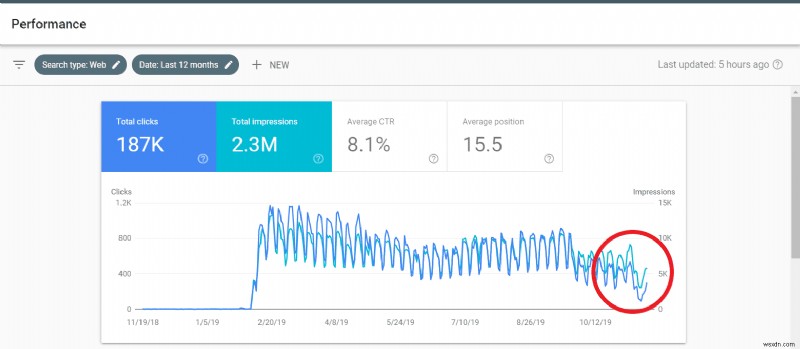
वेबसाइट ट्रैफ़िक में हैक होने पर नवंबर के अंत में तेज गिरावट दिखाई देती है। उपरोक्त तस्वीर में डेटा एक साल का है और ट्रैफ़िक में कभी भी नवंबर जैसी गिरावट नहीं देखी गई।
संबंधित गाइड - वर्डप्रेस हैक हटाना
फिर, हमने अपनी खोज को हैक किए गए महीने के डेटा तक सीमित कर दिया जिसकी तुलना हमने अगस्त से की - जिसे हमने चुना क्योंकि उस महीने कोई बड़ा गूगल अपडेट नहीं आया था।
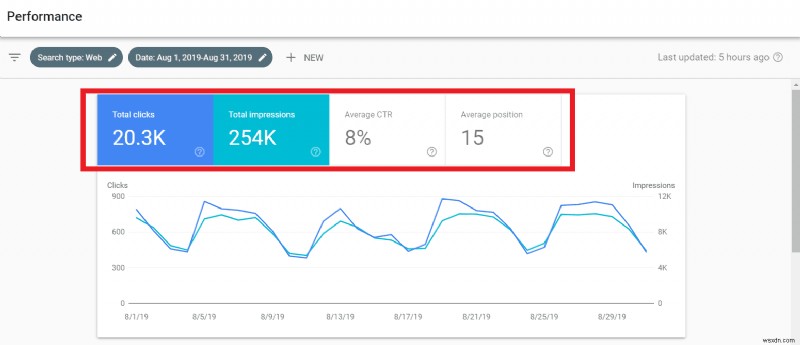
निम्न तस्वीर 1 अगस्त 2019 से 31 अगस्त 2019 तक वेबसाइट का डेटा दिखाती है। जैसा कि आप देख सकते हैं, कुल क्लिक = 20.3k, इंप्रेशन = 254k, औसत CTR = 8% और औसत स्थिति = 15 अगस्त में। साथ ही, ग्राफ पर ध्यान दें। पूरे महीने में चोटियाँ और गर्त कमोबेश एक ही व्यवहार दिखाते हैं।
वेबसाइट के नवंबर में हैक होने के बाद, डेटा इस प्रकार बदल गया:
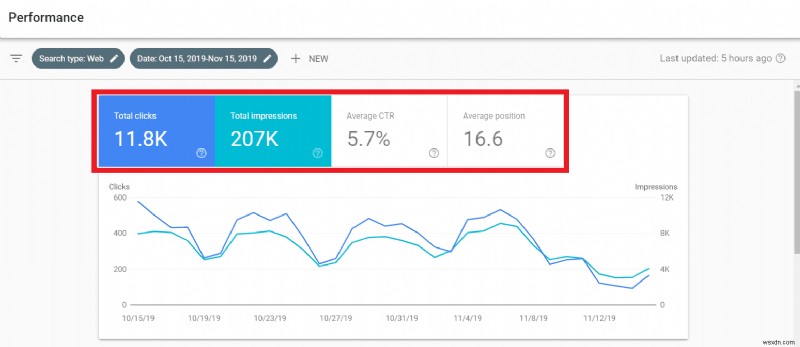
स्पष्ट रूप से, सब कुछ गिर जाता है। कुल क्लिक 11.8k, इंप्रेशन 207k, औसत CTR 5.7%, औसत स्थिति 16.6।
जब हमने अपने शोध को केवल उन दिनों तक सीमित कर दिया जब साइट हैक हुई थी, तो हमें यह मिला:
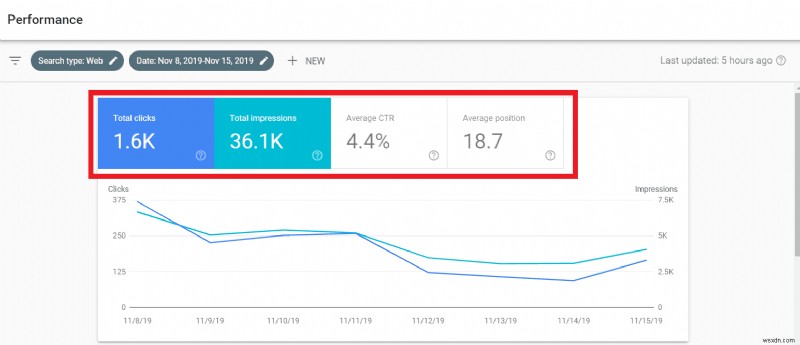
CTR लगभग 50% गिरावट दिखाता है, जबकि औसत स्थिति भी 2 स्थान गिर गई है।
जापानी कीवर्ड हैक का वेबसाइटों पर स्थायी प्रभाव पड़ता है। भले ही आप अपनी वेबसाइट को हैक से तुरंत ठीक कर लें, इसका SEO प्रभावित होता है। एक वेबसाइट मालिक के रूप में, मुझे आपको यह बताने की ज़रूरत नहीं है कि वेबसाइट के SEO और प्रतिष्ठा को पुनर्निर्माण करने में कितना प्रयास लगता है।
यदि आप ऐसा भाग्य नहीं चाहते हैं, तो भाग्य पर निर्भर न रहें! निवेश करें और लिप्त हों।
सक्रिय वेबसाइट सुरक्षा में निवेश करें जबकि सब कुछ ठीक लगता है। अपनी वेबसाइट के लिए एक मानक सुरक्षा दिनचर्या में लिप्त हों। फ़ायरवॉल और सुरक्षा प्लगइन्स परीक्षण किए गए समाधान हैं जो आपकी वेबसाइटों को सुरक्षित रखने में एक लंबा रास्ता तय करते हैं।
चूंकि जापानी SEO स्पैम (जापानी कीवर्ड हैक) इतना प्रचलित है, हमने इस पर एक छोटा वीडियो बनाया है जो आपको उपयोगी लग सकता है:
एस्ट्रा सुरक्षा सूट के बारे में
एस्ट्रा आवश्यक वेब सुरक्षा सूट है जो आपके लिए हैकर्स, इंटरनेट खतरों और बॉट्स से लड़ता है। हम वर्डप्रेस, OpenCart, Magento आदि जैसे लोकप्रिय CMS पर चलने वाली आपकी वेबसाइटों के लिए सक्रिय सुरक्षा प्रदान करते हैं।