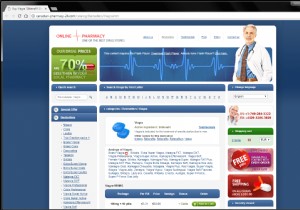
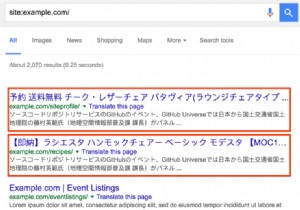
फार्मा हैक कोई नई बात नहीं है। अतीत में हमने देखा कि कई लोकप्रिय CMS को फार्मा मैलवेयर से निशाना बनाया गया। लेकिन हाल ही में ही उन्हें .su और .eu साइटों पर रीडायरेक्ट करते देखा गया।
फार्मा हैक रीडायरेक्ट
कारण
कई चीजें गलत हो सकती हैं जो इस तरह के संक्रमण का कारण बनती हैं। यहाँ कुछ सामान्य कारण दिए गए हैं:
- XSS या SQL इंजेक्शन कमजोरियाँ या कोई अन्य इंजेक्शन कमजोरियाँ।
- कमजोर FTP पासवर्ड या डिफ़ॉल्ट क्रेडेंशियल।
- पुराने प्लगइन या अनपैच्ड CMS कमजोरियाँ।
- गलत कॉन्फ़िगरेशन।
यह संक्रमण इनमें से किसी भी (या अधिक) कमजोरियों का फायदा उठाकर आपकी वेबसाइट में घुस सकता है। यह दुर्भावनापूर्ण फाइलें बनाता है और उनके अंदर छिप जाता है। ये फाइलें आमतौर पर बेतरतीब ढंग से नामित होती हैं। कुछ संक्रमित PHP फाइलें जो उपयोगकर्ताओं को नकली फार्मा साइटों पर रीडायरेक्ट करती हैं, उनके नाम निम्नलिखित हैं:
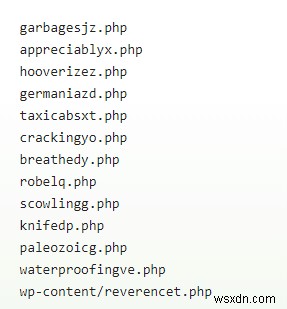
फार्मा हैक के सभी वेरिएंट जो रीडायरेक्ट मैलवेयर का उपयोग करते हैं, PHP फाइलों का उपयोग नहीं करते। कुछ HTML फाइलों पर निर्भर करते हैं, जो फिर से बेतरतीब ढंग से नामित होती हैं। संक्रमित HTML फाइलों के नामों की सूची:
पता लगाने से बचने के लिए, मैलवेयर कुछ चालाक तकनीकों का उपयोग करता है। ऐसी ही एक तकनीक यहाँ बताई गई है।
उपयोग की गई इवेजन तकनीकें
नीचे दिए गए कोड को देखें:
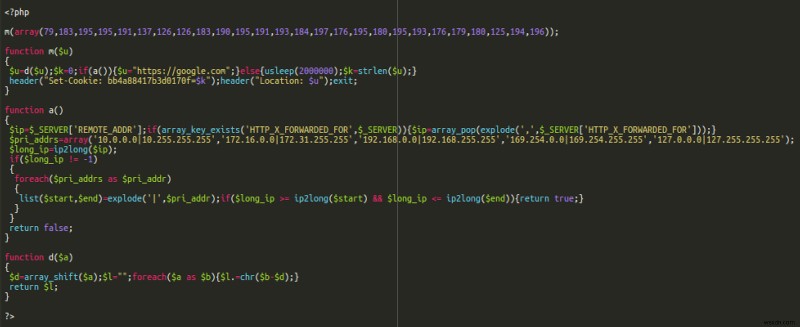
कोड के शीर्ष पर सरणी में रीडायरेक्ट URL के लिए एन्कोडेड डोमेन नाम होते हैं। हालाँकि, URL को चतुराई से छिपाया गया है और इसे मैलवेयर द्वारा ऊपर दिए गए कोड के function m() और function d() का उपयोग करके निकाला जाता है।
यहाँ, सरणी को कोड की पहली पंक्ति में function m() पर पास किया जाता है। Function m() बदले में इसे function d() पर पास करता है। Function d() सरणी के पहले तत्व को प्राप्त करने के लिए "array_shift" विधि का उपयोग करता है। इस मामले में, यह 79 है।
इसके बाद यह PHP के "foreach" फ़ंक्शन का उपयोग करके सरणी के प्रत्येक तत्व पर लूप करता है। फिर एक-एक करके, यह सरणी के प्रत्येक तत्व से पहले तत्व 79 को घटाता है। प्राप्त संख्या को PHP के "chr" फ़ंक्शन का उपयोग करके उसके ASCII कोड से संबंधित वर्ण में परिवर्तित किया जाता है।
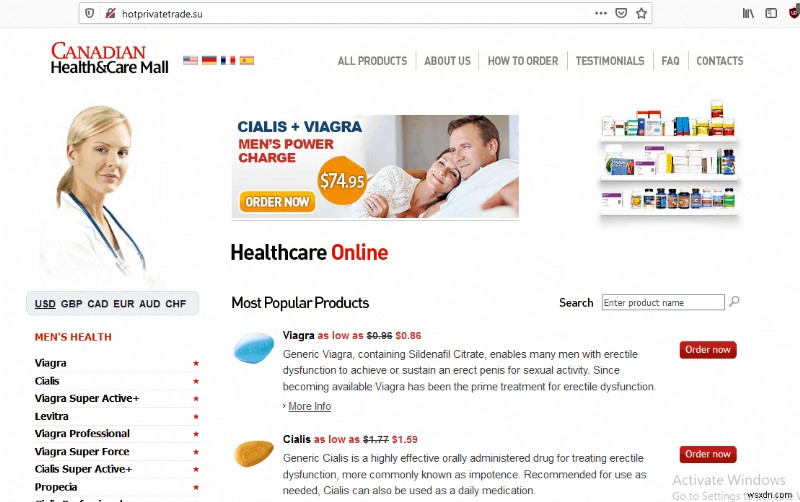
उदाहरण के लिए, सरणी का दूसरा तत्व 183 है। तो, 183-79=104 जो ASCII के वर्ण 'h' से मैप होता है। इसलिए, वह डोमेन जिस पर यह अंततः रीडायरेक्ट करता है, वह है (https:// hotprivatetrade[dot]su)
इस डोमेन की एक त्वरित खोज से पता चलता है कि यह वियाग्रा, सियालिस और अन्य उत्पाद बेचने वाली एक नकली फार्मा स्टोर है। नकली साइट में एक संपूर्ण कैटलॉग और यहां तक कि एक कार्ट भी है जो उपयोगकर्ताओं को क्रेडिट कार्ड जानकारी देने के लिए बरगलाती है।
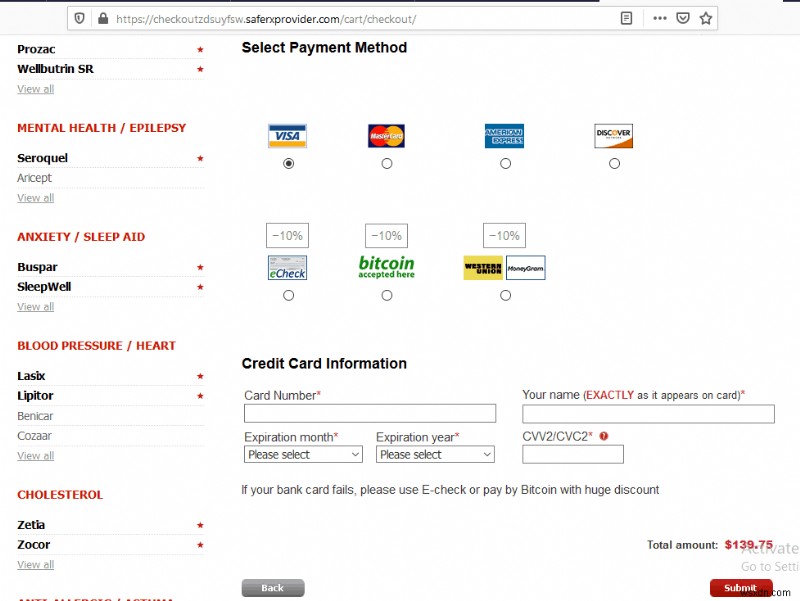
उपयोगकर्ता द्वारा चेकआउट करने के बाद, क्रेडिट कार्ड फ़िशिंग पृष्ठ एक अन्य दुर्भावनापूर्ण डोमेन पर होस्ट किया जाता है जिसमें SSL सर्टिफिकेट भी होता है। उदाहरण के लिए, https://checkoutzdsuyfsw[dot]saferxprovider[dot]com/cart/checkout/.
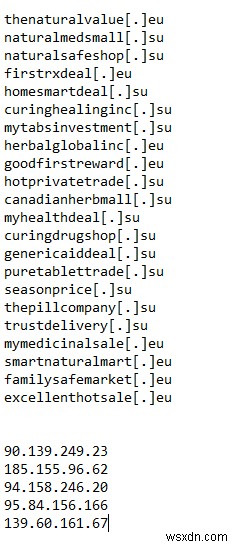
मैलवेयर नीचे दी गई छवि में दिए गए अन्य वेबसाइटों पर भी रीडायरेक्ट करता है। ये वेबसाइटें छवि के अंत में दिए गए IPs पर होस्ट की जाती हैं।
वेरिएंट
404.php
PHP फाइलें जिन्हें 404.php नाम दिया गया है, आपकी साइट पर कस्टम त्रुटि संदेश दिखाने के लिए उपयोग की जाती हैं। मैलवेयर का एक वेरिएंट वर्डप्रेस थीम के अंदर एन्कोडेड 404.php फाइलें बनाता है जैसा कि नीचे दिए गए कोड में दिखाया गया है।
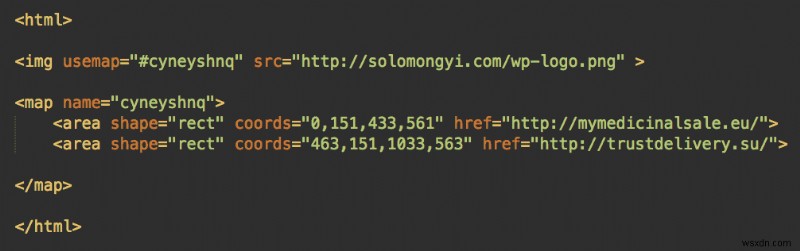
कोड में देखा जा सकता है, यह मैलवेयर HTML के
मेटा टैग
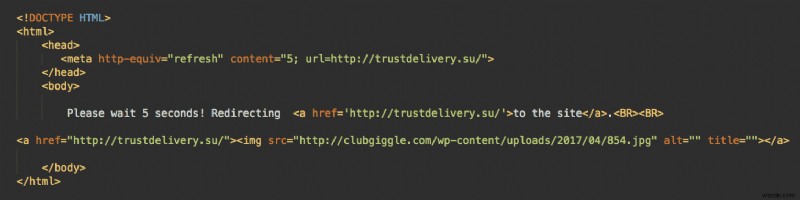
उसी मैलवेयर का एक अन्य प्रकार उपयोगकर्ताओं को रीडायरेक्ट करने के लिए HTML के <meta http-equiv="refresh" टैग का उपयोग करता है। "http-equiv" विशेषता HTTP हेडर प्रतिक्रिया का अनुकरण करने में मदद करती है। जबकि content=5 विकल्प 5 सेकंड के बाद पेज को रीफ्रेश करता है जिसके बाद उपयोगकर्ता को "url" विकल्प में निर्दिष्ट स्थान पर रीडायरेक्ट किया जाता है। साथ ही, उपयोगकर्ता को रीडायरेक्ट करते समय निम्न संदेश प्रदर्शित किया जाता है: "कृपया 5 सेकंड प्रतीक्षा करें! साइट पर रीडायरेक्ट किया जा रहा है।"
जावास्क्रिप्ट रीडायरेक्ट
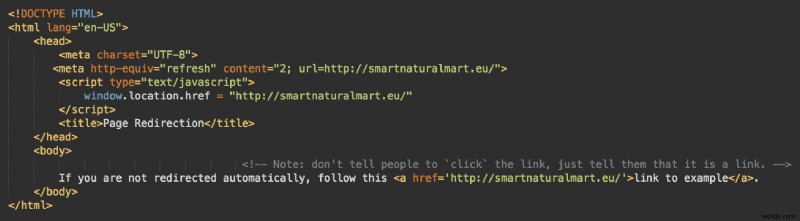
उसी मैलवेयर का एक और वेरिएंट मेटा रीफ्रेश के साथ window.location.href रीडायरेक्ट का उपयोग करता है। window.location ऑब्जेक्ट का उपयोग आमतौर पर उपयोगकर्ताओं को एक नए पेज पर रीडायरेक्ट करने और वर्तमान पेज का पता प्राप्त करने के लिए किया जाता है। यहाँ, यदि मेटा टैग किसी कारण से उपयोगकर्ताओं को रीडायरेक्ट करने में असमर्थ है, तो window.location.href करेगा।
सुरक्षा
इस तरह का फार्मा स्पैम आपकी साइट पर विनाशकारी प्रभाव डाल सकता है। यह न केवल आपकी बाउंस दर बढ़ा सकता है बल्कि आपकी वेबसाइट की प्रतिष्ठा पर दीर्घकालिक प्रभाव डाल सकता है। फार्मा हैक रीडायरेक्ट मैलवेयर से संक्रमित होने से बचने के लिए आप निम्नलिखित कार्य कर सकते हैं:
- अपनी वेबसाइट पर कमजोर कॉन्फ़िगरेशन की जाँच करें और मजबूत रैंडम पासवर्ड का उपयोग करें।
- निष्क्रिय प्लगइन्स और थीम का उपयोग करने से बचें। ऐसे किसी भी संदिग्ध प्लगइन को हटा दें।
- अपने CMS संस्करण, प्लगइन्स और थीम को अपडेट रखें।
- नियमित सुरक्षा ऑडिट करें और फ़ायरवॉल का उपयोग करें।
यदि आपकी वेबसाइट ऐसे मैलवेयर से संक्रमित है, तो एस्ट्रा के साथ मैलवेयर क्लीनअप अनुरोध उठाएँ। एस्ट्रा न केवल आपकी साइट को साफ करेगा बल्कि यह भी सुनिश्चित करेगा कि ऐसा संक्रमण दोबारा न हो। प्रतिस्पर्धी कीमतों के साथ, एस्ट्रा सुरक्षा समाधान अन्य बेहतरीन सुरक्षा सुविधाओं से भरा हुआ है।
अभी तक आश्वस्त नहीं हैं? अभी डेमो लें और स्वयं देखें!