एक नए स्मार्टफोन को अनबॉक्स करना तकनीक के नए आनंदों में से एक माना जाता है। सेलफोन हटाना, बॉक्स का ढक्कन खोलना, और अपने प्राचीन डिवाइस को चालू करना। बूट लोगो अपने रंगीन वैभव में घूमता है जबकि फोन अपने नए ऑपरेटिंग सिस्टम को तैयार करता है।
लेकिन क्या होगा अगर यह इतना साफ-सुथरा नहीं है? उस चमकदार बाहरी हिस्से के नीचे कुछ अधिक भयावह छिपा हो सकता है। जैसा कि पता चला है, इस बात के बढ़ते सबूत हैं कि आप अपने बिल्कुल नए Android फोन पर भरोसा नहीं कर सकते।
उपभोक्ता इलेक्ट्रॉनिक्स आपूर्ति श्रृंखला
आधुनिक निर्माण आपूर्ति श्रृंखलाएं जटिल हैं। वैश्वीकरण के परिणामस्वरूप, कच्चे माल से लेकर तैयार उत्पादों तक हर चीज के लिए एक वैश्विक बाजार है, और उपभोक्ता इलेक्ट्रॉनिक्स भी अलग नहीं हैं। इलेक्ट्रॉनिक्स के सबसे बड़े उत्पादकों में से एक चीन है, जहां 1980 के दशक में इसकी अर्थव्यवस्था बढ़ने के बाद से कई पश्चिमी व्यवसाय उत्पादन आउटसोर्स कर रहे हैं।
चीनी सिलिकॉन के भी सबसे बड़े उत्पादक हैं, जो आधुनिक इलेक्ट्रॉनिक्स में एक महत्वपूर्ण सामग्री है। देश दुनिया भर में उपयोग होने वाले अधिकांश उपभोक्ता इलेक्ट्रॉनिक्स के निर्माण के लिए जिम्मेदार है। 2017 में अकेले अमेरिका को चीनी आयात कुल $189 बिलियन था। इस अभूतपूर्व वृद्धि और बाजार प्रभुत्व के परिणामस्वरूप हाल ही में अमेरिका और चीन के बीच व्यापार युद्ध हुआ, दोनों देशों ने 2018 भर में एक-दूसरे के उत्पादों पर भारी टैरिफ लगाए।
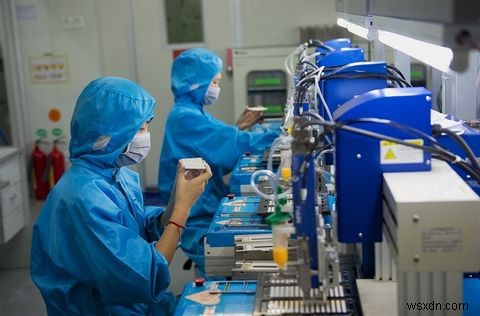
हालांकि चीन निर्माण आपूर्ति श्रृंखला के एक बड़े हिस्से को नियंत्रित करता है, सामग्री और असेंबल किए गए घटक दुनिया भर से प्राप्त किए जाते हैं। यही कारण है कि आपके Apple iDevice पर "कैलिफोर्निया में डिज़ाइन किया गया। चीन में असेंबल किया गया" पीछे की तरफ अंकित होता है। अपने 1958 के निबंध "आई, पेंसिल" में, अर्थशास्त्री लियोनार्ड रीड ने एक साधारण पेंसिल के उत्पादन के लिए आवश्यक विस्तृत प्रक्रिया का वर्णन किया है, जो एक प्रतीत होता है सरल फेंकने वाला उत्पाद है।
विस्तृत और जटिल इलेक्ट्रॉनिक्स आपूर्ति श्रृंखला का मतलब है कि सटीक ट्रेसबिलिटी लगभग असंभव कार्य है।
Android स्मार्टफोन का निर्माण
Apple का वॉल-गार्डन दृष्टिकोण का मतलब है कि वे अपनी निर्माण प्रक्रिया पर कड़ा नियंत्रण रखते हैं। कंपनी पर अतीत में अपने कारखाने के कर्मचारियों के लिए खराब और असुरक्षित स्थितियों का आरोप लगाया गया है, लेकिन वे प्रक्रिया को सख्ती से नियंत्रित करते हैं।
Android डिवाइस के लिए ऐसा नहीं कहा जा सकता।
Google अपने मोबाइल ऑपरेटिंग सिस्टम के प्रति हैंड्स-ऑफ दृष्टिकोण अपनाता है। चूंकि Android ओपन-सोर्स है, निर्माता इसके साथ जो चाहें बहुत कुछ कर सकते हैं, बिना एक पैसा चुकाए। इस बिजनेस मॉडल को Android को मुख्यधारा में लाने और इसके वर्तमान बाजार प्रभुत्व का श्रेय दिया जाता है।
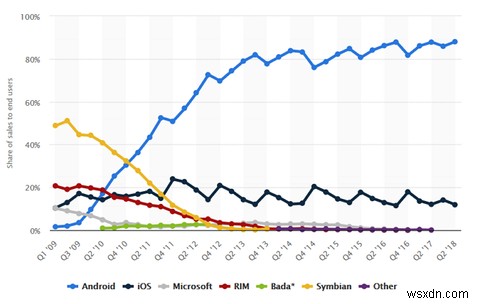
हालांकि, इस दृष्टिकोण के कुछ नुकसान हैं। विखंडन, धीमे या कभी-कभी न के बराबर अपडेट, और अनुत्तरदायी या स्पैम से भरे लॉन्चर कुछ नाम हैं। प्रत्येक निर्माता और कैरियर प्रत्येक डिवाइस के हार्डवेयर और सॉफ्टवेयर को कस्टम डिज़ाइन करने में सक्षम हैं। नतीजतन, अब बाजार में कई अलग-अलग Android डिवाइस हैं।
चूंकि अधिकांश निर्माण प्रक्रिया चीन में की जाती है (यही कारण है कि चीन से सीधे फोन खरीदना इतना लोकप्रिय हो रहा है), कारखाने अक्सर कई निर्माताओं के लिए स्मार्टफोन असेंबल करते हैं। वे केवल ब्रांडिंग बदले हुए एक ही प्रोडक्शन लाइन पर भी चल सकते हैं। इससे कई डिवाइस सॉफ्टवेयर, घटक, और कभी-कभी पूरा तैयार उत्पाद साझा करते हैं।
आप अपने नए स्मार्टफोन पर भरोसा नहीं कर सकते
Android की खुली प्रकृति इसे मैलवेयर के प्रति संवेदनशील बनाती है, ऐसा Apple के सावधानीपूर्वक क्यूरेटेड डिवाइस नहीं करते। हालांकि Google ने पिछले कुछ वर्षों में प्लेटफॉर्म की सुरक्षा में सुधार के लिए कदम उठाए हैं, निर्माताओं की खराब प्रथाएं और जटिल आपूर्ति श्रृंखलाएं दुर्भावनापूर्ण हमलावरों के लिए एक अवसर प्रस्तुत करती हैं।
RottenSys मैलवेयर
2018 की शुरुआत में, Xiaomi Redmi पर एक वाई-फाई सेवा ने Check Point Research (CPR) के शोधकर्ताओं की नज़र पकड़ी। कुछ जांच के बाद, उन्होंने पाया कि यह वाई-फाई सेवाएं बिल्कुल प्रदान नहीं करता। इसके बजाय, इसने संवेदनशील Android अनुमतियों की एक लंबी सूची का अनुरोध किया, जिनमें से कोई भी वाई-फाई सेवाओं से संबंधित नहीं थी।
सबसे महत्वपूर्ण अनुमतियों में से एक थी DOWNLOAD_WITHOUT_NOTIFICATION। ऐप इस अनुमति का उपयोग फोन के शुरू में चालू होने पर थोड़ी देरी के बाद कमांड एंड कंट्रोल (C&C) सर्वर से दुर्भावनापूर्ण सॉफ्टवेयर डाउनलोड करने के लिए करता प्रतीत होता था। मैलवेयर, जिसे RottenSys के नाम से जाना जाता है, MarsDaemon नामक एक ओपन-सोर्स फ्रेमवर्क का उपयोग करके अपनी प्रक्रियाओं को जीवित रखकर ऑपरेटिंग सिस्टम से छिपने में सक्षम था।
C&C सर्वर ने एक दुर्भावनापूर्ण विज्ञापन नेटवर्क के लिए फाइलें प्रदान कीं, जिसे झूठी वाई-फाई सेवा द्वारा फोन पर चुपचाप इंस्टॉल किया गया था। CPR ने अनुमान लगाया कि हमलावर ऑपरेशन के हर दस दिनों के लिए $115,000 तक कमा सकते हैं। शोधकर्ताओं को यह भी सबूत मिला कि हमलावर संक्रमित उपकरणों को अपने बॉटनेट (बॉटनेट क्या है?) में भर्ती करने के लिए तैयार हो रहे थे।
CPR की जांच में पाया गया कि इलेक्ट्रॉनिक्स थोक व्यापारी टियन पाई ने संक्रमित उपकरणों में से लगभग आधे को संभाला। हालांकि उन्होंने यह सुझाव देने तक नहीं गए कि टियन पाई मिलीभगत थी, उन्होंने निष्कर्ष निकाला कि मैलवेयर संभवतः आपूर्ति श्रृंखला में किसी बिंदु पर स्थापित किया गया था।
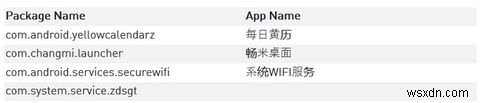
मैलवेयर सितंबर 2016 में फैलना शुरू हुआ, और मार्च 2018 तक, दुनिया भर में लगभग पांच मिलियन उपकरणों को संक्रमित कर चुका था। सौभाग्य से, RottenSys को हटाने में बस कुछ सेकंड लगते हैं - एक बार जब आप जानते हैं कि इसे कहां ढूंढना है। अगर आपका नया Android डिवाइस एडवेयर से भरा हुआ लगता है, तो अपनी सेटिंग्स पर जाएं और CPR रिपोर्ट में सूचीबद्ध किसी भी ऐप को हटा दें। एक बार जब आप ऐप को अनइंस्टॉल करते हैं, तो RottenSys इसके साथ गायब हो जाना चाहिए।
शंघाई AdUps टेक्नोलॉजी
हमारे स्मार्टफोन बहुत सारी व्यक्तिगत और संवेदनशील जानकारी उत्पन्न और संग्रहीत करते हैं। आप अपने बिल्कुल नए स्मार्टफोन से आखिरी चीज उम्मीद करेंगे कि वह वह सारा डेटा एकत्र करे और हर 72 घंटे में एक चीनी सर्वर पर भेजे।
हालांकि, सुरक्षा फर्म Kryptowire के शोधकर्ताओं ने 2016 में यही पाया। प्रभावित फर्मवेयर अमेरिका में बेचे जाने वाले कई Android डिवाइस पर देखा गया, जिसमें लोकप्रिय BLU R1 HD शामिल है। Android अनुमतियों को बायपास करने के परिणामस्वरूप, इसे आपके सभी डेटा तक निर्बाध पहुंच प्रदान की गई। रिपोर्ट के अनुसार, इसमें शामिल था:
"...उपयोगकर्ता और डिवाइस जानकारी जिसमें टेक्स्ट संदेशों का पूरा शरीर, संपर्क सूची, पूर्ण टेलीफोन नंबरों के साथ कॉल इतिहास, अद्वितीय डिवाइस पहचानकर्ता जिनमें अंतर्राष्ट्रीय मोबाइल ग्राहक पहचान (IMSI) और अंतर्राष्ट्रीय मोबाइल उपकरण पहचान (IMEI) शामिल हैं।"
यह डिवाइस को दूर से पुन: प्रोग्राम करने, ऐप इंस्टॉल करने, और फाइन लोकेशन डेटा एकत्र करने में भी सक्षम था। Kryptowire ने संदिग्ध गतिविधि को चीनी फर्म शंघाई AdUps टेक्नोलॉजी पर वापस ट्रेस किया। कंपनी ने कहा कि डेटा संग्रह एक गलती थी, और फर्मवेयर का उपयोग केवल अपडेट प्रदान करने के लिए किया गया था। हालांकि, उन्होंने स्पायवेयर को हटाने के लिए अमेरिकी सरकार, Amazon, BLU, और Google के साथ काम किया।
एक साल बाद, शोधकर्ताओं ने पाया कि शंघाई AdUps अभी भी Android डिवाइस पर स्पायवेयर का उपयोग कर रहा था। अधिकांश डेटा-साइफनिंग को हटाने के बजाय छिपा दिया गया था। कुछ फीचर्स को अमेरिकी डिवाइस के लिए बंद कर दिया गया था, लेकिन वे अभी भी डेटा चीनी फर्म को वापस भेजते थे। Kryptowire ने नोट किया कि AdUps इंस्टॉल किए गए एप्लिकेशन की सूची, फोन नंबर, डिवाइस पहचानकर्ता, और सेल टावर जानकारी एकत्र करना जारी रखता है।
अमेरिका और चीन के बीच संबंधों की स्थिति को देखते हुए, यह ध्यान देने योग्य हो सकता है कि Kryptowire को यूनाइटेड स्टेट्स डिफेंस एडवांस्ड रिसर्च प्रोजेक्ट्स एजेंसी (DARPA) और डिपार्टमेंट ऑफ होमलैंड सिक्योरिटी (DHS) से फंडिंग प्राप्त होती है।
आप इससे जो समझें।
आप वास्तव में किस पर भरोसा कर सकते हैं?
पहले से इंस्टॉल्ड मैलवेयर और अंतर्निहित सुरक्षा खामियों का बहुत दोष चीन के सिर पर जाता है। यह सच है कि दुनिया के सबसे बड़े निगरानी राज्य को चलाने की राजनीति कभी-कभी उनके निर्माण उद्योगों में रिस सकती है। हालांकि, आरोप लगाना कठिन है और यहां तक कि जो रिपोर्ट जिम्मेदार पार्टियों को नाम देती हैं और शर्मसार करती हैं, वे आमतौर पर केवल एक शिक्षित अनुमान लगा रही होती हैं।
यह कहना नहीं है कि चीन को पूरी तरह से दोषमुक्त कर दिया जाना चाहिए। हालिया आरोप जो Huawei पर लगाए गए हैं, उनका मतलब है कि अगर आप गोपनीयता को महत्व देते हैं तो शायद आपको उनके फोन नहीं खरीदने चाहिए। यह पहली बार नहीं है जब Huawei खुद को सुरक्षा घोटाले में उलझा हुआ पाता है।
हालांकि मैलवेयर की वर्तमान धारा अब तक Android डिवाइस तक सीमित रही है, इसका मतलब यह नहीं है कि यह हमेशा ऐसा ही रहेगा। Apple की सतर्क नजर के तहत भी, मैलवेयर का जोखिम असंभव के बजाय असंभाव्य है। अगर यह सारी अनिश्चितता आपको हार मानने पर मजबूर करती है, तो शायद यह आपके स्मार्टफोन को छोड़कर डंब फोन खरीदने पर विचार करने का समय है।