आप Google Play Store ऐप के क्रेडेंशियल्स को खरीदें बटन पर क्लिक करने से पहले कितनी बार दोबारा जांचते हैं? क्या यह इस बात पर निर्भर करता है कि आप क्या डाउनलोड कर रहे हैं? क्या होगा यदि ऐप में कई प्रविष्टियाँ हैं? कई डाउनलोड विकल्पों वाले लोकप्रिय Google Play Store ऐप्स को आपकी आंतरिक खतरे की घंटी बजानी चाहिए, और कई मामलों में यह एक स्पष्ट संकेत हो सकता है कि दुर्भावनापूर्ण संस्थाएं काम पर हैं।
आसानी से क्लोन किए जाने योग्य, आसानी से संशोधित, और प्रतीत होता है कि Google के सुरक्षा जांच को बायपास करना आसान है, दुर्भावनापूर्ण पोर्न क्लिकर ट्रोजन डुप्लिकेट ऐप्स के रूप में प्रच्छन्न हैं, आपके डिवाइस को संक्रमित करने की प्रतीक्षा कर रहे हैं।
वे कितने प्रचलित हैं? दुर्भावनापूर्ण ऐप डाउनलोड करने की आपकी संभावना क्या है? यदि आप एक डाउनलोड करते हैं तो क्या होता है, और सबसे महत्वपूर्ण बात, आप उनसे कैसे बच सकते हैं?
पोर्न क्लिकर ट्रोजन
पोर्न क्लिकर ट्रोजन नए नहीं हैं। उनकी सफलता कई एंड्रॉइड उपयोगकर्ताओं की इच्छा और भोलेपन पर बनी है जो सबसे लोकप्रिय ऐप्स और गेम को मुफ्त में डाउनलोड करने के लिए बेताब हैं, इस झूठे विश्वास के साथ कि वे बिना कुछ दिए कुछ हासिल कर सकते हैं; एक बार फिर हम मानव स्वभाव की आम कमजोरियों को दुर्भावनापूर्ण रूप से शोषित होते देखते हैं।
सुरक्षा कंपनी ESET के शोधकर्ताओं ने अगस्त 2015 और फरवरी 2016 के बीच 343 दुर्भावनापूर्ण पोर्न क्लिकर्स की पहचान की, एंड्रॉइड मालवेयर विशेषज्ञ शोधकर्ता लुकास स्टेफैंको ने टिप्पणी की, "Google Play पर कई मालवेयर अभियान रहे हैं, लेकिन किसी अन्य ने इतने लंबे समय तक या इतनी बड़ी संख्या में सफल घुसपैठ हासिल नहीं की है।"
ट्रोजन सबसे लोकप्रिय ऐप्स और गेम के रूप में प्रच्छन्न हैं, अनजाने में हजारों उपयोगकर्ताओं को फंसाते हैं। पैमाने का अंदाजा लगाने के लिए, प्रत्येक पोर्न क्लिकर को औसतन 3,600 बार डाउनलोड किया गया है, जो My Talkin Angela, My Talkin Tom, GTA: San Andreas, GTA: Vice City, Subway Surfers, Hay Day, Temple Run, और बहुत कुछ के रूप में प्रच्छन्न हैं।
नोट: अपनी विवेक के लिए नीचे दिए गए वीडियो को म्यूट करें।
ट्रोजन पोर्न क्लिकर्स डुप्लिकेट एप्लिकेशन वास्तविक ऐप से खुद को अलग करने के लिए विभिन्न उत्पाद भेदभाव रणनीति का उपयोग करते हैं। सामान्य पहचानकर्ताओं में free, 2015, 2016, V1, V2, V3, new version, F2P, और इसी तरह शामिल हैं, जो इसके वास्तविक उद्देश्य को अस्पष्ट करते हुए वास्तविक संस्करण के जितना संभव हो उतना करीब रहते हैं। वास्तव में, सबसे चतुर हमलावर उत्पाद विवरणों की नकल करेंगे, समान लोगो का उपयोग करेंगे, और नकारात्मक समीक्षाएं अपना काम करना शुरू करने से पहले अन्य समझौता किए गए Google Play उपयोगकर्ता खातों के माध्यम से सकारात्मक समीक्षा उत्पन्न करने का प्रयास करेंगे।
राजस्व
इस मालवेयर संस्करण का प्राथमिक लक्ष्य राजस्व उत्पन्न करना है। ट्रोजन पोर्न क्लिकर्स हमलावरों के सर्वर द्वारा बनाए गए विज्ञापनों पर क्लिक करके और पोर्नोग्राफिक वेबसाइटों पर रखकर राजस्व उत्पन्न करते हैं। यह संक्रमित उपयोगकर्ता की जानकारी के बिना होता है, गुप्त रूप से महंगे मोबाइल डेटा की खपत करता है।
शुक्र है, लुकास स्टेफैंको ने दो बहुत आम उपकरणों, सैमसंग गैलेक्सी S3 और सैमसंग गैलेक्सी S5 पर ट्रोजन पोर्न क्लिकर्स की डेटा खपत का परीक्षण किया। उन्होंने Google Play Store पर खुले तौर पर पाए गए एक ट्रोजन पोर्न क्लिकर को प्रत्येक डिवाइस पर स्थापित किया, फिर डिवाइस को एक घंटे तक चलने दिया ताकि यह पता लगाया जा सके कि कितना डेटा खपत होगा।
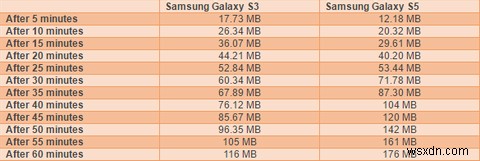
स्टेफैंको के परीक्षण से S3 और S5 द्वारा खपत किए गए डेटा की मात्रा में मामूली अंतर पता चला, हालांकि एक घंटे के भीतर औसतन 146MB डेटा समाप्त हो गया। अनुमान लगाते हुए, स्टेफैंको का मानना है कि ट्रोजन पोर्न क्लिकर्स एक ही दिन में 3.5GB से अधिक डेटा की खपत कर सकते हैं। हर दिन। जब तक उपयोगकर्ता को पता नहीं चलता कि कुछ गड़बड़ है, और डेटा प्रवाह को रोकने का प्रयास करता है।
हमिंगबैड संस्करण
यदि डुप्लिकेट एप्लिकेशन जो दुर्भावनापूर्ण कोड को आश्रय देते हैं, का खतरा काफी बुरा नहीं था, तो सुरक्षा शोधकर्ताओं ने एक सक्रिय एंड्रॉइड मालवेयर भी खोजा है, जो एक सतत मैलवर्टाइजिंग अभियान के माध्यम से फैलता है। हमिंगबैड मालवेयर पीड़ित के डिवाइस में पोर्नोग्राफिक वेबसाइटों पर प्रदर्शित संक्रमित विज्ञापनों के माध्यम से घुसपैठ करता है।
एक बार डिवाइस पर, हमिंगबैड मालवेयर एक रूटकिट स्थापित करता है, जिससे एक हमलावर उपयोगकर्ता के डिवाइस को गंभीर और लंबे समय तक नुकसान पहुंचा सकता है, की-लॉगर्स इंस्टॉल कर सकता है, डेटा चुरा सकता है, क्रेडेंशियल्स कैप्चर कर सकता है, और यदि मौका दिया जाए, तो एन्क्रिप्टेड ईमेल कंटेनरों को बायपास कर सकता है। चेक रिसर्च पॉइंट टीम के दो सदस्य एंड्री पोलकोव्निचेंको और ओरेन कोरियट, जिन्होंने हमिंगबैड मालवेयर की खोज की, ने इसके हमले की श्रृंखला को आगे समझाया:
"मालवेयर तब जांचता है कि डिवाइस रूटेड है या नहीं। यदि डिवाइस रूटेड है, तो मालवेयर सीधे अपने उद्देश्य पर कार्य करता है। यदि डिवाइस रूटेड नहीं है, तो पैरेंट मालवेयर अपनी संपत्ति से एक फ़ाइल को XOR डिक्रिप्ट करता है जिसे right_core.apk कहा जाता है (प्रत्येक वर्ण को 85 के खिलाफ XORed किया जाता है)। right_core.apk फिर support.bmp नामक फ़ाइल से एक नेटिव लाइब्रेरी को डिक्रिप्ट करता है। इस नेटिव लाइब्रेरी का उपयोग कई कारनामों को लॉन्च करने के लिए किया जाता है ताकि विशेषाधिकारों को बढ़ाया जा सके और रूट एक्सेस प्राप्त किया जा सके।"
अधिकांश मालवेयर की तरह, एंड्रॉइड-आधारित या नहीं, एक बार चालू और चलने पर मालवेयर आगे के निर्देशों के लिए कमांड और कंट्रोल सर्वर पर डायल करता है, जिनमें से कुछ आगे दुर्भावनापूर्ण ऐप्स इंस्टॉल करते हैं, अन्य जो धोखाधड़ी ट्रैफ़िक को विभिन्न विज्ञापन सर्वरों पर ले जाते हैं, राजस्व बनाते हैं।
एक सतत समस्या
वास्तविक ट्रोजन पोर्न क्लिकर्स के अलावा प्रमुख मुद्दा वह दर है जिस पर ये दुर्भावनापूर्ण ऐप्स जाल से फिसलकर Google Play Store पर पहुंच जाते हैं। एक बार जब वे स्वीकार कर लिए जाते हैं, तो यह लगभग अपरिहार्य है कि कोई उन्हें डाउनलोड और सक्रिय करेगा, जिससे हमलावारों को बहुत आवश्यक राजस्व मिलेगा।
Google के पास एक बाउंसर फिल्टर है, जिसे आमतौर पर सबमिट किए गए दुर्भावनापूर्ण कोड को पकड़ने और रोकने के लिए डिज़ाइन किया गया है। Google Play Store में एक मानव समीक्षा प्रक्रिया भी है जिसे हमारे उपकरणों तक किसी भी दुर्भावनापूर्ण ऐप को पहुंचने से रोकने के लिए डिज़ाइन किया गया है।
इसके अलावा, एंड्रॉइड में एक अंतर्निहित "ऐप्स सत्यापित करें" सेटिंग है जिसे उपयोगकर्ता डिवाइस को संभावित रूप से नुकसान पहुंचाने वाले किसी भी ऐप की स्थापना को ब्लॉक करने के लिए डिज़ाइन किया गया है। यह आमतौर पर किसी भी दुर्भावनापूर्ण APK को इंस्टॉल होने से रोकने के लिए होता है, हालांकि सुरक्षा शोधकर्ताओं ने नोट किया है कि सिस्टम केवल तभी काम करता है जब ऐप को पहले Google Play Store से हटा दिया गया हो। चूंकि प्रत्येक डुप्लिकेट ऐप में सक्रिय दुर्भावनापूर्ण कोड पर थोड़ा सा बदलाव होता है, साथ ही दीर्घायु के लिए अस्पष्टता रणनीति होती है, उनका वास्तविक उद्देश्य अस्पष्ट रहता है। ये सिस्टम स्पष्ट रूप से काम नहीं कर रहे हैं।
हालांकि, एक सुरक्षा उपाय है जिस पर कोई भी उपयोगकर्ता ध्यान दे सकता है: नकारात्मक उपयोगकर्ता समीक्षाएं। वास्तविक उपयोगकर्ताओं के भारी वजन से अभिभूत होने वाली कुछ सुरक्षा प्रणालियों में से एक के रूप में, पर्याप्त पीड़ित अपनी उचित परिश्रम नहीं कर रहे हैं और उपयोगकर्ता समीक्षाएं पढ़ रहे हैं। नकारात्मक समीक्षाएं आमतौर पर एक कारण से होती हैं।
दुर्भावनापूर्ण ऐप्स के मामले में, जिन उपयोगकर्ताओं को दुर्भाग्य से नुकसान हुआ है, वे एक बहुत जरूरी, हालांकि अक्सर अनदेखा सुरक्षा जाल प्रदान करते हैं। आपको केवल डाउनलोड की गंभीर संख्या को देखना होगा ताकि यह समझ सकें कि कितने लोग नकारात्मक समीक्षाओं को नजरअंदाज करते हैं, जब सभी संकेत रोको चिल्ला रहे हों, तो एक दुर्भावनापूर्ण ऐप डाउनलोड करने के लिए आगे बढ़ते हैं।
आप सुरक्षित रह सकते हैं
मुद्दे का एक अन्य पहलू शिक्षा है। मैं डाउनलोड करने से पहले हमेशा समीक्षाओं की जांच करता हूं। यह मुझे बेहद स्पष्ट लगता है, और बड़ी मात्रा में नकारात्मक समीक्षाओं वाली या एक-सितारा रेटिंग में डूबी किसी भी चीज़ के लिए, कम से कम मेरे लिए, एक बड़ा ना-ना है।
अन्य लोग इतने आसानी से नहीं मानते। लेकिन आपको डाउनलोड करने से पहले ऐप की दोबारा जांच करने में उन कुछ कीमती मिनटों को लेना चाहिए:
- जांचें ऐप समीक्षाएं। यदि वे भयानक हैं, तो इसे डाउनलोड न करें!
- जांचें ऐप के डुप्लिकेट के लिए। केवल एक संस्करण होना चाहिए!
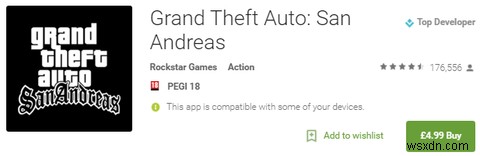
- जांचें डेवलपर का नाम और डाउनलोड की संख्या। एक अत्यधिक लोकप्रिय ऐप में अपेक्षित डेवलपर नाम के साथ लाखों डाउनलोड होंगे, उदाहरण के लिए GTA: San Andreas में रॉकस्टार गेम्स नामित डेवलपर के रूप में है, कुल 175k से अधिक समीक्षाएं, और सिर्फ 1,000,000 डाउनलोड के तहत - जैसा कि आप एक अत्यधिक लोकप्रिय शीर्षक से उम्मीद करेंगे।
- जांचें free, 2015, 2016, V1, V2, V3, new version, और F2P जैसे विभेदक के लिए ऐप नाम, और उन्हें ऑनलाइन क्रॉस-रेफरेंस करें।
- जांचें Google खोज में "[ऐप नाम]+malware"। यह किसी भी चल रहे मालवेयर अभियान को जल्दी से प्रकट करना चाहिए।
- जांचें Google खोज में "[ऐप नाम]+sale"। पेड ऐप अचानक मुफ्त नहीं हो जाते। यह अनसुना नहीं है, लेकिन निश्चित रूप से असामान्य है।
अंत में, एंड्रॉइड और अन्य मोबाइल मालवेयर बढ़ रहे हैं। जैसे हम लैपटॉप और पीसी पर उन्नत रैंसमवेयर में वृद्धि देख रहे हैं, हमलावर सबसे लोकप्रिय ऑपरेटिंग सिस्टम में आम कमजोरियों के साथ-साथ मानव मानस में स्पष्ट खामियों के प्रति बुद्धिमान हैं। अपने आप को सांख्यिकी का हिस्सा न बनने दें!
क्या आप एंड्रॉइड पोर्न क्लिकर के शिकार हुए हैं? आपको कैसे पता चला, और आप इससे कैसे छुटकारा पाए? नीचे हमें बताएं!