जब हम जीरो-डे खतरों, लोकप्रिय कारनामों, घातक COVID-19 वायरस से लड़ने के लिए तैयार हो रहे हैं। हैकर्स आपकी मशीनों पर मैलवेयर पहुंचाने के लिए नई तकनीकें विकसित कर रहे हैं। 1499 में पेश की गई एक अवधारणा लेकिन प्राचीन काल से अस्तित्व में है नया हथियार। इसे "स्टेग्नोग्राफी" कहा जाता है यह नई तकनीक डेटा को छिपे हुए प्रारूप में भेजने के लिए उपयोग की जाती है ताकि इसे पढ़ा न जा सके। ग्रीक शब्द (स्टेगानोस) का संयोजन जिसका अर्थ है छुपा हुआ, छिपा हुआ और 'ग्राफी' जिसका अर्थ है लिखना एक खतरनाक नई प्रवृत्ति बन रहा है।
आज इस पोस्ट में हम इस नई सीमा पर चर्चा करेंगे और इससे कैसे सुरक्षित रहें।
स्टेग्नोग्राफी क्या है?
जैसा कि पहले चर्चा की गई है, यह साइबर अपराधियों द्वारा मैलवेयर और साइबर जासूसी उपकरण बनाने के लिए उपयोग की जाने वाली एक नई विधि है।
क्रिप्टोग्राफी के विपरीत, जो एक गुप्त संदेश की सामग्री को छिपाता है, स्टेग्नोग्राफी इस तथ्य को छुपाता है कि एक संदेश प्रेषित किया जा रहा है या एक दुर्भावनापूर्ण पेलोड सुरक्षा समाधानों को चकमा देने के लिए छवि के अंदर बैठा है।
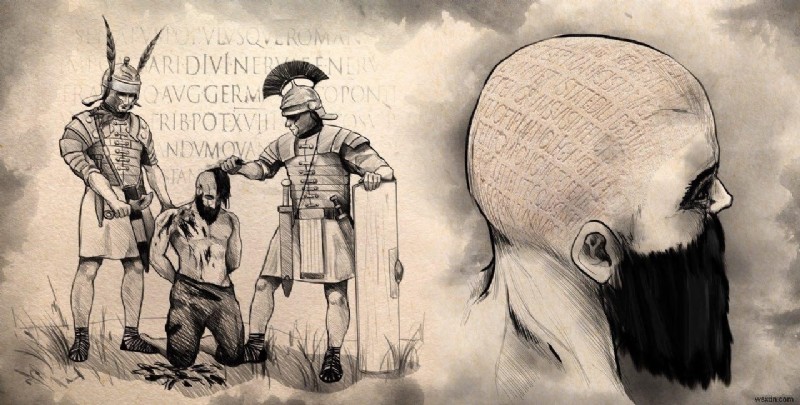
ऐसी कहानियां हैं कि इस विधि का उपयोग रोमन साम्राज्य में गुप्त रूप से संदेश पहुंचाने के लिए किया जाता था। वे एक गुलाम का चयन करते थे संदेश पहुंचाने के लिए और उसकी खोपड़ी को साफ मुंडवा देते थे। ऐसा करने पर संदेश को त्वचा पर टैटू कर दिया जाता था और एक बार बाल वापस बढ़ जाने पर, गुलाम को संदेश पहुंचाने के लिए भेज दिया जाता था। रिसीवर तब उसी प्रक्रिया का पालन करके सिर मुंडवाता था और संदेश पढ़ता था।
यह खतरा इतना खतरनाक है कि सुरक्षा विशेषज्ञों को एक जगह इकट्ठा होना पड़ा ताकि इसे लड़ने और सूचना छिपाने को अक्षम करने के तरीके सीख सकें।
स्टेग्नोग्राफी कैसे काम करती है?
अब तक यह स्पष्ट है कि साइबर अपराधी इस विधि का उपयोग क्यों करते हैं। लेकिन यह कैसे काम करता है?
स्टेग्नोग्राफी एक पांच-गुना प्रक्रिया है - पहले हमलावर अपने लक्ष्य के लिए पूरा शोध करते हैं, इसके बाद वे इसे स्कैन करते हैं, पहुंच प्राप्त करते हैं, छिपे रहते हैं, अपने ट्रैक को कवर करते हैं।
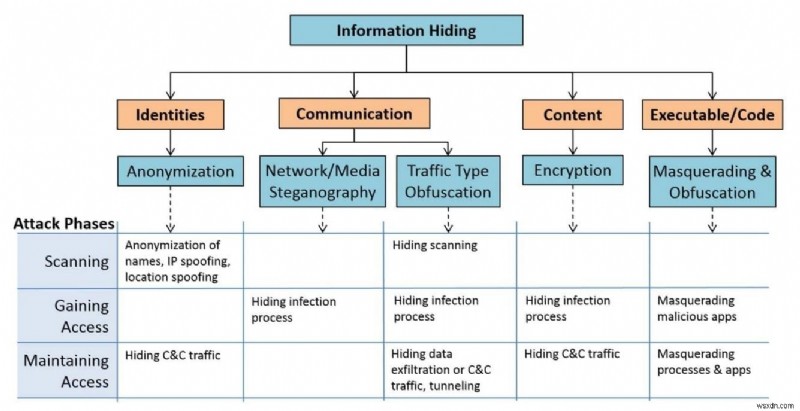
एक बार मैलवेयर समझौता की गई मशीन पर निष्पादित हो जाता है तो एक दुर्भावनापूर्ण मीम, छवि या वीडियो डाउनलोड किया जाता है। जिसके बाद दिया गया कमांड निकाला जाता है। यदि कोड में "प्रिंट" कमांड छिपा हुआ है तो संक्रमित मशीन का स्क्रीनशॉट लिया जाता है। एक बार सभी जानकारी एकत्र हो जाने पर इसे एक विशिष्ट URL पते के माध्यम से हैकर को भेज दिया जाता है।
इसका एक हालिया उदाहरण 2018 Hacktober.org CTF इवेंट से आता है जहां TerrifyingKity एक छवि में संलग्न था। इसके अलावा, Sundown Exploit Kit, नया Vawtrack और Stegoloader मैलवेयर परिवार भी उभरे।
स्टेग्नोग्राफी क्रिप्टोग्राफी से कैसे अलग है?
सैद्धांतिक रूप से स्टेग्नोग्राफी और क्रिप्टोग्राफी दोनों का लक्ष्य समान है यानी संदेशों को छिपाना और तीसरे पक्ष को पहुंचाना। लेकिन उनके द्वारा उपयोग किया जाने वाला तंत्र अलग है।
क्रिप्टोग्राफी जानकारी को सिफरटेक्स्ट में बदल देती है जिसे डिक्रिप्शन के बिना समझा नहीं जा सकता। जबकि स्टेग्नोग्राफी प्रारूप को नहीं बदलती, यह जानकारी को इस तरह छुपाती है कि किसी को पता नहीं चलता कि डेटा छिपा हुआ है।
| स्टेग्नोग्राफी | क्रिप्टोग्राफी | |
| परिभाषा | छवि, वीडियो, मीम आदि में जानकारी छुपाने की तकनीक | डेटा को सिफरटेक्स्ट में बदलने की तकनीक |
| उद्देश्य | बिना ट्रैक किए मैलवेयर पहुंचाना | डेटा सुरक्षा |
| डेटा दृश्यता | कोई मौका नहीं | निश्चित रूप से |
| डेटा संरचना | डेटा संरचना में कोई बदलाव नहीं | पूरी संरचना बदल देता है |
| कुंजी | वैकल्पिक | आवश्यक |
| विफलता | एक बार गुप्त संदेश खोजे जाने पर कोई भी इसे एक्सेस कर सकता है | डिक्रिप्शन कुंजी का उपयोग करके सिफरटेक्स्ट पढ़ा जा सकता है |
सरल शब्दों में, स्टेग्नोग्राफी मजबूत और अधिक जटिल है। यह आसानी से DPI सिस्टम आदि को बायपास कर सकती है, यह सब इसे हैकर्स की पहली पसंद बनाता है।
प्रकृति के आधार पर स्टेग्नोग्राफी को पांच प्रकारों में विभाजित किया जा सकता है:
- टेक्स्ट स्टेग्नोग्राफी – टेक्स्ट फ़ाइलों में छिपी जानकारी, बदले हुए वर्णों, यादृच्छिक वर्णों, संदर्भ-मुक्त व्याकरण के रूप में टेक्स्ट स्टेग्नोग्राफी है।
- इमेज स्टेग्नोग्राफी – छवि के अंदर डेटा छुपाना इमेज स्टेग्नोग्राफी के रूप में जाना जाता है।
- वीडियो स्टेग्नोग्राफी – डिजिटल वीडियो प्रारूप में डेटा छुपाना वीडियो स्टेग्नोग्राफी है।
- ऑडियो स्टेग्नोग्राफी – एक ऑडियो सिग्नल में एम्बेडेड गुप्त संदेश जो बाइनरी अनुक्रम को बदलता है, ऑडियो स्टेग्नोग्राफी है।
- नेटवर्क स्टेग्नोग्राफी – जैसा कि नाम से पता चलता है, नेटवर्क नियंत्रण प्रोटोकॉल के भीतर जानकारी एम्बेड करने की तकनीक नेटवर्क स्टेग्नोग्राफी है।
अपराधी जानकारी कहां छिपाते हैं
- डिजिटल फ़ाइलें – ई-कॉमर्स प्लेटफॉर्म से संबंधित बड़े पैमाने के हमलों ने स्टेग्नोग्राफी के उपयोग का खुलासा किया। एक बार प्लेटफॉर्म संक्रमित हो जाने पर मैलवेयर भुगतान विवरण एकत्र करता है और उन्हें छवि के भीतर छिपाकर संक्रमित साइट से संबंधित जानकारी प्रकट करता है। वैध कार्यक्रमों का प्रतिरूपण – मैलवेयर सही कार्यक्षमता के बिना एक पोर्नोग्राफी प्लेयर के रूप में नकल करता है, उपयोगकर्ताओं को संक्रमित एप्लिकेशन इंस्टॉल करने के लिए धोखा देता है।
- रैंसमवेयर के अंदर – सबसे लोकप्रिय पहचाने गए मैलवेयर में से एक है Cerber रैंसमवेयर। Cerber मैलवेयर फैलाने के लिए एक दस्तावेज़ का उपयोग करता है।
- एक एक्सप्लॉइट किट के अंदर – Stegano एक्सप्लॉइट किट का पहला उदाहरण है। यह दुर्भावनापूर्ण कोड एक बैनर के भीतर एम्बेडेड है।
क्या स्टेग्नोग्राफी का पता लगाने का कोई तरीका है? हां, इस दृश्य हमले की पहचान करने के कई तरीके हैं।
स्टेग्नोग्राफी हमलों का पता लगाने के तरीके
हिस्टोग्राम विधि – इस विधि को काई-स्क्वायर विधि के रूप में भी जाना जाता है। इस विधि का उपयोग करके संपूर्ण छवि रास्टर का विश्लेषण किया जाता है। दो आसन्न रंगों को रखने वाले पिक्सेल की संख्या पढ़ी जाती है।
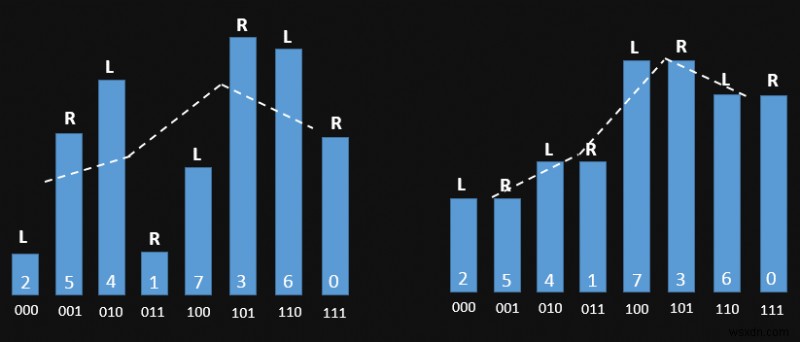
Fig A: एक खाली कैरियर Fig B: भरा हुआ कैरियर
RS विधि – यह एक और सांख्यिकीय विधि है जिसका उपयोग पेलोड कैरियर का पता लगाने के लिए किया जाता है। छवि को पिक्सेल समूहों के एक सेट में विभाजित किया जाता है और एक विशेष भरने की प्रक्रिया का उपयोग किया जाता है। मूल्यों के आधार पर डेटा का विश्लेषण किया जाता है और स्टेग्नोग्राफी वाली छवि की पहचान की जाती है।
यह सब स्पष्ट रूप से दिखाता है कि साइबर अपराधी मैलवेयर पहुंचाने के लिए स्टेग्नोग्राफी का कितनी चतुराई से उपयोग कर रहे हैं। और यह रुकने वाला नहीं है क्योंकि यह बहुत आकर्षक है। न केवल यह बल्कि, स्टेग्नोग्राफी का उपयोग आतंकवाद फैलाने, स्पष्ट सामग्री, जासूसी आदि के लिए भी किया जाता है।