वर्डप्रेस साइटें एक बार फिर व्यापक रीडायरेक्शन मैलवेयर का शिकार बन गई हैं। बहुत सारे वर्डप्रेस वेब मालिकों ने हमसे संपर्क किया, उनकी वेबसाइटों के रीडायरेक्ट होने या एडमिन पैनल द्वारा त्रुटि फेंकने के बारे में चिंतित।
इन वेबसाइटों पर सफाई करते समय, हम उनकी हैकिंग शैली में समानताएं निकाल सके। ये सभी वेबसाइटें एक ही रीडायरेक्शन मैलवेयर से संक्रमित हुई थीं। यह मैलवेयर उन्हें पहले buyittraffic[.com] नामक एक दुर्भावनापूर्ण डोमेन पर रीडायरेक्ट करता था और फिर अंततः sinowncrers12 [.] live, cuttraffic[.com] या puttraffic[.com] या importtraffic[.com] या gianttraffic[.com], js. greenlabelfrancisco. [com]/touch.js, dl. gotosecond2.[com]/talk.js, statistic[.]admarketlocation[.]com, stat.trackstatisticsss.[com]slan.[js], silvergatest15 [.] live, www.wow-robotics.[xyz], planeobservetoo1[.]live, dock.lovegreenpencils[.]ga/m.js?n=nb5, cht.secondaryinformtrand[.]com/m.js?n=nb5, main.travelfornamewalking[.]ga/, irc.lovegreenpencils[.]ga/, आदि जैसे डोमेन पर।
कई मामलों में, हम वेबसाइटों को पहले clicks.worldctraffic[.com], top.worldctraffic[.com], red.toupandgoforward[.com], bluelabelmoscow.[com] या ticker.trasnaltemyrecords[.com] पर रीडायरेक्ट होते हुए भी देख रहे हैं, इससे पहले कि वे उपरोक्त साइटों में से किसी एक पर पहुंचें।
यह मैलवेयर रीडायरेक्शन 'चेन' का एक विशिष्ट उदाहरण है। जहां वेबसाइटें वांछित डोमेन पर पहुंचने से पहले कई बार रीडायरेक्ट होती हैं।
आगे की जांच पर, कुछ सौ वेबसाइटें अब इस मैलवेयर से संक्रमित प्रतीत होती हैं:
लक्षण जो बताते हैं कि आपकी वेबसाइट हैक हो गई है
होमपेज का अन्य डोमेन पर रीडायरेक्ट होना, जाहिर है, हैक का एक टेल-टेल संकेत है। हालांकि, इस मैलवेयर से जुड़े अन्य संकेत भी हैं। आप बता सकते हैं कि आप हैक हो गए हैं, यदि:
- आप वेबसाइट तक पहुंचने में असमर्थ हैं।
- आप अपने wp-admin पैनल में लॉग इन करने में असमर्थ हैं।
- आपका wp-admin 404 त्रुटि फेंकता है।
- आप वर्डप्रेस एडमिन क्षेत्र में लॉग इन करते हैं, और यह निम्नलिखित त्रुटि देता है:
"ERROR: There is no user registered with that email address"।
यदि आपकी वेबसाइटें भी इसी तरह के लक्षण दिखा रही हैं, तो हमसे संपर्क करें। हम कुछ घंटों से अधिक नहीं में आपकी वेबसाइट को हैक से साफ कर देंगे। बल्कि हमारा मैलवेयर स्कैनर मिनटों में मैलवेयर ढूंढ लेता है।
हैक के पीछे तकनीकी विवरण
मैंने पहले ही उल्लेख किया है कि यह मैलवेयर आपकी वेबसाइट को कई बार कैसे रीडायरेक्ट करता है। आइए देखते हैं कि यह कैसे होता है:
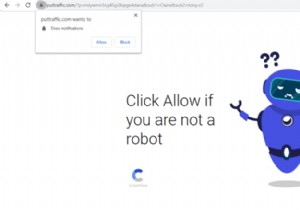
निम्नलिखित छवि हैक की गई साइटों में से एक से है जो हमारे पास आई। डोमेन नाम पर ध्यान दें।
अब, जब मैं इस डोमेन पर नोटिफिकेशन बार को बंद करने की कोशिश करता हूं, तो यह मुझे उसी डोमेन के थोड़े अलग संस्करण पर रीडायरेक्ट करता है - 0.cuttraffic[.com]।
अगर मैं फिर से नोटिफिकेशन बार को पार करता हूं, तो यह 1.cuttraffic[.com] पर रीडायरेक्ट करता है और इसी तरह।
एक त्वरित निरीक्षण साइट में buyittraffic[.com] लिंक के इंजेक्शन की भी पुष्टि करता है।
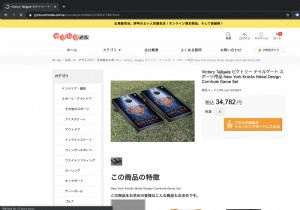
आगे बढ़ते हुए। हम रीडायरेक्शन पेज को वेबसाइटों की क्षेत्रीय भाषाओं के अनुसार अनुकूलित होते हुए भी देख रहे हैं। नीचे दी गई तस्वीर देखें:
हैकर्स ने आपकी साइट को कैसे संक्रमित किया?
यह सवाल आता है कि हैकर्स इतनी सारी वेबसाइटों को संक्रमित करने में कैसे सक्षम थे।
कारण स्पष्ट नहीं है लेकिन हमें संदेह है कि एडमिनर का एक कमजोर संस्करण कारण हो सकता है।
सफाई करते समय, हम प्रभावित वेबसाइटों के रूट फ़ोल्डर में adminer.php फ़ाइल खोजने में सक्षम थे। इसलिए, यह मान लेना सुरक्षित है कि हैकर्स डेटाबेस तक पहुंचने और संक्रमित करने के लिए एडमिनर स्क्रिप्ट का उपयोग करते हैं।
उपरोक्त जानकारी को इस तथ्य के साथ जोड़ते हुए कि एडमिनर के 4.6.3 से पहले के संस्करणों में एक गंभीर भेद्यता है। यह भेद्यता हमलावरों को सर्वर पर स्थानीय फ़ाइलों को पढ़ने की अनुमति देती है, जैसे वर्डप्रेस पर wp-config.php, Magento पर local.xml, आदि। इन फ़ाइलों में डेटाबेस क्रेडेंशियल्स होते हैं जिनका उपयोग डेटाबेस तक पहुंचने के लिए किया जा सकता है।
इस प्रकार, हम अनुशंसा करते हैं कि आप अपने सर्वर पर adminer.php फ़ाइल की जांच करें और इसे हटा दें।
वर्डप्रेस रीडायरेक्शन हैक्स पर अधिक जानकारी के लिए, इस ब्लॉग को देखें।
हैक के बारे में आप क्या कर सकते हैं?
आपको एहसास होता है कि आपकी वेबसाइट संक्रमित है, अब क्या?
दो चीजें: आप या तो पेशेवरों को अपनी वेबसाइट साफ करने के लिए रख सकते हैं। या आप स्वयं वेबसाइट को मैन्युअली साफ करने का प्रयास कर सकते हैं।
बाद वाले विकल्प के लिए, आप अपने सर्वर पर दुर्भावनापूर्ण फ़ाइलों की जांच करके शुरू कर सकते हैं। जान लें कि हैकर्स आमतौर पर कई कमजोरियों का शोषण करते हैं और सर्वर पर दुर्भावनापूर्ण फ़ाइलें बनाते हैं। आपको संक्रमित फ़ाइलों का शिकार करना होगा। फिर उन बिट्स को सटीक रूप से हटाएं जो रीडायरेक्शन को ट्रिगर कर रहे हैं। इस संक्रमण का कारण बनने वाले मैलवेयर के लिए देखने के लिए कुछ प्रमुख स्थान:
- एडमिनर स्क्रिप्ट खोजें: वेबसाइट के cPanel/FTP में लॉग इन करें और 'adminer.php' नामक फ़ाइल देखें। आमतौर पर, यह फ़ाइल हैकर्स द्वारा सर्वर पर बैकडोर एक्सेस छोड़ने के लिए तैनात की जाती है। यदि आप इस फ़ाइल को पाते हैं, तो इसे तुरंत हटा दें।
- इस बैकडोर का पता लगाएं: ऐसे मामलों में हमने अक्सर wp-content/force-download.php पर एक संदिग्ध फ़ाइल स्थित पाई है। सुनिश्चित करें कि आप अपने वर्डप्रेस के wp-content फ़ोल्डर के तहत force-download.php फ़ाइल पाते हैं या नहीं। यदि आप करते हैं, तो इसे हटा दें।
- सोर्स जांचें: यह सबसे बुनियादी जांचों में से एक है जो आपको करनी चाहिए, अपने इंडेक्स पेज के कोड की जांच करें और इन दुर्भावनापूर्ण लिंक को खोजें। यदि आप उन्हें पाते हैं, तो कृपया उन्हें हटा दें।
- नकली यूज़र्स की जांच करें: wp_users डेटाबेस टेबल पर जाएं और सत्यापित करें कि कोई अज्ञात और अनधिकृत यूज़र तो नहीं हैं। हमले वाली साइटों तक पहुंच बनाए रखने के इरादे से, हैकर्स उनमें नकली एडमिन अकाउंट बनाते हैं। हमने इस हमले में भी ऐसा होते देखा। हमारे पास आई अधिकांश संक्रमित साइटों में दुर्भावनापूर्ण यूज़र्स/एडमिन बने हुए थे।
इन हमलों में उपयोग किए जाने वाले कई ज्ञात नकली यूज़र आईडी हैं admin@wsxdn.com[.com], admin@wsxdn.com[.]com (यूज़रनेम: wordpresdadmin)
आप चरणबद्ध मैन्युअल सफाई प्रक्रिया के लिए इस वर्डप्रेस मैलवेयर हटाने गाइड का संदर्भ ले सकते हैं।
जिन्होंने इन दुर्भावनापूर्ण लिंक पर क्लिक किया?
यदि आप उन लोगों में से हैं जो अपनी पसंदीदा वेबसाइट पर जा रहे थे और इन दुर्भावनापूर्ण पॉप-अप में से एक पर 'अनुमति' पर क्लिक किया, तो यहां कुछ चीजें हैं जो आप कर सकते हैं:
- क्रोम पर अपनी पुश नोटिफिकेशन की समीक्षा करें। यदि आपको कोई वेबसाइट मिलती है जिसे आप नहीं पहचानते हैं तो बस उसे अक्षम करें
- अपने PC पर एंटी-वायरस चलाएं
- संभवतः, आज के लिए ब्राउज़र कैश और इतिहास साफ़ करें
अपनी साइट को कैसे सुरक्षित करें?
यह सुनिश्चित करने के लिए कि आपको इन डरावने और महंगे परिणामों का सामना नहीं करना पड़े, एक विश्वसनीय सुरक्षा समाधान में निवेश करें। एस्ट्रा सुरक्षा सूट एक वेब एप्लिकेशन फ़ायरवॉल, मैलवेयर स्कैनर, तत्काल मैलवेयर सफाई, VAPT (भेद्यता मूल्यांकन और पेनेट्रेशन टेस्टिंग), और बहुत कुछ प्रदान करता है। एस्ट्रा के वर्डप्रेस सुरक्षा समाधान के साथ, आपको इन चीजों के बारे में फिर से चिंता करने की आवश्यकता नहीं होगी।
इसके अलावा, WP हार्डनिंग प्लगइन एस्ट्रा द्वारा एक और बहुआयामी समाधान है। यह आपकी साइट के लिए वेबसाइट ऑडिट और वन-क्लिक सुरक्षा सुधार प्रदान करता है। अब आप इस टूल के साथ 12 से अधिक महत्वपूर्ण सुरक्षा क्षेत्रों को ठीक कर सकते हैं।
निष्कर्ष
वर्डप्रेस पर रीडायरेक्शन हैक नए नहीं हैं। हालांकि, buyittraffic[.com] रीडायरेक्शन मैलवेयर हमें एक से अधिक तरीकों से वेबसाइटों को प्रभावित करके आश्चर्यचकित करता है। स्पष्ट रूप से, इस संक्रमण के साथ बहुत कुछ चल रहा है।
ये हैक आपकी साइट में कमजोरियों का प्रत्यक्ष परिणाम हैं। खराब साइट रखरखाव इन कमजोरियों के कारणों में से एक हो सकता है। सुरक्षा ऑडिट और भेद्यता परीक्षण का विकल्प न चुनना दूसरा कारण हो सकता है। यदि आप इन कारणों का ख्याल रखने का प्रबंधन करते हैं, तो आप सुनिश्चित हो सकते हैं कि आपको किसी अन्य मैलवेयर हटाने की विधि के लिए ब्राउज़ नहीं करना पड़ेगा।
अपनी वेबसाइट के बारे में कोई विशिष्ट चिंता है? नीचे कमेंट करें या हमसे बात करें, हम जवाब देने का वादा करते हैं 🙂