लोकप्रिय वर्डप्रेस प्लगइन - एडवांस्ड कॉन्टैक्ट फॉर्म 7 DB, जिसके 40,000+ से अधिक सक्रिय इंस्टॉलेशन हैं में एक बहुत गंभीर SQLi भेद्यता उजागर हुई है। कॉन्टैक्ट फॉर्म 7 भेद्यता पहली बार 26 मार्च को रिपोर्ट की गई थी, और नया पैच किया गया संस्करण 1.6.1 दो दिन पहले 10 अप्रैल को लाइव कर दिया गया है। हालांकि पैच किया गया संस्करण यहां है, वर्तमान यूजर्स के पास अभी भी चिंता के कारण हैं क्योंकि इस भेद्यता का फायदा सब्सक्राइबर अकाउंट रखने वाले लोग भी उठा सकते हैं।
जोखिम स्थिति - एडवांस्ड कॉन्टैक्ट फॉर्म 7 भेद्यता
इस भेद्यता से जुड़े जोखिमों को महत्वपूर्ण श्रेणी में रखा जा सकता है क्योंकि इसका आगे दुरुपयोग दुर्भावनापूर्ण इरादे वाले लोगों द्वारा किया जा सकता है। यह भेद्यता हैकर्स के लिए डेटाबेस में गंदे कोड डालने और मूल्यवान डेटा तक पहुंच प्राप्त करने के लिए मुफ्त प्रवेश द्वार के रूप में भी कार्य कर सकती है।
संक्षेप में, ये गलत हो सकता है:
- बुरे अभिनेता डेटाबेस में दुर्भावनापूर्ण सामग्री डाल सकते हैं
- हैकर्स संवेदनशील डेटा लीक कर सकते हैं
- यह एक समझौता की गई वर्डप्रेस इंस्टॉलेशन का कारण भी बन सकता है।
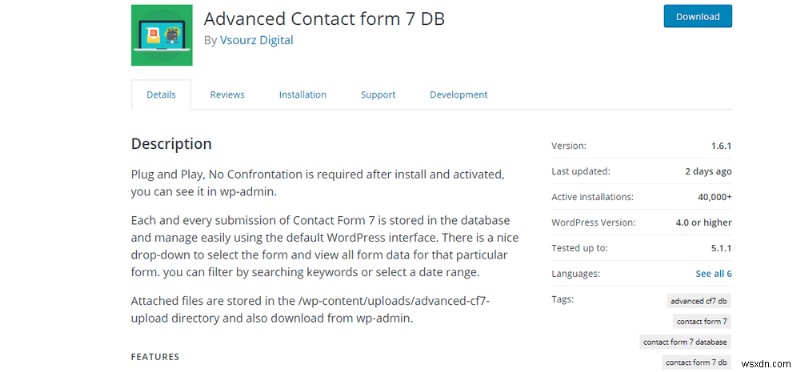
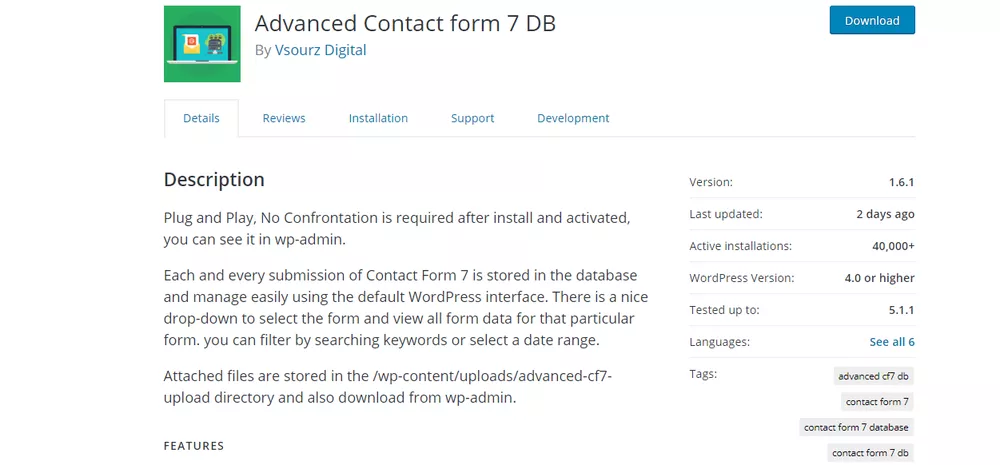
प्लगइन डेवलपर्स पैच किया गया संस्करण लॉन्च करने में तेज थे। नतीजतन, वर्डप्रेस ने प्लगइन को निलंबित नहीं किया जैसा कि उसने केवल दो दिन पहले Yuzo Related Posts प्लगइन के साथ किया था। एडवांस्ड कॉन्टैक्ट फॉर्म 7 DB अभी भी नए इंस्टॉलेशन के लिए उपलब्ध है। जब मैंने वर्डप्रेस प्लगइन्स डायरेक्टरी में एडवांस्ड कॉन्टैक्ट फॉर्म 7DB खोजा तो यह मुझे मिला।
अपनी वर्डप्रेस सुरक्षा को लेकर चिंतित? एस्ट्रा वेबसाइट सिक्योरिटी पर जाएं या चैट विजेट पर एक संदेश छोड़ें, हमें आपकी मदद करने में खुशी होगी। मेरी वर्डप्रेस वेबसाइट अभी ठीक करें।
विवरण - एडवांस्ड कॉन्टैक्ट फॉर्म 7 भेद्यता
तो, वर्डप्रेस में मूल रूप से कोड लेखकों के लिए लंबे कोड के बजाय शॉर्टकोड का उपयोग करने के लिए wp-ajax-parse-media-shortcode नामक एक सुविधा है। इसका उपयोग करते हुए, प्लगइन डेवलपर्स ने public/class-advanced-cf7-db-public.php फाइल में शॉर्टकोड acf7db को परिभाषित किया।
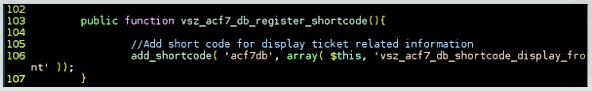
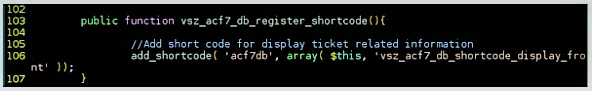
इसके अलावा, प्लगइन डेवलपर्स ने एक और महत्वपूर्ण विवरण wpdb::prepare की उपेक्षा की। wpdb::prepare का उपयोग SQL क्वेरीज को सैनिटाइज करने के लिए किया जाता है ताकि केवल वैध और प्रामाणिक क्वेरीज ही पास हों। कोड लेखकों ने wpdb::prepare के बजाय wpdb->get_results() का उपयोग किया, जो क्वेरी इंसर्शन के लिए बहुत सुरक्षित तरीका नहीं है। कमजोर कोड नीचे दी गई तस्वीर में दर्शाए गए हैं:
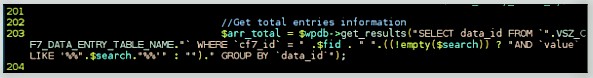
$fid नतीजतन, दुर्भावनापूर्ण कोड को क्वेरी के रूप में ले सकता है, और गंभीर दुर्घटनाओं का कारण बन सकता है। हालांकि, यहां यह घोषित किया जाना चाहिए कि अभी तक किसी शोषण की सूचना नहीं मिली है। यह केवल यूजर्स को अग्रिम चेतावनी देने के लिए एक एहतियाती उपाय है।
आवश्यक कार्रवाई
इस प्लगइन को जल्द से जल्द अपडेट करें ताकि आपकी वेबसाइट के पास आने वाले किसी भी खतरे को टाला जा सके। फिर आप थीम्स अपडेट कर सकते हैं और पासवर्ड रीसेट कर सकते हैं। इस भेद्यता के शोषण से हमलावर को संवेदनशील और गोपनीय डेटा लीक हो सकता है।
अपनी वेबसाइट को ऐसे कई संभावित हमलों से बचाने के लिए आप एस्ट्रा के मैलवेयर स्कैनर का उपयोग कर सकते हैं जो केवल $19/माह में आता है। साथ ही, हमारे VAPT (वल्नरेबिलिटी असेसमेंट और पेनिट्रेशन टेस्टिंग) पेशकश के साथ, हमारे इंजीनियर आपकी वेबसाइट को अच्छी तरह से जांचेंगे और सभी संभावित भेद्यताओं को ठीक कर देंगे।
अभी एस्ट्रा डेमो लें!