वर्डप्रेस प्लगइन Yuzo Related Posts में शोषण की चर्चा अभी थमी भी नहीं थी कि वर्डप्रेस प्लगइन येलो पेंसिल विजुअल थीम कस्टमाइज़र में शोषण की एक नई रिपोर्ट सामने आई। यह प्लगइन 30,000 से अधिक सक्रिय इंस्टॉलेशन के साथ काफी लोकप्रिय था जब इसे वर्डप्रेस की आधिकारिक साइट से हटा दिया गया। इसके दो सॉफ्टवेयर में भेद्यताओं को एक सुरक्षा शोधकर्ता द्वारा सार्वजनिक किए जाने के बाद, शोषण के प्रयास आसमान छूने लगे। इसके बाद हुए हमलों के कारण कई साइट्स अब अन्य दुर्भावनापूर्ण साइट्स पर रीडायरेक्ट हो रही हैं।
येलो पेंसिल शोषण की वर्तमान स्थिति
मैंने वर्डप्रेस पर येलो पेंसिल विजुअल थीम कस्टमाइज़र को खोजने की कोशिश की और यह परिणाम आया:
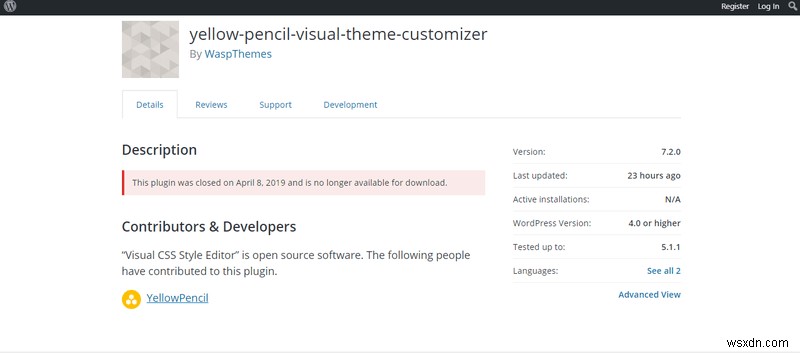
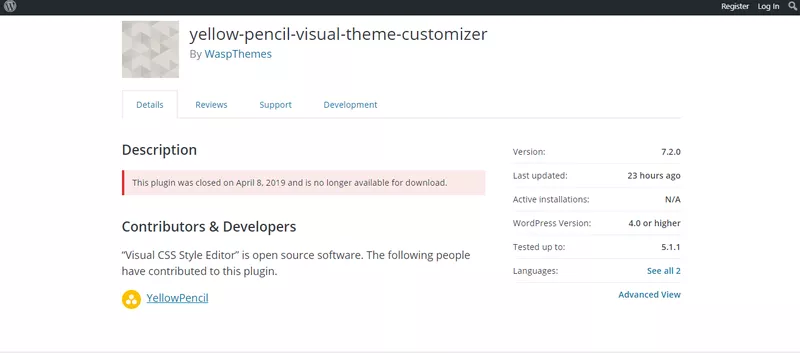
भले ही विवरण स्पष्ट रूप से दिखाता है कि इसे केवल 23 घंटे पहले यानी 12 अप्रैल को अपडेट किया गया था और एक नया संस्करण 7.2.0 लाइव कर दिया गया है, फिर भी, हमलों की आवृत्ति के कारण वर्डप्रेस ने प्लगइन को अपने पेज से हटा दिया है। इसके अलावा, येलो पेंसिल विजुअल थीम कस्टमाइज़र के वर्तमान यूजर्स को बिना देरी किए इसे अनइंस्टॉल करने की सलाह दी जा रही है ताकि हमला उनकी वर्डप्रेस वेबसाइटों तक न पहुंचे।
संबंधित लेख: वर्डप्रेस एडमिन पैनल हैक
येलो पेंसिल प्लगइन शोषण में भेद्यताएं
ये दो भेद्यताएं जो एक ब्लॉग पर PoC (प्रूफ ऑफ कॉन्सेप्ट) के साथ सार्वजनिक किए जाने के बाद सुर्खियों में आईं, नीचे सूचीबद्ध हैं।
वर्डप्रेस वेबसाइट रीडायरेक्ट हो रही है और अज्ञात यूजर्स जुड़े हैं? एस्ट्रा पर जाएं या चैट विजेट पर एक संदेश छोड़ें, हम आपकी मदद करने में खुश होंगे। अपनी हैक की गई वर्डप्रेस वेबसाइट को अभी ठीक करें।
प्रिविलेज-एस्केलेशन भेद्यता
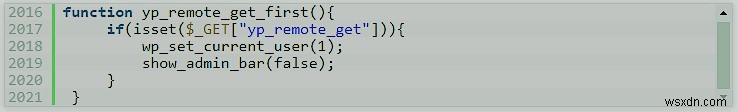
पहली भेद्यता जिसका इस प्लगइन में शोषण किया जा रहा है, वह है "प्रिविलेज-एस्केलेशन भेद्यता"। यह प्लगइन में yellow-pencil.php फाइल में एक खामी के कारण उत्पन्न हुई है। yellow-pencil.php में एक फंक्शन yp_remote_get_first() सेट है, जो (yp_remote_get) फंक्शन से आने वाले अनुरोधों की जांच करता है। इसके कारण, अनऑथेंटिकेटेड यूजर्स को उन शक्तियों तक पहुंच मिल जाती है जो एक एडमिन के पास होती हैं।
क्रॉस-साइट रिक्वेस्ट फोर्जरी (CSRF) जांच
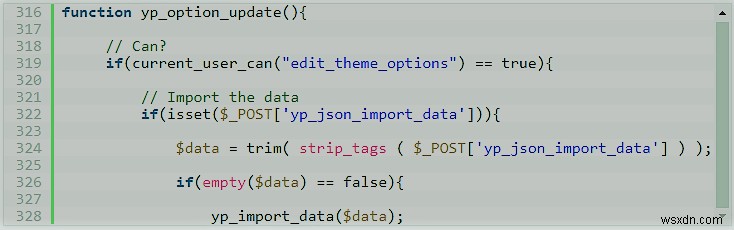
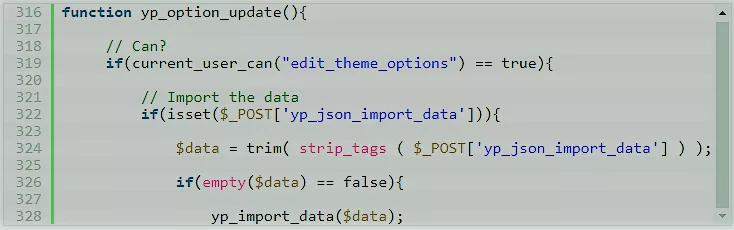
दूसरी भेद्यता किसी विशिष्ट फंक्शन की उपस्थिति के कारण नहीं है बल्कि क्रॉस-साइट रिक्वेस्ट फोर्जरी (CSRF) जांच की अनुपस्थिति के कारण है, जो इन आने वाले हमलों के लिए एक अतिरिक्त बाधा डालती। CSRF जांच न होने से एक अनऑथेंटिकेटेड यूजर इस बग का फायदा उठा सकता है।
इसके अलावा, यह भी ज्ञात है कि Yuzo Related Posts प्लगइन, सोशल वारफेयर आदि जैसे हाल के सभी हमले एक ही IP पते द्वारा निष्पादित किए गए हैं। यह अनुमान लगाया गया है कि वर्डप्रेस के साथ मतभेद रखने वाला एक सुरक्षा शोधकर्ता इन क्रमिक हमलों के पीछे है।
संबंधित गाइड - वर्डप्रेस मैलवेयर हटाना
निष्कर्ष - येलो पेंसिल प्लगइन शोषण
जैसा कि हमने हाल के मामलों में देखा है, अनइंस्टॉल करना, अपडेट करना और रीसेट करना ही इलाज है। इसके अलावा, अपनी वेबसाइट पर वर्डप्रेस के लिए एस्ट्रा के फायरवॉल जैसा फायरवॉल होने से आपकी वेबसाइट की सुरक्षा और जीरो-डे हमलों के लिए बहुत कुछ होगा। एस्ट्रा वेबसाइट सिक्योरिटी सूट एक वेबसाइट के लिए ऑल-इन-वन सुरक्षा समाधान है। हमारा मैलवेयर स्कैनर कुछ ही समय में आपकी वेबसाइट को स्कैन करता है और ठीक करता है।
अभी एस्ट्रा डेमो लें!